


MINNESOTA / LONDON (IT BOLTWISE) – Nach Cyberangriffen auf Wasserversorgungssysteme in Minnesota sind auch in Michigan Störungen aus Gemeinden gemeldet worden. Lokale Betreiber erhielten Hinweise auf Aktivitäten, die zu Beschreibungen bundesbehördlicher Stellen passen. Laut den Angaben aus Michigan laufen die Anlagen weiter sicher, während betroffene Betreiber die Probleme beheben. Parallel warnt die US-Sicherheitsbehörde vor Angriffen mit Bezug zu iranisch verknüpften Akteuren.
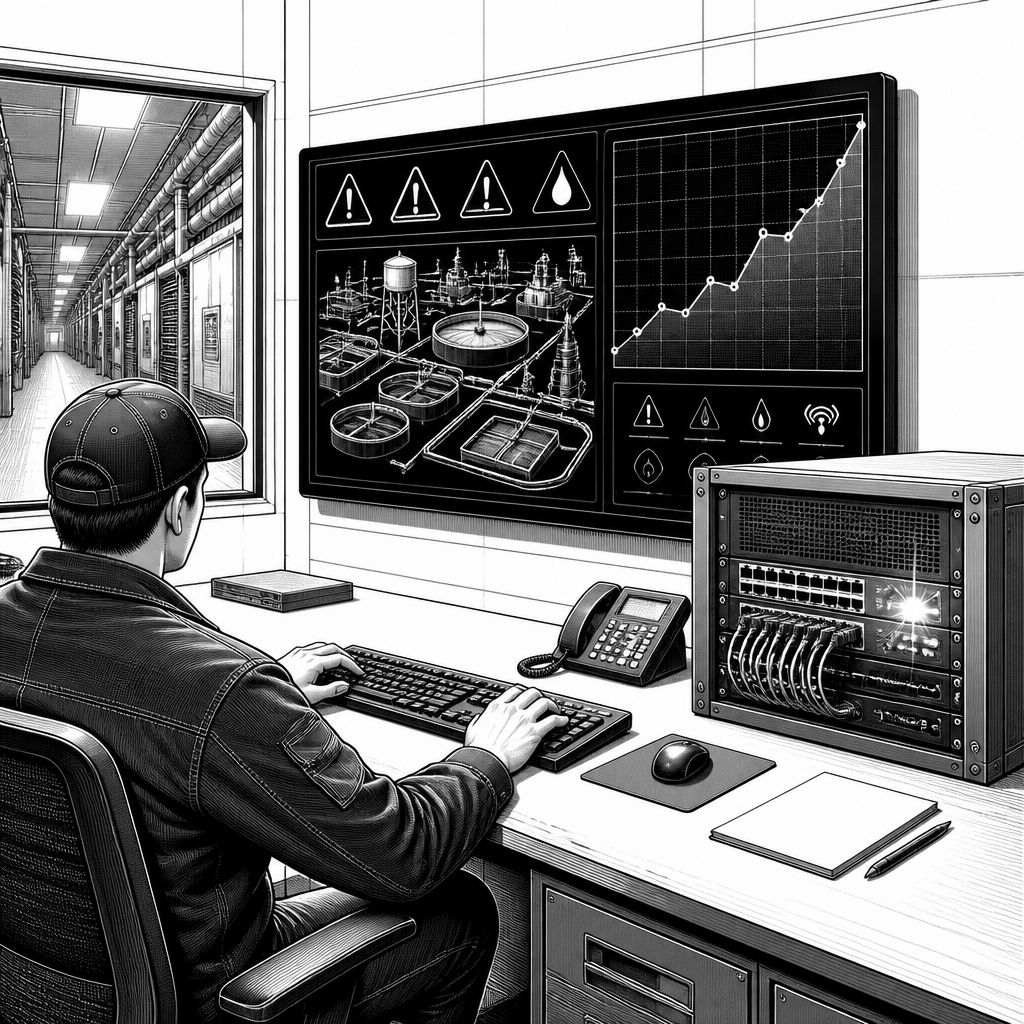
Die Lage um Cyberangriffe auf kritische Infrastrukturen in den USA nimmt an Breite zu: Nachdem in Minnesota Angriffe auf mehrere Wasserversorgungssysteme bekannt wurden, sind Medienberichten zufolge auch aus Michigan entsprechende Auffälligkeiten bei lokalen Betreibern aufgetaucht. Ein Sprecher des dortigen Umweltministeriums verwies darauf, dass einzelne Meldungen aus Gemeinden Muster enthalten hätten, die mit den Schilderungen der Bundesbehörden übereinstimmen. Gleichzeitig betonte die Behörde, dass die betroffenen Systeme weiterhin sicher betrieben würden und die „Probleme“ von den lokalen Betreibern adressiert würden.
Technisch interessant ist an der Beschreibung vor allem, wie die Angriffe laut Bundesbehörden eingestuft werden: Das FBI machte Angaben dazu, dass zwischen dem 27. Juli 2026 Wasser- und Abwasserversorgungsunternehmen in mindestens sieben Bundesstaaten Vorfälle gemeldet hätten, die teils zu Beeinträchtigungen im Betrieb geführt hätten. Unbekannte hätten sich dabei aus der Ferne Zugriff auf internetfähige Geräte verschafft, anschließend IP-Adressen und Passwörter verändert. Diese Kombination aus Fernzugriff und gezielten Änderungen an Netz- und Authentifizierungsparametern deutet weniger auf eine einmalige „Störung“ als auf einen Versuch hin, Zugriffswege zu kapern und danach die Kontrolle über Betriebskomponenten zu erschweren.
Die Einordnung bleibt in Teilen politisch und forensisch offen. Das FBI äußerte sich nach Angaben in der Vorlage nicht dazu, ob der Iran hinter den Angriffen stecke. Parallel warnte die US-Behörde für Cybersicherheit und den Schutz kritischer Infrastrukturen (CISA) jedoch vor Angriffen, die von mit dem Iran verbundenen Personen durchgeführt würden. Damit stehen Betreiber vor einer doppelten Herausforderung: Sie müssen unmittelbar ihre Systeme stabilisieren und gleichzeitig Entscheidungen zur Eindämmung und Überwachung so treffen, dass sie zu den von der Aufsicht genannten Bedrohungsprofilen passen, ohne die eigene Beweiskette zu zerstören.
Auch die Berichte aus Minnesota zeichnen ein konkretes, aber noch nicht vollständig abgeschlossenes Bild. Laut Medienberichten sei es in dieser Woche zu Angriffen auf Dutzende Wasserversorgungssysteme gekommen; als Folge soll mindestens ein System kurzfristig offline gewesen sein. In beiden Fällen wird dabei betont, dass die Erkenntnisse noch nicht endgültig seien. Genau diese Phase ist in der Praxis besonders kritisch: In den Stunden und Tagen nach einem Vorfall versuchen Teams häufig, schnellstmöglich wieder in den Regelbetrieb zu kommen. Dabei steigt das Risiko, dass Spuren durch Notfallmaßnahmen verwischt werden, etwa wenn kompromittierte Zugangsdaten rotiert, jedoch alte Konfigurationen oder Netzwerkpfade nicht vollständig gesichert werden.
Wenn sogar IP-Adressen und Passwörter verändert werden, wirkt das wie ein Angriff, der sowohl die IT-Ebene als auch angrenzende Betriebsbereiche tangiert. Wasserversorgung ist in vielen Einrichtungen kein „einfaches“ Rechenzentrumsumfeld, sondern ein Verbund aus Leitsystemen, Fernwartung und prozessnaher Technik. Sobald Fernwartung über internetfähige Schnittstellen erfolgt, kann ein Angreifer über die klassische IT-Umgebung Zugang zu Steuerungs- und Monitoringpfaden erhalten. Für Betreiber bedeutet das: Segmentierung, dokumentierte Zugangswege und eine strikte Trennung zwischen administrativer Fernsteuerung und „arbeitsnahen“ Steuerungsnetzwerken werden zum entscheidenden Faktor, nicht nur für Verfügbarkeit, sondern auch für die schnelle Wiederherstellung nach einem Wechsel der Zugangsdaten.
Im politischen Diskurs prallen dabei unterschiedliche Zuschreibungen aufeinander. In der Vorlage wird beschrieben, dass US-Präsident Donald Trump nicht den Iran als Ursprung vermutet, sondern stattdessen den demokratischen Gouverneur Tim Walz in den Mittelpunkt stellt. Für technische Verantwortliche ist diese Ebene zwar wichtig für öffentliche Kommunikation und Priorisierung, ersetzt aber keine Risikoanalyse im Betrieb: Unabhängig von der Motivanalyse bleibt das Kernproblem bestehen, nämlich dass Angreifer über die Internetanbindung in Reichweite kommen, Konfigurationsparameter ändern und damit potenziell auch Betriebsabläufe stören können.
Für IT- und OT-Verantwortliche ergibt sich daraus ein klarer Handlungsrahmen, der sich aus den genannten Indikatoren ableitet: Prüfen, welche internetfähigen Geräte in Betriebskontexten tatsächlich existieren, ob deren Fernzugriff nach „Least Privilege“ abgesichert ist und wie schnell Zugangsdaten, Netzkonfigurationen und Systemrollen verifiziert werden können. Zusätzlich rücken Logging und die Fähigkeit zur forensischen Auswertung in den Fokus, denn wenn „IP-Adressen und Passwörter“ geändert wurden, braucht man belastbare Zeitachsen, um nicht nur Wiederanlauf zu organisieren, sondern auch die Ursache zuverlässig zu belegen. Die Vorfälle zeigen damit, dass Cybersecurity in der Wasser- und Abwasserwirtschaft längst kein Spezialthema mehr ist, sondern eine betriebliche Daueraufgabe mit unmittelbaren Auswirkungen auf Resilienz und Betriebsstabilität.
Auch für die nächsten Wochen dürfte die Lage dynamisch bleiben. Wenn die Bundesbehörden weitere Meldungen aus zusätzlichen Bundesstaaten erhalten, kann sich das Bedrohungsbild verfeinern: von der Frage nach dem Umfang betroffener Systeme bis hin zur Wirksamkeit konkreter Eindämmungsmaßnahmen. Betreiber in Michigan und anderswo werden deshalb voraussichtlich ihre Incident-Response-Prozesse weiter schärfen, während die Behörden parallel Hinweise zu weiteren möglichen Zielsystemen und bevorzugten Angriffspfaden aktualisieren. Für Unternehmen, die solche Infrastrukturen betreiben oder Dienstleitungen an deren Schnittstellen erbringen, heißt das: Patch- und Zugriffsmanagement müssen mit einem OT-realistischen Vorgehen zusammengeführt werden, damit „schnell wieder online“ nicht „wieder angreifbar“ bedeutet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriffe auf Wasserversorgung: Störungen auch in Michigan nach Meldungen aus Minnesota" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriffe auf Wasserversorgung: Störungen auch in Michigan nach Meldungen aus Minnesota" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriffe auf Wasserversorgung: Störungen auch in Michigan nach Meldungen aus Minnesota« bei Google Deutschland suchen, bei Bing oder Google News!