


LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine Phishing-Kampagne, die mit gefälschten Apple-Store-Seiten und einem Zero-Click-Exploit arbeitet. Schon das Aufrufen einer manipulierten URL im mobilen Browser soll den Angriff auf verwundbare iPhones auslösen. Im Fokus stehen ältere iOS-Versionen im Bereich 18.4 bis 18.6.2 und das gezielte Auslesen von Daten wie Krypto-Wallets und Passwörtern. Betroffene sollten sofort auf die neueste iOS-Version aktualisieren und das Gerät neu starten.
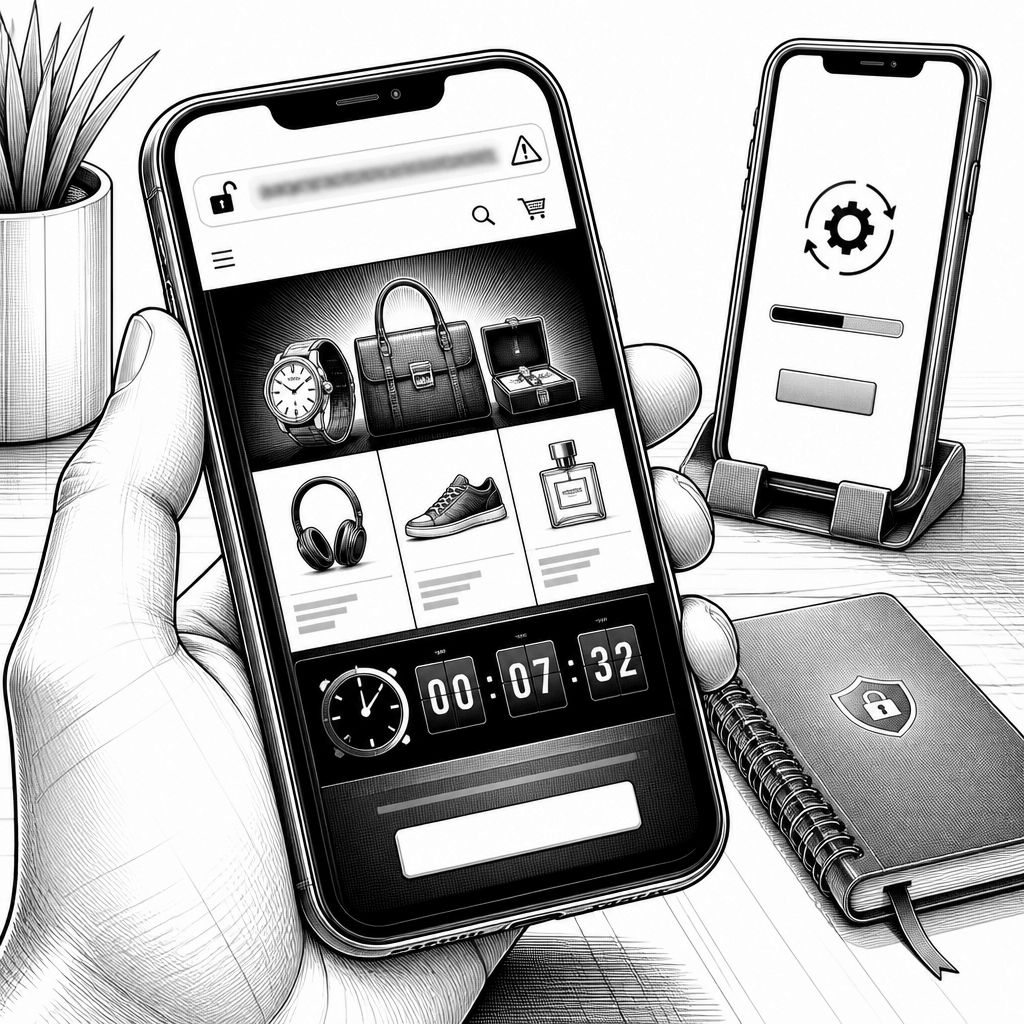
Direkt vor dem Start der offiziellen iPhone-duobezogenen Verkaufs- und Konfigurationsphase ist eine Betrugswelle auffällig geworden, die klassische Köder-Mechaniken mit einer technischen Angriffsvariante kombiniert. Statt langer Formulare setzen die Täter auf gefälschte Apple-Store-Seiten, die Besucher an Rabattgutscheine mit einem hohen “Click-Value” binden. Der eigentliche Hebel liegt jedoch nicht im Eintragen von Daten, sondern in einer Zero-Click-Exploit-Kette, die bereits durch das reine Aufrufen einer manipulierten URL im mobilen Browser ausgelöst werden kann. Damit verschiebt sich das Bedrohungsmodell: Nutzer schützen sich nicht mehr nur durch „Vorsicht beim Eingeben“, sondern vor allem durch die zeitnahe Schließung der ausnutzbaren Schwachstelle.
Die Darstellung wirkt dabei auf den ersten Blick wie ein seriöser Shop-Teaser: gefälschte Apple-Shops, hochwertige Logos und originalgetreue Schriften sollen die Hürde für den Wechsel vom Interesse zum Klick senken. Als Köder werden Rabattgutscheine genannt, die je nach Darstellung umgerechnet rund 500 Euro erreichen, häufig verknüpft mit Formulierungen wie „Exklusivangebot für autorisierte Partner“. Zeitdruck kommt über Countdown-Elemente dazu, die in Betrugslogik typischerweise genau dann “ticken”, wenn Nutzer in einem kurzfristigen Entscheidungsmoment sind. Für die Verteidigung ist entscheidend: Auch wenn die Visuellen überzeugen, entlarven technische Details wie falsche Produktabmessungen oder nicht offiziell verfügbare Farbvarianten den Scam.
Besonders auffällig sind die Konsistenzfehler in den Angebotsseiten rund um Apples erstes Falt-Smartphone, das iPhone Duo. Während das echte Gerät ein 7,6 Zoll großes Innen- und ein 5,4 Zoll großes Außendisplay besitzt, nennen die Scam-Seiten falsche Displaygrößen wie 6,3 oder 6,9 Zoll. Ebenso wirkt die Farbangabe „Natural Titanium“ wie eine Entsprechung aus einem anderen Produktkontext: Das Duo wird offiziell nicht in dieser Farbe angeboten, sondern zunächst in Star White und Night Sky. Solche Abweichungen sind zwar für aufmerksame Nutzer ein Warnsignal, ändern aber nichts daran, dass die eigentliche Schadwirkung bereits früher beginnen kann. Denn laut den beteiligten Sicherheitsfirmen soll das reine Aufrufen der manipulierten URL – also noch bevor irgendetwas ausgefüllt wird – die Zero-Click-Exploit-Kette in Gang setzen, sofern das iPhone die betroffene Schwachstelle in der Systemversion noch mitbringt.
Technisch richtet sich die Kampagne nach den vorliegenden Angaben gegen den Safari-Browser. Ein klassischer Unterschied zu vielen Phishing-Versuchen: Es geht nicht primär um ausgefüllte Formulare, sondern um den Moment, in dem Safari die manipulierte Seite rendert. In der Praxis kann es je nach Interaktionsweg sogar Hinweise wie „Browser Restricted“ geben, wenn der Link nicht direkt über Safari geöffnet wird. Das hilft jedoch nicht als genereller Schutz, denn der gefährliche Pfad entsteht laut den Meldungen gerade dann, wenn die URL im mobilen Browser korrekt aufgerufen wird. Besonders relevant ist außerdem die iOS-Einschränkung: Betroffen werden ältere Versionen von 18.4 bis 18.6.2 beschrieben, wodurch klar wird, wie wichtig Patch-Management im Smartphone-Alltag ist.
Wenn ein Gerät kompromittiert ist, zielt die Schadsoftware darauf ab, mehrere Kategorien sensibler Informationen abzugreifen. Genannt werden unter anderem Gerätekennungen, installierte Apps sowie Inhalte aus der Apple-Notes-App. Für viele Unternehmen und Privatanwender ist das besonders kritisch, weil daraus nicht nur Identitäts- und Metadaten entstehen, sondern auch sehr konkrete Angriffspunkte für Folgeangriffe. Im Zentrum stehen jedoch digitale Vermögenswerte und Zugangsdaten: Die Malware sucht aktiv nach Krypto-Wallet-Daten von Diensten wie MetaMask, Phantom, Coinbase Wallet und Trust Wallet. Zusätzlich versucht sie, gespeicherte Passwörter aus dem iPhone-Schlüsselbund auszulesen. Das ist genau die Art von „Massenhebel“-Schaden, die sich bei Key-Diebstahl besonders schnell in echten Verlusten niederschlägt, weil einzelne Treffer im Wallet- und Credential-Stack direkt für Transaktionen oder Kontozugriffe nutzbar sind.
Auch die Social-Engineering-Seite folgt dem gleichen Muster wie bei vielen Launch-Scams: Der Preis und die Knappheit sollen als emotionale Beschleuniger dienen. Die Meldung nennt für das iPhone Duo einen Einstiegspreis ab 1.999 Dollar für das 256-GB-Modell. Ein solches Preisniveau macht „500-Euro-Rabatt“ psychologisch umso plausibler, gerade wenn Nutzer sich den Kauf bereits gedanklich “vorjustifiziert” haben. Gleichzeitig wird betont, dass es derzeit keine legitime Möglichkeit geben soll, das iPhone Duo vorzubestellen; die Konfigurationsphase starte erst am 12. Oktober, Vorbestellungen seien ab dem 16. Oktober um 8:00 Uhr ET möglich, der reguläre Verkauf beginne am 23. Oktober. Für die Risikoprivatisierung bedeutet das: Wartet man nicht nur auf offizielle Einstiegsfenster, sondern prüft man Formulierungen wie „autorisierte Partner“ gegen den tatsächlichen Produktkalender, sinkt die Trefferwahrscheinlichkeit deutlich.
Was bleibt, ist eine klare Handlungslogik für Security-Verantwortliche wie auch für Endnutzer. Forscher empfehlen, die Geräte umgehend auf die neueste Software zu aktualisieren; in der Meldung wird dabei iOS 26.7.1 als Patch genannt, der die vom DarkSword-Exploit ausgenutzten Schwachstellen schließen soll. Wer bereits eine verdächtige Seite besucht hat, sollte zusätzlich ein sofortiges Neustarten durchführen, damit aktive Hintergrundprozesse beendet werden. Dabei ist die Wirkung begrenzt: Bereits abgezogene Daten lassen sich durch einen Restart nicht wiederherstellen, weshalb Patchen vor Interaktion mit der Linkkette und nach jeder Sicherheitswarnung Priorität haben muss. Für die Praxis im Unternehmen heißt das auch, mobile Flotten nicht als „Nebenprodukt“ zu behandeln, sondern wie Workstations zu managen: mit Inventarisierung der iOS-Versionen, verbindlichen Update-Fenstern und klaren Regeln, wie Mitarbeitende mit Launch- und Gutschein-Links umgehen.
Für die weitere Entwicklung in der Branche ist die Meldung ein sichtbares Signal, dass sich Phishing zunehmend in Richtung browsernaher Exploit-Ketten verlagert. Das bedeutet nicht, dass „klassisches“ Phishing verschwindet, aber der Sicherheitsaufwand verschiebt sich vom reinen Training der Nutzer hin zu robustem Patch- und Angriffsflächen-Management. Gleichzeitig zeigt die Ausrichtung auf Safari, dass auch scheinbar alltägliche Komponenten im mobilen Ökosystem zum Einfallstor werden können, wenn einzelne Versionen eine Schwachstelle offen lassen. Wer diese Kombination ernst nimmt, verbessert nicht nur die Resilienz gegen einzelne Kampagnen, sondern erhöht die allgemeine Angriffstoleranz gegenüber zukünftigen Zero-Click-Varianten, die Nutzerbewegungen ausnutzen, bevor überhaupt eine Eingabe stattfinden kann.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "DarkSword-Exploit: Fake-iPhone-Duo-Seiten nutzen Zero-Click-Phishing" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "DarkSword-Exploit: Fake-iPhone-Duo-Seiten nutzen Zero-Click-Phishing" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »DarkSword-Exploit: Fake-iPhone-Duo-Seiten nutzen Zero-Click-Phishing« bei Google Deutschland suchen, bei Bing oder Google News!