


LONDON (IT BOLTWISE) – Ein Forschungsteam der TU Graz zeigt, wie Dateibenachrichtigungssysteme in Windows, Linux, Android und macOS zur Spionage missbraucht werden können. Bereits ohne Administratorrechte lassen sich Datei- und Ordnerereignisse auslesen, darunter auch ein Teil des Browser- und App-Verhaltens. Die Angriffe kombinieren Seitenkanal-Leckagen mit dem gezielten „Templating“ für gefälschte Passwort- oder Eingabefenster. Offen bleibt, wie konsistent sich die Methoden über alle Geräteklassen und Konfigurationen hinweg erschweren lassen.
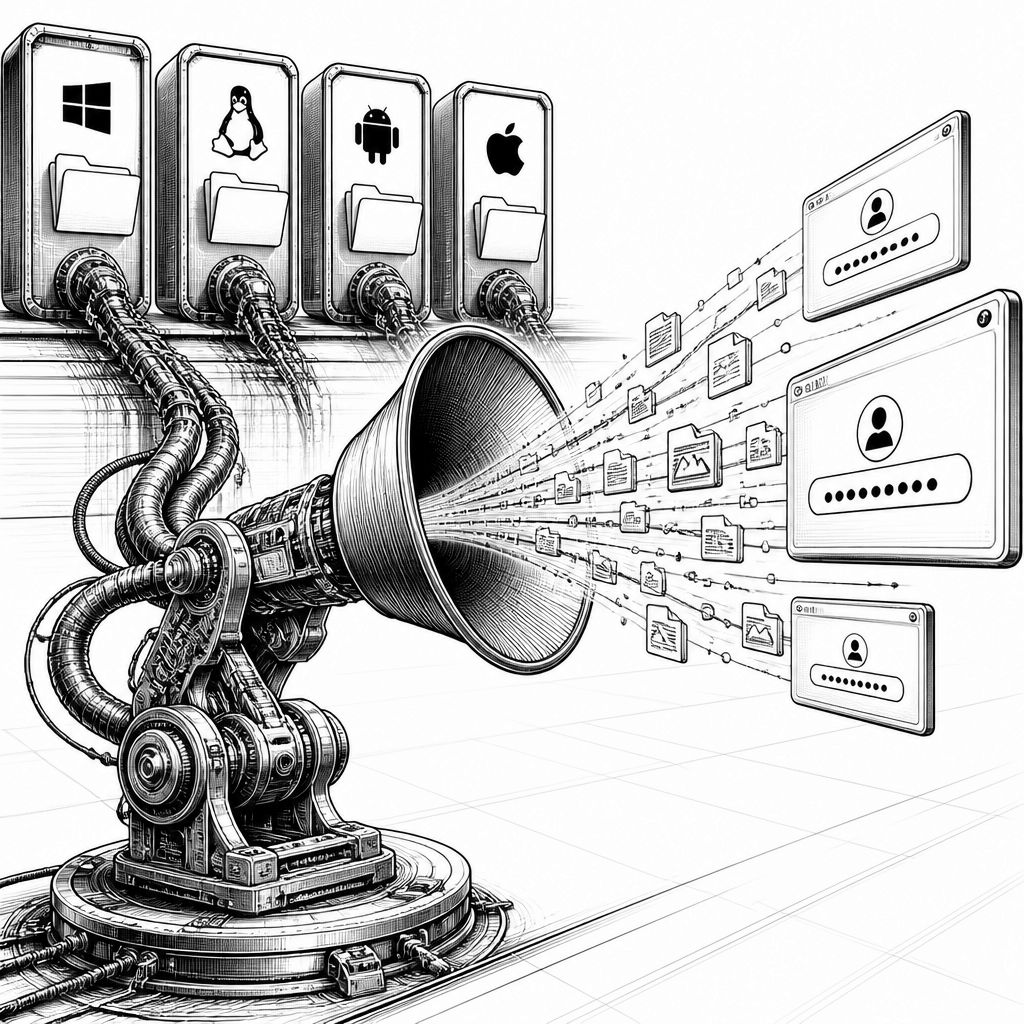
Moderne Betriebssysteme behandeln Dateizugriffe selten als reine „Ja/Nein“-Entscheidung. Stattdessen existieren File-Notification-Mechanismen, die Anwendungen und Systemprozesse darüber informieren, ob Dateien erstellt, geöffnet, geändert oder gelöscht werden. Genau diese scheinbar harmlose Funktion ist laut einem Paper der TU Graz zum Einfallstor für systemweite Seitenkanalangriffe geworden. Das Team beschreibt, dass Angreifer über solche Benachrichtigungen den Ablauf auf dem Rechner rekonstruieren können, ohne dabei zwingend an die Inhalte selbst heranzukommen.
Technisch setzt das Vorgehen auf die Kombination aus Metadaten und Zeitinformation: In den untersuchten Szenarien erhalten Angreifer keine Dateiinhalte, aber sie sehen Dateinamen sowie Ereignisse, die Änderungen am Dateisystem signalisieren. Entscheidend ist, dass die Betriebssysteme dabei nicht nur für privilegierte Prozesse passende Informationen ausspielen, sondern unter bestimmten Bedingungen auch für Apps oder Nutzer*innen, die lediglich Lese- oder Zugriff auf einen „lesbaren“ Ordner haben. Damit reicht schon ein scheinbar legitimer Zugriff auf den Oberordner, um das Benachrichtigungsfeed so zu verwenden, dass Unterordner und die darin gelagerten Strukturen mit ausgespäht werden. Das Muster wird dadurch besonders gefährlich, dass Dateisystemereignisse zeitlich eng an Nutzerhandlungen gekoppelt sind.
Bei Windows zeigen die Forschenden, wie sich die Einschränkungen lesegeschützter Verzeichnisse umgehen lassen, indem das Dateibenachrichtigungssystem des nicht lesegeschützten übergeordneten Verzeichnisses „angezapft“ wird. Über die Benachrichtigungen für das Hauptverzeichnis C: konnten die Testangriffe alle relevanten Unterordnerereignisse nachvollziehen – einschließlich der Dateinamen. Für die Praxis wird das an Browser-Speicherpfaden greifbar: Legt etwa ein Browser pro besuchter Website eigene Ordner an, deren Namen auf den Zielseiten basieren, dann entsteht aus Dateiereignissen ein Echtzeit-Telemetriesignal über den Surfverlauf. Der eigentliche Bruch mit dem Sicherheitsmodell liegt dabei weniger im Ergebnis „Dateinamen sichtbar“, sondern in der Kettenwirkung, die diese Namen zu einer Verhaltensdatenquelle macht.
Auf Linux verlagert das Team den Fokus auf Tastenanschläge und die Timing-Dimension. Konkret verwenden die Forschenden „inotify“, um auch Vorgänge innerhalb einer Datei indirekt zu beobachten: Obwohl Linux das direkte Überwachen der Datei zunächst begrenzen kann, führt der Umweg über einen lesbaren Ordner dazu, dass die Ereignisabfolge sichtbar wird. Welche Tasten exakt gedrückt werden, bleibt in dem beschriebenen Setup zwar nicht 1:1 erkennbar, aber die Forschenden ordnen es in eine bekannte Angriffsfamilie ein: Inter-Keystroke Timing Attacks, bei denen bereits die Zeitabstände zwischen Tastendrücken teilweise Informationen preisgeben. Dass solche Muster nicht neu sind, ist dabei gerade der Punkt – die Dateibenachrichtigung macht sie nur leichter verfügbar, weil sie als Beobachtungskanal nicht die klassische Eingabeinstrumentierung benötigt.
Daneben zeigt das Paper, wie unter bestimmten Desktop-Setups gefälschte Passwort- oder Authentifizierungsdialoge platziert werden können. Auf KDE Plasma gelingt die Täuschung, sobald eine Autorisierungsabfrage aufgerufen wird; das Team beschreibt, dass der Testangriff dabei auch mit dem Wayland Display-Server-Protokoll funktioniert, also in einem Umfeld, das die Kommunikation zwischen Anzeige und Anwendungen grundsätzlich anders strukturiert als ältere Modelle. Der Mechanismus beruht auf der Überwachung einer Schnittstelle, über die Autorisierungsprüfungen angestoßen werden, sodass der Angriff exakt dann ein manipuliertes Passwortfenster „darüber“ setzen kann. Für Android berichten die Forschenden ebenfalls über einen Umweg, weil eine Schutzkomponente namens FUSE eigentlich App-zu-App-Zugriffe auf Ordner anderer Apps verhindern soll. Auch hier soll die Kombination aus Dateibenachrichtigungen und vorhandenen Dateinamen- und Ereignissignalen reichen, um zu erkennen, ob in fremden App-Ordnern Daten wie Bilder oder Videos ankommen, gesendet oder gelöscht werden – ohne dass der Inhalt selbst lesbar wird.
MacOS fällt im beschriebenen Vergleich am wenigsten durch sichtbar auslesbare Dateistrukturen auf, dennoch lassen sich auch hier Aktivitäten ableiten. Laut dem Bericht liefert die macOS-Programmierschnittstelle „FSEvents“ verwertbare Einblicke in das Nutzerverhalten, die sich nicht auf den reinen Inhalt der Dateien reduzieren lassen. Insgesamt zeichnet das Paper damit ein durchgängiges Bild: Wenn Betriebssysteme Ereignisse über das Dateisystem weiterreichen, entstehen für Angreifer Seitenkanäle, die sich zwischen Plattformen und Nutzeroberflächen replizieren lassen. Für die Branche ist das auch deshalb relevant, weil diese Benachrichtigungskanäle häufig „zu bequem“ in bestehende Anwendungen eingebettet sind und Sicherheitsannahmen dort oft auf „keine Inhalte“ reduziert werden.
Wie in solchen Fällen üblich, hat das Forschungsteam die betroffenen Plattform- und Sicherheits-Teams frühzeitig über mögliche Schwachstellen informiert, und nach Angaben der Forschenden wurden bereits Patches ausgerollt, um Teile der Lücken zu schließen. Für Administratoren und Produktteams heißt das vor allem: Es reicht nicht, nur die direkten Berechtigungen auf Dateiinhalte zu prüfen; genauso wichtig ist, welche Ereignisse und Metadaten Dateibenachrichtigungssysteme an Prozesse weitergeben. Praktisch bedeutet das zudem, dass Test- und Monitoring-Setups sich stärker auf „Ereignis-Leckagen“ konzentrieren müssen, also darauf, ob ein Prozess aus Dateinamen und Ereignisfolgen sensible Muster ableiten kann. Mit Blick auf die nächsten Releases wird interessant sein, wie robust die Plattformen ihre Benachrichtigungsmodelle so absichern, dass aus legitimen Ordnerrechten keine Spionagespur über den gesamten Gerätebetrieb entsteht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Dateibenachrichtigungen: Seitenkanäle machen Windows, Linux, Android und macOS angreifbar" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Dateibenachrichtigungen: Seitenkanäle machen Windows, Linux, Android und macOS angreifbar" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Dateibenachrichtigungen: Seitenkanäle machen Windows, Linux, Android und macOS angreifbar« bei Google Deutschland suchen, bei Bing oder Google News!