


KIEW / LONDON (IT BOLTWISE) – Ein russischer Drohnenangriff traf nach Behördenangaben ein Bürogebäude in Kiew und tötete mindestens vier Menschen. Der Bürgermeister meldete zudem sieben Verletzte. Der IT-Dienstleister Datagroup bestätigte Schäden an einem Gebäude, betonte aber, dass die Dienste über eine Reserveinfrastruktur weiterlaufen und Kundendaten gesichert sind. Damit rückt die Frage nach Resilienz und schnellen Ausweichpfaden für unternehmenskritische IT erneut in den Fokus.
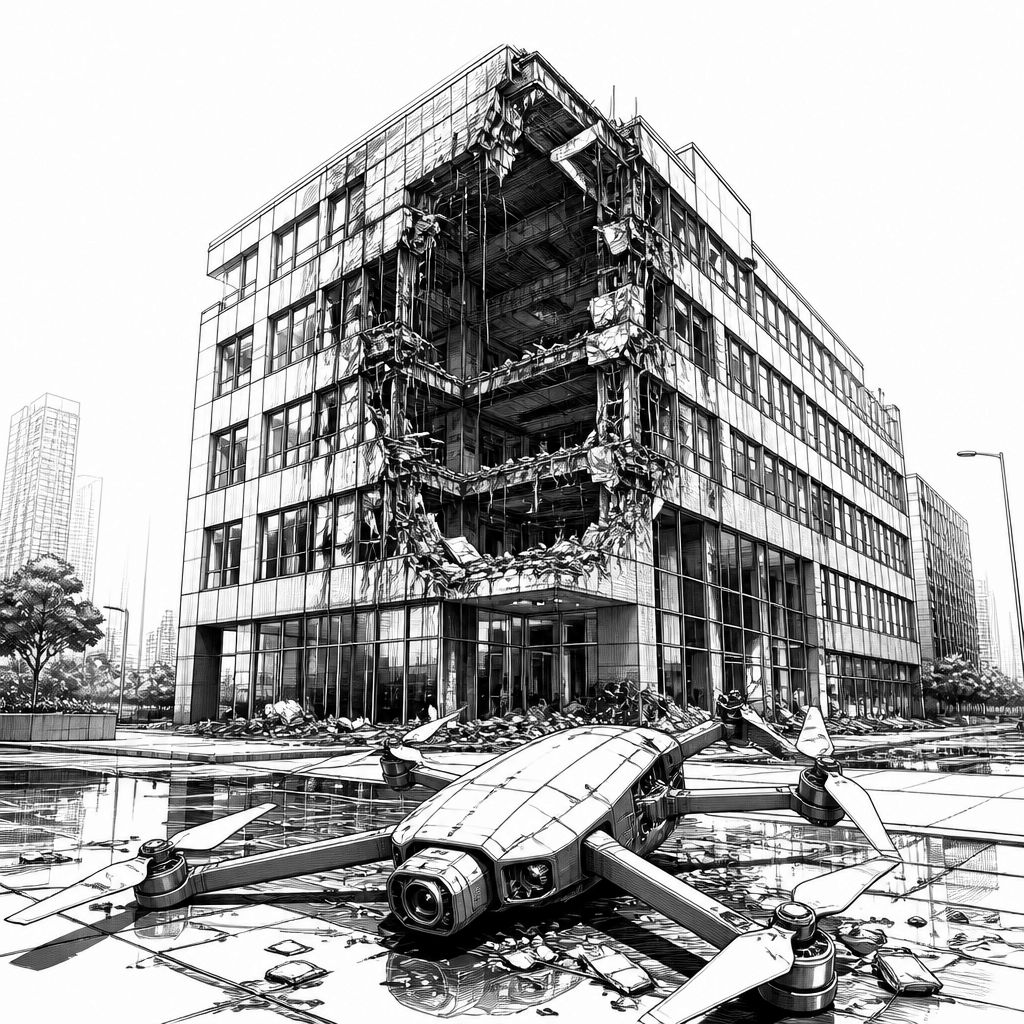
Der Einschlag einer russischen Drohne in ein Bürogebäude in Kiew trifft nicht nur Menschen unmittelbar, sondern legt auch eine technische Schwachstelle offen, die in der Praxis oft unterschätzt wird: Standorte sind für IT-Dienstleister mehr als „Büroflächen“, weil sie mit Servern, Netzanschlüssen und Betriebsabläufen verknüpft sind. In der ukrainischen Hauptstadt wurden nach Angaben der Behörden mindestens vier Menschen getötet; sieben weitere wurden verletzt. Drei der Leichen sollen auf einem Parkplatz vor dem Bürohaus gefunden worden sein. Ein Brand wurde gelöscht. Solche Ereignisse zeigen, wie schnell ein physischer Angriff den digitalen Betrieb unterbrechen kann, selbst wenn die eigentliche Rechenleistung an einem anderen Ort geplant war.
Technisch relevant ist in diesem Zusammenhang vor allem, was der IT-Dienstleister Datagroup kommuniziert hat: Es habe Schäden an einem Gebäude gegeben, zugleich seien Mitarbeiter nicht verletzt worden. Entscheidender als die Gebäude-Beschädigung ist jedoch die Betriebslogik dahinter. Laut Meldung liefen die Dienste über eine Reserveinfrastruktur weiter, und Kundendaten seien gesichert. Das entspricht im Kern einem modernen Ansatz der Notfall- und Ausfallsicherheit: Kritische Workloads werden so ausgelegt, dass sie bei Ausfall eines Standorts auf alternative Ressourcen umschalten können. In der Praxis bedeutet das häufig eine Kombination aus redundanter Netzwerktopologie, getrennten Rechenzentrums- oder Cloud-Zielen, vorbereiteten Restore-/Failover-Plänen und klaren Freigabeketten für den Betrieb im Störfall.
Die Meldung wird zusätzlich in einen breiteren Kontext eingeordnet, weil bereits an den Vortagen Datenzentren Ziel von Drohnenangriffen gewesen sein sollen. Auch mehrere Internetanbieter hätten von kurzzeitigen Problemen berichtet. Diese Kette deutet auf eine wiederkehrende Mustererkennung hin: Angriffe zielen offenbar nicht ausschließlich auf symbolische Ziele, sondern auf Infrastrukturebenen, die für Konnektivität und digitale Dienste maßgeblich sind. Für Unternehmen bedeutet das, dass Resilienz nicht nur auf Anwendungsebene gedacht werden darf. Wer Servicequalität zusagen kann, muss auch Transportwege, DNS-/Routing-Mechanismen, Abhängigkeiten in Rechenzentrumssegmenten sowie die Wiederanlaufstrategie nach Netzwerk- oder Stromunterbrechungen berücksichtigen.
Gerade hier wird der Unterschied zwischen „Backup“ und echter Betriebsfortführung greifbar. Ein Backup allein schützt zwar vor Datenverlust, garantiert aber nicht, dass Systeme innerhalb der benötigten Zeit wieder erreichbar sind. Eine Reserveinfrastruktur zielt dagegen auf die Verfügbarkeit ab: Wiederanlaufzeiten hängen dann weniger von einzelnen Rekonstruktionsschritten ab, sondern vom Ausmaß der vorbereiteten Umschaltungen. Typische Bausteine sind dabei redundante Datenpfade, die Trennung von Produktions- und Kopierumgebungen, vorab getestete Wiederanlaufsequenzen sowie Mechanismen zur Zustandsübernahme nach einem Failover. Wenn Kundendaten „gesichert“ sind, adressiert das zudem die Vertraulichkeit und Integrität der Informationen, auch wenn die Frage, wie genau diese Sicherung technisch umgesetzt wurde, aus der öffentlichen Meldung nicht detailliert hervorgeht.
Für die Marktseite ist die Botschaft dennoch eindeutig: IT-Dienstleister, die in Krisen sichtbar stabil bleiben, gewinnen Vertrauen bei Bestandskunden und werden in Vergabeverfahren eher als „betriebssicher“ wahrgenommen. Gleichzeitig entsteht für Käufer eine Art Prüfstein, weil Resilienzversprechen zunehmend zur realen Erwartung werden. Unternehmen sollten daher nicht erst im Ernstfall prüfen, ob Workloads repliziert sind, sondern vorher konkrete Wiederanlaufziele festlegen: Welche Systeme müssen innerhalb von Minuten wiederlaufen, welche innerhalb von Stunden? Wie werden Abhängigkeiten bewertet, wenn Internetanbieter zeitweise eingeschränkt sind? Und welche Datenklassen gelten als besonders kritisch, sodass Backup-Strategien, Verschlüsselung und Zugriffskontrollen entsprechend ausfallen müssen.
Auch die operative Ebene bleibt anspruchsvoll, denn Angriffe „auch tagsüber“ erhöhen den Druck auf Prozesse, die im Tagesbetrieb normalerweise parallel weiterlaufen. Betriebsteams müssen dann entscheiden, ob sie in laufenden Change-Prozessen stoppen, wie sie Incident-Kommunikation priorisieren und wie sie Sicherheitsereignisse von reinen Verfügbarkeitsproblemen abgrenzen. Daneben kommt eine organisatorische Komponente: Die Fähigkeit, im Störfall klar zu kommunizieren, ist selbst Teil der Resilienz. Wenn der Dienst fortgeführt wird und Kundendaten gesichert sind, müssen diese Aussagen in einem konsistenten Informationsbild landen, damit Kunden ihre eigenen Betriebs- und Sicherheitsmaßnahmen zeitnah ausrichten können.
Die Ereignisse in Kiew sollten für IT-Verantwortliche auch deshalb als Lernanstoß dienen, weil Resilienzarchitektur heute nicht mehr optional ist. Moderne Umgebungen lassen sich zwar flexibler gestalten, doch Flexibilität ersetzt nicht Planung. Wer Reserveinfrastruktur nutzt, braucht dafür auch dokumentierte Runbooks, regelmäßige Failover-Tests und eine klare Verantwortungsverteilung zwischen IT-Betrieb, Security und Service-Management. Im Ergebnis geht es weniger um einzelne Technologien als um die Gesamtheit aus Architektur, Betrieb und nachweisbaren Übungen. Der Drohnenschlag zeigt damit exemplarisch, wie eng physische Realität und digitale Verlässlichkeit zusammenspielen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Drohnenschlag in Kiew: Datagroup meldet IT-Schäden und gesicherte Kundendaten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Drohnenschlag in Kiew: Datagroup meldet IT-Schäden und gesicherte Kundendaten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Drohnenschlag in Kiew: Datagroup meldet IT-Schäden und gesicherte Kundendaten« bei Google Deutschland suchen, bei Bing oder Google News!