


LONDON (IT BOLTWISE) – Eine CSRF-Schwachstelle in Elementor (WordPress-Plugin) erlaubt es Angreifern, nach einem Admin-Klick über präparierte REST-Requests eine zweite Admin-Identität anzulegen. Betroffen sind laut Angaben nur die Plugin-Versionen 4.3.0 und 4.3.1 mit einem CVSS-Score von 8,8. Der Fehler umgeht dabei den Schutz zyklusweise, sobald der URI irgendwo „elementor/v1/events/“ enthält. Schon mit einem einfachen Link in E-Mail, Chat oder Kommentar kann der Angriff laut Sicherheitsanalyse starten.
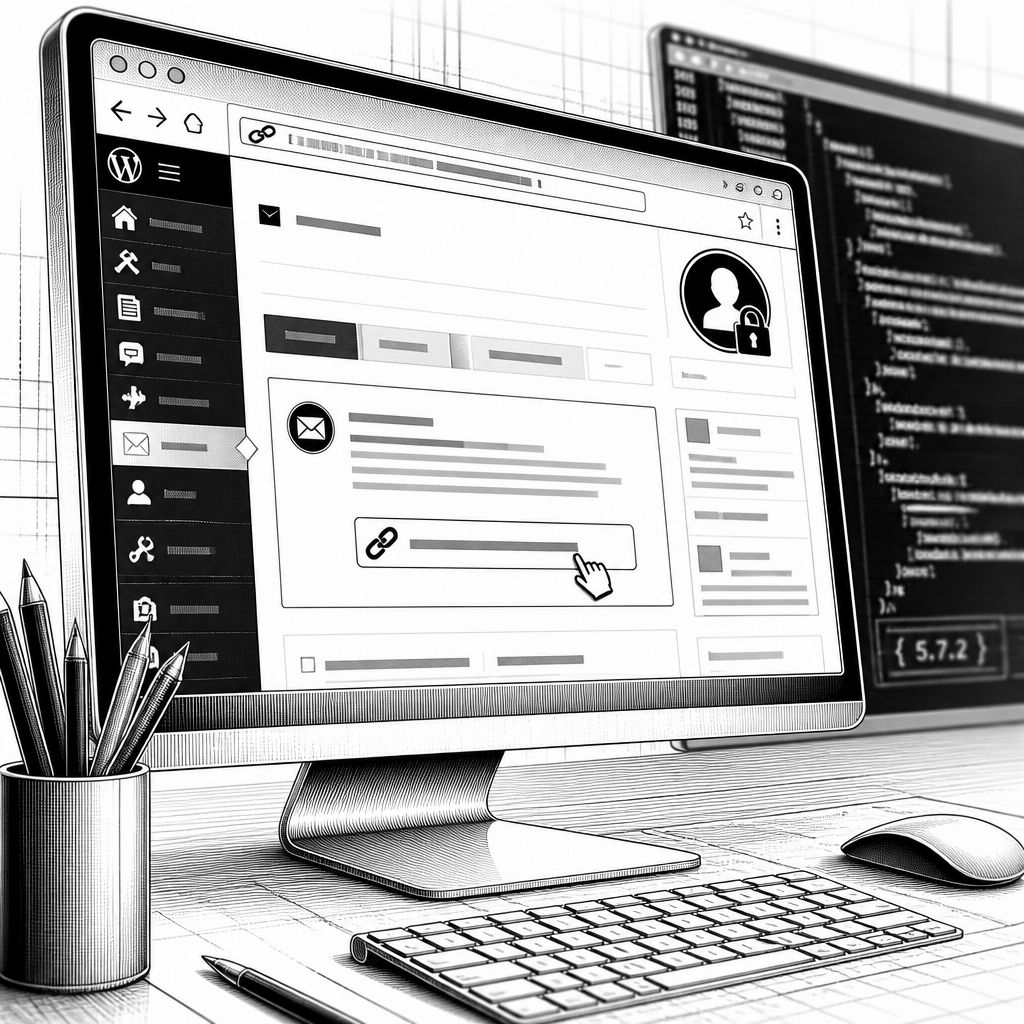
Wenn ein WordPress-Administrator auf einen präparierten Link klickt, kann daraus unter Umständen binnen kurzer Zeit ein vollständiger Site-Übernahmeweg werden. Auslöser ist eine CSRF-Schwachstelle im Elementor Website Builder, die laut Sicherheitsanalyse von Patchstack bislang keinen CVE-Bezeichner erhalten hat. Der Sicherheitsrelevanzgrad wird mit 8,8 von 10,0 (CVSS) eingeordnet, weil ein unauthentifizierter Angreifer den Browser eines eingeloggten Nutzers als „Ausführungshebel“ missbrauchen kann. Dabei reicht schon ein einzelner Request, um Folgeaktionen anzustoßen, die das betroffene Admin-Konto im eigenen REST-API-Kontext ohnehin ausführen dürfte.
Technisch betrachtet hängt der Angriff an der Art, wie REST-Requests in WordPress authentifiziert und abgesichert werden. Elementor lässt laut Patchstack einen Teil der CSRF-Absicherung im Modul „Editor Events“ aus, sobald in der Request-URI irgendwo die wörtliche Zeichenfolge „elementor/v1/events/“ vorkommt. Entscheidend ist zusätzlich: Der Umstand, dass die URI auch die Query-Parameter enthält, öffnet Raum für einen Tricky-Mechanismus – der Angreifer kann die URI so gestalten, dass die Schutzlogik übersprungen wird, ohne dabei auffällige Aktionen ausführen zu müssen. Patchstack beschreibt das als Bypass, der ohne JavaScript, ohne Formularabsendungen und ohne eine vom Angreifer kontrollierte Webseite auskommt; sogar ein „plain anchor tag“ in E-Mail oder Chat soll genügen.
Die reale Schadenswirkung ist noch klarer, wenn man sich die REST-Endpunkte anschaut, die dabei ausgenutzt werden. Der Bypass gilt laut Analyse für die gesamte REST-API-Oberfläche einer WordPress-Instanz – also nicht nur für Elementor-spezifische Routen, sondern auch für WordPress-Core-Routen und für die REST-Endpunkte anderer Plugins, die auf derselben Seite installiert sind. Damit wird aus dem CSRF-Fehler ein generischer Privilege-Eskalationshebel: Ein Angreifer könnte über „/wp/v2/users“ einen neuen Administrator-Account anlegen, indem er die POST-Operation passend aufsetzt und neben Benutzername, E-Mail und Passwort auch die Rollen auf „administrator“ setzt. Das Muster, das Patchstack sinngemäß nennt, zeigt genau diese Kombination aus REST-Pfad, Methode, Parametern und dem Elementor-URI-Bezug, der den Schutz deaktiviert.
Beim Umfang der Betroffenheit geht es nicht um „Randinstallationen“. Elementor wird auf mehr als 10 Millionen WordPress-Seiten eingesetzt, und die beiden problematischen Versionen 4.3.0 und 4.3.1 wurden den Angaben zufolge jeweils auf mehr als 2 Millionen Sites installiert. Das macht aus der Lücke ein Thema für Betriebsteams, die nicht nur neue Installationen im Blick haben, sondern auch lange laufende Instanzen mit selten durchgeführten Plugin-Upgrades. Gleichzeitig nennt der Sicherheitsbericht eine wichtige Abgrenzung: Elementor-Versionen, die vor 4.3.0 liegen, enthalten das „Editor Events“-Proxy-Modul offenbar nicht und sind deshalb nicht betroffen, was die Schwachstelle stärker an die spätere Plugin-Architektur koppelt.
Für die Abwehr ist die Lage vergleichsweise handhabbar, weil bereits eine Korrektur verfügbar ist. Nach einer verantwortungsvollen Offenlegung wurde das Problem in Version 4.3.2 behoben, die zeitnah veröffentlicht wurde. Anwender sollten laut Empfehlung zügig aktualisieren, statt sich auf „wahrscheinlich sichere“ Kommunikationswege zu verlassen. Besonders kritisch ist dabei weniger die Angriffsform „Link im Kommentar“ als vielmehr die Alltagssituation: Viele Admins öffnen authentifizierte Benachrichtigungen, Tickets oder Support-Chats, ohne die Herkunft jedes einzelnen Elements systematisch zu prüfen – genau dort passt ein gut getarnter Anchor-Tag als Eintrittspunkt.
Für Unternehmen und Teams, die mehrere WordPress-Instanzen betreiben, verschiebt die Meldung die Priorität auf zwei praktische Maßnahmen: erstens ein konsequentes Patch- und Upgrade-Regime für Marketplace-Plugins, zweitens ein Monitoring, das ungewöhnliche Admin-Änderungen schnell erkennt. Da der Angriff darauf abzielt, einen neuen Administrator-Account zu erstellen, sind Audit-Logs für User-Registrierungen und Rollenänderungen ein zentrales Signal. Zusätzlich lohnt es sich, die installierte Plugin-Landschaft sauber zu inventarisieren: Je mehr Plugins eigene REST-Routen anbieten, desto größer ist nach dem genannten Mechanismus der potenzielle Zielraum innerhalb desselben REST-API-Contexts.
Auch jenseits des konkreten Falls zeigt die Lücke, wie empfindlich CSRF-Absicherungen gegenüber „URI-Parsing“-Kantenfällen sind. Wenn Schutzmechanismen nicht konsistent greifen, sobald bestimmte Pfadfragmente oder Query-Parameter vorkommen, kann ein scheinbar harmloser Zusatz in der URL den Authentifizierungs- und Schutzkontext aushebeln. Für die längerfristige Sicherheitsstrategie heißt das: Nicht nur CVE-basierte Patchlisten sind wichtig, sondern auch ein Verständnis dafür, wie Plugins Authentifizierung, Cookie-Session und CSRF-Prüfungen miteinander verdrahten – damit Teams Lücken schneller einordnen können, sobald ein ähnliches Muster in anderen Plugins auftaucht.
Unterm Strich ist der Fall ein klarer Hinweis auf das Risiko „Social Interaction + eingeloggener Browser“. Die Kombination aus unauthentifiziertem Angreifer, präpariertem Link und fehlender CSRF-Prüfung in einem spezifischen Elementor-Modul macht aus einem einmaligen Klick ein mögliches Szenario der vollständigen Kontrolle. Wer die betroffenen Versionen 4.3.0 und 4.3.1 noch betreibt, sollte die Aktualisierung auf 4.3.2 als dringliche Aufgabe einplanen und die Konto- und Rollenänderungen unmittelbar im Betrieb verifizieren, bevor neue Links wieder in Umlauf gehen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Elementor-CSRF-Lücke ermöglicht Admin-Account-Übernahmen per Link" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Elementor-CSRF-Lücke ermöglicht Admin-Account-Übernahmen per Link" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Elementor-CSRF-Lücke ermöglicht Admin-Account-Übernahmen per Link« bei Google Deutschland suchen, bei Bing oder Google News!