
LOS ANGELES / LONDON (IT BOLTWISE) – Der FBI hat eine auf Social Engineering gestützte Krypto-Diebstahl-Kampagne einer nordkoreanischen Hackergruppe gestört. Laut Behörden summierte sich der Schaden zuvor auf mehr als 400 Millionen US-Dollar innerhalb von 18 Monaten. In der Aktion wurden über 900 Webcam-Aufnahmen sichergestellt, die Betroffene aus der Krypto- und Web3-Branche bei Videoanrufen zeigen. Zusätzlich beschreibt der Einsatz, wie sich Angreifer über kompromittierte Konten Vertrauensbeziehungen zunutze machen und später mit Malware-Downloads nachhelfen.
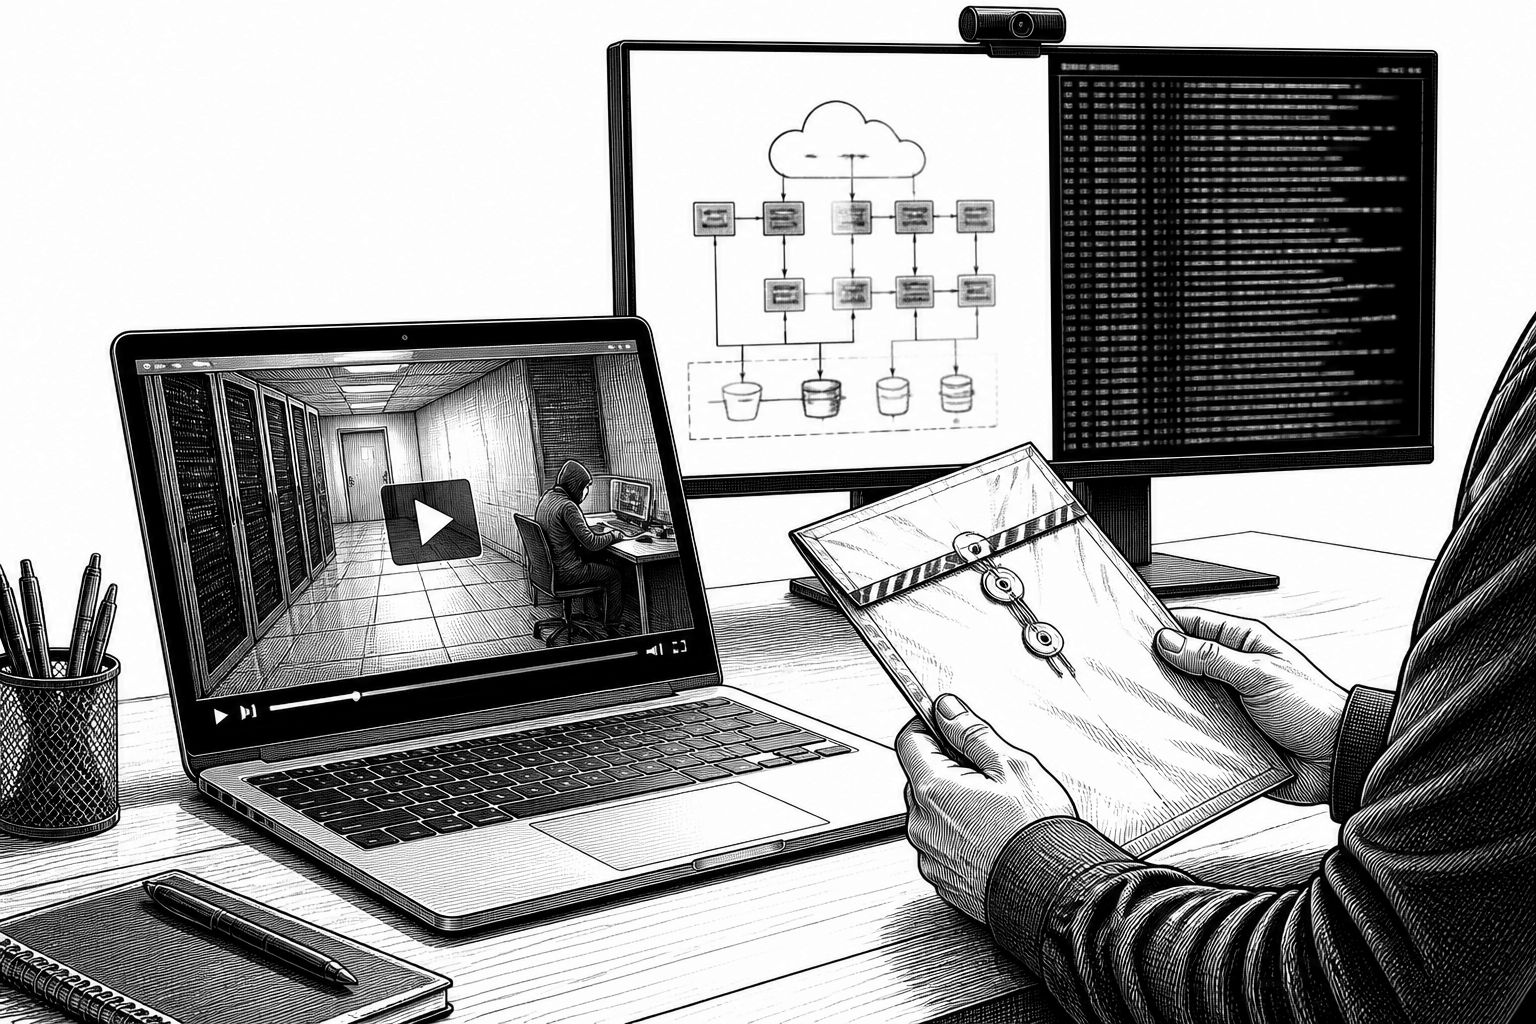
Die aktuelle FBI- und Justiz-Ankündigung zeigt weniger eine einzelne Schwachstelle als vielmehr ein wiederkehrendes Muster in der Krypto-Industrie: Angriffe beginnen häufig nicht bei der Blockchain selbst, sondern bei den Menschen, Rollen und Kommunikationskanälen rund um Wallets, Entwickler und Betreiber. Dem FBI zufolge hat eine nordkoreanische Hackergruppe eine „hochgradig maßgeschneiderte“ und „schwer zu entdeckende“ Diebstahl-Strategie genutzt, um weltweit Milliarden zu erbeuten. Besonders auffällig ist dabei die Zielrichtung auf Personen aus den Krypto- und Web3-Ökosystemen sowie auf Beschäftigte in Entwicklung und Wartung von Open-Source-Software, also genau die Rollen, die in der Praxis für Integrationen, Updates und Releases verantwortlich sind.
Technisch wird die Brücke zwischen Sozialmanipulation und späterem Schadcode über eine Cloud-basierte Angriffsinfrastruktur geschlagen. Laut Behörden wurde diese Infrastruktur am Donnerstag so gestört, dass mehr als 900 Webcam-Videos von Opfern aus der Krypto- und Web3-Branche weltweit beschlagnahmt werden konnten. Dass solche Aufnahmen überhaupt gesammelt wurden, deutet auf einen Schritt hin, in dem Angreifer die Opfer nicht nur ausbeuten, sondern auch mit synthetisch wirkenden Identitäten nachstellen: Die Videos dienten nach Angaben der Ermittler dazu, Betroffene später zu imitieren und erneut anzusprechen. In derselben Logik ordnen die Behörden auch den finanziellen Zweck ein: Nach Darstellung der US-Seite fließen die Erträge aus Krypto-Diebstählen in die Finanzierung eines „rogue regime“ und in ein illegales Waffenprogramm.
Im Mittelpunkt steht die in der Meldung genannte Kampagne „FaceStealer“. Dem FBI zufolge kompromittiert sie Konten in sozialen und Kommunikationsdiensten wie LinkedIn, Telegram, Slack und Discord – allerdings nicht beliebig, sondern gezielt über die Identität von Personen, die die späteren Opfer kennen. Anschließend treten die Angreifer als diese vertrauten Kontakte auf und lotsen die Betroffenen in Videoanrufe, die über Plattformen wie Zoom, Microsoft Teams oder Google Meets laufen. Während das Opfer auf den Start wartet, zeichnen die Täter den Bildschirm beziehungsweise die Kamera heimlich auf, um später die eigene Identität glaubwürdig nachbilden zu können. Sobald der Anruf beginnt, versucht der „Impersonator“ nach Behördenangaben, den oder die Betroffene dazu zu bringen, Malware herunterzuladen – oft als vermeintliche Lösung für ein technisches Problem getarnt. Diese Kombination aus Account-Kompromittierung, Identitätsdiebstahl und Social Engineering ist deshalb so wirksam, weil sie nicht mit kryptografischer Raffinesse allein arbeitet, sondern mit realer Vertrauensarbeit im Alltag.
Besonders unter dem Blickwinkel der Software-Lieferkette wird es dann strategisch. Das FBI beschreibt „ihres Ziel ist die Kompromittierung der Software Supply Chain“. Der Ansatz: Angreifer sollen Konten von vertrauenswürdigen Entwicklern und Maintainer-Komponenten infiltrieren, um anschließend bösartigen Code über weit verbreitete Software zu verteilen – mit potenziell großer Reichweite für nachgelagerte Nutzer. Für Unternehmen und Teams, die regelmäßig Abhängigkeiten aktualisieren, Security-Checks in Pipelines laufen lassen oder Releases auspacken, verschiebt sich damit die Risikoperspektive: Die Integrität von Repositories und Build-Prozessen bleibt zwar zentral, aber sie hängt in der Praxis auch an den Identitäten, die für Kommunikation, Freigaben und Incident-Handling verantwortlich sind. Entscheidend ist, dass die Angreifer nicht zwangsläufig in den Code „hineinbrechen“, sondern Zugänge über Rollen und Vertrauensketten kapern.
Die Meldung verknüpft das mit konkreten Personen und Zuständigkeiten. In einer schriftlichen Aussage sagte M. Scott Proctor, Principal Deputy Assistant Atty. Gen. for National Security, wörtlich: „North Korea’s government bankrolls its rogue regime and illicit weapons program through cryptocurrency theft“. Bill Essayli, der für den Bundesstaat Los Angeles zuständige Hauptstaatsanwalt, ordnet dies ebenfalls als Finanzierungsmechanismus ein, wenn er ausführt: „Cryptocurrency unfortunately has become fertile ground for North Korea to defraud victims and fund its malign activities“. Brett Leatherman, Director des FBI Cyber Branch Operations, stellt die wiederholte Ertragsquelle in den Vordergrund, wenn er erklärt: „The North Korean regime relies on proceeds from large-scale cryptocurrency theft to fund its illicit weapons program, stealing billions of dollars in recent years.“ Auch wenn die Namen und Zitate den Charakter der Ankündigung prägen, bleibt aus technischer Sicht der Kern gleich: Identitätsmissbrauch und Supply-Chain-Nähe treffen auf Prozesse, die im Alltag oft zu wenig „harten“ Sicherheitsbarrieren haben.
Neben „FaceStealer“ adressiert die Behördenerzählung auch eine zweite, separate Operation: „TraderTraitor“ habe laut FBI-Mitteilung am 29. Oktober mehr als 6 Milliarden US-Dollar in Krypto von der weltweit größten Krypto-Börse Binance gestohlen. Binance habe die gestohlenen Vermögenswerte für Kundinnen und Kunden ersetzt, jedoch nicht den gesamten Betrag zurückgeholt. Behördenangaben zufolge haben Ermittler eng mit privaten Unternehmen zusammengearbeitet, um Gelder aufzuspüren: Sie hätten mehr als 2,7 Millionen US-Dollar eingefroren und für 1,2 Milliarden US-Dollar eine gerichtliche Genehmigung erwirkt, um den Zugriff zu beschränken oder Vermögenswerte zu beschlagnahmen. Gleichzeitig heißt es, dass die Nachverfolgung, das Einfrieren, die Beschlagnahme und die anschließende Einziehung weiterhin laufen. Für den Markt unterstreicht das die zweigeteilte Realität: Während kurzfristig Liquidität und Kundenschutz über Ersatzmechanismen abgefedert werden können, bleibt forensische Arbeit an Wallet-Bewegungen und an Gegenmaßnahmen ein langwieriger Prozess.
Für Entscheider in Unternehmen folgt daraus vor allem eine Frage der Priorisierung: Sicherheit im Krypto- und Web3-Umfeld ist nicht nur eine „Chain-of-Custody“-Aufgabe, sondern auch ein Identitäts- und Kommunikationsproblem. Wenn Angriffe über kompromittierte Konten und überzeugende Video-Imitationen funktionieren, reichen reine technische Prüfungen an Wallets und Smart Contracts nicht aus. Relevant sind vielmehr Kontrollen entlang des gesamten Arbeitsalltags: verifizierte Kanalzugänge für externe Abstimmungen, robuste Mechanismen für Abweichungen in Support- und Release-Kommunikation sowie eine konsequente Absicherung der Wege, über die Malware-Downloads angebahnt werden. Die aktuelle Störung macht damit sichtbar, dass die nächste Angriffswelle weniger an „neuen Krypto-Bugs“ hängt, sondern an der Fähigkeit, Vertrauen in digitalen Ökosystemen zu kapern und dann gezielt in technische Prozesse einzudringen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI zerschlägt Krypto-Diebstahl durch nordkoreanische Hacker – über 400 Millionen Dollar" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI zerschlägt Krypto-Diebstahl durch nordkoreanische Hacker – über 400 Millionen Dollar" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI zerschlägt Krypto-Diebstahl durch nordkoreanische Hacker – über 400 Millionen Dollar« bei Google Deutschland suchen, bei Bing oder Google News!