


LONDON (IT BOLTWISE) – Bei Flock-Kennzeichenlesern soll ein Angriff gezeigt haben, wie viel sich bei physischem Zugriff aus dem Gerät ziehen lässt. Eine Gruppe namens stegan0gram habe nach dem Kopieren des Kameraspeichers unverschlüsselte Speicherbereiche und einen Verschlüsselungsschlüssel gefunden. In den ausgelesenen Daten tauchen zehntausende Video-Clips sowie rund 1,6 Millionen Fahrzeugbilder auf, darunter in einzelnen Fällen auch Aufnahmen von Menschen auf Motorrädern. Flock bestreitet nicht das Grundproblem physischer Manipulation, betont aber rechtliche Schritte und fehlende Details zur Bewertung der Vorwürfe.
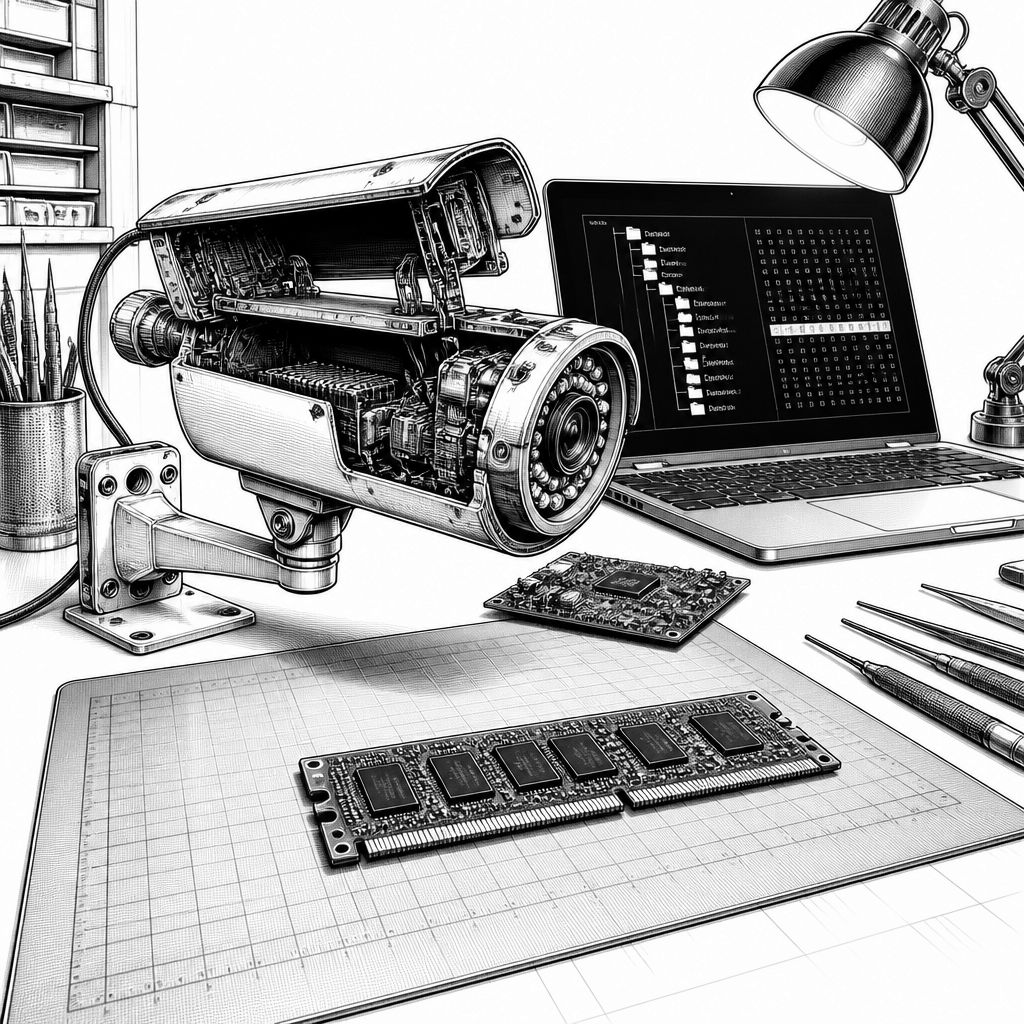
Die Debatte um KI-gestützte Überwachung im Straßenraum bekommt erneut einen technisch greifbaren Dämpfer: Laut den vorliegenden Auswertungen soll sich bei Flocks Kennzeichenlese-Kamera auch ohne Zugriff auf die Cloud eine erhebliche Menge an Rohdaten offline sichern lassen. Auslöser war ein Szenario, in dem eine Gruppe die Kamera physisch vom Bereich über einer Fahrbahn abgenommen, ihren Speicher kopiert und anschließend Schlüsselmaterial sowie Aufnahmen ausgelesen haben soll. Entscheidend für viele Betreiber ist dabei weniger die reine Existenz von Kamera-Inhalten, sondern die Kombination aus Hardware-Zugriff, Storage-Layout und Verschlüsselungsannahmen.
In der Analyse wird beschrieben, dass das Gerät auf einer Android-Basis läuft und dabei Speicherpartitionen nutzt, die nicht durchgängig als verschlossen konzipiert waren. Besonders brisant: Eine zugängliche Partition habe einen Schlüssel enthalten, der wiederum einen weiteren Bereich öffnen konnte, in dem aufgezeichnete Medien lagen. Damit verschiebt sich die Angriffsoberfläche von „Cloud kompromittieren“ hin zu „Gerätegehäuse kompromittieren“ – also genau zu dem Teil, der in vielen Beschreibungen früherer Ausfälle und Sicherheitsdiskussionen oft nur am Rand betrachtet wird. Gleichzeitig heißt es, dass ein Großteil der sensibelsten Inhalte weiterhin verschlüsselt geblieben sei und sich nicht auslesen ließ.
Konkrete Medienfunde machen die Tragweite greifbar: Die zugänglichen Bereiche sollen 27.321 MP4-Clips mit einer Auflösung von 1024 x 768 enthalten haben. Die Sequenzen dauerten jeweils etwa ein bis zwei Sekunden, waren ohne Audio und lagen unabhängig von den höher aufgelösten Standbildern vor. Zusätzlich sollen im Log-Umfeld über ungefähr 21 Tage hinweg über mehrere Zeitfenster hinweg etwa 1,6 Millionen Bilder von rund 50.200 Fahrzeugen generiert worden sein. Ein typisches vorbeifahrendes Fahrzeug habe dabei im Schnitt etwa 28 Bilder erzeugt, während einzelne Trigger über 100 Aufnahmen ausgelöst haben sollen; die Kamera habe die „nützlicheren“ Frames ausgewählt und zugeschnitten, bevor sie sie über eine Mobilfunkverbindung hochgeladen habe.
Für die Systemarchitektur ist auch relevant, wo das eigentliche Lesen und Interpretieren passiert: Den Angaben zufolge soll das Erkennen von Kennzeichen und das Identifizieren von Fahrzeugmerkmalen auf Flock-Servern ablaufen, nicht direkt im Gerät. Gleichzeitig soll die Software Personen erkannt haben. In den wiederhergestellten Clips seien Menschen in 11 Videos identifiziert worden – und dabei, so der Fokus der Auswertung, allesamt Motorradfahrende. Die Ermittler fügen hinzu, dass sie keine Hinweise auf eine aktive Gesichtserkennung in den untersuchten Materialien gefunden hätten. Damit steht weniger ein „vollautomatischer Identitätsabgleich“ im Vordergrund als vielmehr die Frage, wie weit das System die Bilddaten ungeplant in Richtung Personenbeobachtung vorverarbeitet.
Auch Fehlklassifikationen und Robustheitseffekte tauchen in den Daten auf. Berichten zufolge habe der Kennzeichen-Detektor gelegentlich Aufkleber oder Grafiken als Kennzeichen fehlinterpretiert, inklusive eines US-Flaggen-Patches an einem Satteltaschen-Bereich eines Motorrads. Daneben sollen sich in den Logdaten mehr als 27.000 Fehler von Versuchen finden lassen, Vollauflösungsbilder zu speichern, wenn der Speicher voll war; hinzu kommen zehntausende weitere Fehlermeldungen sowie Hinweise auf Abstürze, Reboots und damit verbundene Wiederanläufe. Solche Muster sind für Betreiber ein Signal, dass sich Randbedingungen im Feld (Speicherknappheit, Ereignisfrequenz, Wiederholungsversuche) direkt auf Datenzugänglichkeit und technische Integrität auswirken können.
Flock reagiert mit einer juristischen Einordnung, die vor allem die Manipulation selbst adressiert: Das Unternehmen warnt, dass das unbefugte Entfernen und Verändern der Kameras illegal sei. Zudem heißt es, man habe über den eigenen Vulnerability-Disclosure-Prozess keine entsprechende Meldung erhalten und es fehle an Details, um die Behauptungen in der vorliegenden Form einschätzen zu können. Interessant ist dabei, dass Flock zuvor sinngemäß darauf verwiesen hatte, physischer Zugriff würde nicht zu ausgelesenen Videoinhalten führen, weil Daten nach dem Upload nur kurz auf der Kamera verbleiben. Wenn die jetzt beschriebenen Funde stimmen, deutet das auf einen Widerspruch zwischen der erwarteten Datenhaltung und dem realen Storage- und Schlüsselhandling im Gerät hin.
Für die Markt- und Einsatzlage ist das ein zusätzlicher Belastungspunkt. In der Vergangenheit wurden Kennzeichenlesesysteme in vielen Regionen nicht nur wegen Datenschutzfragen, sondern auch wegen der praktischen Auslegung von Polizei- und Kommunalprozessen kritisiert; Städte sollen deshalb verstärkt prüfen oder auf den Rückbau setzen. Ein weiterer Faktor ist dabei, dass physische Angriffe nicht zwangsläufig auf Cloud-Akteure zielen, sondern gezielt die „letzte Meile“ – also die Kamera selbst – ins Visier nehmen. Für Unternehmen und öffentliche Betreiber folgt daraus eine nüchterne Konsequenz: Selbst wenn Backend-Auswertungen serverseitig laufen, entscheidet die Gerätesicherheit über das Worst-Case-Szenario bei Diebstahl oder Manipulation, inklusive Schlüsselmaterial, Speicherkopplung und Logging-Fehlern.
Aus technischer Sicht wird damit die klassische Sicherheitsannahme „Gerätezugriff ist praktisch selten“ durch „Gerätezugriff ist nicht unmöglich“ ersetzt. Dass in der Beschreibung keine aktive Gesichtserkennung belegt wird, reduziert nicht das Risiko, dass Medien, Fahrzeugkontexte und möglicherweise Personeninformationen aus nicht abgeschirmten Speicherbereichen offline rekonstruiert werden können. Für die nächste Ausbaustufe von Verkehrsmonitoring-Systemen heißt das vor allem: Threat-Modeling muss physische Angriffe, Schlüsselrotation, nachvollziehbares Verschlüsselungsdesign und robuste Degradationspfade bei Storage-Engpässen einschließen. Genau dort werden im Feld oft die Lücken sichtbar, wenn Kameras über Monate hinweg in wechselnder Umgebung laufen und die Datenhaltung in Extremsituationen unter Druck gerät.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Flock-Kennzeichenkameras: Hacker fanden Schlüssel und Millionen Aufnahmen offline" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Flock-Kennzeichenkameras: Hacker fanden Schlüssel und Millionen Aufnahmen offline" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Flock-Kennzeichenkameras: Hacker fanden Schlüssel und Millionen Aufnahmen offline« bei Google Deutschland suchen, bei Bing oder Google News!