
LONDON (IT BOLTWISE) – Apple ergänzt mit iOS 27 und iPadOS 27 das Werkzeug „Impersonation Risk Detection“ gegen Identitätstauchschungen und Social Engineering. Die Funktion schützt bei sicherheitskritischen Aktionen wie Zahlungsfreigaben und Passwortänderungen, ist aber standardmäßig deaktiviert. Nutzer müssen sie manuell in den Systemeinstellungen aktivieren, damit Drittanbieter-Apps die Risikostufe erhalten. Wie gut die Abdeckung im Alltag ausfällt, hängt laut Apples Konzept vor allem von der Integration in den jeweiligen Apps ab.
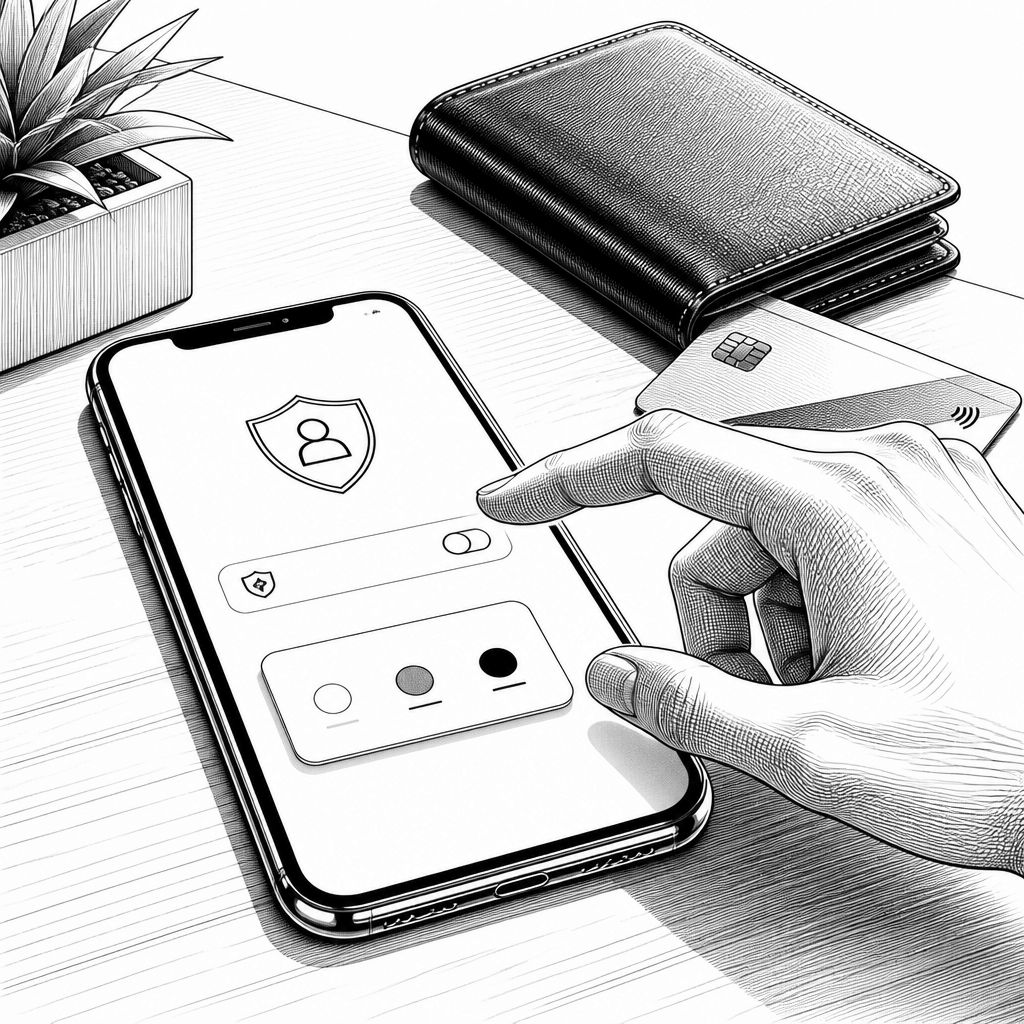
Mit iOS 27 (und auch iPadOS 27) liefert Apple ein neues Sicherheitswerkzeug aus, das sich gezielt auf einen Problembereich konzentriert, der in den letzten Jahren immer häufiger geworden ist: Betrugsmaschen, die nicht primär technische Schwachstellen ausnutzen, sondern Identität vortäuschen und Menschen über Social Engineering zur falschen Handlung bewegen. „Impersonation Risk Detection“ setzt dabei nicht auf die klassische Blockade einzelner Konten oder Nummern, sondern auf eine Verhaltensbewertung im Moment sensibler Aktionen. Technisch adressiert das System damit typische Situationen wie die Autorisierung von Zahlungen oder Änderungen an Passwörtern, bei denen Angreifer versuchen, Nutzer mit glaubwürdig wirkenden Täuschungen zur Freigabe zu bewegen.
Wichtig ist der Implementierungsansatz: Apple gestaltet „Impersonation Risk Detection“ als Opt-in. Anders als bei vielen Sicherheitsfunktionen, die nach einem Update automatisch aktiv sind, müssen Gerätebesitzer die Funktion zunächst selbst einschalten. Der Pfad führt über die Einstellungen zu Datenschutz und Sicherheit und dort zu der Option „Impersonation Risk Detection“. Für die Praxis bedeutet das eine klare Erwartungssteuerung: Wer die Einstellung übersieht, bekommt den zusätzlichen Schutz nicht, auch wenn das Betriebssystem die Funktion grundsätzlich bereits installiert hat. Genau diese Lücke ist für Security-Teams und auch für Endnutzer relevant, weil das „Standardmäßig aus“ bei vielen Nutzergruppen eine der häufigsten Ursachen dafür bleibt, dass Schutzmechanismen im Alltag nicht ankommen.
Das System arbeitet mit einer dreistufigen Risikoeinstufung: unbekannt, mittel und hoch. Sobald eine App bei einer sicherheitskritischen Aktion eine entsprechende Schnittstelle integriert hat, erhält sie ausschließlich die ermittelte Risikostufe. Die eigentlichen Kontextdaten – also konkrete Nutzerdaten, Geräteeinzelheiten sowie Account-Informationen – verbleiben nach Apples Angaben auf dem Gerät und werden nicht an App-Entwickler weitergereicht. Damit folgt das Konzept einem zentralen Paradigma moderner Sicherheitsarchitekturen: Datenminimierung und Reduktion der Angriffsfläche, anstatt personenbezogene Rohsignale in Richtung Drittanbieter zu verschieben. Gleichzeitig bleibt der Mechanismus für Entwickler steuerbar, weil die App je nach Risikostufe zusätzliche Schutzschritte anstoßen kann.
Aus technischer Sicht ist daran besonders interessant, dass die Schutzwirkung nicht automatisch flächendeckend über jede installierte Software läuft. Apple schreibt sinngemäß vor, dass die Auswertung und die anschließenden Reaktionen nur in Apps funktionieren, deren Entwickler die entsprechende Schnittstelle aktiv integriert haben. Das erklärt auch, warum es keine offizielle Liste gibt, die vorab konkret zeigt, welche Anwendungen bereits auf die Risikostufen reagieren. In der Produktivwelt ist das ein bekannter Effekt: Plattformfunktionen entfalten ihren Sicherheitswert oft erst dann, wenn genügend große Teile des App-Ökosystems die passenden Hooks nutzen. Für Nutzer heißt das: Selbst wenn die Einstellung aktiviert ist, kann die tatsächliche Warn- und Schutzabdeckung je nach App-Portfolio variieren.
Die „Privatsphäre“-Begründung steht bei Apple dabei im Vordergrund. Apple betont, dass das System die konkreten Inhalte oder persönlichen Eingaben nicht einsehen soll. In der Logik dieses Ansatzes wird die Bewertung auf dem Gerät vorgenommen, und der Kommunikationskanal nach außen bleibt auf eine kategoriale Information beschränkt. Das passt zu einem Trend, den man im mobilen Sicherheitsdesign schon länger beobachten kann: statt möglichst viel Kontext zu übertragen, wird die Entscheidungskette so weit wie möglich in die vertrauenswürdigere Umgebung verlagert. Genau dadurch entsteht aber auch ein weiterer praktischer Punkt für die Nutzerkommunikation nach Updates: Wer die Option nicht aktiviert, hat zwar weiterhin die App-Integration auf Betriebssystemebene, aber eben keinen Zugriff auf die Schutzlogik, die die Risikostufe überhaupt erzeugt.
Interessant ist zudem, wie Apple die Bedienbarkeit adressiert. In der Quelle wird auf einen Hinweis von Detlef Meyer verwiesen, der als Chefredakteur offenbar darauf aufmerksam macht, dass Nutzer nach Updates gezielt prüfen sollten, welche Sicherheitsoptionen aktiviert wurden. Dass Apple gerade in diesem Kontext auf manuelle Überprüfung setzt, zeigt: Das Unternehmen sieht den Hebel nicht primär in der perfekten Technik, sondern in der Nutzerkette. Für IT-Abteilungen und Security-Verantwortliche ergibt sich daraus eine klare Folgerung: Rollout- und Update-Prozesse sollten nicht nur Patch-Status melden, sondern auch prüfen, ob opt-in-basierte Schutzfunktionen tatsächlich eingeschaltet sind. Gerade in Unternehmen, in denen mobile Endgeräte verwaltet werden, kann man damit verhindern, dass Schutzfunktionen theoretisch vorhanden sind, praktisch aber ungenutzt bleiben.
Für die Markt- und Branchenperspektive bedeutet „Impersonation Risk Detection“ vor allem eines: Apple versucht, die nächste Stufe der Betrugsprävention nicht ausschließlich in den Händen der Nutzer zu belassen, aber auch nicht vollständig in einem universellen „One size fits all“-Modell zu verankern. Die App-Integration schafft eine Brücke zwischen Plattform-Signalgebung und anwendungsnahen Gegenmaßnahmen, etwa zusätzlichen Identitätsprüfungen oder konkreten Warnhinweisen im jeweiligen Kontext. Ob das im Alltag spürbar gegen Social Engineering wirkt, hängt daher an zwei Faktoren: Erstens muss die Funktion im Betriebssystem aktiviert sein. Zweitens müssen genügend relevante Apps die Schnittstelle nutzen, sodass eine Risikostufe auch tatsächlich zu einer Reaktion führt. In diesem Spannungsfeld liegt die eigentliche Produktbotschaft der neuen Funktion: Sie ist technisch datensparsam und privacy-nah konzipiert, aber ihr Sicherheitsnutzen entsteht erst durch die richtige Aktivierung und konsequente Integration im App-Ökosystem.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "iOS 27: Apples „Impersonation Risk Detection“ ist Opt-in und schützt vor Social Engineering" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "iOS 27: Apples „Impersonation Risk Detection“ ist Opt-in und schützt vor Social Engineering" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »iOS 27: Apples „Impersonation Risk Detection“ ist Opt-in und schützt vor Social Engineering« bei Google Deutschland suchen, bei Bing oder Google News!