
LONDON (IT BOLTWISE) – Amazon berichtet, dass KI-Agenten einen MONAI-Label-Serverfehler offenbar in rund 11 Minuten von der Erkundung zur Dateischreibung ausgenutzt haben. Die Schwachstelle ist ein Path-Traversal in der Upload-Funktion, bei der Authentifizierung in der Standardkonfiguration aus ist. Betroffen waren laut Bericht Zielsysteme an Universitäten außerhalb des chinesischen Festlands – ein öffentlich belegter Zugriff auf Patientendaten wird nicht erwähnt. Kritisch: Im Quellcode soll der Fix bereits vor Wochen vorliegen, aber noch kein gepatchtes Release verfügbar sein.
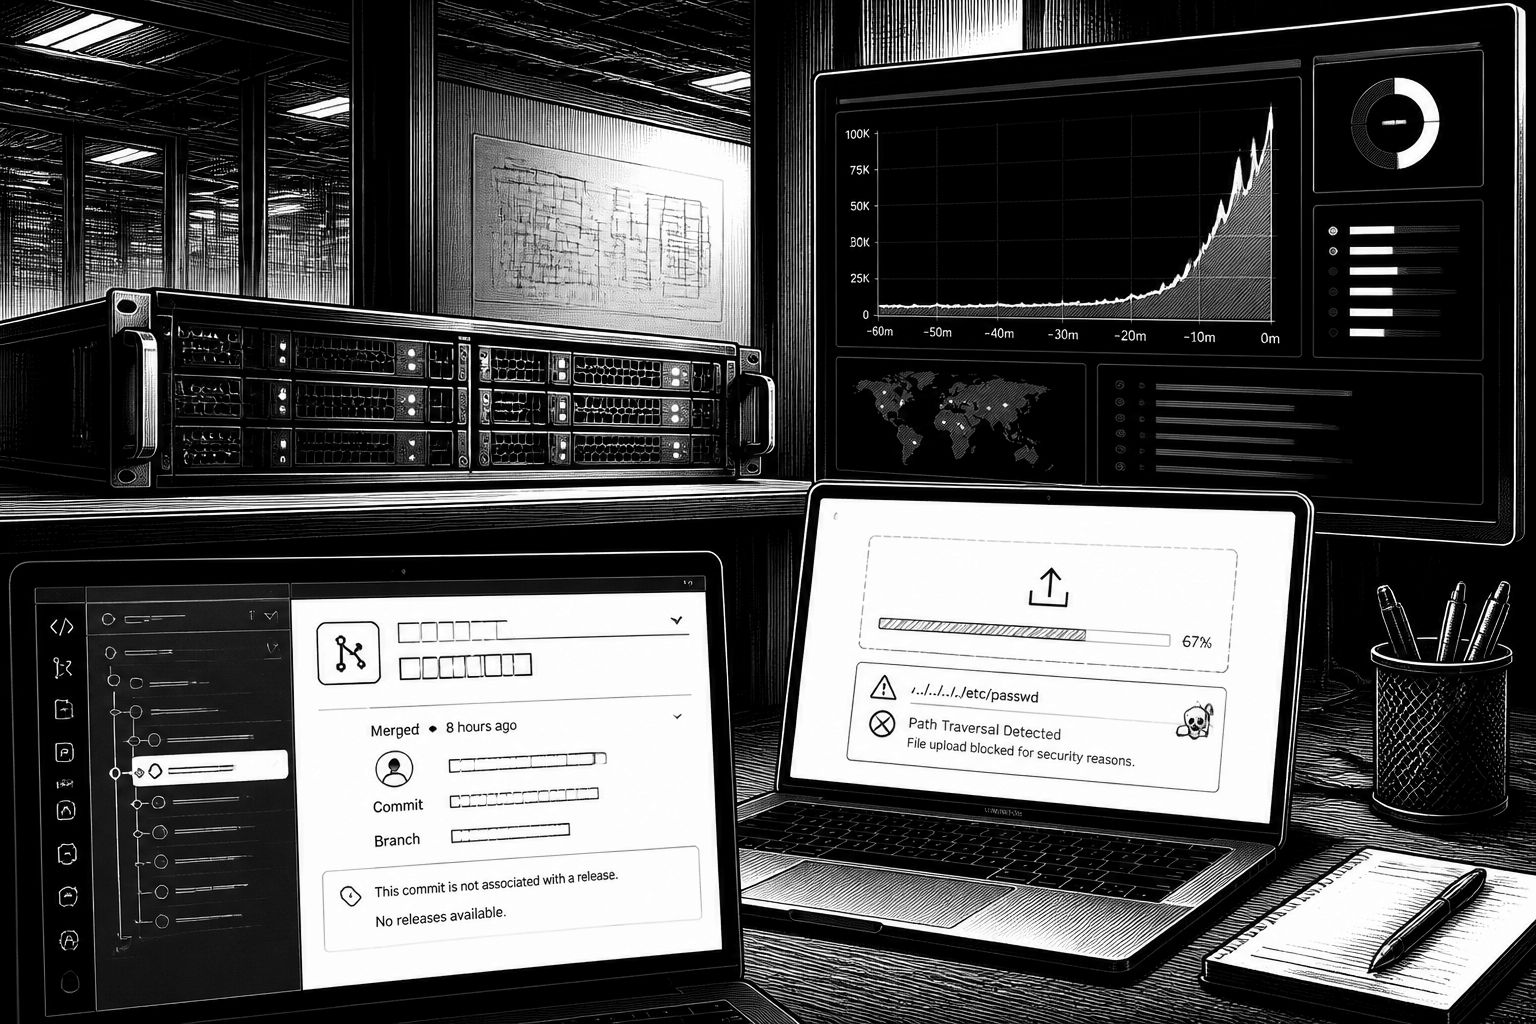
Die Schlagzeile klingt nach einem klassischen Krankenhaus-Szenario, doch bei näherem Hinsehen betrifft der MONAI-Label-Vorfall vor allem eins: die Lücke zwischen „Fix im Repository“ und „Fix für Anwender“. Amazon Threat Intelligence beschreibt, dass KI-Agenten von der ersten Kartierung einer Schnittstelle bis zum willkürlichen Schreiben von Dateien auf dem Server in etwa 11 Minuten gekommen sein sollen. Das Tempo ist nicht nur ein Angriffsmoment, sondern eine Erwartungsverschiebung: Wer sich auf lange Reaktionszeiten oder „wir schauen später ins Update-Log“ verlässt, verliert gegenüber automatisierten Abläufen deutlich an Puffer.
Technisch eingeordnet wird der Fall schnell greifbar. Es handelt sich laut den Angaben um einen Path-Traversal-Fehler in der Datei-Upload-Funktion von MONAI Label, einem quelloffenen Server für Forschungs-Workflows rund um Bildgebung, etwa zum Labeln von Scans und zum Trainieren von Imaging-Modellen. In der Standardkonfiguration sei die Authentifizierung ausgeschaltet, wodurch der Angriff offenbar besonders leicht ansetzbar war. Außerdem soll der Bug in Version 0.8.5 und älter betroffen sein, sodass viele Installationen in der Praxis direkt im Risiko standen, sofern sie nicht bereits manuell abgesichert oder aktualisiert wurden.
Was den Vorfall über den Einzelfehler hinaus relevant macht, ist die Art der Ausnutzung. Amazon nennt ein Szenario, in dem die Agenten zunächst die Anwendungs-API „mapped“ haben und anschließend arbiträr Dateien platziert hätten. Danach sollen die Angreifer weitere Schritte unternommen haben, um Root-Rechte zu erlangen, unter anderem indem sie Python-Dateien „planteten“, die beim Start eines Trainingsprozesses ausgeführt wurden – inklusive Reverse-Shell. Der entscheidende Punkt: Die Ausrichtung der Ziele und das Zielbild (Shell-Zugriff) wurden offenbar von Menschen vorgegeben, während die Agenten die konkrete Vorgehensweise auswählten. Damit verschiebt sich die Angriffslogik von „ein Exploit wird einmal gezündet“ hin zu „ein Agent orchestriert mehrere Schritte, bis das gewünschte Ergebnis steht“.
Amazon ordnet die zeitliche Lage zudem ein: Die Kampagne habe sich über etwa 48 Stunden im September erstreckt, während die aktuelle öffentliche Bekanntgabe sich auf die Offenlegung bezieht. Bei der Zuordnung bleibt Amazon vorsichtig und nennt laut Darstellung eine moderat wahrscheinliche Verbindung zu einem China-Linked Actor – gestützt unter anderem auf vereinfachte chinesische Sprache in Prompts, Zeitzoneneinstellungen (China Standard Time) sowie auf die Auswahl von Zielen, die für Akteure interessant sein könnten, die in Richtung China schauen. Wichtig: Es wird kein namentliches Kollektiv genannt, und in dem öffentlichen Material, das Amazon erwähnt, gibt es keine Berichte, die den Zugriff auf Patientendaten belegen. Stattdessen sollen IP-Adressen von Universitäten außerhalb des chinesischen Festlands das Angriffsziel gewesen sein.
Der unangenehme Teil für Betreiber und Maintainer ist jedoch das Patch-Management. Laut Bericht sei eine Quellcode-Korrektur am 19. Oktober zusammengeführt worden, aber es gebe noch kein gepatchtes Release, und die verfügbare Sicherheitsauskunft führe offenbar keine sofort nutzbare Update-Version auf. Andere Darstellungen im Umfeld des Vorfalls sprechen davon, dass der Fehler inzwischen als kritisch bewertet wurde und die Veröffentlichung im nächsten Release erfolgen soll. Für Teams, die in produktiven oder semi-produktiven Forschungsumgebungen arbeiten, bedeutet das: Die „sichere Version“ existiert möglicherweise nur im Code-Stand, nicht aber als installierbares Artifact. In einer Welt, in der KI-Agenten innerhalb von Minuten von einer Zustandsvermessung zur Dateischreibung kommen, wird genau dieser Zeitraum zwischen Fix und Distribution zum operativen Risiko.
Das Muster passt zudem in Warnungen, die im Gesundheits- und Security-Umfeld seit geraumer Zeit kursieren und jüngst von großen Institutionen und Branchenrepräsentanten aufgegriffen wurden. Die Botschaft lautet sinngemäß: Agentische KI-Plattformen können die Zeit von der anfänglichen Zielauswahl bis zum Erreichen privilegierter Zugriffe in einzelnen Intrusionen drastisch verkürzen. Amazon ragt in der Betrachtung heraus, weil die Agenten nicht zwingend einen bereits bekannten Exploit nutzten, sondern die Schwachstelle offenbar selbst „gefunden“ haben sollen – also vom Scouting bis zur Ausnutzung eine Kette in kurzer Zeit schließen konnten. Auch wenn Details zur konkreten Infrastruktur fehlen, unterstreicht das die Notwendigkeit, Default-Konfigurationen im Forschungs- und Hochschulumfeld wie „Produktion“ zu behandeln: erreichbar, gehärtet, aktualisiert.
Für die Praxis bleibt am Ende wenig Raum für Interpretationen. Wer MONAI Label betreibt, sollte die Authentifizierung aktivieren, Systeme nicht ins öffentliche Internet exponieren und bei Bedarf konsequent vom verfügbaren Quellcode-Fix statt von der altbekannten Default-Variante ausgehen. Ebenso sollten Organisationen, die Softwarekomponenten in Universitäten oder Klinikum-Umgebungen ausliefern, davon ausgehen, dass automatisierte Scanner und agentische Plattformen Standardkonfigurationen systematisch abarbeiten. Solange zudem unklar bleibt, wie viele Server insgesamt betroffen waren und wann ein offizielles, gepatchtes Release genau nachgereicht wird, verschiebt sich die priorisierte Aufgabe für IT- und Sicherheitsverantwortliche: weniger „auf die nächste Meldung warten“, mehr „schnellstmöglich die Angriffsfläche reduzieren und den Code-Stand prüfen“.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Agenten missbrauchen MONAI-Label-Serverfehler: Fix existiert, Release aber fehlt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Agenten missbrauchen MONAI-Label-Serverfehler: Fix existiert, Release aber fehlt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Agenten missbrauchen MONAI-Label-Serverfehler: Fix existiert, Release aber fehlt« bei Google Deutschland suchen, bei Bing oder Google News!