
LONDON (IT BOLTWISE) – KI-gestützte Cyber-Tools machen es inzwischen deutlich leichter, neue Schwachstellen schneller zu finden. Gleichzeitig zeigt eine Analyse zu CVEs, dass gerade Netzwerkappliances und manche Server über Jahre hinweg zu langsam gepatcht werden. Mehrere konkrete Fälle von Kompromittierung, darunter ein Apache-OFBiz-RCE-Update und eine DreamHost-Beschädigung von Login-Daten, verdeutlichen den praktischen Handlungsdruck. Für IT-Teams verschiebt sich der Fokus damit von reiner Erkennung hin zu verlässlichem Patchen, Validieren und Absichern vorhandener Vertrauenspfade.
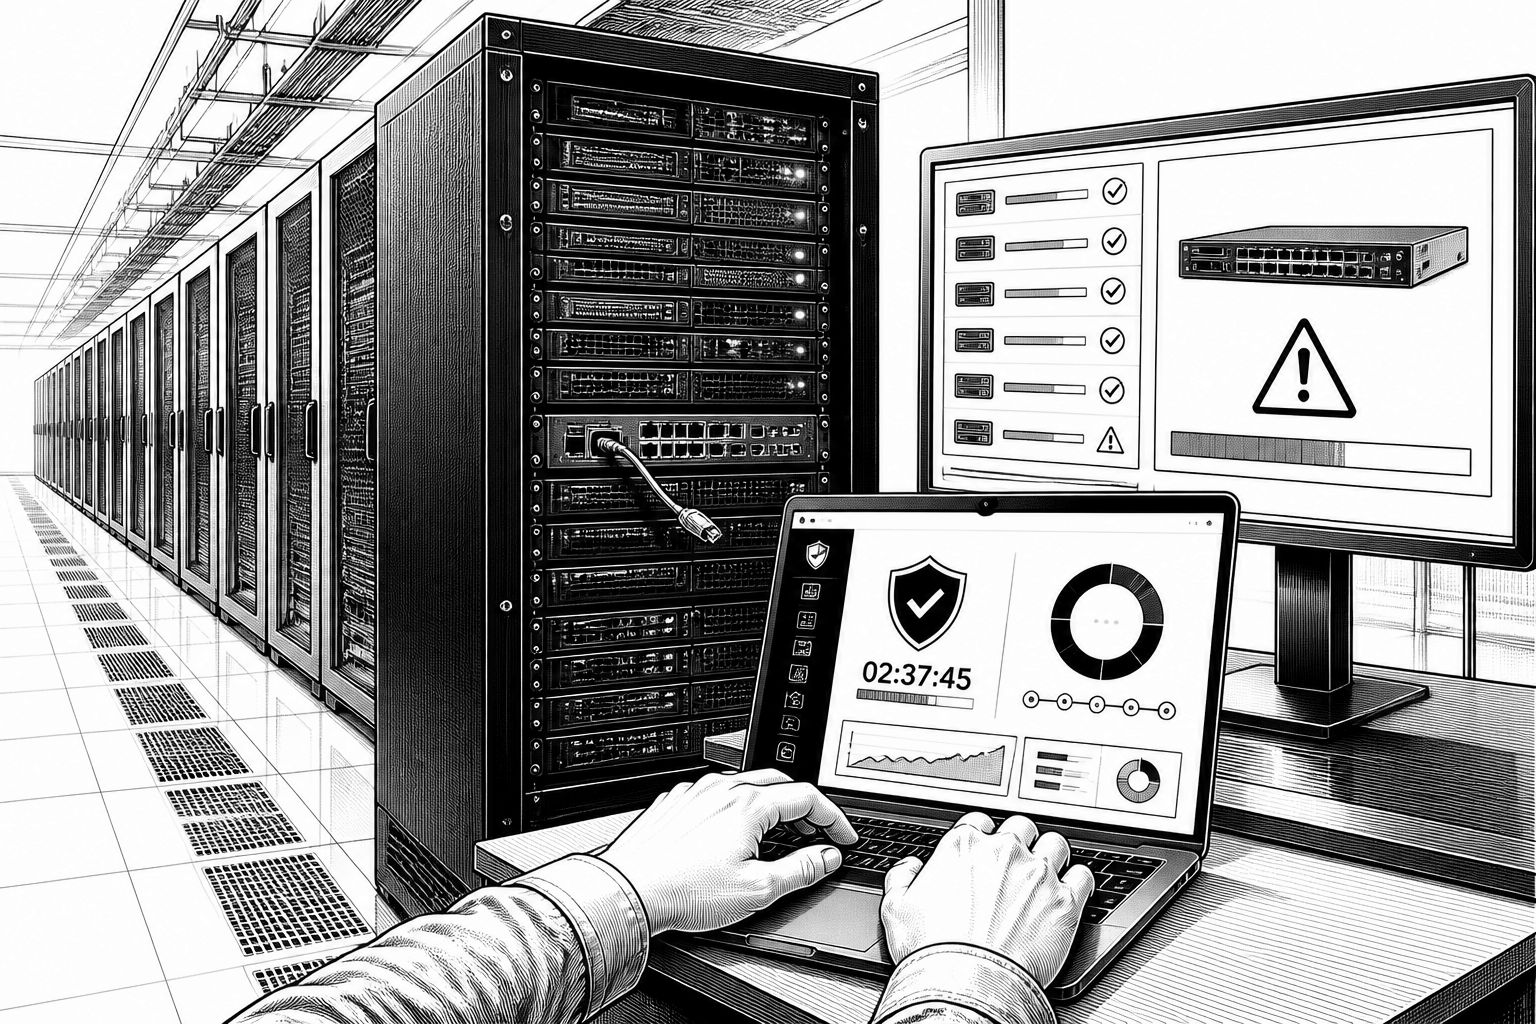
Dass Angriffe oft nicht über “geniale Tricks” funktionieren, lässt sich dieser Wochenrückblick besonders gut an konkreten Abläufen festmachen: Ein gestohlener Login öffnet nicht nur ein Konto, sondern kann über Systemgrenzen hinweg Berechtigungen weiterreichen. Ebenso reichen Manipulationen an eigentlich “trusted” Konfigurationen, um Nutzer aus legitimen Abläufen herauszudrängen oder Sicherheitsentscheidungen auszuhebeln. Der Rückblick ordnet damit eine alte Sicherheitswahrheit neu: Selbst wenn neue Tools die Schwachstellen-Entdeckung beschleunigen, entscheidet am Ende, wie schnell und wie gründlich Controls im Betrieb wirklich greifen.
Genau an diesem Punkt wird es technisch und zugleich strategisch. Das UK National Cyber Security Centre (NCSC) warnt, dass die breite Verfügbarkeit von KI-gestützten Cyber-Tools “fast mit Sicherheit” dazu geführt habe, dass mehr Zero-Day-Schwachstellen entdeckt werden. In der Argumentation geht es weniger um ein “magisches” KI-Verfahren, sondern um den Zeitgewinn: Defensive KI-Cyber-Tools könnten das Zeitfenster reduzieren, in dem eine Lücke erst als Zero-Day von Angreifern genutzt werden kann, bevor sie zu einer mehr oder weniger bekannten “n-day”-Situation wird. Ohne eine korrekte und flächendeckende Konfiguration dieser Technologie bleiben jedoch weiterhin viele Systeme angreifbar, weil KI-Tools auch beim Identifizieren und Ausnutzen von Schwachstellen helfen können. Gleichzeitig müssen interne Prozesse für Patchen und Testen mit dem Tempo der Entdeckungen Schritt halten.
Wie groß diese Lücke im Betrieb ist, untermauert eine weitere, zahlengetriebene Einordnung: Eine Auswertung von rund 383.000 CVEs, die von 1999 bis September 2026 offengelegt wurden, kommt laut den enthaltenen Aussagen zu dem Ergebnis, dass die durchschnittliche Zeit bis zum Patchen bei Netzwerkappliances häufig über ein Jahr liegt. Zwar lassen sich laut derselben Darstellung auch “schnellere” Klassen finden, etwa bei Windows-Workstations mit etwa zwei Wochen Median, und bei Windows-Servern mit mehr als einem Monat. Für Linux-Server werden mehr als zehn Wochen genannt, bei macOS-Anwendungen ebenfalls über zehn Wochen; bei Netzwerkappliances geht es demnach deutlich darüber hinaus. Diese Differenz ist nicht nur eine Kennzahl, sondern praktisch das Zeitfenster, in dem ein Angreifer Schwachstellen nutzen kann, besonders wenn er gezielt Kategorien adressiert, die Remote Code Execution, Privilege Escalation oder Authentifizierungs-Bypass begünstigen.
Dass sich solche Zeitfenster auch ohne “verschärfte” Zero-Day-Dynamik öffnen können, zeigen mehrere konkrete Meldungen. Bei Apache OFBiz haben die Maintainer 46 Sicherheitslücken geschlossen, darunter CVE-2026-68524 mit möglicher Pre-Authentication Remote Code Execution und CVE-2026-109928, das durch einen fehlerhaften Authentifizierungsalgorithmus zu einem vollständigen Account Takeover führen kann. Die Fehler wurden laut Quelle in Apache OFBiz 24.09.08 gepatcht – ein Hinweis darauf, wie wichtig hier “Patch-Tracking bis auf Versionspatch-Ebene” statt nur auf Major-Releases ist. Parallel dazu steht DreamHost im Fokus: Das Unternehmen meldet einen unautorisierten Zugriff auf den Server für den webbasieren File Manager unter files.dreamhost.com zwischen August und dem 23. Oktober 2026. Dabei sollen über die Ausnutzung einer Schwachstelle FTP/SFTP-Benutzername- und Passwortdaten erfasst worden sein, die Nutzer im genannten Zeitraum per File-Manager-Zugriff hinterlegt hatten. Zusätzlich seien bestimmte Webmail-Systeme erreichbar gewesen, sodass die Session-Informationen einer begrenzten Zahl von Webmail-Nutzern betroffen gewesen sein könnten. Für Sicherheitsverantwortliche ist das weniger ein “Einzelfall”, sondern ein Muster: Kompromittierte Web-Zugänge können unmittelbar auf Authentifizierungsdaten und Session-Kontexte durchgreifen.
Auch Cloud- und Plattform-spezifische Signale passen ins gleiche Bild, nur mit anderer Zielrichtung. Google erweitert laut Quelle sein Cloud Vulnerability Reward Program (VRP) um eine neue Top-Stufe: Forschende können bis zu 250.000 US-Dollar für sogenannte Root-in-Cloud Bugs erhalten. Entscheidend ist dabei, dass es nicht nur um einzelne Fehler geht, sondern um Schwachstellen auf Architektur-Ebene, etwa Tenant-Isolation-Bypässe oder komplexe Cross-Service-Logikfehler, die Angreifern volle administrative Kontrolle über beliebige Google-Cloud-Organisationen oder Projekte ermöglichen. Damit wird ein Marktmechanismus sichtbar: Wer Schwachstellen systematisch auf “die nächste Angreiferstufe” bewertet, fördert nicht nur Reparaturen, sondern lenkt auch die Forschung auf genau die Klassen von Fehlern, die im Betrieb am schwersten abzufedern sind. Ergänzend dazu kündigt Microsoft für den Edge-Browser an, Notifications von Seiten, die Scam- oder Scareware-Hinweise pushen, automatisch zu deaktivieren – sobald Defender SmartScreen oder ein Scareware-Blocker einen solchen Angriff erkennt. Der technische Kern ist hier weniger der Browser selbst, sondern die Kopplung an Erkennungsketten, die missbräuchliche Push-Pfade an der Quelle unterbinden.
Für IT-Teams ergibt sich daraus eine klare Priorisierung, auch wenn die Meldungen thematisch weit auseinanderliegen. Patchen bleibt entscheidend, aber die Auswahl der “patchbaren” Dinge entscheidet über den Effekt: Wenn Netzwerkappliances statistisch am längsten offen bleiben, müssen Betreiber besonders genau prüfen, ob ihre Angriffsfläche wirklich durch Wartungsfenster, Konfigurationsmanagement und Rollback-Strategien abgesichert ist. Ebenso sollten Kontrollen nicht nur “vorhanden” sein, sondern im Zusammenspiel getestet werden – gerade dort, wo Verzeichnisdienste, Authentifizierungslogik oder Cloud-Berechtigungen als Vertrauenspfade dienen. Die Woche liefert dafür Beispiele von zwei Seiten: Auf der einen Seite beschleunigen KI-Tools die Schwachstellenfindung, auf der anderen Seite zeigen reale Vorfälle, wie schnell aus Erkenntnis handfeste Kompromittierung wird, wenn Patch- und Testprozesse nicht mit dem Tempo der Entdeckung mithalten. Wer heute nur auf die nächste Lücke blickt, riskiert genau die Art von Problem, das bereits “seit Jahren” im System steckt und erst entdeckt wird, sobald ein Angreifer den passenden Zugang findet.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI beschleunigt Zero-Day-Entdeckung – doch Patch-Lücken bleiben Risiko" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI beschleunigt Zero-Day-Entdeckung – doch Patch-Lücken bleiben Risiko" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI beschleunigt Zero-Day-Entdeckung – doch Patch-Lücken bleiben Risiko« bei Google Deutschland suchen, bei Bing oder Google News!