


LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine Phishing-Plattform, die täuschend echte Werbeportale bekannter KI-Dienste nachbaut. In einem Drei-Monats-Fenster bis August 2026 wurden rund 850 Paid-Ad-Landingpages, 26 ChatGPT-Nachbildungen und 71 Kampagnen-IDs bei Google Ads gezählt. Besonders riskant: Hinter dem Login-Dialog steuert ein menschlicher Operator die Sitzung in Echtzeit und wählt die passende MFA-Abfrage gezielt aus. Damit geraten nicht nur Konten von Mitarbeitenden, sondern vor allem Manager-Accounts mit Kundenbudgets und hinterlegten Zahlungsmitteln unter Druck.
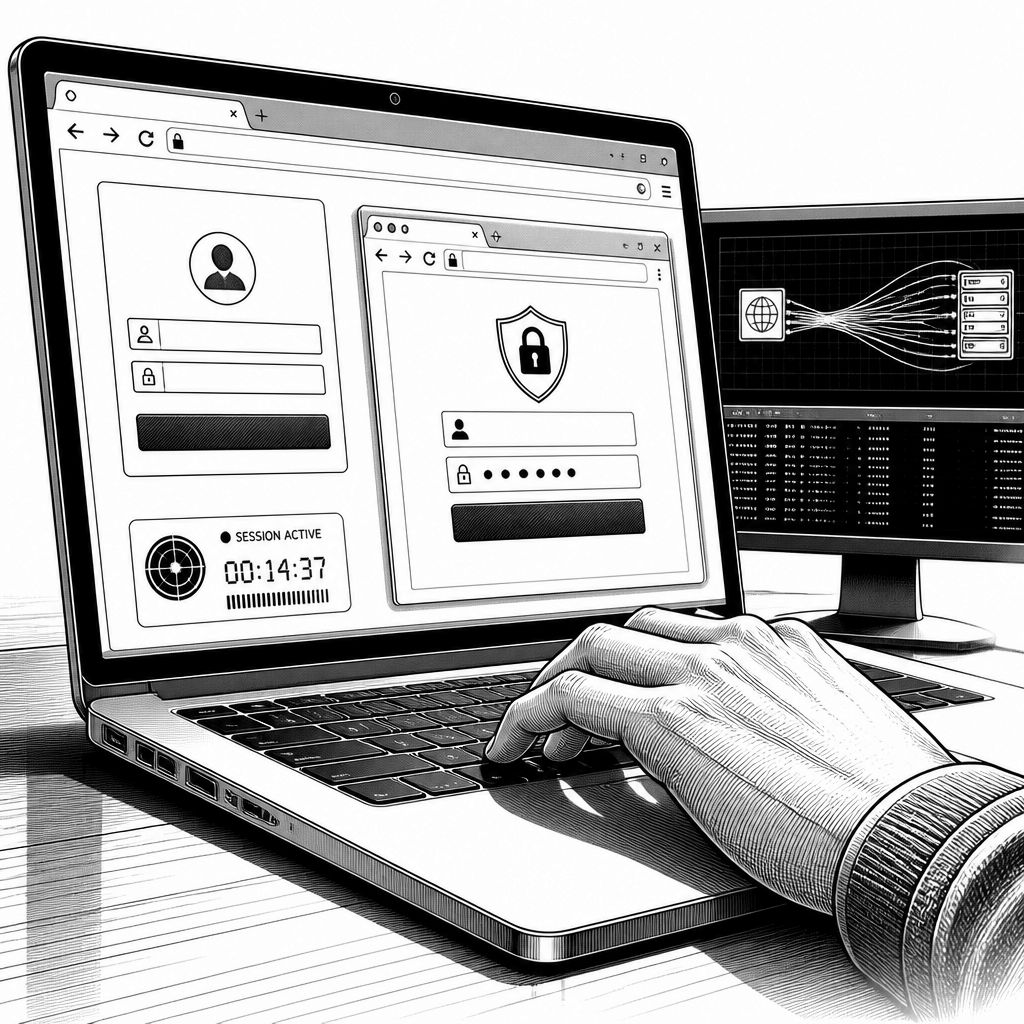
Cyberkriminelle nutzen in der beschriebenen Kampagne kein simples Massen-Phishing mit statischen Formularen, sondern eine menschlich gesteuerte Phishing-Plattform. Im Zentrum stehen gefälschte Portale, die Werbeumgebungen bekannter KI-Dienste imitieren und so Nutzer zum Login verleiten. Betroffen seien unter anderem Marken wie ChatGPT, Gemini, Claude, Perplexity, Manus und Meta Muse; der eigentliche Trick liegt jedoch nicht in der Optik, sondern in der Art, wie der Angriff den Login-Flow bis zur Mehr-Faktor-Authentifizierung (MFA) kontrolliert.
Das Aktivitätsmuster wirkt wie ein systematisch betriebenes Ad-Ökosystem: Beobachter zählten für ein Drei-Monats-Fenster bis August 2026 rund 850 Paid-Ad-Landingpages, 26 Nachbildungen im Stil von ChatGPT und 71 Kampagnen-IDs bei Google Ads. Die Kampagne wurde den Angaben zufolge von Oleg Zaytsev und Ofek Ronen entdeckt und war laut einem Bericht vom 7. Oktober 2026 weiterhin aktiv; zu diesem Zeitpunkt lagen bereits hunderte Meldungen von Opfern vor. Diese zeitliche Einordnung ist wichtig, weil sie auf eine länger laufende Infrastruktur hindeutet, die nicht nur einzelne Wellen abarbeitet, sondern durchgehend an nachgelagerte Ziele und neue Zielgruppen angepasst werden kann.
Technisch setzt die Plattform auf eine Browser-in-the-Browser-Illusion: Nach dem Klick auf den Anmelde-Button öffnet sich ein Fenster, das eine Adressleiste eines bekannten Anmeldedienstes oder eines Okta-Mandanten vortäuschen soll. Der entscheidende Punkt: Der eigentliche Browser bleibt auf der Angreifer-Domain, während das simulierte Fenster sich weder skalieren noch aus dem Programmfenster herausziehen lässt. Hinter den Kulissen steuert ein menschlicher Operator die Sitzung in Echtzeit, protokolliert bis zu drei Passworteingaben, lehnt Eingaben gezielt ab und wählt die passende MFA-Abfrage aus. Damit können im konkreten Angriff unter anderem SMS- und Authenticator-Apps, Google-Eingabeaufforderungen, QR-Codes sowie Varianten wie Nummernvergleich oder Okta-Push zum Einsatz kommen; laut Beschreibung werden außerdem gefälschte Abläufe für Meta und TikTok unterstützt.
Damit erklärt sich auch, warum der Schaden in der Praxis oft über einzelne Benutzerkonten hinausgeht. Die Angreifer richten sich vor allem an Agenturpersonal, Media-Buyer, Administratoren von Manager-Konten sowie Marketing- und Vertriebsteams mit hinterlegten Zahlungsmitteln. Ein kompromittiertes Manager-Konto kann unmittelbar Kundenkonten und Budgets gefährden, weil die Berechtigungsstruktur in solchen Setups häufig tief verzahnt ist. Die Verteilung der Zugänge erfolgt über E-Mails, die gängigen Standards wie SPF, DKIM und DMARC genügen sollen, wodurch die Wahrscheinlichkeit sinkt, dass die Nachricht bereits an der E-Mail-Gateway-Ebene scheitert.
Die Infrastruktur folgt ebenfalls dem Muster einer professionellen Service-Entwicklung. Die Plattform basiert auf Next.js sowie Socket.IO, wobei Vercel-Frontends und Backends auf Railway und Render betrieben werden. Ein Railway-Backend tauchte dem Bericht zufolge zwischen dem 27. Mai und dem 20. Juni 2026 in 73 Scans über 25 Domains auf. Zudem ließen sich Teile des Codes über öffentlich zugängliche Repositories bis in den März zurückverfolgen, was auf wiederverwendete Bausteine und eine längere Entwicklungsphase hindeuten kann. Auch die Datenerfassung ist darauf ausgelegt, das Opfer-Umfeld dynamisch zu spiegeln: Der Client erzeugt Datensätze über Programmierschnittstellen und übermittelt Systemmerkmale wie IP-Adresse, Standort und Bildschirmgröße, während die eigentliche Steuerung über Socket.IO-Befehlskanäle läuft.
Für die Einordnung der Angriffsqualität liefern Sicherheitsanbieter zusätzliche Indikatoren. Laut Island umfasst die Liste der Angriffsindikatoren 139 Einträge, darunter 109 eigenständige Domains; neben KI-Themen bedienen die Kriminellen die gleiche Backend-Struktur auch mit vermeintlichen Google-Ads-Rückerstattungen und gefälschten Jobangeboten. Besonders brisant ist außerdem die Untergrund-Ökonomie rund um kompromittierte Werbekonten: In einem Mimecast-Bericht aus dem Juli 2026 heißt es, hochriskante Google-Ads-Konten würden im Untergrund für etwa 200 bis 270 US-Dollar gehandelt, ältere Konten sogar zum Zwei- bis Vierfachen. Diese Mischung aus wiederholbarer Infrastruktur und klarer Monetarisierung erklärt, warum solche Kampagnen trotz bekannter Abwehrmechanismen weiterlaufen.
Für Unternehmen ergibt sich daraus ein klarer Schwerpunkt bei der Prävention: Sicherheitsforscher empfehlen den Einsatz von Hardware-Sicherheits-Schlüsseln nach FIDO2-Standard statt Code-basierter Verfahren. Ebenso sollten Nutzer und Teams die Adressleiste im Browser konsequent prüfen, Sitzungen bei Verdacht sofort beenden und Zugriffstoken widerrufen; zusätzlich raten die Hinweise, Partnerlisten sowie Abrechnungsdaten regelmäßig zu kontrollieren, gerade wenn Manager- oder zentrale Admin-Rechte im Spiel sind. In der Praxis lässt sich so die Wirksamkeit der Operator-gestützten MFA-Auswahl reduzieren, weil moderne Authentifikationsfaktoren wie FIDO2 weniger Angriffsfläche für simulierte oder abgeleitete Dialoge bieten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Phishing: Gefälschte Portale imitiert bekannte Dienste und zielt auf MFA ab" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Phishing: Gefälschte Portale imitiert bekannte Dienste und zielt auf MFA ab" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Phishing: Gefälschte Portale imitiert bekannte Dienste und zielt auf MFA ab« bei Google Deutschland suchen, bei Bing oder Google News!