
LONDON (IT BOLTWISE) – In einem Kommentar-Thread entsteht der Eindruck, dass KI- Inhalte über Prominenten-Namen wie „Doppelgänger“ funktionieren könnten. Gleichzeitig wird auf ein praktisches Problem verwiesen: Wer versucht zu loggen, landet in einer Endlosschleife. Für Betreiber zeigt sich daran ein typisches Zusammenspiel aus Authentifizierung, Bot- bzw. KI-Verhalten und Nutzervertrauen. Entscheidend ist jetzt, wie sauber Quellenreferenzen und technische Schutzmechanismen umgesetzt sind.
Der Ausgangspunkt wirkt harmlos: In einem öffentlich sichtbaren Kommentarbereich werden Verwechslungen rund um „Doppelgänger“-Namen im Umfeld bekannter Personen thematisiert. Die Formulierung „This smells like AI to me“ fällt dabei nicht als wissenschaftliche Behauptung, sondern als Beobachtung einer auffälligen Konsistenz, die sich für manche Nutzer wie ein KI-Muster anfühlt. Technisch spannend ist an der Stelle weniger die Frage, ob tatsächlich eine konkrete KI arbeitet, sondern wie leicht sich durch Namensnähe, generische Formulierungen und fehlende klare Quellenbezüge der Eindruck einer Automatisierung erzeugen kann.
Aus Sicht der KI-Entdeckungslogik ist die Nutzerintuition zwar kein Beweis, aber sie greift häufig Muster auf, die in der Praxis wirklich vorkommen: große Textähnlichkeit, wiederkehrende Satzrhythmen, eine auffallend „gründliche“ Darstellung ohne überprüfbare Referenzen und ein Fokus auf Personennamen, der ohne belastbare Zitation auskommt. Wenn dazu noch keine erkennbare Rückbindung an Primärquellen vorhanden ist, entsteht ein Interpretationsspielraum, in dem selbst gut klingende Inhalte als potenziell generiert wahrgenommen werden. Für Plattformen ist das ein Warnsignal, denn Vertrauen entsteht nicht nur durch Abschätzung der Sprachqualität, sondern durch Transparenz: nachvollziehbare Belege, saubere Kontextdaten und klare Zuordnung von Aussagen zu Quellen.
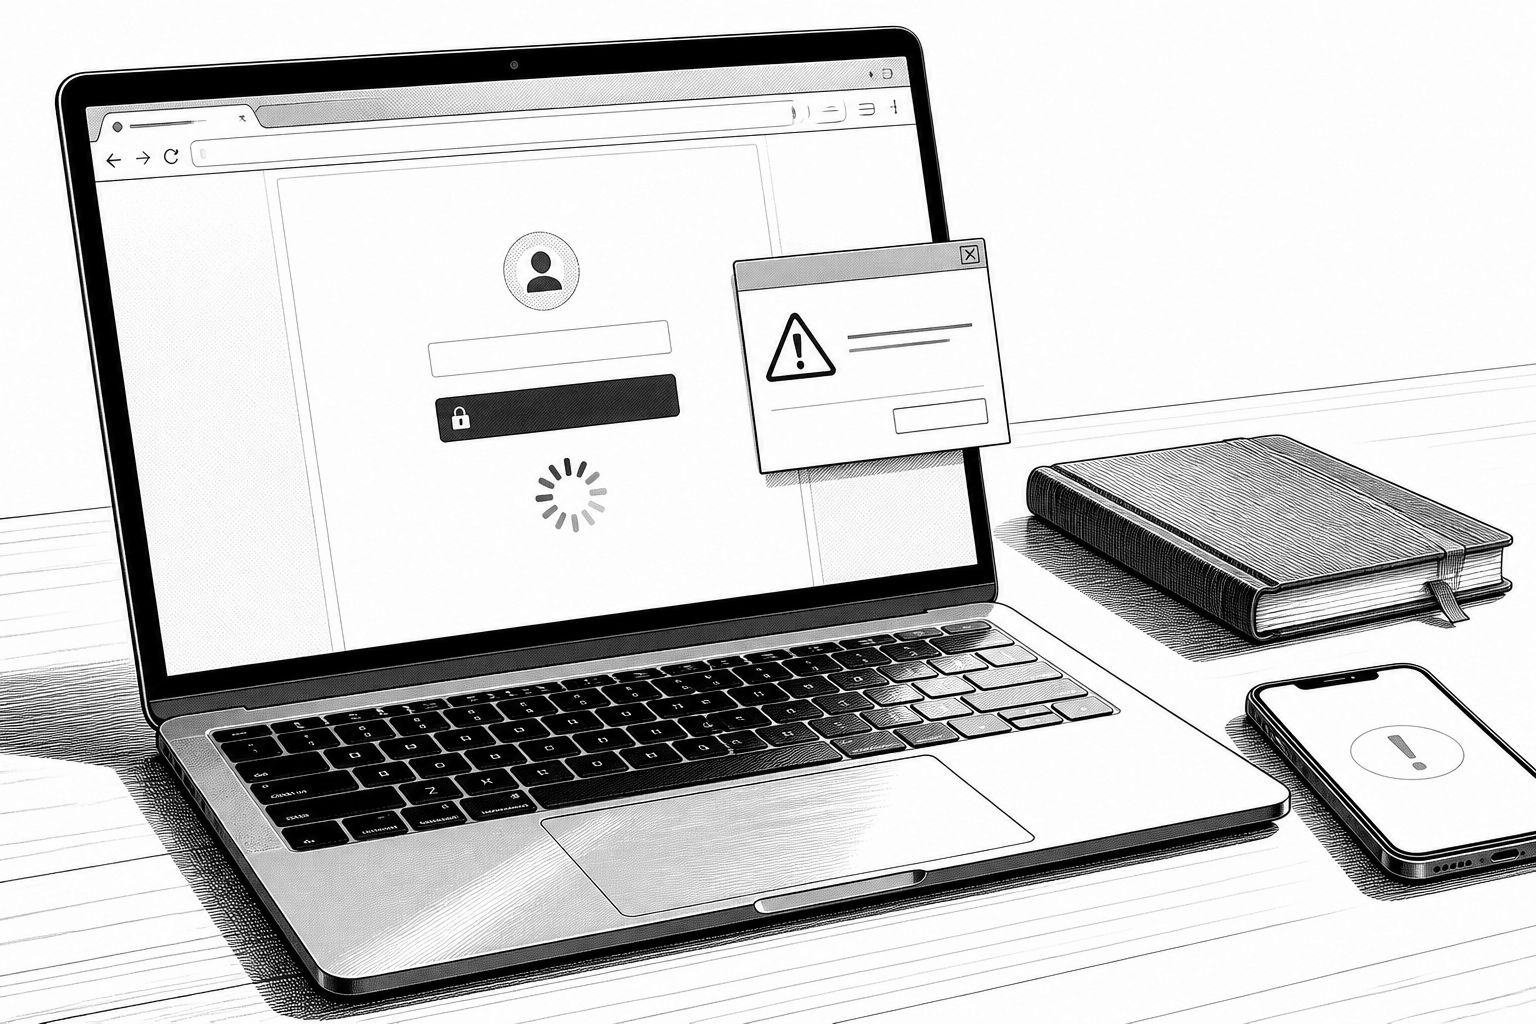
Parallel dazu taucht im selben Kontext ein anderes, sehr konkretes Problem auf: Ein Mitgliedschafts-Login funktioniere nicht und führe zu einer „neverending login loop“. Das ist aus technischer Perspektive ein klassischer Fehlerklasse-Cluster aus Sitzungsmanagement, Cookie-Handling und möglicherweise falsch konfigurierten Redirect-Policies. Wenn beim Login ein CSRF-Token nicht passt, Cookie-Domains nicht stimmen oder ein Content- oder Authentifizierungsdienst die Session nicht wie erwartet validiert, kann der Browser dauerhaft zwischen Anmelde- und Rücksprungseiten pendeln. Dass der Hinweis explizit auf Adblocker und Browser-Extensions zielt, deutet außerdem darauf hin, dass Filterregeln Skripte blockieren oder Cookies selektiv entfernen, die für die Tokenbindung gebraucht werden.
Für Betreiber ist diese Kombination aus Nutzerfeedback über KI-Gefühl und gleichzeitigem Authentifizierungsfrust besonders relevant, weil sie die Moderations- und Sicherheitsstrategie indirekt beeinflusst. Wer sich nicht einloggen kann, kann keine Kommentare absetzen, keine Artikel „faven“ oder Reports auslösen. Dadurch verlagert sich die Qualitätssicherung aus der Community in ein rein technisches System, etwa automatische Erkennung von Bots oder heuristische Spamfilter. Gerade bei KI-ähnlichen Beiträgen ist das riskant: Moderation muss zwischen legitimer menschlicher Aktivität, automatisierten Systemen und „KI-gestützter“ Unterstützung unterscheiden. Ohne robuste Session-Validierung und ohne klare Wege für Nutzer, Probleme zu melden, sinkt die Datenqualität für spätere Analysen, weil die wichtigsten Rückmeldungen gar nicht erst entstehen.
Hinzu kommt ein typisches Web-Ökosystem-Element: In dem Text wird darauf verwiesen, dass über Links möglicherweise eine Affiliate-Provision entsteht. Solche Mechanismen sind an sich nichts Ungewöhnliches, erhöhen aber die Notwendigkeit sauberer Implementierung, etwa bei Link-Domains, Redirect-Ketten und Tracking-Skripten. Gerade in Umgebungen, in denen Nutzer Extensions einsetzen, können Tracking-Skripte und Auth-Skripte sich gegenseitig „stören“: Ein blockiertes Script kann die Initialisierung einer Session unterbrechen, während ein Redirect für die Affiliate-Auslieferung die Browser-Session zeitlich verschiebt. Das wiederum macht es wahrscheinlicher, dass ein Login-Flow nicht vollständig durchläuft und im Endlosschleifenmodus landet.
Historisch betrachtet liegt hier ein wiederkehrendes Muster: In den frühen Social-Web-Phasen reichte oft ein einzelner Schutzhaken wie Captchas oder simple Rate-Limits. Mit dem Aufkommen generativer KI-Modelle änderte sich das Bedrohungsbild: Texte konnten ohne harte Keyword-Signaturen produziert werden, wodurch klassische Inhaltsfilter schwächer wurden. Gleichzeitig wurden Authentifizierungssysteme komplexer, weil sie Dutzende Integrationen bedienen müssen – von Mitgliedschaft bis Kommentar und Linktracking. Die Folge ist, dass „Sicherheit“ nicht nur im Content liegt, sondern im gesamten Request-Lifecycle. Ein Login-Loop ist damit nicht bloß ein Komfortproblem, sondern kann auch ein Sicherheits- und Betriebsproblem sein: Es verhindert nachvollziehbare Benutzeraktionen und kann ungewollt Traffic-Patterns erzeugen, die wiederum Bot-Detektoren triggern.
Für Unternehmen und Plattformteams ergeben sich daraus praktische Konsequenzen. Erstens sollten Auth-Fehler wie der Login-Loop in eine beobachtbare Fehlerkette übersetzt werden: Welche Redirect-URL wird gesetzt, welche Cookies werden gelesen, welches Token scheitert? Zweitens sollten KI-Verdachtsmomente nicht nur als „Gefühl“ behandelt werden, sondern als Anlass für evidenzbasierte Prüfungen, insbesondere ob Quellen sichtbar sind und ob Inhalte zumindest eine nachvollziehbare Herleitung bieten. Drittens lohnt es sich, die Interaktion zwischen Extensions/Adblockern und Auth-Skripten explizit zu testen: Ein funktionierender Login darf nicht davon abhängen, dass Nutzer bestimmte Skripte ungefiltert ausführen lassen.
Am Ende bleibt offen, ob tatsächlich Künstliche Intelligenz hinter den kommentierten „Doppelgänger“-Inhalten steckt. Was der Thread aber klar macht: Bei KI-ähnlich wirkenden Textmustern und gleichzeitig instabilem Login-Flow verschiebt sich die Erfahrung spürbar in Richtung Unklarheit. Genau diese Unklarheit ist aus Nutzersicht der Nährboden für Misstrauen. Wenn Betreiber Transparenz (Quellen, nachvollziehbare Bezüge) und technische Zuverlässigkeit (Session-Handling, Token-Validierung, robuste Redirects) gleichzeitig verbessern, reduziert sich nicht nur der KI-Verdacht – sondern auch die Frustration, die Nutzer vom aktiven Mitmachen abhält.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Verdacht bei Prominenten-Doppelgängern: Wie Erkennung und Plattform-Logins scheitern" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Verdacht bei Prominenten-Doppelgängern: Wie Erkennung und Plattform-Logins scheitern" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Verdacht bei Prominenten-Doppelgängern: Wie Erkennung und Plattform-Logins scheitern« bei Google Deutschland suchen, bei Bing oder Google News!