
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine Microsoft-365-Kampagne offengelegt, die gestohlene Sign-in-Tokens in mehreren Organisationen per Token-Replay missbraucht hat. Laut Huntress wurden in einem Zeitraum vom 14. Juli bis 22. September 2026 497 erfolgreiche Microsoft-365-Anmeldungen nachgewiesen, darunter 97 kompromittierte Konten. Die Angreifer registrierten zudem 48 „Entra“-Geräte und ergänzten nach erfolgreichem Zugriff eigene Authenticator-Methoden zur Persistenz. Zusätzlich fanden die Forscher versteckte Regeln in Postfächern, um E-Mails mit bestimmten Betreff-/Keyword-Mustern zu löschen oder zu verschleiern.
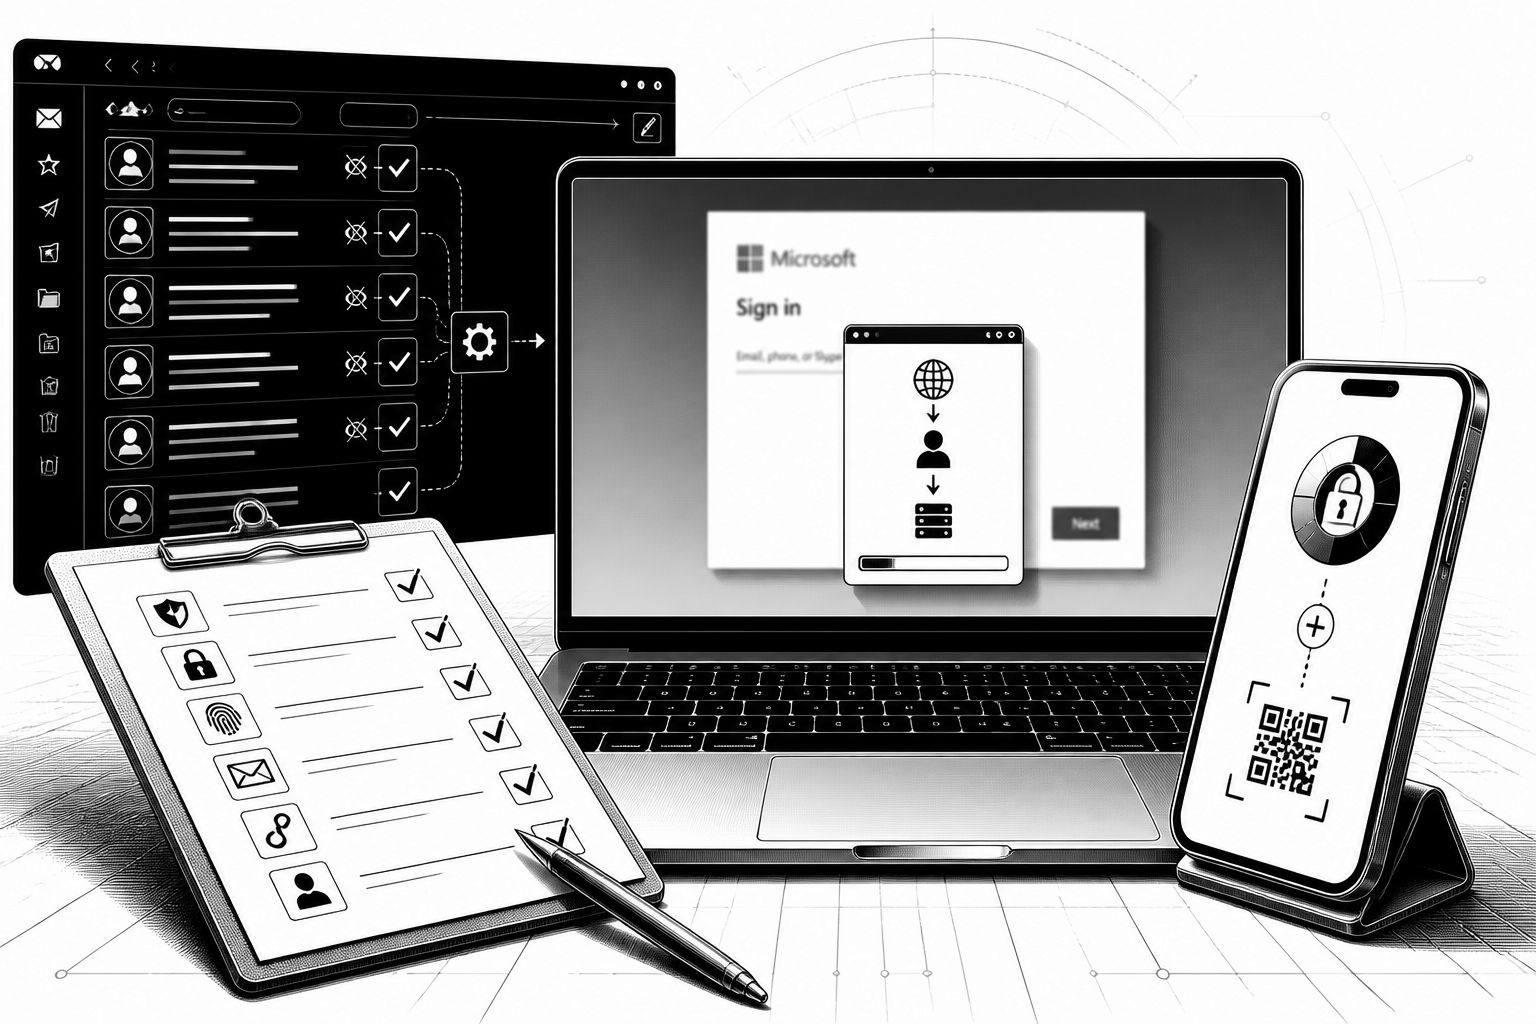
Token-Replay-Angriffe treffen Microsoft-365-Umgebungen nicht als klassischer „Passwortspray“, sondern als präziser Umweg über den Anmeldeablauf: Die Kampagne, die Sicherheitsforscher bei 79 Organisationen beobachteten, setzt auf einen adversary-in-the-middle-Relais (AitM). Dabei sitzt eine manipulierte Login-Seite zwischen den Opfern und der legitimen Microsoft-Authentifizierung und sammelt sowohl eingegebene Zugangsdaten als auch MFA-Codes. Entscheidend ist anschließend der nächste Schritt: Die Angreifer sammeln den von Microsoft nach der Anmeldung ausgegebenen Zugriffstoken und spielen ihn dann von ihren eigenen Geräten wieder ab, um die zweite Hürde der MFA zu umgehen.
Laut Huntress, die die Aktivität zwischen dem 14. Juli und dem 22. September 2026 überwacht hat, führte die Kampagne zu 497 erfolgreichen Sign-in-Ereignissen über mehr als 200.000 Login-Versuche hinweg. Daraus ergeben sich 97 kompromittierte Konten. Statt über das wiederholte Erraten von Passwörtern zu laufen, „sprühten“ die Täter damit im Prinzip viele bereits validierte Tokens, analog zu Vorgehensweisen beim Passwortspray, nur eben auf Token-Ebene. Die Ermittler ordneten zudem mehr als 200.000 fehlgeschlagene Logins aus dem Kampagnenfenster einer IP-Quelle in einem /24-Range zu, was den Ausmaßcharakter des automatisierten Versuchsregimes unterstreicht.
Nach dem ersten erfolgreichen Zugriff ging es für die Angreifer weniger um die reine Token-Gültigkeit, sondern um Persistenz: In mindestens 19 Organisationen entfernten sie vorhandene MFA-Methoden und registrierten innerhalb von drei Stunden nach dem ersten Sign-in eine neue Methode. In einem beobachteten Fall am 21. Juli 2026 aktivierten die Angreifer eine neue Authenticator-App mit dem Namen „iPhone 13“ weniger als 51 Minuten nach dem Session-Hijack. Damit verschieben sich die Angriffskosten für den Angreifer deutlich: Selbst wenn ein gestohlener Sitzungs-Token abläuft oder vom Opfer widerrufen wird, bleibt ein neuer Authentifizierungsfaktor bestehen, der künftig erneut den Weg in die Microsoft-365-Umgebung öffnet.
Ein weiterer Baustein dieser Kampagne sind „Rogue Devices“: Laut den Forschern registrierten die Angreifer mindestens 48 gefälschte Computer in den Microsoft-Entra-Verzeichnissen der Opfer. Ein registriertes Gerät kann laut Analyse eine robustere Token-Anforderung ermöglichen als allein der gekaperte Session-Token, da es weiterhin im Verzeichnis bleibt, bis jemand es löscht. Technisch bedeutet das, dass das Ziel nicht nur einzelne Sitzungen „aushebeln“ lässt, sondern das Identitätsmodell um zusätzliche Angriffsankerpunkte erweitert. In der Folge treffen solche Intrusionen oft nicht in der unmittelbaren Login-Logik, sondern in nachgelagerten Sicherheitskontrollen auf, etwa wenn neue App-Berechtigungen oder geänderte Authenticator-Setups unbemerkt bleiben.
Auch im Postfachbereich zeigte sich ein Muster, das eher nach opportunistischem Abgreifen als nach „Zerstörungsmodus“ klingt: Die Täter richteten versteckte E-Mail-Regeln ein, die eingehende Nachrichten anhand kryptischer Regelbezeichnungen wie „, “, „sss“, „ss“, „iT“, „., .“ oder „……..“ löschen oder in schwer auffindbare Ordner wie „RSS Feeds“ und „Conversation History“ verschieben sollten. In einem kompromittierten Postfach wurden zudem eingehende Nachrichten automatisch als gelesen markiert und anschließend gelöscht. Anschließend nutzten die Angreifer das betroffene Postfach, um Spam an Hunderte externer Empfänger zu versenden, bevor Microsoft Entra ID Protection das Konto als hoch riskant einstufte.
Hinsichtlich der Infrastruktur lagen mehrere Indizien auf unterschiedlichen Spuren: Huntress ordnete die Token-Herkunft mehreren Techniken zu, darunter AitM-Relays hinter gefälschten Login-Seiten, „Device-Code“-Phishing sowie Social Engineering während eines legitimen Login-Vorgangs. Der Ausgangspunkt eines beobachteten Teils der Kampagne soll über eine rumänische IP-Adresse (193.26.115[.]221) erfolgt sein, die nach VirusTotal mit einem Remote-Access-Trojaner namens AsyncRAT in Verbindung gebracht wird; die IP wird zugleich einem Hosting-Anbieter zugeordnet. Daten eines Internet-Scanners führten dabei mehrere IPs zusammen, die zu diesem Hosting-Kontext passen; ein Teil davon wurde als bösartig oder verdächtig markiert. Zudem besteht eine Verknüpfung zu StarkRDP und rdp[.]sh, also zu einem Angebot, bei dem Kunden virtuelle Server mieten können.
Hier ist die rechtliche Einordnung wichtig: Im Kontext einer internationalen Strafverfolgungsoperation wurden im Januar 2025 unter anderem Domains im Umfeld dieser Dienste sowie Seiten für Nulled-/Cracked- und Sellix-Inhalte abgeschaltet. Ob und in welchem Umfang StarkRDP selbst in konkrete Vorwürfe involviert war, ist nach den Angaben im Quellmaterial nicht abschließend geklärt; eine Veröffentlichung des StarkRDP-Accounts betont, das Unternehmen sei nicht beteiligt und verweist darauf, dass der rechtliche Prozess dies bestätigen werde. Für Betreiber heißt das in der Praxis vor allem: Unabhängig davon, wie die juristische Bewertung ausgeht, sollten Sicherheitsverantwortliche die technische Kette ernst nehmen und die typischen Spuren eines Token-Replay-Übergriffs aktiv suchen.
Für Organisationen, die eine Kompromittierung durch Token-Replay vermuten, empfehlen die Forscher vor allem, Sessions zu widerrufen und Passwörter zurückzusetzen sowie Entra-Geräte zu prüfen. Zusätzlich raten sie, MFA-Methoden zu überarbeiten, nach unerwarteten Postfachregeln oder nach neuen Enterprise-Applications zu suchen und den Device-Code-Workflow über Conditional Access Policies stärker einzuschränken. Der Kernpunkt: Conditional Access kann Lücken schließen, die klassische MFA nicht abdecken kann, wenn Policies nicht nur „aktiv“, sondern auch wirklich durchgängig für alle Nutzer und Anwendungen umgesetzt werden. In den Empfehlungen heißt es, CAPs so auszugestalten, dass für alle Nutzer, alle Cloud-Apps und alle Client-App-Typen zwingend MFA verlangt wird oder entsprechende Zugriffe blockiert werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Microsoft-365-Token-Replay: 97 Konten kompromittiert, 48 Entra-Geräte registriert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Microsoft-365-Token-Replay: 97 Konten kompromittiert, 48 Entra-Geräte registriert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Microsoft-365-Token-Replay: 97 Konten kompromittiert, 48 Entra-Geräte registriert« bei Google Deutschland suchen, bei Bing oder Google News!