


LONDON (IT BOLTWISE) – Ein Krypto-Trader hat nach dem Kauf einer neuen Ledger-Hardwarewallet 80 BTC im Wert von rund $6,6 Millionen verloren. Die Coins lagen laut Blockchain-Daten etwa zehn Tage auf dem Gerät, bevor sie in einer einzigen Übertragung abflossen. Ledger hat den betroffenen Reseller in Südostasien ausgebremst und ruft Käufer zu Vorsicht beim Setup auf. Unklar bleibt dabei, ob die Geräte manipuliert wurden oder ob ein anderer Angriffspfad greift.
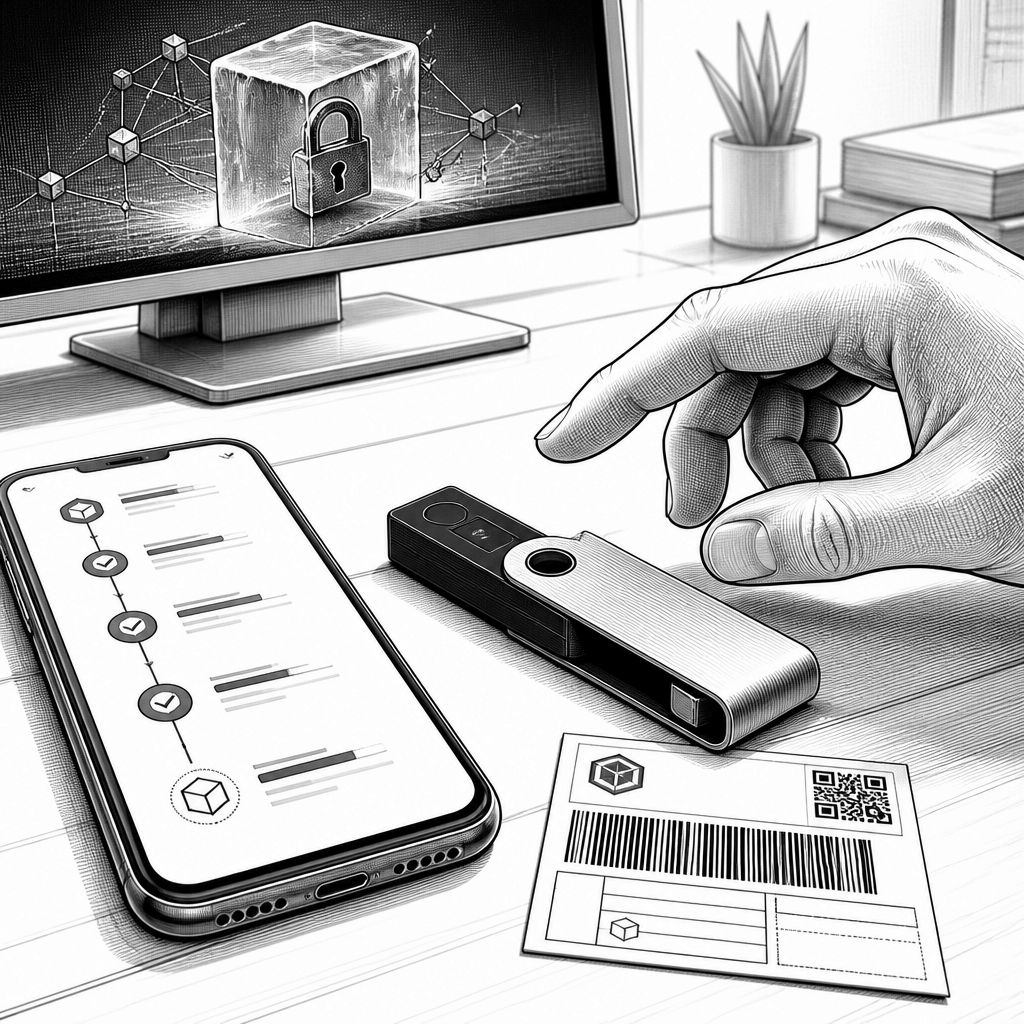
Der Vorfall zeigt auf drastische Weise, wie verwundbar die „Offline-Sicherheit“ einer Hardwarewallet im Alltag sein kann, sobald der Angriff nicht direkt am Seed ansetzt, sondern im Liefer- und Einrichtungsprozess. Laut Blockchain-Tracker erhielt ein anonym bleibender Trader 80 BTC nach eigenen Angaben bzw. den dort referenzierten öffentlichen Transaktionsdaten vollständig auf seine Wallet, nachdem die Coins rund zehn Tage auf einem neu gekauften Ledger-Gerät gelegen hatten. Schon dieser Zeitversatz ist technisch relevant: Wenn Vermögenswerte nicht unmittelbar nach dem Einbuchen abfließen, sondern erst nach einer Phase der Nutzung, rückt die Frage in den Fokus, ob beim Setup bestimmte Daten oder Schlüsselmaterialien kompromittiert wurden oder ob ein zweiter Schritt des Angriffs (zum Beispiel über eine manipulierte Interaktion) erst später ausgelöst wurde.
Die Chronologie, die in den öffentlichen Aufzeichnungen sichtbar wird, ist dabei ungewöhnlich klar: Die 80 BTC erreichten die Wallet am 29. September, anschließend verließen sie diese in genau einer großen Übertragung am 9. Oktober um 05:54 UTC. In dem Nachrichtenkontext wird zudem genannt, dass der Trader das Ledger-Gerät etwa vier Monate zuvor gekauft hatte und die Hardware zu einem damaligen Preisniveau gekauft wurde, das sich auf rund $65.000 pro BTC beläuft. Rechnet man die späteren Marktwerte ein, kam laut den genannten Analysen vor dem Abfluss ein beträchtlicher Buchgewinn zustande, der die Größenordnung des Schadens zusätzlich unterstreicht – trotzdem bleibt die forensische Kernfrage offen: Wo wurde der Angriff plausibel vorbereitet? Hardwarewallet-Hersteller schützen vor allem kryptografische Geheimnisse durch isolierte Schlüsselverwaltung, aber sie können keine Kompromittierung ausschließen, wenn ein Gerät bereits im Versandweg manipuliert oder das Setup kompromittiert wird.
Ledger selbst ordnet den Fall als Untersuchungsereignis ein und hat laut Berichten den zuständigen Reseller in Südostasien gebeten, die Verkäufe vorerst einzustellen. Gleichzeitig richtet sich eine Warnung an kürzlich erfolgte Käufer: Sie sollen ihre Geräte nicht wie üblich einrichten, bevor die Aktualisierungen aus der laufenden Untersuchung vorliegen. Interessant ist hier die Abstufung der Maßnahmen: Ledger sagt nicht pauschal, dass bereits jede Einheit beschädigt oder „gehackt“ sei, sondern lässt Raum für die Möglichkeit, dass einzelne Geräte oder nur bestimmte Chargen betroffen sind. Für Unternehmen und Security-Verantwortliche ist das ein Hinweis auf einen wiederkehrenden Mustertrend in der Hardware-Welt: Angriffe zielen weniger auf die Verschlüsselungsalgorithmen, sondern auf den „letzten Meter“ – Distribution, Supply Chain und die Integrität von Firmware und Setup-Schritten.
Die Schadenhöhe wird derweil unterschiedlich beziffert und ist damit auch ein Kommunikations- und Bewertungsproblem. Eine Blockchain-Analytics-Firma ordnet die Verluste über $80 million ein, während der konkrete Ursachenbeleg als unbestätigt beschrieben wird. Ein weiterer Dienst, der der Security-Firma SlowMist zugeordnet wird, spricht von einem höheren möglichen Rahmen und nennt Werte, die bis in Richtung $90 million reichen. Zudem wird berichtet, dass Tether, der Betreiber des USDT-Stablecoins, USDT-Token an Adressen eingefroren haben soll, die mit dem Abfluss in Verbindung stehen; für Stablecoins bedeutet ein Freeze technisch, dass Tokens nicht frei transferiert werden können, selbst wenn die Wallet-Kontrolle formal bei der Adresse liegt. Das unterstreicht den Unterschied zwischen „Kryptowährung als reines On-Chain-Asset“ und „Stablecoin als durch Token-Mechanik und Gegenparteiprozesse gebundenes System“.
Damit ordnet sich der Vorfall in eine Serie aktueller Warnsignale ein, die Hardwarewallet-Hersteller in den vergangenen Monaten stärker beschäftigten. Im August wurde in einem anderen Fall über einen Firmware-Bug bei Coldcard berichtet, der es Angreifern ermöglichte, große Summen abzuschöpfen; auch dort zeigte sich, dass vermeintliche Offline-Sicherheit nicht automatisch gegen alle Klassen von Schwachstellen schützt. Solche Ereignisse treiben in der Praxis zwei technische Themen nach vorn: Erstens müssen Wallet-Setups stärker gegen manipulative Umgebungseinflüsse abgesichert werden, etwa durch eindeutige Integritätsprüfungen und eine klare, überprüfbare Update- und Verifikationskette. Zweitens steigt der Bedarf an proaktiver Incident Response – nicht nur, weil „Coins weg“ sein können, sondern weil Transfers in bestimmten Mustern (zum Beispiel aus einem identischen Transaktionsblock heraus) auf weitere Abflüsse oder konsolidierte Geldflüsse hinweisen können.
Für die Markt- und Produktstrategie bedeutet das: Hardwarewallets werden als Sicherheitsanker weiter attraktiv bleiben, aber die Erwartung an Hersteller und Reseller verschiebt sich vom reinen Kryptoschutz hin zu verifizierbaren Liefer- und Einrichtungsprozessen. Wenn Ledger den betroffenen Händler pausiert und Käufer zu Vorsichtsmaßnahmen beim Setup auffordert, dann ist das zugleich ein Signal an den Ökosystem-Teil: Vertriebskanäle brauchen Sicherheitsprinzipien, nicht nur Logistik. Und aus Sicht von Anwendern gilt ebenfalls eine nüchterne Konsequenz: Ein neues Gerät sollte nicht blind in Betrieb genommen werden, sobald es einen großen, zeitkritischen Abzweig zwischen Setup und erstem Zugriff gibt – genau solche „Latenzfenster“ können der Angriffsstelle entsprechen. Wie sich die Untersuchungen weiterentwickeln und ob Ledger konkrete Hinweise zur Ursache liefern kann, wird damit für alle Beteiligten zum zentralen nächsten Schritt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ledger-Hardwarewallet: Trader verliert 80 BTC kurz nach Kauf" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ledger-Hardwarewallet: Trader verliert 80 BTC kurz nach Kauf" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ledger-Hardwarewallet: Trader verliert 80 BTC kurz nach Kauf« bei Google Deutschland suchen, bei Bing oder Google News!