


LONDON (IT BOLTWISE) – Eine laufende GhostAction-Kampagne soll tausende GitHub-Repositories über kompromittierte Maintainer-Accounts mit einem Credential-Stealing-Workflow infiziert haben. Laut Angaben von StepSecurity wurden erst dutzende, später Hunderte Repos in kurzen Zeitfenstern mit einem „Security Audit“-Workflow belegt. Socket zufolge sollen außerdem mehr als 500 GitHub-Konten den bösartigen Workflow seit dem 7. Oktober 2026 in die Repositories übertragen haben. Für Teams bedeutet das: ein sichtbarer Workflowspezialist reicht nicht als Schutz – es braucht Credential-Rotation und ein gründliches Entfernen auch aus Gabelungen.
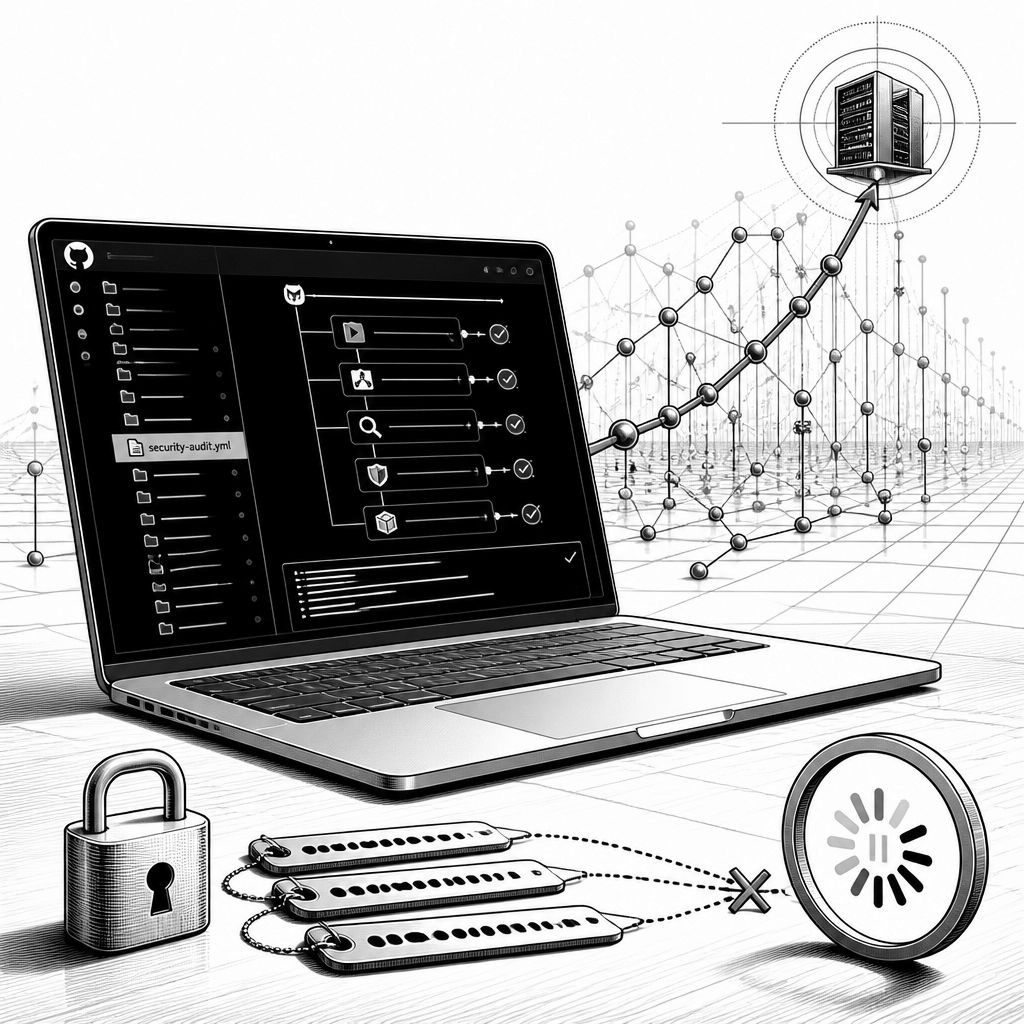
Die diesjährige Variante des Supply-Chain-Diebstahls zielt nicht auf eine einzelne Bibliothek, sondern auf die Automatisierung selbst: In einem laufenden Muster sollen Angreifer bösartige GitHub-Actions-Workflows in die Default Branches von Maintainer-Repositories eingeschleust haben. Laut Angaben von Socket sollen dabei seit dem 7. Oktober 2026 mehr als 500 GitHub-Konten den schadhaften Workflow in „tens of thousands“ von Repositories eingebracht haben, nachdem zuvor zwei hochprofilierte Maintainer-Accounts kompromittiert worden seien. Der entscheidende Punkt für Security-Teams ist dabei die Trägheit der Angriffsoberfläche: Sobald ein Workflow in der Standardstruktur eines Projekts auftaucht und GitHub Actions aktiv ist, kann er bei nachfolgenden Events erneut laufen – auch dann, wenn niemand den Code inhaltlich prüft.
Technisch beruht die Kampagne auf einem sehr konkreten Mechanismus innerhalb von GitHub Actions: Die Angreifer sollen Workflows mit Namen wie „Security Audit“ (Datei „security-audit.yml“) oder „GitHub Actions Security“ (Datei „github_actions_security.yml“) platzieren. Diese Workflows sollen laut StepSecurity so getriggert werden, dass sie sowohl bei einem manuell ausgelösten Workflow („workflow_dispatch“) als auch bei einem ungefilterten Push-Ereignis laufen – und zwar branchübergreifend sowie für Tags. Der Payload greift dabei nicht „nur“ die Secrets aus dem aktuellen Zustand ab: Er soll sowohl die Repository-Working-Tree-Dateien als auch die komplette Git-Historie durchsuchen, wobei „fetch-depth: 0“ die Grundlage dafür bildet, dass keine historischen Commits abgeschnitten bleiben.
Im Kern folgt die Extraktion einem Muster, das für Cloud- und KI-Teams besonders alarmierend ist: Der Workflow soll 13 Credential-Patterns erkennen, darunter typische AWS-Access-Key-Paare, Tokens für KI-Provider sowie Zeichenketten für Source-Control- und SaaS-Zugänge. Anschließend sollen die Angreifer AWS Access Key IDs mit passenden Secret Access Keys zusammenführen, sodass aus einer gefundenen ID nicht nur ein Teilfragment, sondern direkt nutzbare Zugriffsdaten entstehen. Der Datentransfer wird laut dem beschriebenen Fall über einen curl-Aufruf an eine hard-codierte IP-Adresse angebunden, und zwar über unverschlüsseltes HTTP. Dazu kommt ein weiterer Detailgrad, der die Gefahr im Alltag erhöht: Der Workflow soll die tatsächlich vorhandenen GitHub Actions Secrets des Repositories referenzieren und offenbar auch die Ergebnisse der Pattern-Suche wieder in das Exfiltrationspaket überführen – inklusive CI/CD-relevanter Credentials.
Aus der Markt- und Angriffslogik ergibt sich ein zweites Problem: Die Kampagne soll nicht nur isolierte Einzelrepositories getroffen haben, sondern ein wiederverwendbares Workflow-Template missbraucht haben, das innerhalb kurzer Zeitfenster auf viele Projekte verteilt wurde. Laut StepSecurity soll der Angriff mit der Nutzung des Kontos von Takashi Kitao (Autor von „pyxel“ mit rund 18.400 GitHub-Stars) begonnen haben, wobei der Workflow innerhalb von 27 Repositories platziert worden sein soll. Acht Stunden später soll dann das Konto von Henry Wu (henrywoo, ursprünglich für „Uber’s athenadriver“) genutzt worden sein, um denselben Workflow innerhalb von 16 Minuten auf 318 Repositories zu übertragen. Socket berichtet zudem, dass die Akteure seit dem 7. Oktober 2026 in „tens of thousands“ von Repositories aktiv gewesen seien – und in Summe mehr als 500 Konten eine Rolle in der Verbreitung gespielt haben sollen.
Für Unternehmen und Plattform-Teams ist besonders relevant, welche Geheimnisse damit praktisch in Reichweite geraten: In den beschriebenen Fällen sollen insgesamt 3.325 Secrets exfiltriert worden sein, darunter Tokens für PyPI, npm und DockerHub, aber auch Cloud-, AI- und SaaS-Zugänge, die in der Codebasis oder in Workflow-Secrets hinterlegt waren. Zusätzlich nennt die Darstellung eine breite Liste weiterer Zielkategorien – von SSH-Private-Keys über Azure-Credentials und Container-Registry-Zugänge bis hin zu Datenbank-, FTP- und Cloudflare-bezogenen Schlüsseln sowie Discord-, Telegram- und Slack-Bot-Token. Das zeigt, warum das klassische „Dependency-Scanning“ nicht ausreicht: Hier werden nicht nur Libraries gefährlich, sondern jede Konfiguration, in der ein Token in einem GitHub-Workflow oder im Repository-Backlog „aus Versehen“ landet.
Als Verstärker kommt dazu, dass die Kampagne offenbar auch die Build-Artefakte mitnutzt. In mindestens einem beobachteten Fall vom 30. August 2026 soll das Repository „kuafuai/DevOpsGPT“ so verändert worden sein, dass in das Docker-Image ein XMRig-Cryptominer integriert wurde. Laut der beschriebenen Lage wurden zwar keine bösartigen Paket-Veröffentlichungen über kompromittierte Publishing-Credentials berichtet, doch das entkräftet das Risiko nicht: Selbst wenn keine Registry-Releases folgen, reichen Exfiltration und Token-Missbrauch oft aus, um Infrastruktur (z. B. Cloud-Ressourcen, CI/CD-Pipelines oder private Registries) nachhaltig zu kompromittieren. Unabhängig von der „aktuellen“ Release-Situation bleibt damit die Grundannahme bestehen: Wenn die Workflows vorhanden sind, sollte man von Kompromittierung ausgehen.
Empfohlen wird deshalb ein Bündel aus Sofortmaßnahmen, die auf die besondere Logik von GitHub Actions abzielen. Entwickler und Repo-Betreiber sollen die beiden Workflows („security-audit.yml“ bzw. „github_actions_security.yml“) seit dem 31. August 2026 in ihren Repositories prüfen und bei Fund eine Kompromittierungsannahme treffen. Dann sollen die kompromittierten GitHub Credentials widerrufen, alle betroffenen Secrets rotiert, der bösartige Workflow aus allen Branches gelöscht und außerdem Forks sowie abgeleitete Repositories kontrolliert werden. Socket weist explizit darauf hin, dass 279 Forks im „henrywoo“-Kontext das Workflow-File jeweils enthalten sollen und dass Folge-Pushes erneut Credential-Harvesting auslösen könnten; zudem seien private Forks und Downstream-Mirror-Strukturen besonders exponiert, weil dort die tatsächlichen Credentials typischerweise in privaten Geheimnissen liegen. Gleichzeitig gilt: Selbst wenn ein Run keine Secrets liefert, soll der Workflow wohl weiterhin eine Repository-Identifier-Zahl zurückgeben, sodass Angreifer ein Abbild erreichbarer Ausführungsumgebungen aufbauen können – damit wird die Kampagne auch ohne sofortige Exfiltration weiter steuerbar.
Für die Verteidigung bedeutet das eine Verschiebung im Fokus von „Regelmäßiger Secret-Scan“ hin zu „Workflow-Härtung“ und „Supply-Chain-Governance“. Praktisch sollten Teams nicht nur nach bekannten Secret-Patterns suchen, sondern auch die Ausführungsbedingungen von Actions streng begrenzen, Token-Scopes minimieren und nachvollziehbar machen, welche Workflows aus Upstream-Forks übernommen werden. Wer GitHub Actions in Produktion nutzt, bekommt damit eine harte Lektion: Der Angriffsvektor kann innerhalb weniger Minuten über Maintainer-Accounts in tausende Build-Kontexte hineinwirken – und die eigentliche Payload läuft anschließend innerhalb der vertrauenswürdigen CI-Umgebung. Für CIOs und Engineering-Leads heißt das: Incident-Playbooks müssen GitHub-Actions-spezifische Schritte enthalten, inklusive Rotation von Cloud-, Registry- und KI-Zugängen, denn genau dort liegt laut der beschriebenen Beobachtung der materielle Nutzen des Angriffs.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GhostAction: Maliziöse GitHub-Actions-Workflows plündern Secrets aus Hunderten Repositories" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GhostAction: Maliziöse GitHub-Actions-Workflows plündern Secrets aus Hunderten Repositories" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GhostAction: Maliziöse GitHub-Actions-Workflows plündern Secrets aus Hunderten Repositories« bei Google Deutschland suchen, bei Bing oder Google News!