


LONDON (IT BOLTWISE) – Das npm-Paket „tensorlake“ wurde mit einer manipulierten Version 0.5.144 kompromittiert, die obfuskierten Schadcode nachlädt. Die Implementierung nutzt einen preinstall-Hook, startet über das Bun-Runtime-Umfeld eine Wurm-Komponente und zielt auf das Abgreifen von Credentials aus lokalen Dateien, CI-Umgebungen sowie Kubernetes und Vault. Laut Analyse wurde Version 0.5.144 zudem aus dem Registry-Download entfernt, während der Angriffsmechanismus auf Persistenz und das spätere Ausführen von Remote-Code ausgelegt ist. Betroffene sollen die Abhängigkeit sofort entfernen und ihre Zugangsdaten rotieren.
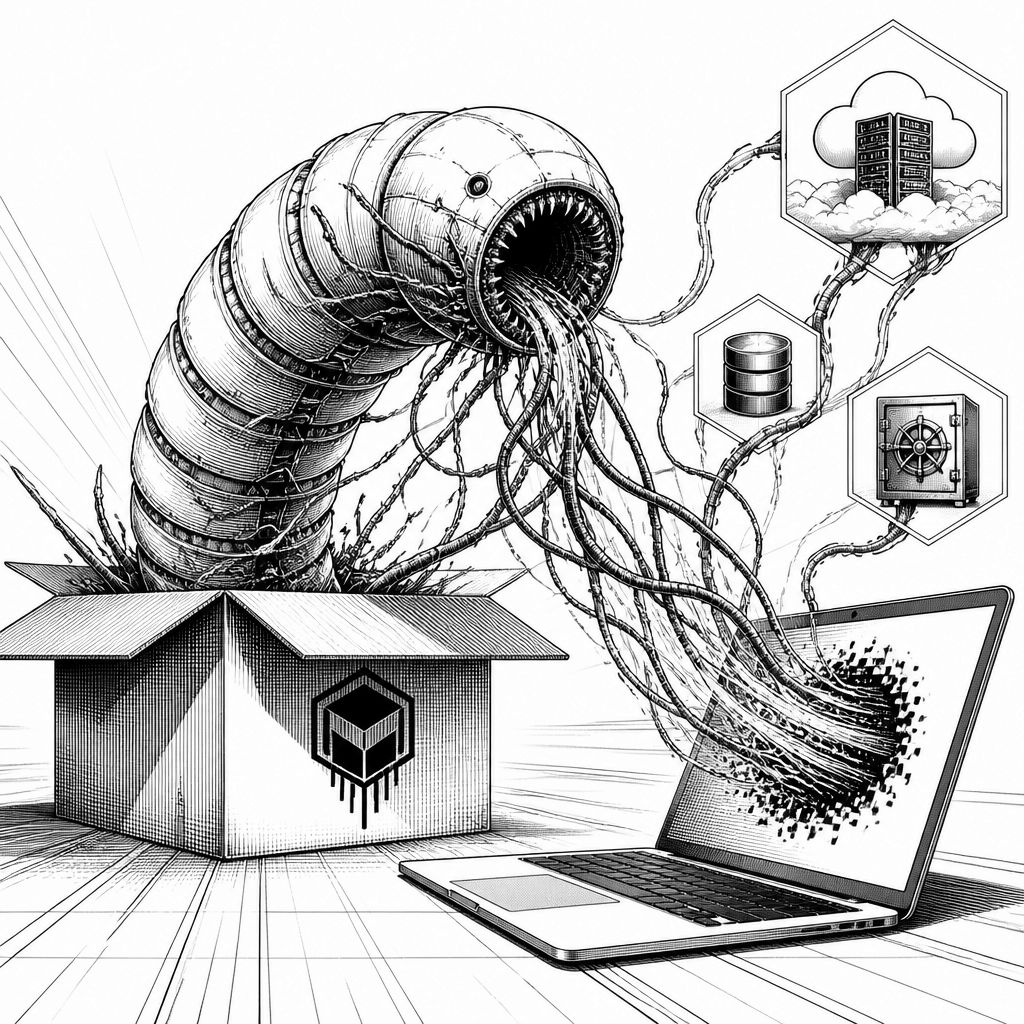
Mit der kompromittierten npm-Version 0.5.144 rückt ein Muster wieder in den Fokus, das für viele Teams bislang eher in Incident-Reports als im Alltag des Softwarebetriebs vorkommt: Supply-Chain-Angriffe, die nicht nur einmalig Daten abgreifen, sondern sich über die üblichen Build- und Ausführungswege in den Arbeitsalltag einschleusen. Laut einer technischen Analyse wurde das npm-Paket „tensorlake“, ein TypeScript-Software-Development-Kit (SDK) für Tensorlake-Anwendungen sowie Sandboxes und Cloud-Services, im Rahmen eines ChainDrop-/Shai-Hulud-Angriffs kompromittiert. Die manipulierte Version war als normales Paketupdate tarnt, war zum Zeitpunkt der Untersuchung nicht mehr regulär über das npm-Registry-Download verfügbar und trägt dennoch ein klares Zielprofil: Secrets und langfristigen Zugriff auf betroffenen Hosts zu sichern.
Technisch setzt der Angriff auf das, was in JavaScript-Ökosystemen häufig als „harmloser Installationsschritt“ missverstanden wird: einem preinstall-Hook, der beim Einbau der Abhängigkeit sofort greift. Die Analyse beschreibt, dass dabei ein lokaler Setup-Mechanismus eine JavaScript-Datei unter „package/lib/setup.mjs“ startet. Von dort aus übernimmt ein obfuskiertes Loader-Modul, das die eigentliche Wurm-Komponente über die Bun-Runtime ausführt (u. a. über „package/lib/Math_Symbol.js“). Das Entscheidende daran ist nicht nur die Offensichtlichkeit des Schadcodes, sondern der Umstand, dass er früh im Lebenszyklus einer Anwendung startet – genau in dem Moment, in dem Projektumgebungen mit Zugangstokens, Build-Konfigurationen und CI-Variablen typischerweise besonders „voll“ sind.
Für das Bedrohungsprofil relevant ist die Breite der Datenquellen, die der Stealer gezielt abgreift. Die Analyse nennt unter anderem Credentials aus lokalen Dateien, aus CI-Umgebungen sowie aus Kubernetes- und Vault-Quellen. Zusätzlich werden u. a. npm tokens, GitHub tokens, AWS-Zugänge und -Secrets, SSH-Keys sowie .env-Dateien genannt. Auch weniger „klassische“ Datenkategorien fallen in das Raster: Kryptowerte-Wallets, Messaging-App-Daten sowie Konfigurations- und MCP-Dateien, die mit KI-gestützten Tools und Editoren wie Claude, Cursor, Kiro, Windsurf oder Zed verbunden sind. Damit verschiebt sich das Risiko weg von „ein API-Key ist weg“ hin zu einem Szenario, in dem ein Angreifer unterschiedliche Systeme und Rollenketten gleichzeitig kompromittieren kann – inklusive der Möglichkeit, während der Persistenzphase weitere Aktionen in Gang zu setzen, nachdem die betroffene Abhängigkeit längst aus dem Projekt entfernt wurde.
Der Wurmmechanismus zielt außerdem auf Ausbreitung und spätere Steuerung. Laut Analyse enumeriert der Schadcode Pakete, die mit der Veröffentlichungsidentität des Opfers verbunden sind, erstellt Sigstore-Provenance und republiziert kompromittierte Versionen, wodurch die Attacke über das Ökosystem hinweg skalieren kann. Dazu kommen Hinweise auf mögliche geplante Workflows: Strings, die auf eine gefälschte Copilot-/Dependabot-ähnliche Aktion hindeuten, lassen darauf schließen, dass GitHub Actions workflows gepflanzt werden könnten. Für die Kommando-und-Kontroll-Komponente (C2) nennt die Analyse außerdem einen Ethereum-Vertrag zur Ermittlung des Endpoint, mit GitHub als Fallback, um verschlüsselte Staged-Daten in einem öffentlichen Repository zu platzieren – im beschriebenen Fall unter einer Zeichenkette, die auf den Shai-Hulud-Komplex verweist. Zusätzlich existiert ein „hoststage token“-Teil, der über einen PowerShell-Monitor wiederholt „api.github.com/user“ abfragt, um die Gültigkeit des gestohlenen GitHub-Tokens zu prüfen; bei Token-Revoke soll der Monitor dann über „Invoke-Expression“ eine attacker-supplied Handler-Logik ausführen und dabei auf in früheren Shai-Hulud-Wellen beobachtete Muster setzen.
Auch der organisatorische Ablauf dahinter folgt einem inzwischen wiederkehrenden Schema: In der Untersuchung wird beschrieben, dass schädliche Dateien in den Hauptzweig eines Git-Repository-Namens unter dem Namen eines Maintainers gepusht wurden, bevor das Paket aus demselben Repository heraus veröffentlicht wurde. Die erste Rogue-Änderung datiert demnach auf den 7. Oktober 2026 um 01:20 UTC; einen Tag später hätte das Release-Workflow-Setup die Version 0.5.144 an das npm-Registry veröffentlicht. Neben dem Stealer selbst hebt die Analyse noch eine zweite „Integration“ hervor: Der Schadcode schreibt „.claude/settings.json“ und „.vscode/tasks.json“ in erreichbare Repositories, sodass er erneut ausgeführt werden kann, wenn Personen das Projekt in entsprechenden KI-Code-Werkzeugen oder in Visual Studio Code öffnen. Genau diese Kopplung ist in der Praxis besonders heikel, weil sie die Angriffsoberfläche in Richtung KI-gestützter Entwicklungsumgebungen erweitert – also dorthin, wo viele Teams zunehmend Agenten- und Tooling-Automation auf Projekte ausrollen.
Für die Markt- und Sicherheitslage bedeutet das vor allem: Abhängigkeiten sind nicht nur Build-Bestandteile, sondern potenzielle Auslöser für systemweiten Zugriff, sobald Tokens und Cloud-Anbindungen zur Laufzeit verfügbar sind. Gerade bei KI-nahem Tooling sind die Datenpfade oft lang: Entwickler, CI/CD, Repository-Zugriffe, Cloud-Services und KI-Assistenten laufen in einem gemeinsamen Kontext zusammen. Wer hier bisher hauptsächlich auf statische Scans und Registry-Blocklisten gesetzt hat, bekommt durch die Kombination aus preinstall-Hooks, Bun-gestützter Ausführung, Persistenzmechanismen und Remote-Code-Ausführung ein deutlich schärferes Bild. In der Incident-Reaktion sollte daher nicht nur die betroffene Version entfernt, sondern die Token-Rotation über alle betroffenen Systeme (npm, GitHub, Cloud-Credentials, ggf. Vault/Kubernetes) priorisiert werden, weil der Schadcode genau diese Kette ausnutzt.
Für Unternehmen und Teams, die Tensorlake-Umgebungen und KI-Workflows orchestrieren, ist die Konsequenz klar: Die Abhängigkeitsstrategie muss enger mit der Zugriffs- und Ausführungsstrategie verknüpft werden. Das betrifft die Kontrolle, welche Build-Schritte überhaupt Tokens sehen, wie schnell npm-Updates verifiziert und „Rollbacks“ technisch umgesetzt werden können und wie KI-Code-Tools wie Claude Code oder VS-Code-Workspaces abgesichert sind, wenn sie Aufgaben aus Projektrepo-Strukturen übernehmen. Der Vorfall zeigt damit exemplarisch, dass Supply-Chain-Angriffe zunehmend in KI-Agent-Infrastruktur einziehen – nicht, weil KI an sich kompromittiert werden soll, sondern weil KI-Tooling häufig als Brücke zwischen menschlicher Entwicklung, Repository-Zugriff und automatisierten Aktionen dient.
Betroffene Nutzer sollten nach den beschriebenen Warnungen das kompromittierte Paket „tensorlake“ in der betroffenen Version umgehend entfernen und ihre Credentials rotieren. Ebenso wichtig ist eine forensische Prüfung, ob bereits Persistenzmechanismen aktiv wurden und ob verdächtige Repository-Artefakte (etwa Settings- oder Task-Dateien) in der Arbeitsumgebung erzeugt wurden. In den nächsten Tagen dürfte vor allem die Abgleichbarkeit von Signaturen und Provenance-Mechanismen an Bedeutung gewinnen, weil genau dort die Angreifer laut Analyse ansetzen, um sich über das Publishing-Ökosystem weiterzuverbreiten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Kompromittiertes npm-Paket stiehlt über KI-Tooling Secrets und bleibt persistent" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Kompromittiertes npm-Paket stiehlt über KI-Tooling Secrets und bleibt persistent" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Kompromittiertes npm-Paket stiehlt über KI-Tooling Secrets und bleibt persistent« bei Google Deutschland suchen, bei Bing oder Google News!