


LONDON (IT BOLTWISE) – Sicherheitsforscher haben 101 npm-Pakete identifiziert, die Entwickler in eine WhatsApp-Gruppenwerbekampagne namens PhantomSub ziehen. Wie es heißt, missbrauchen die Pakete das Open-Source-WhatsApp-Projekt Baileys, um betroffene Nutzer ohne Einwilligung in Gruppen zu setzen. Laut den Analysen wurden die Pakete insgesamt 490.000 Mal heruntergeladen, davon 116.000 Mal allein in den letzten 30 Tagen. Für Entwickler wird nun empfohlen, die WhatsApp-Gruppenmitgliedschaft aktiv zu prüfen und betroffene Pakete konsequent zu blockieren.
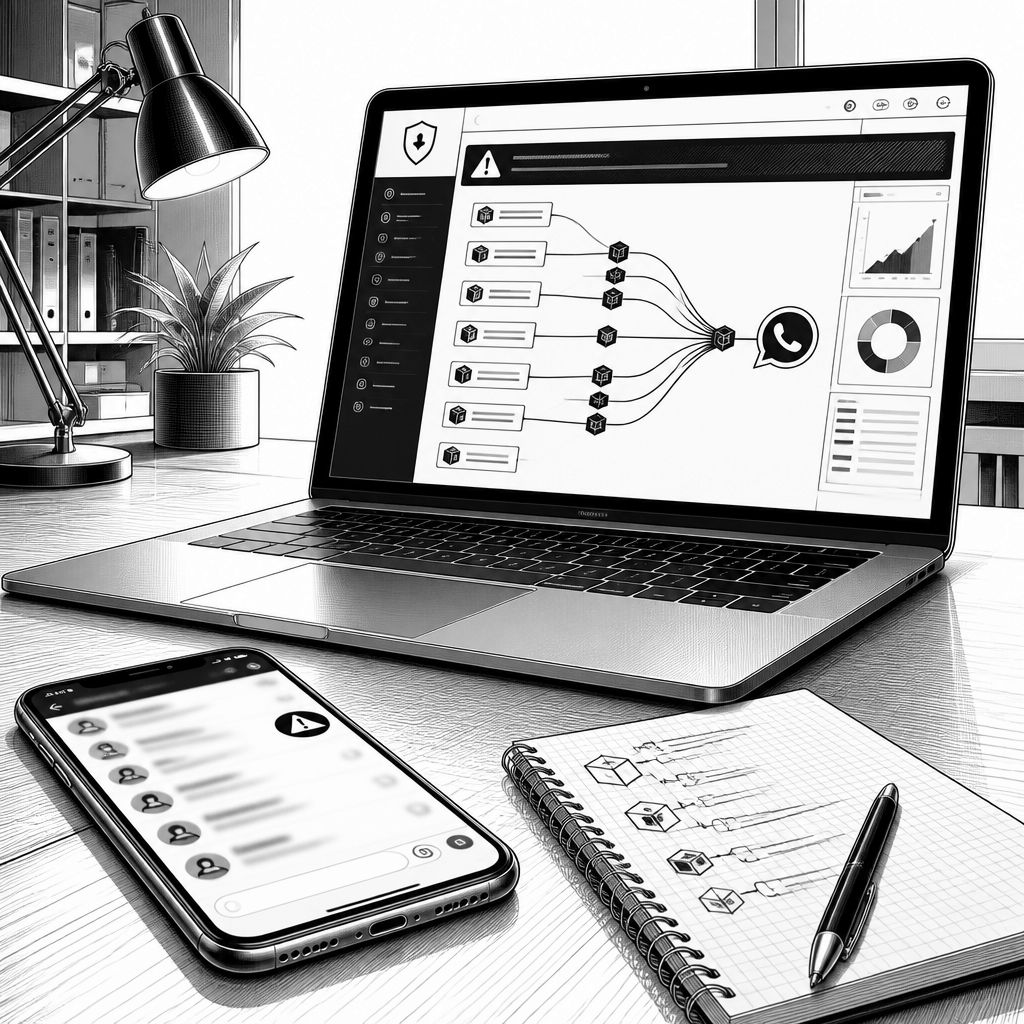
In der npm-Ökosystemlandschaft wirkt PhantomSub wie ein Lehrbuchbeispiel für Supply-Chain-Angriffe, die nicht über klassische Datenabflüsse, sondern über Social-Aktion und Kontenmissbrauch operieren. Sicherheitsforscher von OX Security beschreiben einen Cluster von 101 Paketen, der Entwickler in eine WhatsApp-Subscriber-Kampagne bringt, ohne dass die Betroffenen dem typischerweise zustimmen müssten. Konkret soll der Angriff das weit verbreitete Open-Source-Framework Baileys als Hebel nutzen: Die Pakete sollen dabei die WhatsApp-Account-Zugänge der Installationsumgebung ausnutzen, um die Opfer in Gruppen zu lotsen und deren Kontakte in Abo-ähnliche Kanäle zu überführen.
Technisch setzen die Pakete dabei auf eine Variante von Automatisierung, die sich beim npm-Installationsvorgang tarnt und anschließend in WhatsApp nachzieht. Laut OX Security werden die Opfer nicht nur hinzugefügt, sondern die Pakete sollen auch dafür sorgen, dass der WhatsApp-Account Follow-Aktionen durchführt, die der Angreifer kontrolliert. Zusätzlich wird beschrieben, dass Werbe-URLs in die Medien eingebettet werden, die der Bot über WhatsApp versendet, also Bilder und Videos mit einem vom Angreifer festgelegten Link. Auffällig ist außerdem, dass die Kampagne nicht als einzelnes „Payload-Modul“ daherkommt, sondern als zusammenhängendes Paket-Set mit wiederverwendeten Ressourcen wie Channel-IDs, Remote-Listen und GitHub-Accounts.
Im beobachteten Zeitraum liefert die Metainformation ein klares Bild von Reichweite und Momentum. Wie in der Analyse berichtet wird, zählen die 101 PhantomSub-Pakete zusammen 490.000 Downloads; 116.000 davon sollen in den letzten 30 Tagen erfolgt sein. Die Forscher datieren erste Hinweise auf den August 2026, als SafeDep eine Reihe von Baileys-Forks ausmachte, die sich ähnlich verhalten haben sollen. Weiter heißt es, dass kurz darauf weitere Details zu einer zusätzlichen Baileys-Modifikation offengelegt wurden, bei der die Autoren die WhatsApp-Bot-Session offenbar auch für Newsletter-Abonnements missbrauchen wollten, die attacker-controlled sein sollen.
Die Malware wird in drei Varianten aufgeteilt, was für Verteidiger besonders relevant ist, weil es auf unterschiedliche Implementierungsstrategien bei derselben Kampagnenlogik schließen lässt. OX Security ordnet die 101 Pakete Variant 1 (19 Pakete) zu, die Channel-IDs erst zur Laufzeit aus GitHub laden, Variant 2 (60 Pakete), die Channel-IDs im Quellcode als Klartext mitliefern, und Variant 3 (14 Pakete), bei der die Channel-IDs im Source-Code kodiert und obfuskiert eingebettet sein sollen. Für die Praxis bedeutet das: Statische Scanner, die nur nach offensichtlichen Zeichenketten suchen, treffen bei Variant 2 direkt ins Ziel, geraten aber bei Variant 1 in die Erklärungsnot, weil die relevanten IDs erst zur Laufzeit nachgeladen werden. Variant 3 wiederum soll durch Obfuskation auch diesen Schritt erschweren.
Auch die Zielmechanik zeigt, dass es weniger um „Privatsphäre stehlen“ geht, sondern um Reichweite und Monetarisierung innerhalb geschlossener Plattformräume. Laut der Analyse soll mindestens eine WhatsApp-Gruppe in Indonesien verortet sein und dabei Accounts bewerben, die auf mobile Spiele und Anwendungen abzielen, darunter etwa Mobile Legends: Bang Bang und TikTok. In den beschriebenen Posts taucht zudem eine Telefonnummer auf, die offenbar mit einem indonesischen Business-WhatsApp-Konto namens „Dan“ verknüpft ist. Daneben werden weitere Gruppen und Kanäle genannt, etwa „Neural“ mit 798 Followern, „MONTE – BMG“ mit 1.000 Followern oder „CORTANA TECH“ mit 1.300 Followern; solche Followerzahlen dienen in vielen Bot-/Script-Märkten als Social Proof, um „Bot-Building“-Services, Premium-APK-Angebote und das Verstärken von Social-Media-Accounts zu verkaufen.
Bemerkenswert ist schließlich die Aussage, dass die Pakete im PhantomSub-Set nicht unabhängig seien. OX Security zufolge treten über verschiedene Paketnamen und Publisher hinweg identische Channel-IDs, gleiche Remote-Channel-Listen und identische GitHub-Quellen auf; ein geteilter Zielkanal bedeute demnach einen geteilten wirtschaftlichen Nutznießer. Für Unternehmen und Entwicklerteams heißt das: Selbst wenn das konkrete npm-Paket im Projekt nicht identisch ist, kann die gleiche Kampagnenfamilie die gleiche „Logikspur“ hinterlassen. Praktische Abwehrschritte, die aus der Meldung folgen, sind deshalb zweigeteilt: Erstens sollten Entwickler aktiv prüfen, ob ihr WhatsApp-Account tatsächlich in Gruppen gelandet ist oder Follow-/Abo-Aktionen ausgelöst wurden; zweitens sollten sie die betroffenen Baileys-basierten npm-Pakete blockieren, Detektionsregeln zur Erkennung ähnlicher Muster konfigurieren und auf Pakete verzichten, die den persönlichen WhatsApp-Zugriff verlangen. Damit reduziert sich die Angriffsfläche nicht nur für PhantomSub, sondern auch für kommende, ähnlich aufgebaute Kampagnen, die auf denselben Social-Graph-Mechaniken beruhen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "101 bösartige npm-Pakete missbrauchen WhatsApp-Accounts über Baileys („PhantomSub“)" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "101 bösartige npm-Pakete missbrauchen WhatsApp-Accounts über Baileys („PhantomSub“)" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »101 bösartige npm-Pakete missbrauchen WhatsApp-Accounts über Baileys („PhantomSub“)« bei Google Deutschland suchen, bei Bing oder Google News!