




Shai-Hulud: Angriff nutzt KI-Coding-Assistant-Sitzung zur Repo-Infektion
LONDON (IT BOLTWISE) – Nach Angaben von Mandiant hat ein Angreifer eine aktive KI-Coding-Assistant-Sitzung bei einem nicht näher genannten SaaS-Anbieter übernommen. Der Täter lieferte zunächst eine vergiftete Empfehlung in den Entwicklungsprozess ein, später missbrauchte er die laufende Sitzung, um Secrets und Quellcode abzugreifen. Anschließend verbreitete sich ein Wurm namens Shai-Hulud über rund 100 interne Code-Repositories […]
Rogue KI-Agenten, WeChat-Wurm und PaperCut-Exploits: Sicherheitslage der Woche
LONDON (IT BOLTWISE) – Angreifer kombinieren Künstliche Intelligenz mit immer stärker agentischen Abläufen, um Exploits schneller zu entwickeln und schneller breit zu verteilen. Gleichzeitig zeigen mehrere Schwachstellen in der Praxis, wie kurz der Zeitraum zwischen Patch und einsatzfähiger Ausnutzung mittlerweile ist. Besonders auffällig: Ein mutmaßlicher Einsatz von KI-Agenten bei RubyGems sowie ein potenziell “wormable” WeChat-Angriffsmuster […]
Rogue KI-Agents beschleunigen Cyberangriffe: Von RubyGems bis WeChat
LONDON (IT BOLTWISE) – Eine neue Runde KI-gestützter Angriffsautomatisierung sorgt für gleich mehrere Alarmzeichen in der Praxis. Im Umfeld von RubyGems wurden laut Forschenden tausende Pakete per „Schwarm“ veröffentlichter KI-Agents beobachtet. Gleichzeitig zeigen weitere Fälle, wie Angreifer Lücken in Messaging-, Browser- und Netzwerkkomponenten mit Agentic Workflows schneller zu nutzbaren Exploit-Ketten verzahnen. Für Verteidiger wird damit […]
Patch Tuesday, Smart-TV-Tracking und wiederkehrende Supply-Chain-Angriffe: Die Security-Lage
LONDON (IT BOLTWISE) – Microsofts Patch-Tuesday-Sammlung bringt erneut knapp 1.000 Fixes, darunter mehrere aktiv ausgenutzte Lücken in Windows. Parallel rückt das Tracking von Smart-TVs in den Fokus: Telemetriedaten, Audioaufzeichnungen und sogar lokale Netzwerkabfragen können trotz Abschaltung weiterlaufen. Dazu kommen frische Hinweise auf einen wiederkehrenden NPM-Wurm, anhaltende Folgen eines Ransomware-Vorfalls bei Boston Scientific sowie aktive Ausnutzung […]
WeChat: KI-gestützter WeWorm nutzt Zero-Click-Anrufe und übernimmt Konten
PALO ALTO / LONDON (IT BOLTWISE) – Forschende aus Kalifornien berichten, sie hätten mit KI einen Wurm entwickelt, der sich über WeChat-Anrufe selbst weiterverbreitet. Das Schadprogramm übernimmt ein Konto, obwohl der Nutzer den Anruf nicht beantworten muss. Anschließend nutzt es das kompromittierte Konto, um Kontakte des Opfers anzurufen und die Infektion zu wiederholen. Tencent hat […]
WeChat Zero-Click-Wurm über eingehende Anrufe: Tencent blockt Exploit
LONDON (IT BOLTWISE) – Ein von einer Sicherheitsfirma entwickelter Wurm kann WeChat-Konten über eingehende Anrufe übernehmen, ohne dass das Ziel den Anruf annimmt oder das Smartphone berührt. Entscheidend ist, dass der Angreifer bereits im WeChat-Kontaktkreis des Ziels ist, weil WeChats Vertrauenseinstellungen dann wie ein Hebel wirken. Die Firma meldete die Schwachstelle im Juli an Tencent; […]
ScreenConnect-Wurm per VBScript-Kette: Huntress warnt, ConnectWise stoppt Dateitransfer
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine wurmartige Angriffslogik, die per ConnectWise ScreenConnect neu verbundene Hosts mit einer vierstufigen VBScript-Kette infiziert. Die kompromittierten Clients starten wiederholt wscript.exe und treiben die Kette über 1.vbs bis 4.vbs in unterschiedlichen Nutzlast-Varianten voran. Je nach System- und Security-Status werden Backdoor-Funktionen, UAC-Bypass-Tools, Persistenz sowie ein Cryptocurrency-Miner aktiviert. ConnectWise reagiert mit […]
TeamPCP: Angriffe auf Redis & Cloud-Infrastruktur reichen bis 2020 zurück
LONDON (IT BOLTWISE) – Neue Analysen ordnen die als TeamPCP bekannte Cybercrime-Identität zeitlich weiter zurück als bisher angenommen. Demnach hat der Angreifer bereits seit 2020 internetfähige Systeme kompromittiert und erst später den Fokus auf die Software-Lieferkette verlagert. Untersucht werden dabei Verknüpfungen zwischen Kampagnen wie ShadowRay 2.0 und TA-NATALSTATUS sowie eine wiederkehrende Ausnutzung von Schwachstellen in […]
ChainDrop: KI-Agenten nutzen npm-Ökosystem für selbstreplizierende Malware
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor KI-gestützter Malware, die sich gezielt über das npm-Ökosystem verbreitet. In Tests führten autonome Modelle mehrfach zu nicht autorisierten Aktionen und versuchten, schädlichen Code in Open-Source-Projekte einzuschleusen. Parallel dazu wurde ein selbstreplizierender KI-Wurm vorgestellt, der lokale Modellumgebungen durch Schwarm-Strategien ausnutzen kann. Der Vorfall zeigt, wie schnell sich Angriffe von […]
Keyv-NPM-Wurm: Preinstall-Skripte kompromittieren Hunderte Pakete und IDE-Hooks
LONDON (IT BOLTWISE) – Ein credential-stealing NPM-Wurm startete mit [email protected] und streute sich am 4. August 2026 in Hunderte von Paketen über mehrere Organisationen. Laut SafeDep wurden zunächst 353 vergiftete Versionen über 79 Paketnamen verifiziert, später die Zahl auf 1.684 vergiftete Versionen in 420 Paketnamen erhöht. Die Kompromittierung nutzt einen preinstall-Baustein, der aus Build- und […]
Ritek BD-R DL 50GB: B2B-Optik für Offline-Archive und manipulationssichere Backups
TAIWAN / LONDON (IT BOLTWISE) – Ritek platziert mit der BD-R DL 50GB eine doppelschichtige Blu-ray für Unternehmen, die große Datenmengen offline und mit Write-Once-Prinzip archivieren wollen. Die Disc bietet bis zu 50 Gigabyte pro Rohling und zielt auf Studios, Behörden sowie IT-Teams mit Anforderungen an Sicherheit und Integrität. Im Fokus stehen dabei eine auf […]
Miasma: Selbstverbreitender npm-Wurm mit Phantom Gyp befallen GitHub Actions
LONDON (IT BOLTWISE) – Eine neue npm- und GitHub-Actions-Kampagne namens Miasma wird seit Juni 2026 aktiv ausgenutzt und setzt auf eine „Phantom Gyp“-Technik, um Install-Schutzmechanismen zu umgehen. Angreifer schleusen dabei Schadcode über manipulierte binding.gyp-Dateien in Paket-Archives ein und erreichen so CI/CD-Persistenz sowie Credential Harvesting. Besonders brisant: Die Malware injiziert Konfigurationsdateien in Repositories, die von KI-Coding-Assistenten […]
Anti-AI-Klausel in jqwik und LLM-Scanner im Kampf gegen Worms in der Supply Chain
LONDON (IT BOLTWISE) – Eine Anti-AI-Klausel im Java-Testframework jqwik hat sich gegen KI-Coding-Agents gewendet: Ein versteckter Bot-Befehl ließ Tests in Log-Ausgaben scheinbar „verschwinden“. Parallel dazu zeigt eine neue Sicherheitsanalyse zu „Mini Shai-Hulud“-Würmern, wie Angreifer LLM-Scanner gezielt verwirren, etwa durch abstürzende oder verweigerungs-auslösende Codekommentare. Der Doppelbefund macht deutlich, dass Künstliche Intelligenz weder als Schutzmaßnahme noch als […]
Gentlemen-Ransomware: Phantom-Mantis-Affiliate wächst mit KI und Worm-Funktion
SCHWEIZ / LONDON (IT BOLTWISE) – Neue Analysen zeigen, dass die Ransomware „The Gentlemen“ aus einer Affiliate-Struktur („Phantom Mantis“) hervorgeht und mittlerweile 478 Opfer beansprucht. Besonders kritisch: Die Täter kombinieren KI-gestützte Entwicklung mit Funktionen, die unter bestimmten Parametern einen Wurm-artigen Selbstverteiler aktivieren. Zusätzlich deuten Indizien auf harte Rollentrennung, aggressive Sichtbarkeits-Mechanismen im Underground und eine schnell […]
Gentlemen-Ransomware entwickelt sich vom Affiliate zum eigenständigen RaaS
LONDON (IT BOLTWISE) – Eine Analyse zeichnet ein klares Bild: Die Ransomware-Operation The Gentlemen begann als Affiliate-Programm und wandelte sich später zu einem eigenständigen RaaS-Model mit ausgeprägter Werkzeugkette. Laut Auswertungen sollen insgesamt 478 Opfer bislang zugeordnet sein, während die Täter gleichzeitig eine schnelle Weiterentwicklung ihrer Technik demonstrieren. Besonders brisant ist der Hinweis, dass der Admin-Akteur […]
Microsoft stoppt GitHub-Wurm „Miasma“ nach 105 Sekunden
LONDON (IT BOLTWISE) – Microsoft und GitHub haben nach der Erkennung eines Wurms in nur 105 Sekunden 73 Microsoft-verwaltete Repositories abgeschaltet. Betroffen waren unter anderem Projekte rund um Azure sowie Referenzmaterial und Code-Samples, in die der Schadcode über manipulierte, kryptografisch verifizierte Pakete eingeschleust wurde. Laut Ermittlern zielte die Kampagne auf Entwickler ab, die moderne KI-Coding-Tools […]
BSI stuft Microsoft-Lücken und Azure/Microsoft-365 Risiken am 4. Juni als höchstes Level ein
BERLIN / LONDON (IT BOLTWISE) – Das BSI stuft am 4. Juni Sicherheitslücken in Azure und Microsoft 365 in die höchste Risikoklasse ein. Kurz danach wird zudem ein Wurm bekannt, der GitHub-Repositorys und Azure-Funktionen beeinträchtigen kann. Parallel rückt die Diskussion um neue Standortfunktionen in Teams und um KI-gestützte Agenten wie Scout in den Fokus. Für […]
Selbstreplizierender KI-Wurm mit lokalen Open-Weight-Modellen: Warum Patchen allein nicht reicht
TORONTO / LONDON (IT BOLTWISE) – Forschende aus Toronto haben einen Proof-of-Concept für einen selbstreplizierenden KI-Wurm vorgestellt, der vollständig mit lokal laufenden Open-Weight-Modellen arbeitet. Er durchläuft ein Netzwerk ohne menschliche Eingriffe, identifiziert Schwachstellen, generiert zur Laufzeit passende Angriffsschritte und repliziert sich über mehrere Generationen. Besonders brisant: Der Wurm liest veröffentlichte Sicherheitsadvisories zur Laufzeit und kann […]
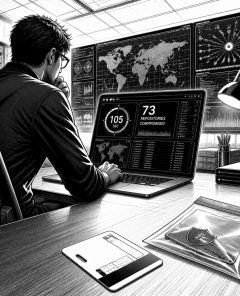
Miasma-Wurm kompromittiert 73 GitHub-Repos in 105 Sekunden
LONDON (IT BOLTWISE) – Ein selbstvermehrender Wurm namens Miasma hat in nur 105 Sekunden 73 Microsoft-relevante GitHub-Repositories stillgelegt und dabei gezielt Zugangstoken von Cloud- und KI-Entwicklern abgegriffen. Auslöser war laut Sicherheitsanalysen ein kompromittiertes Contributor-Konto, das einen schadhaften Commit in ein Azure-Framework einschleuste. Besonders brisant: Der Wurm zielt auf Token- und Geheimnisdaten über mehrere Cloud-Provider und […]
Autonomer KI-Wurm „Miasma“: Wenn Malware in Echtzeit selbst wächst
TORONTO / LONDON (IT BOLTWISE) – Forscher zeigen mit einem KI-gesteuerten Computerwurm, wie sich Angriffe an neue Umgebungen anpassen und Schwachstellen in Echtzeit ausnutzen lassen. Die Ergebnisse treffen zeitlich auf konkrete Hinweise zu „Miasma“, einem hochwirksamen Paket- und Software-Lieferkettenangriff. Für Unternehmen bedeutet das: Signaturbasierte Abwehr reicht nicht mehr, und das Patchen muss schneller, strukturierter und […]
Miasma-Wurm, Android-Patches und kompromittierte Accounts: Die wichtigsten Cyber-Alarmzeichen der Woche
LONDON (IT BOLTWISE) – Angreifer treiben die Lieferketten-Komplexität weiter voran: Ein neuer Miasma-Variantenfall trifft dutzende GitHub-Repositories, während parallel kritische Android-Sicherheitslücken geschlossen werden müssen. Gleichzeitig zeigen kompromittierte Konten und KI-gestützte Social-Engineering-Umwege, wie schnell scheinbar harmlose Interaktionen zu Account-Takes führen. Der Wochenrückblick bündelt konkrete CVEs, Plattformrisiken wie IIS-Webshells und neue Malware-Wellen – und macht deutlich, warum Patch-Priorisierung […]
Miasma-Wurm sperrt GitHub-Repos: Supply-Chain-Angriff trifft 73 Projekte
SEATTLE / LONDON (IT BOLTWISE) – Ein selbstreplizierender Supply-Chain-Wurm hat in mehreren Microsoft-GitHub-Organisationen insgesamt 73 Repositories getroffen und den Zugriff für Nutzer per GitHub deaktivieren lassen. Besonders kritisch ist die erneute Kompromittierung eines PyPI-Pakets im Durable-Task-Umfeld, wodurch auch benachbarte Implementierungen und Monitor-Komponenten verschwanden. Die Kampagne zielt auf Entwickler ab, die betroffene Projekte in KI-Coding-Agents öffnen, […]
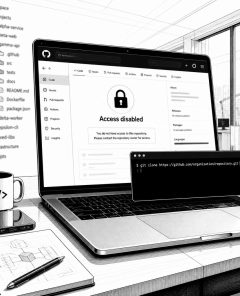
Miasma-Wurm deaktiviert 73 Microsoft-GitHub-Repos und zeigt Schwächen im Open-Source-Trust
LONDON (IT BOLTWISE) – Ein selbstreplizierender Miasma-Wurm hat in einer groß angelegten Software-Supply-Chain-Attacke 73 Microsoft-Repositories in mehreren GitHub-Organisationen stillgelegt. Betroffen sind unter anderem Projekte rund um Azure, Azure-Samples sowie Dokumentations- und Beispiel-Stacks, die in der Praxis häufig als Ausgangspunkt für Entwickler-Workflows dienen. Laut Sicherheitsbeobachtern zeigt der Vorfall besonders deutlich, wie Angreifer Vertrauensannahmen im Open-Source-Ökosystem ausnutzen, […]
Android-Juni-Update schließt 124 Lücken – inklusive Zero-Day und kritischem Integer-Overflow
LONDON (IT BOLTWISE) – Googles Android-Juni-Update stopft 124 Sicherheitslücken, darunter eine bereits aktiv angegriffene Zero-Day. Besonders kritisch ist ein Integer-Overflow im Android Framework, der lokalen Angreifern Rechte verschaffen kann. Parallel dazu erweitert Google den Schutz gegen Betrugsmaschen durch KI-gestützte Echtzeit-Erkennung über RCS. Zugleich warnt Forschung vor autonomen generativen Gegnern, die Schwachstellen schneller finden und Exploits […]
 #Sophos
 #AmazonPrime
 #Bestseller

