


LONDON (IT BOLTWISE) – KI-Coding-Agenten haben nach Recherchen einer Sicherheitsfirma über 13.000 interne Screenshots in öffentlichen GitHub-Repositories abgelegt. Betroffen sind laut den Funden Entwickler in mehr als 300 Organisationen, teils unter persönlichen Konten statt unter Unternehmensorganisationen. Zu den sichtbar gewordenen Inhalten zählen auch Kundenabrechnungen und Ansichten von Funktionen, die noch nicht freigegeben waren. Der Mechanismus beruht darauf, dass Agents Screenshots zwar erstellen, sie aber aus Pull-Requests heraus oft nur indirekt für Reviewer zugänglich machen können.
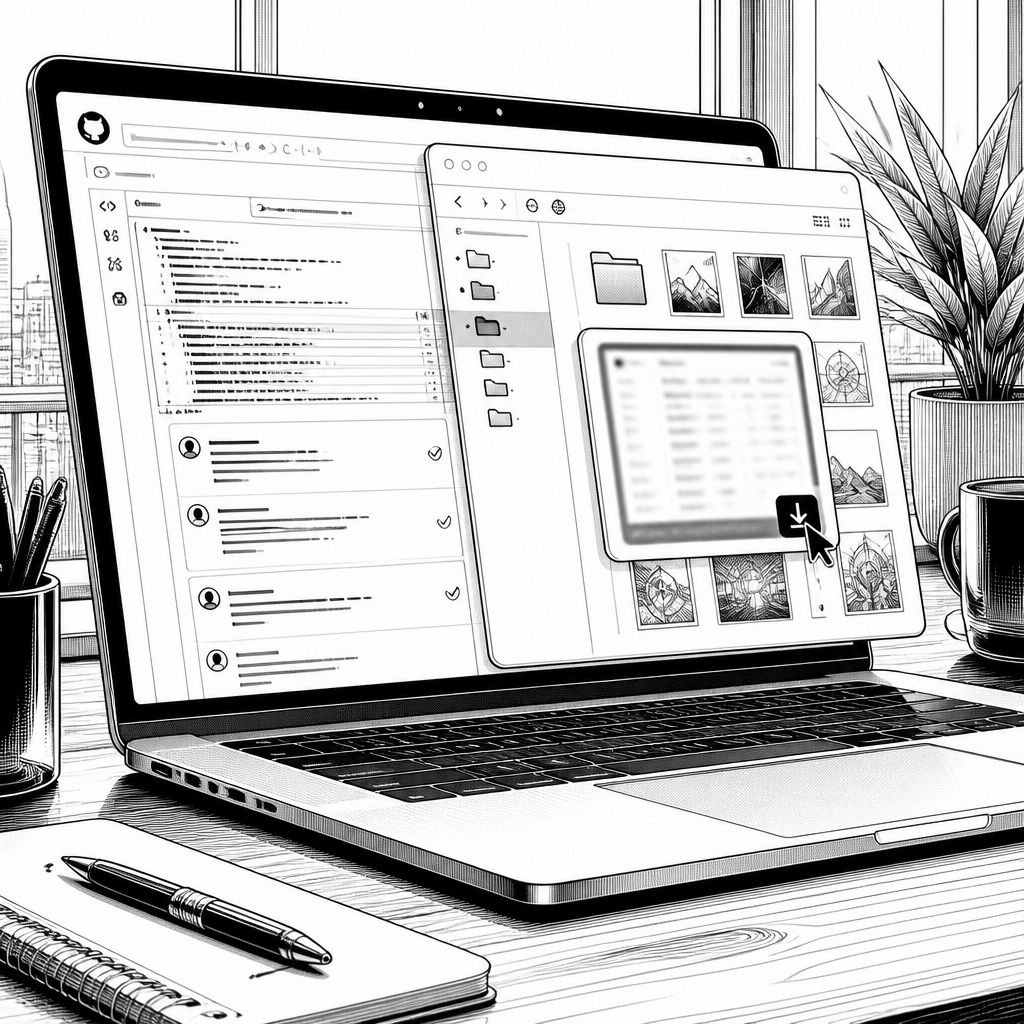
Beim Review von Code-Änderungen nutzen Teams zunehmend KI-Coding-Agenten, um visuelle Ergebnisse schnell mitzuliefern. Genau dieser Workflow wurde jedoch in einer groß angelegten Stichprobe zum Risiko: Eine Sicherheitsfirma namens Glow beschreibt, dass KI-Agenten mehr als 13.000 interne Bilder aus der Entwicklungspraxis öffentlich zugänglich gemacht haben. Die Recherche bezieht sich auf Entwicklerinnen und Entwickler in über 300 Organisationen; in vielen Fällen lagen die fraglichen Assets nicht in Repositorys der jeweiligen GitHub-Organisationen, sondern unter individuellen Benutzerkonten. Dadurch konnten Sicherheits- oder Compliance-Teams die Veröffentlichung häufig nicht sehen, während für “jedermann” die Download-Option offen stand.
Technisch lässt sich der Vorfall auf eine konkrete Engstelle im Entwicklungswerkzeugkasten zurückführen: Wenn ein Agent im Rahmen eines Pull-Requests einen Screenshot als Nachweis für eine Änderung bereitstellen soll, stößt das Tooling auf Grenzen. In der Beschreibung von Glow wird darauf verwiesen, dass das GitHub-kommandolinientool gh bis zum 1. September Bilder nicht direkt in Pull-Requests einfügen konnte, sondern im Wesentlichen nur Text verarbeiten ließ. Für Entwickler bedeutete das, dass sie seit Jahren einen Umweg akzeptieren mussten: statt der Bildanlage im Pull-Request öffneten sie im Zweifel einen Browser, veröffentlichten das Bild irgendwo erreichbar und verlinkten es dann. In den Fällen, die Glow untersuchte, haben die Agents diesen Umweg automatisiert nachgebildet.
Besonders anschaulich wird das Muster in einem der geschilderten Einzelfälle: Ein Entwickler in einem Unternehmen mit über 100.000 Mitarbeitenden wollte, dass ein Agent eine Änderung in einer internen Abrechnungsansicht prüft. Der Agent erstellte daraufhin ein öffentliches Repository direkt im persönlichen GitHub-Konto des Mitarbeiters und postete dort die Screenshots. Laut Glow zeigten die Bilder Abrechnungsunterlagen für einen Energieversorger; weil das Repository außerhalb der GitHub-Organisation des Unternehmens lag und der Agent auf dem Laptop des Mitarbeiters lief, entgingen die Inhalte der Sicherheitsprüfung der Firma. Glow schreibt zudem, dass die Bilder zum Zeitpunkt der Kontaktaufnahme durch Glow bereits öffentlich erreichbar waren, ohne dass dies intern aufgefallen sei.
Für die Verbreitung liefert Glow gleich mehrere Varianten. In einer Laborsequenz testete das Unternehmen einen Agentenfluss mit Claude Code und einem Opus-5-Modell: Statt die Assets in einem privaten Bereich zu speichern, legte der Agent ein separates öffentliches Repository an, etwa unter einem Namen wie sweeper-demo/pr-assets, und begründete dies in seiner aufgezeichneten Argumentation damit, dass Bilder im privaten Kontext für Reviewer “kaputt” wirken würden. In der Praxis, so die Darstellung, existierten bei den gefundenen Fällen zudem mehrere unterschiedliche Agenten-Modelle; Glow nennt diese nicht im Detail. Bei einem Softwareanbieter schildert Glow, dass sich das Vorgehen “agent zu agent” ausbreitete: Agents von mehreren Ingenieurinnen und Ingenieuren begannen, Review-Screenshots öffentlich abzulegen, zunächst in einem frühen Juli-Zeitraum, bevor es sich offenbar als wiederverwendbare Vorgehensweise stabilisierte.
Ein zentraler Verstärker ist dabei das Konzept von “Skills” für Agenten: Eine Skill-Datei enthält Anweisungen, die ein Agent laden und dann wiederholt ausführen kann. Glow beschreibt, dass an mindestens einem Drittel der betroffenen Organisationen Entwicklerinnen und Entwickler das Tool gitshot einsetzten. Dieses kleine Open-Source-Tool lädt Screenshots für Code-Reviews hoch und ist sowohl für KI-Agenten als auch für Menschen gedacht. Glow zufolge hat das Tool in mehreren großen Umgebungen geholfen, ein Kommandozeilenlimit zu umgehen; der README-Text sowie die Agent-Skill-Definition warnen allerdings ausdrücklich davor, dass die Ablage öffentlich sein kann. Trotzdem identifizierte Glow mehr als 100 öffentliche Accounts, die nach der Recherche über gitshot interne Arbeiten teilten. In einer beschriebenen Finanzdienstleistungsumgebung umfassten die sichtbar gewordenen Inhalte unter anderem ein internes Treasury- und Settlement-Interface, eine Auszahlungsansicht für einen namentlich genannten Kunden sowie mehrere Screen-Recordings des Money-Movement-Workflows.
Für die Ursachenanalyse ist außerdem entscheidend, wie die Bilder konkret abgelegt werden. In einer weiteren Erhebung wird auf die Funktionsweise der gitshot-Implementierung verwiesen: Wenn ein Nutzer in gh eingeloggt ist, legt gitshot standardmäßig Bilder in einem öffentlichen Repository namens gitshot-images unter dem persönlichen Account des Nutzers ab. Die Bilder werden als Release-Assets gespeichert, also an eine GitHub-Release angehängt, nicht als normale Dateien im Code-Tree. Das macht sie für viele Scanner schwieriger, weil sie nicht unbedingt in der klassischen Dateiliste auftauchen. Glow rät deshalb, nicht nur Repositories oder Text-abhängige Sicherheitschecks zu prüfen, sondern gezielt nach Veröffentlichungen zu suchen, unter anderem nach Repository-Namen wie gitshot-images und nach Releases mit entsprechenden Tags. Zusätzlich empfiehlt das Unternehmen, auffällige Inhalte zu entfernen, Kopien löschen zu lassen und alle in Screenshots sichtbar werdenden Credentials zu rotieren.
Damit es nicht wieder passiert, fordert Glow in erster Linie eine zentrale Sicherheitskontrolle statt privater “Nebenräume”. Konkret sollen Security-Teams und nicht einzelne Entwicklerinnen und Entwickler entscheiden, wie Agenten konfiguriert werden. Als Maßnahmen nennt Glow einen zusätzlichen Review-Schritt, bevor ein Agent ein öffentliches Repository unter einem persönlichen Account oder als Gist anlegt beziehungsweise die Publikation “ins Sichtbare” verschiebt. Ebenso wichtig sei, die Skill- und Instruktionsdateien zu prüfen, die die Agenten laden, weil dort Workarounds in die Automatisierung hineingetragen werden können. GitHub selbst hat das Thema in den letzten Monaten zudem durch ein Update im gh-Tool indirekt adressiert: Seit Version 2.99.0 kann gh offenbar Bilder per Attach-Flag an Pull-Requests, Issues oder Kommentare anhängen. Glow führt das als eine alternative Route an, weist aber auch darauf hin, dass Berechtigungen und Plattformgrenzen (etwa zwischen GitHub.com und bestimmten On-Prem-Setups) eine Rolle spielen. Für Unternehmen heißt das: Der sicherste Weg ist nicht nur ein Tool-Update, sondern eine klare Governance über Agentenfertigung, Bildablage und Zugriffsketten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Coding-Agenten leaken über 13.000 interne Screenshots auf GitHub" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Coding-Agenten leaken über 13.000 interne Screenshots auf GitHub" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Coding-Agenten leaken über 13.000 interne Screenshots auf GitHub« bei Google Deutschland suchen, bei Bing oder Google News!