


LONDON / LONDON (IT BOLTWISE) – Nachdem ein knapp zweistelliger Millionenbetrag in Krypto aus kompromittierten Ledger-Wallets gestohlen wurde, verdichten sich Hinweise auf weitere Implantate auch in Geräten, die in Europa über autorisierte Händler verkauft wurden. Nutzer berichten von Backdoor-Anzeichen in Nano X, später auch in Flex und Stax. Die Ermittlungen drehen sich damit zunehmend um die Integrität der physischen Lieferkette und nicht nur um einzelne illegale Händler. Unklar bleibt, wie lange die Manipulationen bereits unentdeckt waren und ob weitere Geräteklassen betroffen sind.
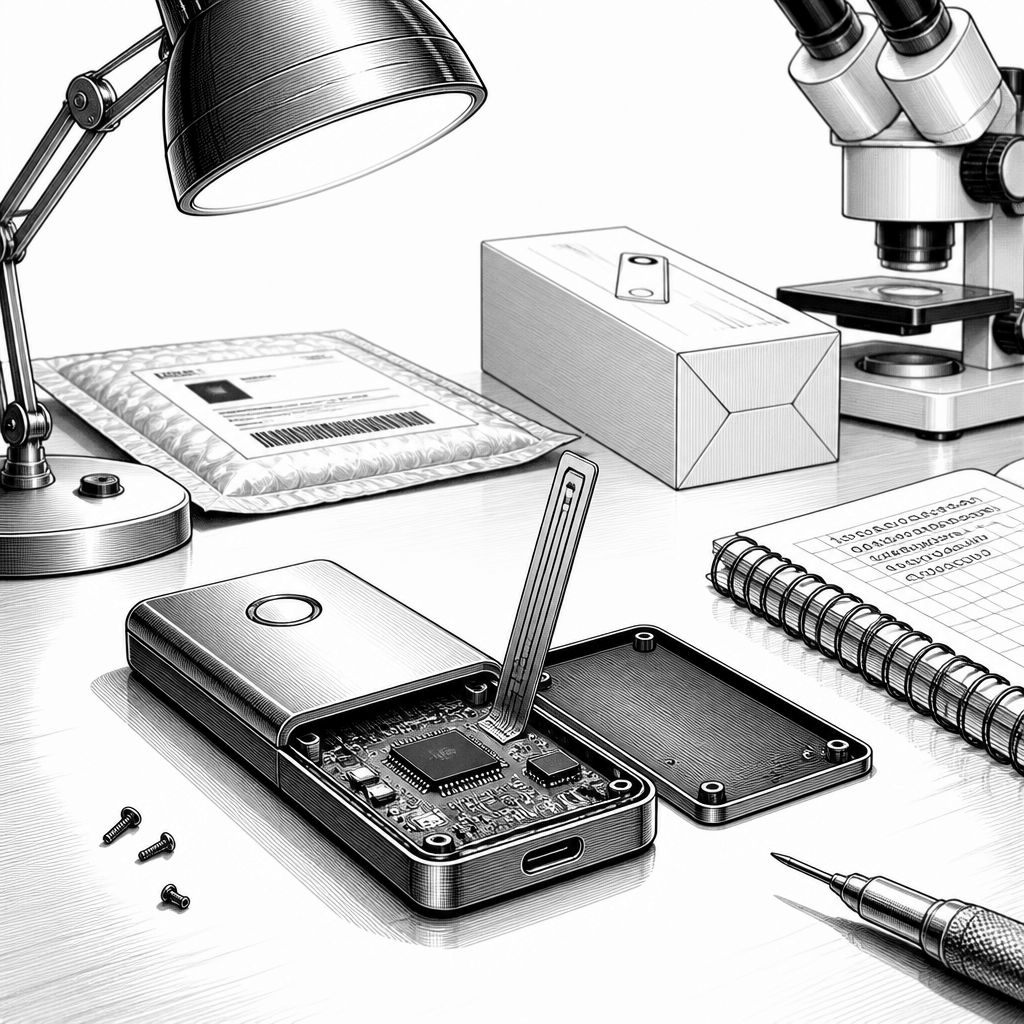
Der Fall wirkt auf den ersten Blick wie ein klassischer Angriff auf einzelne Kryptowährungs-Wallets. Beim zweiten Hinsehen verschiebt sich der Fokus jedoch deutlich: Mehrere Berichte und technische Analysen deuten darauf hin, dass Angreifer Backdoors gezielt in Ledger-Hardware- oder Komponenten-Varianten einschleusen und dabei offenbar auch den Weg über autorisierte Reseller ausnutzen. Zunächst stand ein in Südostasien verkauftes Kontingent im Mittelpunkt, nachdem bekannt wurde, dass eine implantierte Schadfunktion offenbar bei einem Teil der betroffenen Ledger-Geräte Seed-Informationen abgezogen und weitergeleitet hatte. In der Folge meldeten sich aber auch Besitzer von Ledger Nano X aus Europa, die Implantate an Geräten fanden, die sie in diesem Umfeld aus einem großen Elektronikhändler-Sortiment bezogen hatten.
Technisch beschreibt die Analyse vor allem einen Mechanismus, der besonders effektiv ist, weil er nicht primär auf einen späteren Ausführungsfehler oder auf einen kompromittierten Software-Client setzt. In den beschriebenen Varianten sitzt die Implantat-Schaltung so, dass sie beim Initialisieren der Wallet offenbar die zufällig erzeugte Seed-Phrase mitschneidet, indem sie Zeichen aus der Anzeige des Geräts abgreift. Danach nutzt die Schadkomponente Mobilfunk-Funktionalität wie LTE-Module und eine eSIM-ähnliche Anbindung, um die Seed-Informationen an die Angreifer zu übertragen. Entscheidend ist, wie lange das Implantat „still“ bleiben kann: Es soll zunächst unauffällig im Gerät liegen und erst dann aktiv Daten exfiltrieren, wenn der Nutzer den Wallet-Setup-Prozess auslöst. Genau diese Kombination aus „passivem Warten“ und „zielgerichteter Ausleitung“ macht solche Manipulationen im Feld schwerer zu erkennen als klassische Malware-Ansätze.
Bemerkenswert ist außerdem, wie sich die Implantate im Laufe der Zeit weiterentwickelt haben sollen. Ein bereits zuvor öffentlich gewordener Fund an Nano-X-Geräten durch einen bekannten Hardware-Sicherheitsforscher hatte zunächst Fragen zur Reaktionsgeschwindigkeit aufgeworfen. Später berichteten andere Forscher und Betreiber eigener Lab-Strukturen über detailliertere und aus ihrer Sicht professionellere Iterationen, die optisch weniger auffällig sein sollen: Statt sichtbarer Verdrahtung werden etwa flexiblen Leiterplatten eingesetzt, die farblich an die Originalbauteile angepasst und in das Gehäuse integriert werden. In einer beschriebenen dritten Ausbaustufe soll sogar die Antennen-Integration so unauffällig wirken, dass bei einer oberflächlichen Sichtprüfung kaum Auffälligkeiten zu erkennen sind. Parallel dazu wird beschrieben, dass die Implantate offenbar nicht nur auf Nano X beschränkt sind: Hinweise deuten darauf hin, dass Angreifer auf Ledger Flex und Ledger Stax „pivotiert“ hätten, wobei einzelne Berichte öffentlich bereits Fotos und konkrete Gerätemerkmale liefern.
Für das Markt- und Ökosystem-Narrativ ist besonders heikel, dass sich der Angriffspfad nicht sauber in „illegaler Händler“ vs. „legitimer Vertrieb“ aufspalten lässt. In der Quelle wird zwar ein konkretes Händler-Setup in Südostasien benannt, zugleich aber zeigen europäische Käuferberichte, dass auch der Bezug über größere Händlerketten möglich war. Ledger selbst verwies laut Darstellung darauf, dass die Implementierung im Umlauf befindlicher Geräte gestoppt werden solle, solange eine Untersuchung läuft, und mahnte autorisierte Reseller an, Produkte nur über genehmigte Kanäle zu beziehen und keine rückgesendeten Geräte wieder aufzufüllen, bevor die Integrität geprüft ist. Gleichzeitig entsteht der Eindruck, dass Angreifer möglicherweise bewusst das Vertrauen in autorisierte Vertriebswege adressieren, weil so eine breitere Gerätebasis erreicht wird. Wichtig bleibt allerdings: Gegen konkrete Personen oder Unternehmen werden in der Debatte teils Vorwürfe erhoben, aber ob daraus eine belegte Verursachung folgt, ist nicht abschließend geklärt.
Rein monetär wird das Risiko durch die beschriebene Welle von Diebstählen besonders greifbar. Laut Angaben eines Blockchain-Analyseanbieters wurden Kryptowerte aus rund 315 Konten abgeleitet, die mit kompromittierten Geräten eines konkret genannten Händlerkontexts verknüpft waren; der Wert wird in der Darstellung mit etwa 102 Millionen US-Dollar beziffert. Dabei tauchen verschiedene Coins auf, darunter Bitcoin, Ethereum und Tron. Zusätzlich wird erwähnt, dass ein Teil der Gelder in späteren Schritten eingefroren worden sein soll und dass andere Guthaben offenbar in Richtung Konten verschoben wurden, die als betrugsrelevant markiert sind. Ob und in welchem Umfang auch Käufer betroffen waren, die Geräte aus anderen Verkaufswegen erhielten, bleibt laut Darstellung offen, was die Nachsorge für Unternehmen und Security-Teams zusätzlich erschwert.
Aus Sicherheitssicht lässt sich daraus eine klare Konsequenz ableiten: Hardware-Wallets sind nicht automatisch „nur hardware-only sicher“, wenn die physische Lieferkette kompromittiert werden kann. Die Diskussion um Ledger steht dabei nicht im luftleeren Raum. In der Quelle kündigt ein Wettbewerber an, seine Liste genehmigter Händler drastisch zu reduzieren, nachdem kompromittierte Geräte über autorisierte Seller in Umlauf geraten waren; dies wird als vorsorgliche Maßnahme beschrieben, während gleichzeitig betont wird, dass es keine Belege für eine Kompromittierung der eigenen Geräte gebe. Für Enterprise- und Compliance-nahe Entscheider zählt deshalb vor allem die Frage, welche Schutzebenen jenseits des Geräts selbst in Prozessen, Verpackungs- und Serialisierungslogik sowie in der Lieferkettenprüfung verankert werden können. Bis eine endgültige technische Attribution vorliegt, bleibt für Anwender die praktische Leitplanke: Geräte nur über nachvollziehbare, autorisierte Beschaffungswege beziehen und bei verdächtigen Hinweisen den Setup-Prozess sowie eigene Prüfmethoden eng überwachen.
Auch die Rolle von Forschung und Veröffentlichung wirkt wie ein doppelter Hebel: Einerseits erhöhen öffentliche Analysen die Sichtbarkeit von Schwachstellen, andererseits können sie Angreifer dazu bringen, Zeitpläne zu verschieben. In der Quelle wird geschildert, dass ein Forscher seine Funde im März gemeldet hatte und später lange auf ein Update wartete, während andere Forschungen mit fortgeschrittenen Designvarianten erst nach weiteren Monaten öffentlich wurden. In diesem Spannungsfeld wurde zugleich berichtet, dass bei einer öffentlichen Aufmerksamkeit für Implantate die Diebstähle zeitlich eng zusammenfielen. Gerade deshalb ist die technische Detailtiefe aus Sicht von Sicherheitsteams entscheidend: Sie zeigt nicht nur, dass die Seed-Exfiltration über ein Setup-Trigger-Event funktioniert, sondern auch, dass Angreifer ihre Implantate so gestalten, dass sie mit jeder Iteration schwieriger im Gerät zu identifizieren sind.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ledger-Wallets: Angreifer platzieren Backdoors über Lieferketten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ledger-Wallets: Angreifer platzieren Backdoors über Lieferketten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ledger-Wallets: Angreifer platzieren Backdoors über Lieferketten« bei Google Deutschland suchen, bei Bing oder Google News!