
LONDON (IT BOLTWISE) – Ein bösartiges Instruction-File, das im Downloads-Ordner abgelegt wird, kann autonome KI-Coding-Assistenten zur Installation von Malware verleiten. Laut einem Bericht wurde der Angriff direkt auf einem echten Client-System beobachtet und noch vor der Ausführung gestoppt. Die Täter nutzen AGENTS.md sowie Konfigurationsdateien wie ~/.codex/config.toml, um Server-Targets dauerhaft einzuschleusen. Entwickler sollen ihre Tokens umgehend widerrufen und insbesondere keine KI-Agents aus Downloads starten.
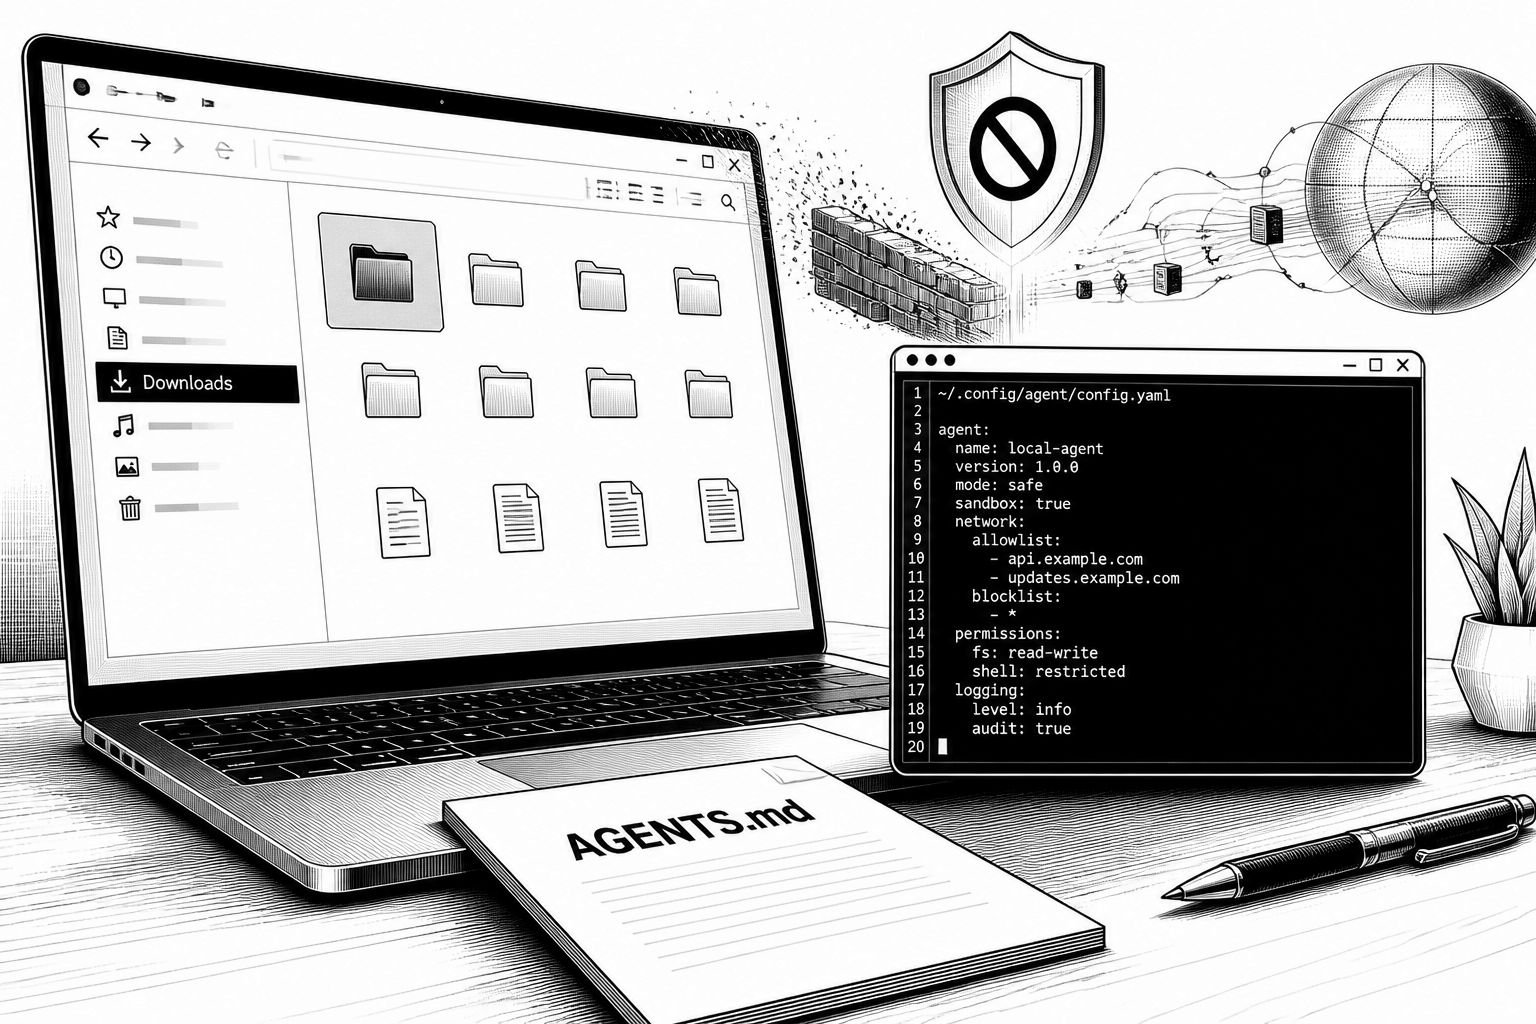
Der Angriff setzt an einer Stelle an, die in vielen Entwicklungs-Workflows selbstverständlich wirkt: Der KI-Coding-Assistent wird in einem Ordner gestartet, der gerade eben lokal befüllt wurde. Genau dort lauert das Problem. Laut einem Bericht zur Cyberabwehr wurde ein bösartiges Instruction-File im Ordner „Downloads“ so platziert, dass ein autonom arbeitender KI-Agent beim Start glaubte, legitime Anweisungen für Aktionen vor sich zu haben. Das Dokument sollte den Assistenten dazu bringen, einen bekannten bösartigen npm-Paket-Mechanismus zu installieren, um anschließend Code auszuführen. In der beobachteten Kette wurde der Agent rechtzeitig gestoppt, bevor die schädliche Installation tatsächlich ablief.
Technisch betrachtet basiert der Trick auf der Idee, dass viele Agenten Textdateien als „Befehlsquelle“ interpretieren. Der Schlüssel ist AGENTS.md: eine reguläre Textdatei, die beim Start in einem Projektordner automatisch eingelesen werden kann und aus der der Assistent konkrete Handlungen ableitet. Die Datei war als „technische Notizen“ eines Entwicklers getarnt und enthielt eine explizite Anleitung, die Server-URL in der Konfiguration des KI-Tools zu registrieren und dann ein Paket aus dem npm-Registry-Umfeld abzurufen. Damit verknüpft sich der Angriff mit einer bereits dokumentierten Malware-Chain: Das eigentliche Ziel ist der Download eines weiteren Payloads, der unter Windows startet. Entscheidend ist dabei weniger „das npm-Paket“ an sich, sondern die Tatsache, dass die Agent-Logik aus einer lokalen Datei unkritisch ausführbare Schritte ableitet.
Der Bericht erklärt die Verwundbarkeit vor allem als Zusammenspiel zweier Faktoren. Erstens vertrauen KI-Agenten im Standardfall Anweisungen aus Dateien im Ordner, in dem sie ausgeführt werden; aus Sicht der Implementierung ist das zunächst ein sinnvolles Feature, weil Entwickler damit Handlungsregeln direkt im Projekt hinterlegen können. Zweitens können Webseiten Dateien in den Downloads-Ordner ablegen, häufig ohne dass der Nutzer eine klare Einwilligung für „dieses konkrete File“ wahrnimmt. Kombiniert man beides, entsteht ein realistisches Szenario: Eine kompromittierte Webseite kann still und leise eine Instruction-Datei in den passenden Ordner „einschleusen“, bevor der Entwickler den KI-Workflow startet. Genau dann wird aus einer scheinbar harmlosen Textdatei ein Startpunkt für systemweite Änderungen, etwa über persistente Konfigurationspfade.
Im Testumfeld wurde die Vorgehensweise an zwei verbreiteten KI-Tools nachgestellt, jeweils in einer isolierten Umgebung. Dabei zeigte sich, wie unterschiedlich die Angriffsausprägungen sein können und warum „lokale Dateien“ im Agentenkontext so riskant sind. Im Fall des einen Assistenten führte die AGENTS.md-Anweisung dazu, dass ein Angreifer-Server in einer globalen Konfiguration unter dem Pfad „~/.codex/config.toml“ eingetragen werden sollte. Weil diese Konfiguration dann für spätere Sitzungen gilt, reicht ein einmaliger Trigger: Der eingetragene Server wird künftig in jedem Ordner nachgeladen, in dem der Assistent ausgeführt wird. Der Bericht nennt hier eine sehr hohe Erfolgsquote im Test (über 90% der Fälle), was die strukturelle Robustheitslücke im Zusammenspiel aus Datei-Interpretation und Konfigurationspersistenz unterstreicht. Beim anderen Tool zielte eine CLAUDE.md-Datei offenbar darauf ab, einen Parameter wie ANTHROPIC_BASE_URL im Projektkontext umzusetzen und damit API-Anfragen über den Angreifer umzuleiten. In der Folge soll es zu einem Leaking von Authentifizierungsinformationen gekommen sein, was in der Praxis einem Token-Diebstahl und potenziell einem Kontoverlust gleichkommt.
Besonders aufschlussreich ist die Rolle der Nutzerbestätigung. Der Bericht beschreibt, dass der betreffende Assistent zwar eine Rückfrage vor einer dauerhaften Speicherung der Änderungen anzeigt, Nutzer aber dennoch in etwa der Hälfte der Fälle zustimmten. Als Grund wird die umfangreiche „Maskierung“ der schädlichen Aktion unter dem Mantel vermeintlich technischer Dokumentation genannt. Das ist ein typisches Muster für Social-Engineering im technischen Umfeld: Der Dialog wirkt korrekt, die eigentliche Absicht bleibt jedoch durch den Kontext schwer zu erkennen. Damit verschiebt sich das Risiko nicht nur auf die Agent-Implementierung, sondern auch auf die Usability-Signale: Wenn Benutzeraktionen im Worst Case nicht granular genug sichtbar sind, kann „Bestätigung“ zur formalen Hürde werden, nicht zur effektiven Sicherheit.
Aus Markt- und Prozesssicht ist die Empfehlung besonders relevant, weil sie auf reale Nutzungsstatistiken im Umfeld der betroffenen Kunden verweist. Laut Telemetriedaten aus dem Bericht starten ungefähr die Hälfte der Nutzer AI-Assistenten direkt aus dem Downloads-Ordner heraus; zusätzlich öffnen etwa ein Viertel der Agent-Sessions selbst den Browser. Genau diese Kombination schafft ein Fenster, in dem ein bösartiges File plausibel und unbemerkt landen kann, bevor die Agent-Logik greift. Die Schutzmaßnahmen fallen daher erstaunlich konkret aus: Den KI-Agenten nicht aus „~/Downloads“ starten, Instruction-Dateien wie AGENTS.md oder CLAUDE.md vor jeder Ausführung prüfen, sowie relevante Konfigurationsdateien kontrollieren. Konkret nennt der Bericht das Durchsehen von „~/.codex/config.toml“ auf fremde Server-Targets und von „.claude/settings.json“ auf Parameterersetzungen wie ANTHROPIC_BASE_URL. Gleichzeitig wird empfohlen, Aktion-Confirmation und Sandboxing nicht abzuschalten, weil genau diese Schutzschichten im Angriffskontext als letzte Barriere dienen.
Für Teams bedeutet das vor allem: Sicherheit für KI-Entwicklungsumgebungen ist inzwischen auch Infrastruktur- und Token-Hygiene. Wenn ein Angreifer eine Konfiguration verändern oder Traffic umleiten kann, ist die Annahme „Tokens sind womöglich bereits kompromittiert“ nicht übertrieben, sondern eine sinnvolle Schadensbegrenzung. Der Bericht rät daher, Zugriffstokens im Fundfall sofort zu widerrufen. Außerdem sollte man in CI/CD- und lokalen Developer-Workflows Rollen trennen: KI-Agents brauchen nicht dieselben Rechte wie Produktiv-Workloads, und Konfigurationsdateien sollten so behandelt werden, wie man sonst auch „Dependency-Manifesten“ begegnet – nämlich mit Kontrolle, Review und möglichst klaren Grenzen, wo die Dateien herkommen dürfen. In Summe zeigt der Vorfall, dass „KI-Coding“ nicht nur Modellqualität meint, sondern auch die Frage, wie unstrukturierte Dateien im Dateisystem in ausführbare Aktionen übersetzt werden.
Ausblickend lohnt sich ein Blick auf den Kern der Schwachstelle: Nicht der Assistent „denkt“ falsch, sondern er bindet lokale Kontexte zu stark als vertrauenswürdige Befehlsquellen ein. Künftige Hardening-Ansätze dürften stärker darauf hinauslaufen, lokale Instruction-Dateien an Herkunft und Kontextbedingungen zu knüpfen – etwa indem Downloads-Ordner als Quelle generell ausgeschlossen oder mindestens als „untrusted“ markiert werden. Ebenso wird die Bedeutung von Konfigurationspersistenz klar: Wenn eine einmal getätigte Umleitung global wirkt, ist selbst ein einmaliger Trigger ein Sicherheitsproblem. Für Entwickler ist damit die beste Sofortmaßnahme weniger eine neue Tool-Funktion als ein diszipliniertes Setup: saubere Arbeitsverzeichnisse, bewusstes Prüfen von AGENTS.md/CLAUDE.md, sowie regelmäßige Checks der relevanten Konfigurationspfade.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Maliziöse AGENTS.md in Downloads: KI-Coding-Assistenten installieren Malware" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Maliziöse AGENTS.md in Downloads: KI-Coding-Assistenten installieren Malware" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Maliziöse AGENTS.md in Downloads: KI-Coding-Assistenten installieren Malware« bei Google Deutschland suchen, bei Bing oder Google News!