


LUDWIGSHAFEN / LONDON (IT BOLTWISE) – Kriminelle geben sich laut Polizei in Ludwigshafen als Microsoft-Mitarbeiter aus und bringen Betroffene per gefälschter Systemwarnung zum Fernzugriff. Dadurch kam es im geschilderten Fall zu Zahlungen in Höhe von insgesamt 3.900 Euro. Die Warnung passt in ein breiteres Muster: Manipulierte Kommunikationswege führen häufig zu Identitätsdiebstahl und Folgeschäden bei Zahlungen. Parallel nehmen QR-Code-Fallen sowie KI-gestützte Deepfakes im globalen Betrugskontext zu.
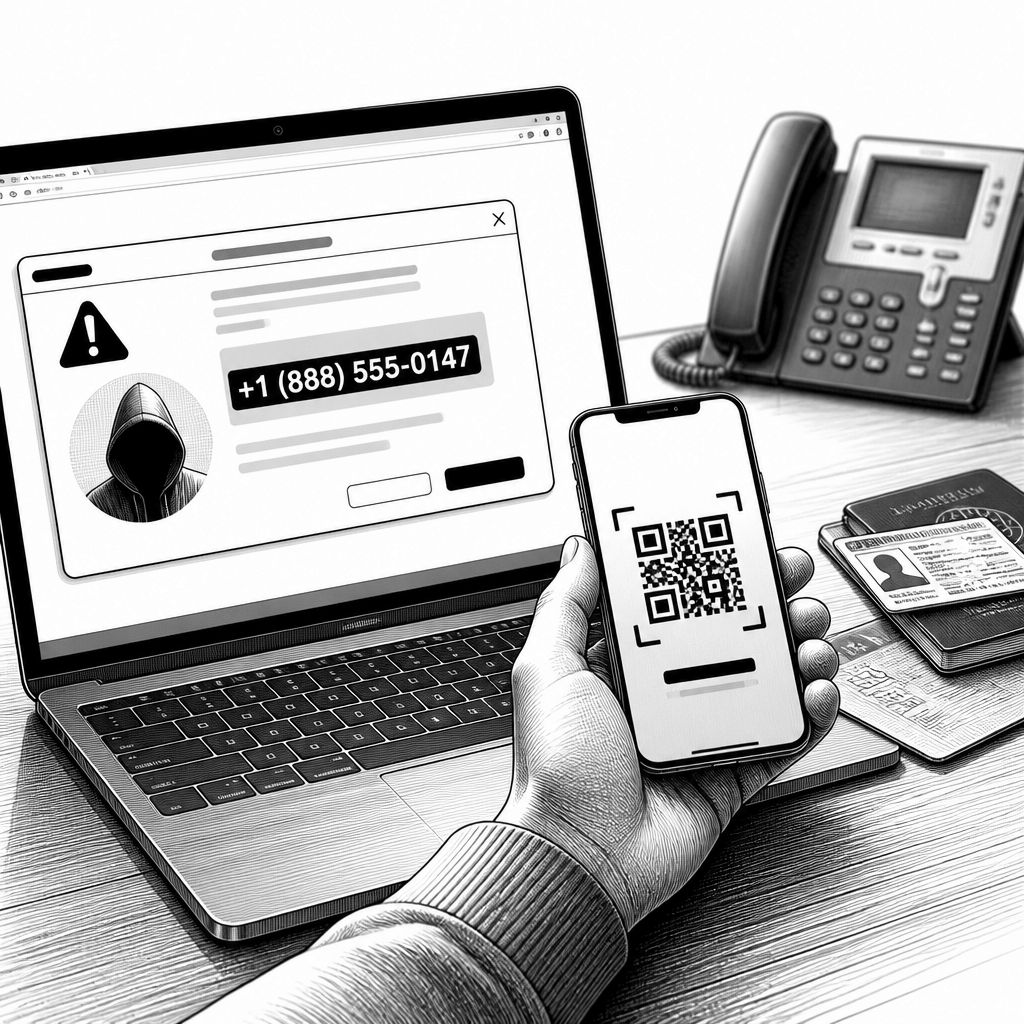
In Ludwigshafen steht ein klassischer Social-Engineering-Mechanismus im Fokus: Kriminelle platzieren eine gefälschte Warnmeldung auf dem Computer, geben sich am Telefon als angebliche Microsoft-Mitarbeiter aus und schaffen in der Folge einen Fernzugriff. Konkret betraf der Vorfall eine 70-jährige Seniorin; am 10. August 2026 erschien auf ihrem Rechner eine Meldung, die sie zu einem Anruf unter einer vorgegebenen Telefonnummer drängte. Erst das Telefonat öffnet die Tür für den eigentlichen Angriff, denn erst danach gelang es dem Täter, die Frau dazu zu bewegen, den Fernzugriff auf ihren Rechner zu gewähren.
Technisch ist dieser Ablauf weniger „Software-Exotik“ als vielmehr ein Zusammenspiel aus Täuschung und Zugriffsberechtigung: Sobald der Nutzer Remote-Zugriff erlaubt, kann der Angreifer in der Praxis mit der gleichen Wirkung arbeiten, als hätte er die Kontrolle direkt vor Ort. Besonders gefährlich wird es, wenn der Täter anschließend Zahlungen anstößt oder den Ablauf in Richtung „Sicherheitsmaßnahmen“ und „Bereinigung von Abonnements“ umframed. Im geschilderten Fall summierten sich die so veranlassten Zahlungen auf 3.900 Euro. Die Polizei Ludwigshafen betont dabei zugleich die klare Erwartungshaltung: Microsoft tätige grundsätzlich keine unaufgeforderten Anrufe und fordere Nutzer nicht proaktiv dazu auf, bei Fehlermeldungen Support-Nummern anzurufen.
Dass Fernzugriff und Betrugsdruck nicht nur kurzfristige Verluste bedeuten, zeigt der Blick auf das Rechtsumfeld rund um Identitätsmissbrauch. Ein Beschluss des Oberlandesgerichts (OLG) Oldenburg hat am 12. August 2026 ein vorangegangenes Urteil des Landgerichts Oldenburg vom 21. November 2025 bestätigt; im dortigen Fall musste ein Autokäufer den Kaufpreis erneut entrichten, nachdem er Opfer eines Identitätsdiebstahls geworden war. Für Unternehmen und IT-Verantwortliche ist das relevant, weil solche Fälle häufig an der Schnittstelle aus Identitätsdaten, Kommunikationskanälen und Zahlungswegen entstehen: Wenn ein Angreifer die Kontrolle über die Informationsebene gewinnt, kann sich die Belastung später auch zivilrechtlich fortschreiben.
Die in der Warnung anklingende Logik lässt sich auch international beobachten. In China wird am 12. August 2026 vor zunehmenden QR-Code-Fallen gewarnt, bei denen präparierte Codes Malware auf Smartphones bringen oder Daten abgreifen. Besonders riskant sind demnach Manipulationen in öffentlichen Bereichen wie Aufzügen oder das Auslegen von QR-Codes für angebliche Geschenke nahe sensiblen Einrichtungen. Das Muster ist dabei konsistent: Der QR-Code wirkt zunächst wie ein neutraler „Bequemlichkeitsanker“, die eigentliche Gefahr steckt jedoch im Ziel der Weiterleitung und darin, dass Nutzeraktionen (Scannen, Bestätigen, Installieren) den nächsten Schritt auslösen.
Während QR-Codes häufig den Zugang liefern, setzen andere Betrugsszenarien auf kompromittierte Endgeräte und direkte Zahlungsabwicklung. So berichtet der Text von einer Frau in Jiujiang, bei der in der Nacht vom 18. auf den 19. März 2026 insgesamt 18 unbefugte Transaktionen mit einem Gesamtvolumen von 420.000 Yuan abgebucht wurden, während sie schlief; die Bank soll dabei angegeben haben, dass das Mobiltelefon manipuliert worden sei, eine Erstattung bislang jedoch verweigert werde. Parallel werden Ermittlungen in Yunnan erwähnt, bei denen ein Polizist Ende März und im April mehrere Telefonbetrugsfälle aufklärte und Ersparnisse in Höhe von insgesamt 740.000 Yuan sichern konnte. Für IT-Teams heißt das: „Nur die Telefonleitung“ oder „nur der QR-Code“ greifen als Denkmuster zu kurz, denn der Angriff kann sich über mehrere Kanäle in dieselbe Kette einschreiben.
Noch einen Schritt weiter geht ein weiteres, global bekanntes Risiko: KI-gestützte Deepfakes als Überzeugungswerkzeug. Laut US-Staatsanwaltschaft wurde ein großangelegtes Betrugssystem aufgedeckt, das auf KI-generierten Deepfakes basierte: Über ein „Pump-and-Dump“-Schema sollen Anleger weltweit um über 110 Millionen US-Dollar gebracht worden sein. Der Schwerpunkt soll bei einer an der Nasdaq gelisteten Ostin Technology Group gelegen haben; die Täter nutzten gefälschte Videos prominenter Persönlichkeiten wie Elon Musk oder Bill Ackman, um Renditen von 20 bis 30 Prozent pro Handel zu versprechen. In der Praxis entscheidet dabei oft nicht die technische Raffinesse des KI-Deepfakes allein, sondern die Kombination aus Timing, Story und Kommunikationsdruck – und genau darauf zielen klassische Social-Engineering-Bedrohungen seit Jahren ab.
Für Organisationen ergibt sich daraus weniger eine einzelne „Schutz-App“-Antwort, sondern ein konsistenter Abwehransatz entlang der gesamten Angriffsfläche. Die Warnung schließt entsprechend mit dem Hinweis auf erhöhte Skepsis bei unaufgeforderten Kontaktanfragen und auf strenge Überprüfung von Zahlungsaufforderungen sowie digitalen Identitätsnachweisen. Praktisch bedeutet das: Incident-Playbooks sollten Verfahren enthalten, wie man Fernzugriffsanfragen unterbricht, welche Gesprächssignale als Risikofaktoren gelten und wie Buchungsfreigaben bei „plausibel klingenden Dringlichkeiten“ kontrolliert werden. Ebenso wichtig ist, dass die technische Absicherung nicht davon abhängt, ob der Nutzer „nur kurz“ etwas tut – denn im beschriebenen Ablauf genügt bereits die Erlaubnis zum Fernzugriff, um den Schaden in Gang zu setzen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Microsoft-Fernzugriff-Betrug: Wie Identitätsmissbrauch, QR-Fallen und KI-Deepfakes zusammenwirken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Microsoft-Fernzugriff-Betrug: Wie Identitätsmissbrauch, QR-Fallen und KI-Deepfakes zusammenwirken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Microsoft-Fernzugriff-Betrug: Wie Identitätsmissbrauch, QR-Fallen und KI-Deepfakes zusammenwirken« bei Google Deutschland suchen, bei Bing oder Google News!