


LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine Kampagne namens „Midnight Mimosa“ identifiziert, die vorinstallierte Malware auf Android-Geräten verbreitet. Betroffen sind laut einer Untersuchung weltweit Modelle aus mehr als 150 Ländern, darunter auch Geräte, die in Deutschland angeboten wurden. Die Schadsoftware läuft im Hintergrund ohne Nutzeraktion und kann Werbung erzeugen, Klickbetrug auslösen sowie SMS lesen und versenden. Besonders kritisch: Mit üblichen Entfernungsmethoden sei das Problem kaum handhabbar.
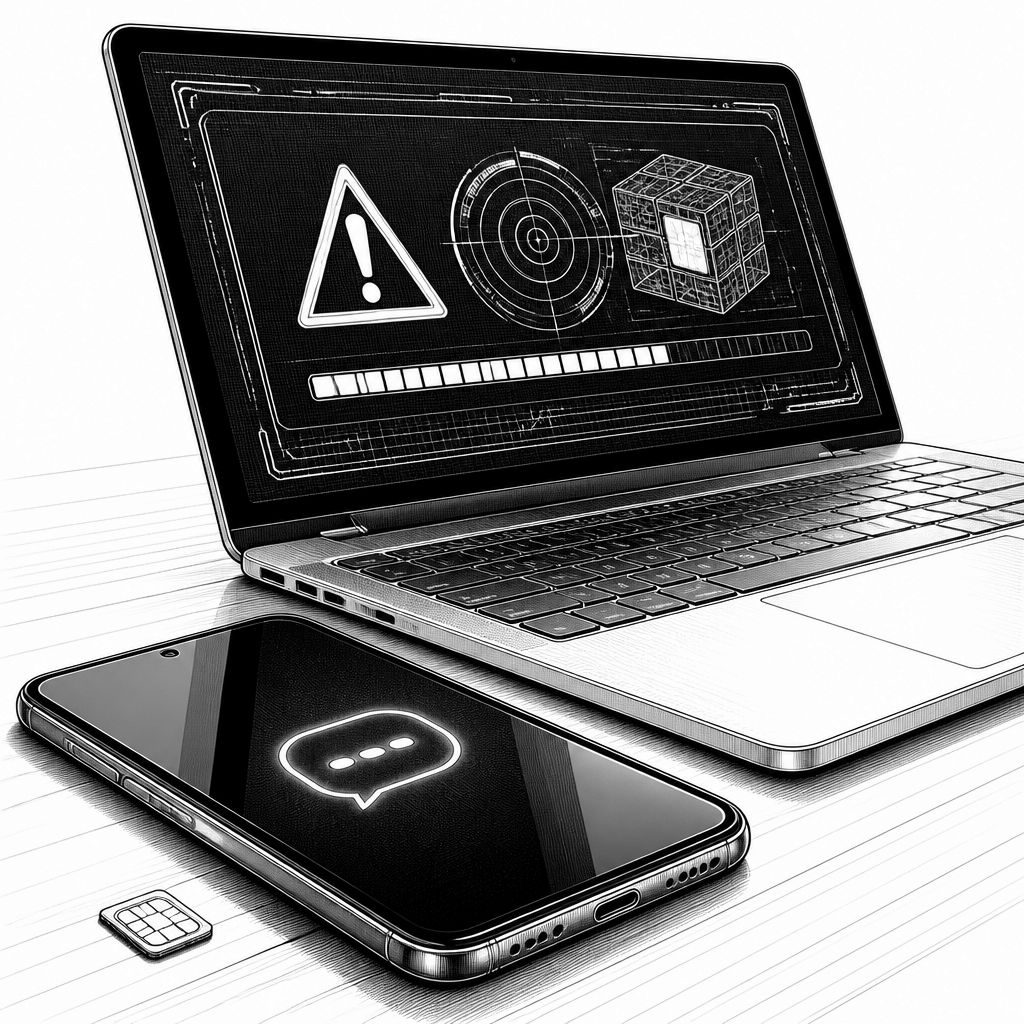
Dass Schadsoftware auf Android-Geräte gelangt, ist für sich genommen nichts Neues. Neu ist hier aber vor allem der Lieferketten-Charakter der Problematik: Die Malware steckt nach Angaben von Bitdefender bereits in der Geräte-Software und wird nicht erst durch eine nachträgliche App-Installation „aus dem Netz“ aktiv. Im Rahmen einer Untersuchung ordnet das Unternehmen die Kampagne dem Namen „Midnight Mimosa“ zu. Entscheidend ist dabei: Die betroffenen Smartphones müssen keine spezielle Nutzeraktion durchlaufen, um die Schadfunktionen zu starten. Damit verschiebt sich der Fokus von „App-Hygiene“ hin zu der Frage, welche Software-Bausteine bei der Produktion und beim Vertrieb tatsächlich auf dem Gerät landen.
Bitdefender beschreibt die Verbreitung so, dass in mehr als 150 Ländern vorinstallierte, mit gefährlicher Schadsoftware infizierte Smartphones zu günstigen Preisen angeboten wurden. Im Text werden außerdem verschiedene Geräteklassen genannt: Sowohl vermeintlich „günstige“ Modelle als auch Handys, die wie bekannte Marken wirken, tatsächlich jedoch auf einfache Billigmodelle zurückgehen. Besonders häufig seien die Treffer laut der Untersuchung in Ländern wie Mexiko, Frankreich und Italien gewesen; als weitere betroffene Märkte werden zudem unter anderem die USA, Deutschland, Brasilien und Spanien genannt. Für Käuferinnen und Käufer bedeutet das: Selbst wer „nur“ ein preiswertes Gerät sucht, kann plötzlich die gleichen Schutzversprechen erleben wie bei teureren Geräten – nur eben nicht auf dem Niveau, das man erwartet.
Technisch geht die Kampagne laut Bitdefender weit über klassische Schad-App-Mechaniken hinaus. Die Malware sei fest in der Systemkomponente verankert und benötige keine Interaktion, um aktiv zu werden. Dadurch wird sie für herkömmliche Reinigungsstrategien schwer greifbar: Eine Entfernung mit üblichen Methoden sei „kaum möglich“. Gleichzeitig zeigen die beschriebenen Funktionen, warum das für Unternehmen und Security-Teams so relevant ist. Die Angreifer nutzen die Geräte, um im Hintergrund Werbung aufzurufen und dabei mit vorgetäuschten Klicks Geld zu verdienen. Zusätzlich können die Täter weitere schädliche Anwendungen nachladen, Berechtigungen erteilen lassen und vorhandene Apps verändern oder löschen – also genau jene „Kaskaden“, die in der Praxis zu dauerhaften Kompromittierungen führen.
Noch gravierender wird es bei den Kommunikations- und Sicherheitsfunktionen. Durch die weitreichenden Zugriffsrechte kann die Schadsoftware Informationen über das Gerät sammeln und die Geräte in ein Netzwerk ferngesteuerter Instanzen einbinden. Bitdefender nennt außerdem eine SMS-Funktionalität: Die Malware könne SMS lesen und Nachrichten sogar im Namen der Betroffenen versenden. Damit entsteht ein realistisches Risiko für Authentifizierungs- und Betrugsfolgen, weil viele Prozesse im Alltag noch auf SMS-basierte Bestätigungen setzen. Zusätzlich wird beschrieben, dass bei der Installation weiterer Schadprogramme eine manipulierte Systemkomponente die Schutzfunktion von Google Play Protect vorübergehend abschalten kann. Das ist weniger ein „Einmalproblem“ als vielmehr ein Mechanismus, der die Abwehrschicht während des weiteren Angriffszeitfensters schwächen soll.
Aufgefallen ist die Kampagne für Bitdefender über eine konkrete Mobile-Security-Funktion, die eine untypische Systemdatei mit dem Namen „com.android.system.lite“ meldete. Obwohl die Datei wie eine gewöhnliche Android-Komponente aussieht, zeigte sie auffälliges Verhalten. In bestimmten Fällen stießen die Analysten zudem auf Zertifikate eines Hardwareherstellers aus der chinesischen Stadt Shenzhen. Gleichzeitig bleibt eine entscheidende Lücke: Die Experten konnten laut Untersuchung nicht ermitteln, an welcher Stelle der Lieferkette die Schadsoftware in die Smartphones gelangte oder wer dafür verantwortlich ist. Genau diese Unklarheit macht das Thema strategisch schwierig, denn wenn der Ursprung in der Prozesskette vor der Endkundin oder dem Endkunden liegt, lassen sich Vorfälle schwerer über reine Endgeräte-Policies „wegtrainieren“.
Auch auf deutscher Ebene wird das Einkaufsrisiko konkret adressiert. Die Bundesnetzagentur warnt vor Händlern außerhalb der EU: Niedrige Preise können zwar verlockend sein, bergen aber erhebliche Risiken – wie der geschilderte Fall zeigt. Besonders genannt werden auffällig niedrige Preise sowie der Kauf über Plattformen und Webseiten aus Nicht-EU-Staaten. Praktisch relevant ist zudem die Logistik-Realität: Händlern aus Drittstaaten nutzen häufig Versand- und Logistikdienstleister innerhalb Europas, ohne dass diese Dienstleister üblicherweise die Verantwortung für gefährliche oder nicht den EU-Vorschriften entsprechende Produkte übernehmen. Für Käuferinnen und Käufer heißt das: Vor dem Kauf sollte man prüfen, von wo das Produkt versendet wird und ob es einen Ansprechpartner in der EU gibt. Genau diese zwei Prüfpunkte lassen sich auch im Unternehmen als Einkaufs-Checkliste übertragen, etwa wenn Geräte für Außendienst oder zeitkritische Projekte beschafft werden.
Für die IT-Security-Praxis folgt daraus ein mehrschichtiges Vorgehen. Technisch reicht es nicht, nur „Apps“ zu überwachen; bei vorinstallierter Malware müssen Prozesse rund um Gerätebeschaffung, Mobile-Device-Management und Wiederherstellungsfähigkeit enger zusammenspielen. Organisationen sollten deshalb stärker auf vertrauenswürdige Lieferwege achten, die Gerätebasis inventarisieren und bei Verdachtsfällen nicht ausschließlich auf eine „App-Deinstallation“ setzen, wenn die Systemkomponente selbst kompromittiert ist. Gleichzeitig zeigt die Beschreibung, wie wichtig ein belastbarer Schutz gegen Hintergrundmanipulationen ist – nicht nur durch Erkennung, sondern auch durch eine realistische Strategie zur Wiederherstellung, falls Schutzschichten wie Play Protect zeitweise deaktiviert werden. Wer jetzt plant, Mobilgeräte für Teams auszurollen, sollte diese Erkenntnisse in Beschaffungs- und Incident-Prozesse überführen, bevor der nächste Vorfall die Geräteflotte erreicht.
Für die nächste Phase wird die Frage entscheidend sein, wie schnell Hersteller und Händler die betroffenen Chargen aus dem Markt nehmen und wie konsequent Nutzerinnen und Nutzer bei bereits gekauften Geräten unterstützt werden. Da Bitdefender die konkrete Lieferkettenstelle nicht zuordnen konnte, wird es auch für die Branche schwieriger, das Problem in der Fläche zu beheben. Dennoch liefert die Meldung einen klaren Handlungsimpuls: Preisvorteile dürfen bei Smartphones nicht automatisch Vorrang vor Sicherheits- und Herkunftsprüfungen haben. Gerade im Umfeld von KI-gestützten Workflows in Unternehmen, bei denen Mobilgeräte häufig als Authentifizierungs- und Datenzugriffspunkte dienen, ist eine „saubere“ Endgerätebasis nicht nur Komfort, sondern ein Sicherheitsgrundlagen-Thema.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Midnight Mimosa: Malware findet Weg auf Android-Smartphones auch in Deutschland" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Midnight Mimosa: Malware findet Weg auf Android-Smartphones auch in Deutschland" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Midnight Mimosa: Malware findet Weg auf Android-Smartphones auch in Deutschland« bei Google Deutschland suchen, bei Bing oder Google News!