
LONDON (IT BOLTWISE) – SOC-Teams sehen Angriffe oft erst, wenn mehrere Einzelsignale bereits zu spät zur vollständigen Einordnung sind. Eine NDR-Plattform kann die Lücke zwischen Alarmen schließen, indem sie protokollbewusste Netzwerkdaten als zusammenhängende Zeitleiste bereitstellt. Damit können Analysten prüfen, ob ein Endpoint-Event nur eine Randstörung ist oder Teil einer längeren Kompromittierung. Für KI-gestützte Ermittlungen reduziert das messbar das Problem, Ereignisse isoliert statt kontextualisiert zu bewerten.
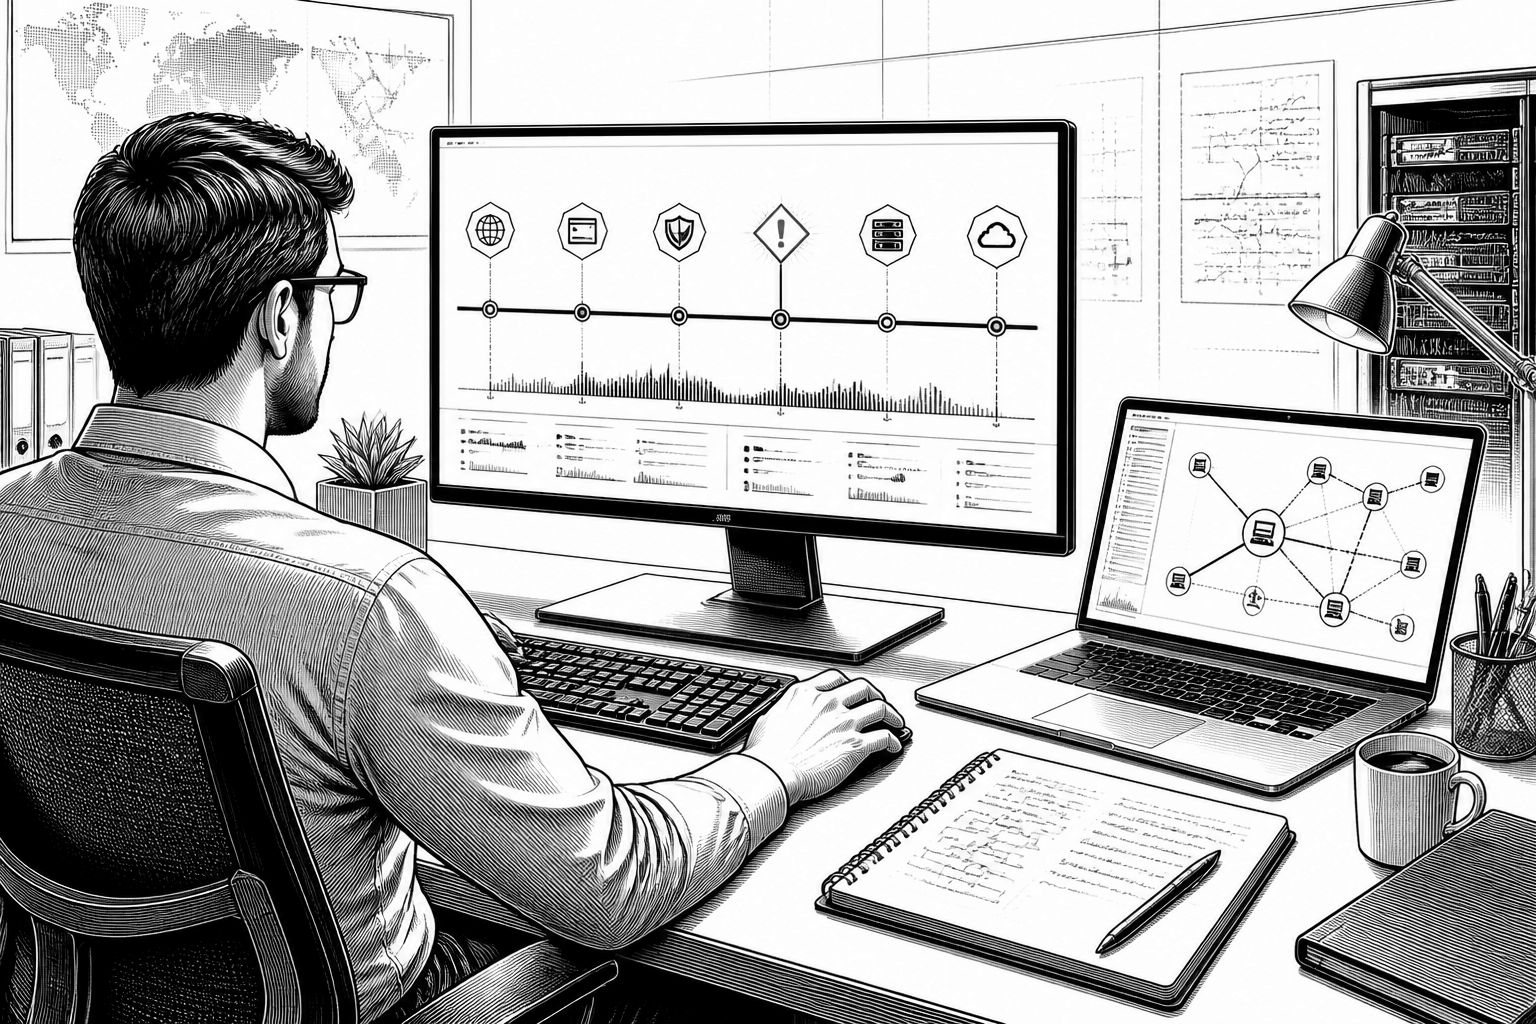
In vielen SOCs entsteht ein strukturelles Problem, bevor überhaupt über „False Positives“ oder einzelne Regelwerke diskutiert wird: Die Systeme erzeugen Alerts, aber sie erklären selten, wie ein Angriff begonnen hat oder wie er sich schrittweise bis zu einem Zeitpunkt entwickelt, an dem die Meldung plötzlich hoch priorisiert wird. Typisch ist, dass ein Intrusionsbild zunächst aus kleineren Signalen besteht, etwa wenn ein Signatur-Check auf einen bekannten Malware-Hash reagiert, eine Schwelle bei fehlgeschlagenen Logins überschritten wird oder ein Endpoint-Agent verdächtige Aktivitäten erkennt. Genau in dieser Phase entscheidet sich, ob ein Team nur „Reaktionen“ sieht oder ob es die Logik der Angreifer als zusammenhängende Folge rekonstruieren kann.
Dass Angriffe zwischen den Alarmen „durchrutschen“, hängt weniger an einzelnen Sensoren und mehr an der Angriffsökonomie: Moderne Offensivakteure automatisieren zwar mit KI Teile der Reconnaissance und können Payloads schneller ausrollen, zugleich bleibt Stealth der Hebel. Sicherheitsmechanismen werden nicht dadurch überlistet, dass jeder einzelne Schritt unsichtbar wäre, sondern indem die Schritte zeitlich auseinandergezogen, über Standard-Admin-Tooling getarnt und in das normale Betriebsrauschen eines Unternehmens eingebettet werden. Ein Beispiel aus der Praxis der Taktiken: Statt eine offensichtliche Port- oder Service-Suche mit hohem Rauschen zu starten, kann ein kompromittiertes Konto in moderatem Tempo einen Domain Controller über LDAP abfragen, um Nutzer, Gruppen und Systeme abzubilden. Schon wenige Kerberos-Service-Ticket-Anfragen können dabei Creds hervorbringen, die später offline „gekräckt“ werden, also ebenfalls außerhalb des direkten SOC-Fensters.
Aus technischer Sicht ist die kritische Beobachtung: Ein einzelnes Ereignis wirkt oft plausibel, aber seine Bedeutung entsteht durch Sequenzen. Wenn ein Host einmal mit einem neuen System kommuniziert, ist das noch kein Signal für Kompromittierung; wenn derselbe Host jedoch mehrere interne Services abfragt, sich anschließend gegenüber einem Peer authentifiziert, eine SMB-Session aufbaut und dann weiter zu einem externen Zielverbindet, entsteht ein anderes Bild. Entscheidend wird die Korrelation über Zeit, über Protokolle hinweg und über „beide Enden“ einer Kommunikation. Ohne diese Verknüpfung bleiben Transaktionen voneinander getrennte Schnipsel, selbst wenn sie im SIEM in einer Timeline mit ähnlichen Zeitstempeln auftauchen. NDR-Plattformen setzen hier an, indem sie nicht bei Metadaten stehen bleiben, sondern protokollbewusste Interaktionen rekonstruieren: Wer oder was war beteiligt, welche Protokolle und Dienste kamen zum Einsatz, wann änderten sich Muster, und wie sieht die Beziehung im Verlauf aus?
Für den Ermittlungsprozess bedeutet das eine andere Arbeitslogik als „Schwellenwerte hochdrehen oder Detection-Noise erzeugen“. Viele SOCs könnten zwar theoretisch die Detektionsregeln so feinziehen, dass nahezu jede DNS-, LDAP- oder Authentifizierungsanfrage als Incident-ähnliches Ereignis erscheint – praktisch wäre das jedoch kaum betreibbar, weil die Teams sonst in einer Flut an Untersuchungen versinken. Stattdessen schlagen NDR-gestützte Ansätze vor, Telemetrie so aufzubewahren und so zugänglich zu machen, dass ein Analyst im Nachhinein zur Ursache „zurückblättern“ kann: Was passierte im Netzwerk bereits, bevor ein Endpoint-Alert um 14:14 Uhr ausgelöst wurde? Gab es Stunden zuvor Anfragen an ungewöhnliche Domains, Authentifizierungen zu internen Systemen oder SMB-Verbindungen, die auf Bewegung zwischen Hosts hindeuten? Und später: Führte das Gerät eine verschlüsselte Session zu einem externen Ziel, passend zur Exfiltrationsphase? Solche Fragen sind technisch keine einzelne Regelprüfung, sondern eine datenbasierte Kontextsuche.
Genau hier entfaltet KI im SOC ihren größten Nutzen, weil sie nicht nur „verarbeitet“, sondern Muster schneller synthesisiert. Ein AI-assistierter Ablauf kann über eine größere Breite von Evidenz hinweg suchen, also über Hosts, Nutzer, Protokolle und Zeitfenster, ohne dass ein Mensch jeden einzelnen Baustein manuell abarbeiten müsste. In der beschriebenen Logik wird deshalb weniger Wert darauf gelegt, jeden Alert isoliert zu klassifizieren, sondern auf eine automatisierte Workflow-Schicht innerhalb der NDR-Umgebung: erst Kontext identifizieren, dann relevante Bezüge bündeln und dem Analysten die Evidenz so bereitstellen, dass er die letzte Risikobewertung treffen kann. Das verschiebt die „Investigation Economics“: Wenn die Synthese Minuten statt Stunden dauert und Korrelationen asynchron im Hintergrund entstehen, können Teams früher entscheiden – insbesondere dann, wenn Angreifer geduldig und methodisch über lange Zeiträume agieren und damit hunderte scheinbar gewöhnliche Transaktionen in der Umgebung verteilen.
Der gleiche Mechanismus hilft auch bei nicht-maliziösen Störungen, was im operativen Alltag zusätzliche Relevanz schafft. Fällt beispielsweise eine Anwendung aus, liefert Netzwerktelemetrie häufig klarere Antworten als reine Serverlogs: Welche Dienste haben zuvor miteinander kommuniziert, wo genau setzt die Kommunikationskette aus, welche Abhängigkeiten sind betroffen und welche Änderungen traten um den Zeitpunkt des Ausfalls herum auf? Stellt sich später heraus, dass die Ursache bösartig war, existiert bereits eine belastbare Aufzeichnung der Aktivität, die Ermittlungen beschleunigt. Für den Gesamtansatz entscheidend ist, dass Alerts nur einen Einstiegspunkt liefern; sie erklären aber oft nicht das „Davor“, das „Danach“ und schon gar nicht, welche parallele Aktivität im Umfeld mit dem Ereignis zusammenhängt. Mit protokollbewusster Evidenz entsteht daraus ein durchgängigeres Bild, in dem Sequenzen sichtbar werden, die ohne Kontext als harmlos erscheinen würden.
Auch im Produktkontext wird dieser Gedanke konkret gemacht: Der Hersteller Corelight positioniert sein Network Detection and Response (NDR) als Datengrundlage für einen „AI SOC“, dessen Wirksamkeit an der Qualität der Evidenz hängt. Kernelement ist dabei strukturiertes, erklärbares Netzwerkmaterial auf Protokollebene, das Analysten und KI-Agenten dabei unterstützen soll, Aktivitäten zu validieren, Rekonstruktionen durchzuführen und zu verlässlicheren Schlussfolgerungen zu kommen. Für Unternehmen heißt das praktisch: Je besser ein SOC die Lücke zwischen Alarm und tatsächlicher Progression schließt, desto weniger muss es sich auf einzelne Trigger verlassen – und desto eher kann es die Art von Angriffen erkennen, die bewusst in den Zeiträumen zwischen den Meldungen operieren.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NDR statt Einzelalarme: So liefert KI im SOC durchgängigen Angriffskontext" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NDR statt Einzelalarme: So liefert KI im SOC durchgängigen Angriffskontext" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NDR statt Einzelalarme: So liefert KI im SOC durchgängigen Angriffskontext« bei Google Deutschland suchen, bei Bing oder Google News!