
LONDON (IT BOLTWISE) – NGINX hat zwei HTTP/2-Sicherheitslücken geschlossen, die auf betroffenen Systemen zur Remote-Code-Ausführung führen können. Die Fixes sind in den Open-Source-Versionen 1.30.7 (stable) und 1.31.9 (mainline) enthalten, veröffentlicht am 18. November 2026. Für WordPress-Betreiber zählt vor allem das Hosting-Setup: Firewall- und Plugin-Lösungen auf PHP-Ebene greifen hier laut Einschätzungen nicht. Bis zum Patch bleibt als Notmaßnahme die zeitweise Deaktivierung von HTTP/2 auf den betroffenen Listenern.
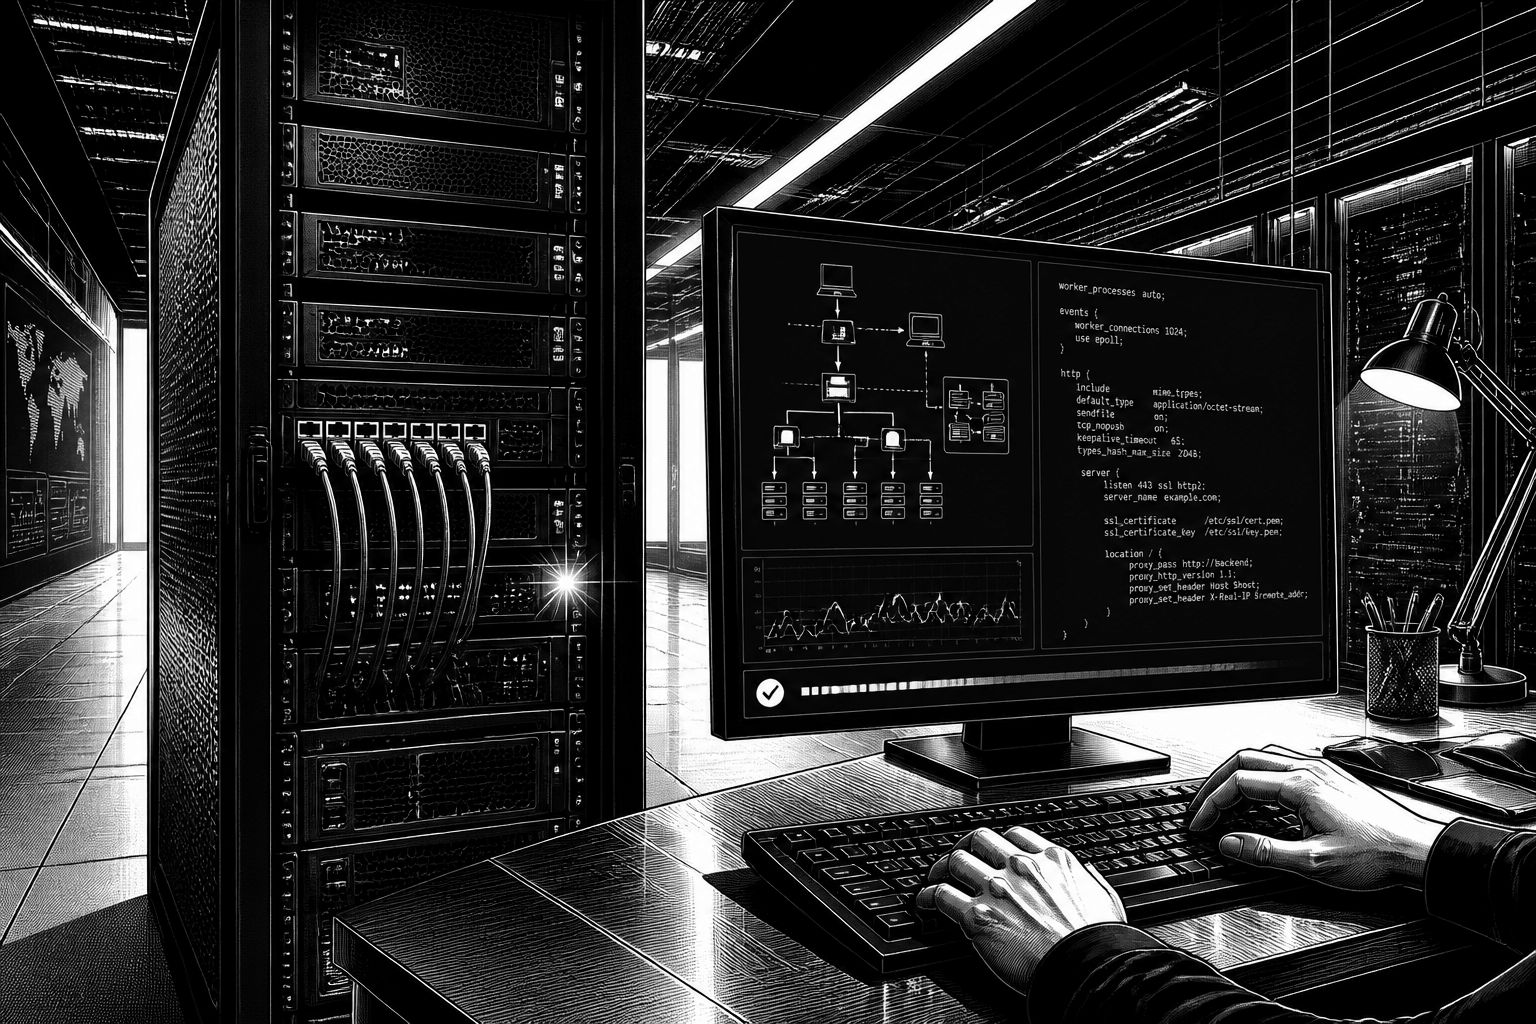
Beim Betrieb von WordPress ist NGINX oft der unsichtbare Leistungsträger im Hintergrund: Die Webserver-Instanz nimmt HTTP-Anfragen entgegen, spricht gegebenenfalls HTTP/2 und reicht dann erst im nächsten Schritt PHP oder den eigentlichen WordPress-Stack an. Genau in dieser frühen Kette setzt die aktuelle Warnung an. NGINX hat zwei Lücken im HTTP/2-Protokoll geschlossen, über die sich auf anfälligen Servern Schadcode aus der Ferne ausführen lassen soll. Betroffen sind die CVE-2026-123007 und CVE-2026-123633; korrigiert wurden die Probleme in den Open-Source-Versionen 1.30.7 (stable) sowie 1.31.9 (mainline). Veröffentlicht wurden die Fixes am 18. November 2026.
Technisch betrachtet ist entscheidend, dass HTTP/2 auf dem Server überhaupt aktiv ist und NGINX entsprechende Anfragen akzeptiert. Für beide Schwachstellen gilt: Sie setzen voraus, dass der Server HTTP/2-Requests von Clients annimmt. Für CVE-2026-123633 kommt ein weiteres Detail hinzu: Der Server muss Anfragen an ein Backend weiterleiten, während einem Worker die Verbindungen ausgehen. Das führt dazu, dass nicht jede NGINX-Installation automatisch relevant ist, sondern vor allem diejenigen Konfigurationen, bei denen HTTP/2 am Listener genutzt wird. Zusätzlich spielt die Build-Variante hinein, denn beim Kompilieren aus dem Quellcode fehlt das HTTP/2-Modul standardmäßig. Die von NGINX bereitgestellten Fertigpakete enthalten das Modul typischerweise, und auch die Konfigurationen unterscheiden sich bei Hostern – damit ändert sich in der Praxis, wie schnell ein Patch die Angriffsfläche reduziert.
Für WordPress-Seiten ist die Lage besonders unkomfortabel, weil die eigentliche Anwendungsebene nicht zwingend als Schutzschild taugt. Wenn NGINX eine WordPress-Seite direkt ausliefert, verarbeitet es HTTP/2, bevor die Anfrage PHP oder WordPress erreicht. Im Ausnutzungsfall würde dabei Code mit den Rechten des NGINX-Workers laufen. Das reicht grundsätzlich, um Seiteninhalte zu manipulieren oder Daten auf dem betroffenen Server zu kompromittieren. Laut Analyse, die sich auf die Funktionsweise der bekannten Wordfence-Firewall bezieht, arbeitet diese überwiegend auf der PHP-Ebene; der Fehler im HTTP/2-Handling lässt sich damit nicht abfangen. Auch ein Scan, der den Patch-Status nicht korrekt verifizieren kann, bietet dann keinen Ersatz für ein echtes Server-Update.
Damit verschiebt sich die Verantwortlichkeit klar in Richtung Infrastruktur-Team oder Hosting-Anbieter. In der Quelle wird außerdem darauf hingewiesen, dass das WordPress-„Site Health“-Signal weder zuverlässig zeigt, ob das NGINX-Paket des Hosters gepatcht ist, noch ob HTTP/2 am Server tatsächlich akzeptiert wird. Wer Managed oder Shared Hosting nutzt, sollte folglich Sicherheitsmeldungen und Status-Updates des Anbieters für die beiden CVEs verfolgen. Selbst wenn WordPress selbst oder Plugins aktuell sind, bleibt die Angriffsfläche bestehen, solange NGINX nicht in der korrigierten Version läuft oder die betroffenen Listener HTTP/2 nicht mehr annehmen.
Für einen präzisen Abgleich gilt: Betreiber sollten das installierte NGINX-Paket sowie die aktive HTTP/2-Konfiguration prüfen – auch in komplexeren Setups mit Reverse-Proxy, Containern oder Rückwärtsweiterleitungen. Ein wichtiger praktischer Punkt ist, dass zurückportierte Korrekturen ältere Versionsnummern behalten können. Deshalb ist nicht nur die sichtbare Paketnummer relevant, sondern vor allem die Angaben des jeweiligen Paketanbieters. Endet die öffentliche HTTP/2-Verbindung bei einem CDN statt am NGINX-Origin, muss zusätzlich geprüft werden, ob der Origin und alle direkten Zugriffswege ebenfalls die Angriffsbedingung erfüllen. Ergänzend ordnen mehrere Sicherheitseinschätzungen die beiden Lücken als besonders riskant ein: CVE-2026-123007 wird nach CVSS v4.0 mit 9,2 bewertet, der zweite Sicherheitshinweis ordnet CVE-2026-123633 ähnlich ein. Berichte nennen zudem Laborbefunde zu Codeausführung, und es gibt Hinweise auf Proof-of-Concepts beziehungsweise öffentliche Nachweise, die allerdings in der Praxis durch die konkreten Zielbedingungen bestimmt werden.
Der operative Handlungsplan lässt sich aus diesen Zusammenhängen ableiten. Für Managed oder Shared Hosting steht im Vordergrund, die Anbieteranweisungen zu den CVEs umzusetzen. Für selbstverwaltete NGINX-Setups lautet die Zielmarke: Version 1.30.7, 1.31.9 oder das korrigierte Paket des Herstellers installieren und NGINX anschließend neu starten, damit die neue Binärdatei geladen wird; Container sollten aus gepatchten Images neu gebaut werden. Für NGINX Plus wird explizit empfohlen, die korrigierten Releases zu prüfen. Falls ein Update kurzfristig nicht möglich ist, nennt die Quelle als temporäre Maßnahme die Deaktivierung von HTTP/2 auf den betroffenen Listenern: Dazu soll „http2“ aus den passenden „listen“-Direktiven entfernt werden, und bei Bedarf zusätzlich „http2 off“ bei NGINX 1.25.1 oder höher gesetzt werden. Wichtig ist dabei die Sicherheitsrealität: Das schließt die zwei beschriebenen Angriffswege, verhindert aber nicht automatisch andere Schwachstellen, die in derselben Version ebenfalls adressiert wurden.
Ein Blick auf die zeitliche Einordnung hilft, die Dringlichkeit intern zu begründen. Die Entdeckung von CVE-2026-123633 wird mit dem 29. August 2026 angegeben, während die Veröffentlichung der korrigierten NGINX-Versionen am 18. November 2026 erfolgte. In dieser Spanne zeigen die begleitenden Meldungen, dass die Lücken vergleichsweise früh analysiert und teils bereits Proofs veröffentlicht wurden. Für Security- und Plattformverantwortliche bedeutet das: Patch-Planung sollte nicht am WordPress-Kontrollpunkt enden, sondern NGINX als vorgelagerten Angriffsvektor einbeziehen – inklusive der Frage, ob HTTP/2 im konkreten Listener- und Build-Szenario aktiv ist.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«



Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NGINX schließt HTTP/2-Lücken: WordPress-Server müssen jetzt patchen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NGINX schließt HTTP/2-Lücken: WordPress-Server müssen jetzt patchen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NGINX schließt HTTP/2-Lücken: WordPress-Server müssen jetzt patchen« bei Google Deutschland suchen, bei Bing oder Google News!