
LONDON (IT BOLTWISE) – Eine kritische Schwachstelle im Apache-HTTP-Server-Modul mod_http2 ermöglicht potenziell die Remote-Ausführung von Code. Betroffen sind Apache-Versionen 2.4.55 bis 2.4.70, während die Lücke mit 2.4.71 geschlossen wird. Der Zugriff erfordert keine Authentifizierung, sofern HTTP/2 auf dem Server aktiviert ist. Für Übergangsphasen rät Wiz dazu, h2 und h2c aus der Protocols-Direktive zu entfernen und auf HTTP/1.1 zurückzufallen.
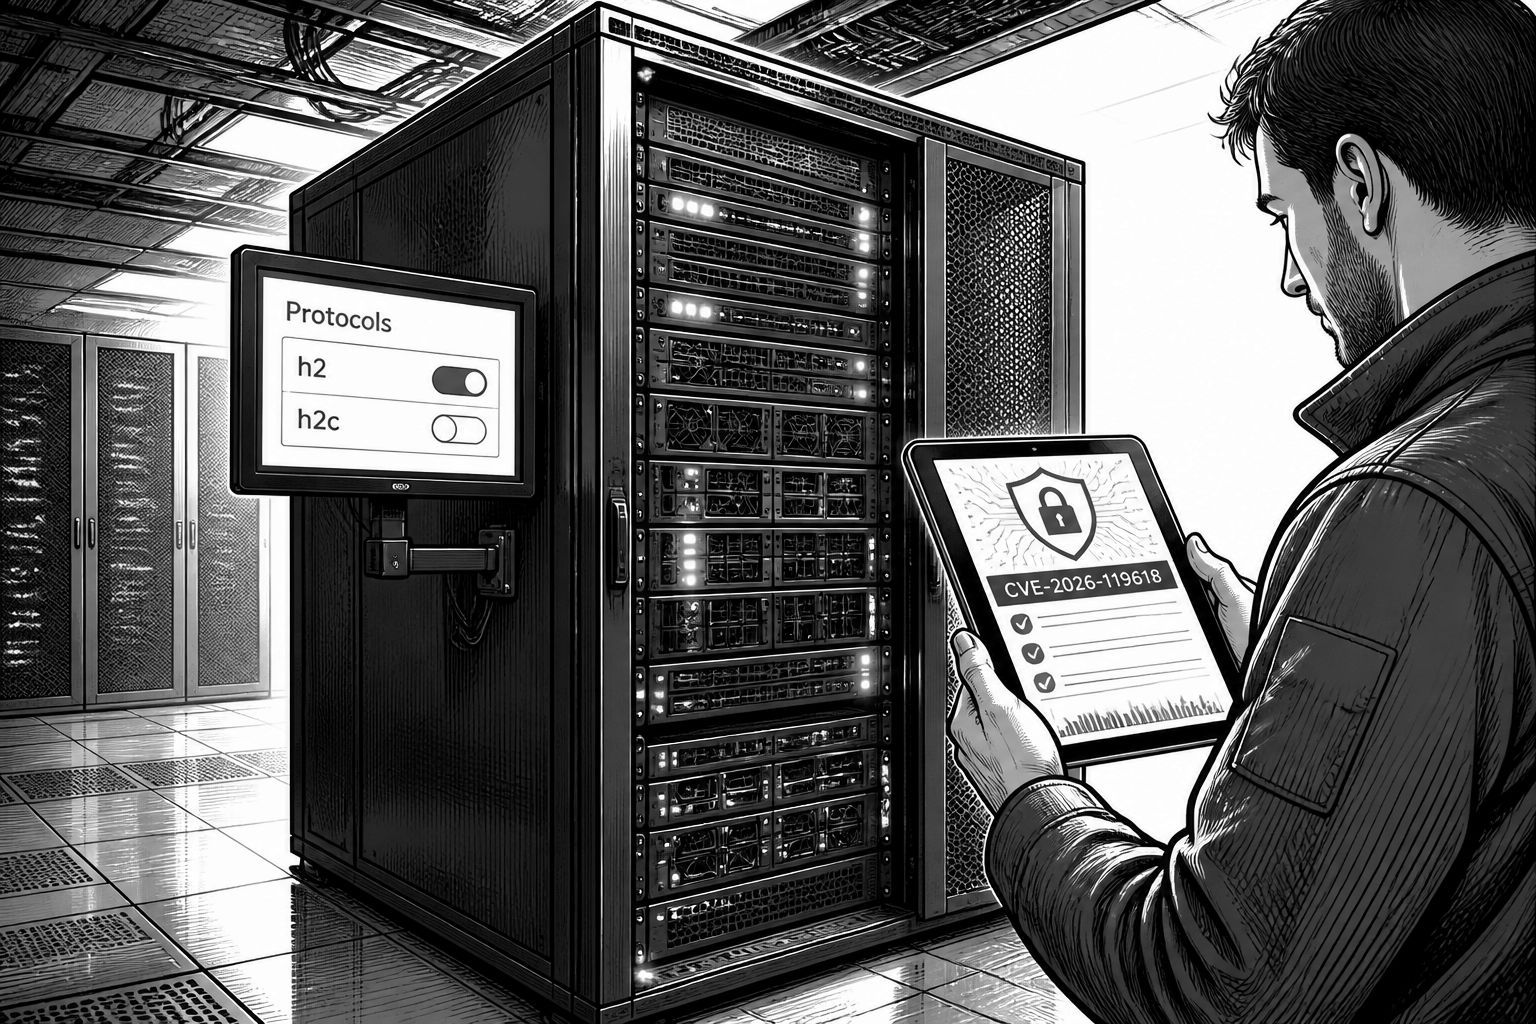
Apache HTTP Server hat mit CVE-2026-119618 eine Sicherheitslücke im HTTP/2-Modul mod_http2 adressiert, die in der höchsten Intensitätsstufe auf die mögliche Auswirkung auf Systemintegrität zielt: Ein nicht authentifizierter, entfernter Angreifer könnte Code auf dem Server ausführen. In der Sicherheitsbewertung zur Schwachstelle wird ein CVSS-Score von 9,8 von 10 genannt. Entscheidend für die Praxis ist jedoch nicht nur die CVE-Nummer, sondern die konkrete Serverkonfiguration: Laut den Angaben eines großen Linux-Distributors betrifft die Lücke ausschließlich Setups, in denen HTTP/2 tatsächlich aktiv ist.
Technisch verankert sich das Risiko in der Aktivierung des HTTP/2-Handlers über die Apache-Direktive Protocols. Diese steuert, ob der Server HTTP/2 über TLS (h2) oder HTTP/2 über unverschlüsselten TCP-Kanal (h2c) anbietet, entweder global auf Serverebene oder getrennt pro Virtual Host. Genau an dieser Stelle sollten Administratoren ansetzen: Auch wenn die betroffene Apache-Version vorhanden ist, bleibt das Problem aus, wenn HTTP/2 nicht per Protocols umgeschaltet wurde. Umgekehrt genügt es, dass der Angreifer Netzwerkzugriff auf die Apache-Instanz hat, um ohne weitere Authentifizierung die Schwachstelle auszunutzen, sobald HTTP/2 in der passenden Form konfiguriert ist.
Der Fix ist in Apache HTTP Server 2.4.71 enthalten. In der Auswirkungsbeschreibung wird die betroffene Spanne von 2.4.55 bis 2.4.70 genannt. Gleichzeitig wird darauf verwiesen, dass auch Standalone-Builds des HTTP/2-Moduls (mod_h2) betroffen sind: dort erstreckt sich die Lücke über Version 2.0.8 bis 2.0.42. Das macht die Lücke für Betreiber relevant, die nicht den “klassischen” Distribution-Pfad nutzen, sondern eigene oder getrennte Modul-Builds in ihren Deployments einsetzen. Wer Apache-Projekt-Releases betreibt, sollte deshalb nicht nur auf die Kernversion achten, sondern sicherstellen, dass das zugehörige HTTP/2-Modul im Einsatzstand ebenfalls aktualisiert oder ersetzt wird.
Weil viele Umgebungen zunächst im Sicherheitskontext geprüft werden, ist die Frage nach einem kurzfristigen Übergang besonders wichtig. Laut der Sicherheitsfirma Wiz gab es zu dem Zeitpunkt, als die Bewertung veröffentlicht wurde, keine öffentlich verfügbaren Exploits und keine gemeldete Ausnutzung “in freier Wildbahn”. Gleichzeitig enthält die Analyse eine praktische Notfallmaßnahme für Administratoren, die nicht sofort updaten können: h2 und h2c sollen aus der Protocols-Direktive entfernt werden, sodass nur noch Protocols http/1.1 aktiv bleibt. Zusätzlich weist die Sicherheitskonstellation darauf hin, dass ein Update zwar der bessere Weg ist, die Konfigurationshärtung aber das Risiko sofort reduziert, indem die Angriffsfläche für HTTP/2-Requests entfällt.
Für Enterprise-Betriebssysteme zeigen die Distributionspakete ein zweistufiges Bild: Nicht jede Umgebung stuft die Schwachstelle im selben Kontext als “kritisch” ein. Auf Red Hat Enterprise Linux 9 beispielsweise wird die mod_http2-Aktualisierung als mod_http2-2.0.26-7.el9_9.1 ausgeliefert, auf RHEL 10 als mod_http2-2.0.29-5.el10_3.1. Der Distributor bezeichnet die Lücke auf diesen Releases als “Important” statt “Critical” und begründet das unter anderem damit, dass HTTP/2-Streams in den betroffenen Paketen jeweils einen eigenen Speicher-Allocator erhalten, wodurch ein erfolgreicher Angriff deutlich erschwert wird. Gleichzeitig gilt: RHEL 8 und frühere Versionen enthalten den verwundbaren Code laut den Angaben nicht, sodass hier keine entsprechende Anpassung nötig ist.
Auch der Blick auf andere Ökosysteme lohnt sich, weil der Release-Fortschritt nicht überall identisch schnell ist. Für Debian werden 2.4.71 als behoben gemeldet, während für Ubuntu zum Zeitpunkt der Recherche keine konkrete Statusseite für die CVE verfügbar war. Amazon Linux zeigt je nach Tracker-Status eine “Preview Pending fix”-Phase. Für Betreiber ergibt sich daraus eine klare Handlungslogik: Erstens Inventory der Apache-HTTP-Server- und mod_http2-Komponenten, zweitens Abgleich der Protocols-Konfiguration (h2/h2c global und pro Virtual Host), und drittens schnelle Patch-Planung Richtung 2.4.71 beziehungsweise distribution-spezifische Fixpakete. Ergänzend enthält das Update in 2.4.71 auch weitere Änderungen, darunter ein behobener Crash in mod_md (als wichtig bewertet) sowie eine Modifikation mit geringerem Schweregrad in mod_vhost_alias.
Unterm Strich ist die Meldung weniger ein “Nur-Update”-Thema, sondern ein Zusammenspiel aus Software- und Konfigurationsmanagement. Die Lücke zeigt, wie sehr Angriffsrealität daran hängt, ob ein Feature-Handler im Produktionsbetrieb wirklich aktiv ist, und wie wichtig es ist, in heterogenen Umgebungen sowohl den Apache-Kern als auch die HTTP/2-Module (inklusive Standalone-Varianten) zu prüfen. Für Teams mit CI/CD-Deployments bedeutet das: In der nächsten Wartungswelle sollte nicht nur die Version aktualisiert werden, sondern auch die Protocols-Direktive systematisch gegen die eigene Baseline verifiziert werden. Wer dagegen in der Zwischenzeit nicht patchen kann, kann zumindest die direkte Angriffsfläche durch Deaktivierung von h2 und h2c in Protocols reduzieren und damit das Risiko in der Zeit bis zum Fix kontrollieren.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Apache HTTPD: Kritische HTTP/2-Lücke CVE-2026-119618 schließt Remote-Code-Execution" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Apache HTTPD: Kritische HTTP/2-Lücke CVE-2026-119618 schließt Remote-Code-Execution" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Apache HTTPD: Kritische HTTP/2-Lücke CVE-2026-119618 schließt Remote-Code-Execution« bei Google Deutschland suchen, bei Bing oder Google News!