
LONDON (IT BOLTWISE) – Eine Sicherheitslücke in APT ermöglicht einen Paket-Swap durch MITM-Angreifer und lässt deren Code bei der Installation mit Root-Rechten laufen. Betroffen ist insbesondere APTs Retry-Verhalten, das ab Debian 12 und Ubuntu 22.04 standardmäßig aktiv ist. Debian hat bereits korrigierte APT-Versionen für CVE-2026-109518 veröffentlicht, Ubuntu rollt Builds für mehrere Releases nach. Welche Versionen im Produktivbetrieb wirklich gefährdet sind, hängt auch davon ab, ob Acquire: : Retries über Startskripte oder Monitoring-Tools gesetzt wurde.
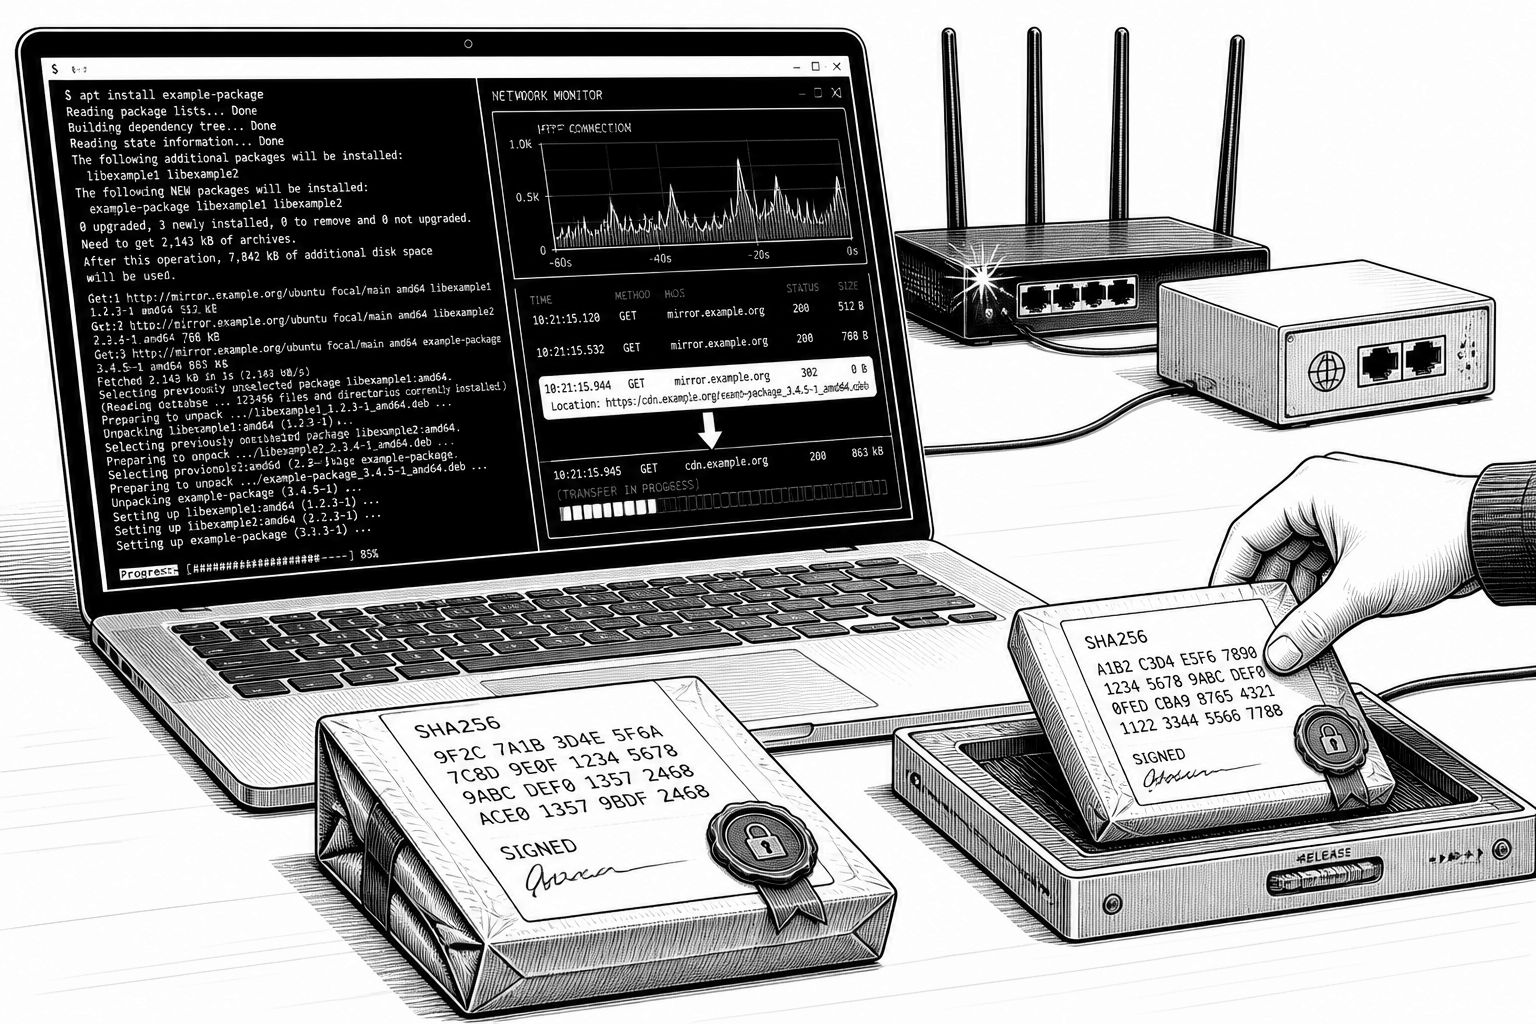
Debian und Ubuntu nehmen einen APT-Fehler ins Visier, der in der Praxis wie eine besonders gefährliche MITM-Variante wirkt: Wenn ein Angreifer Paket-Downloads im HTTP-Verkehr manipulieren kann, lässt sich ein vermeintlich „verifiziert“ geprüftes Paket durch ein eigenes ersetzen. In den einschlägigen Hinweisen wird betont, dass der Angriffsablauf nicht auf Social Engineering oder eine Schwachstelle im Paketinhalt angewiesen ist, sondern auf einer Lücke im Zusammenspiel aus Download, Validierung und dem daraus folgenden Installationsprozess. Der entscheidende Punkt für Administratoren lautet deshalb: Sobald das System ein manipuliertes Paket installiert, läuft der Angreifer-Code in der typischen APT-Installationskette mit Root-Rechten.
Technisch betrachtet greift der Angriff den Transportweg an, nicht den kryptografischen Kern: Er setzt darauf, dass APT HTTP-Transaktionen mit Paketquellen wiederholt, bis ein Download erfolgreich ist. Konkret beschreiben die APT-Entwickler, dass der Angreifer Redirects sowie „ordinary temporary server errors“ nutzt, um APT zum erneuten Laden eines Pakets zu bewegen. APT probiert fehlgeschlagene Downloads im Standardfall erneut; genau dieses Retry-Verhalten ist laut den Hinweisen der Hebel, der das eigentliche Swap-Problem auslöst. Dabei ist der Mechanismus besonders relevant, weil APT-Installationen in vielen Umgebungen automatisiert laufen, etwa über CI/CD, Konfigurationsmanagement oder regelmäßige Updates in Container-Images.
Für die Risiko-Einschätzung liefern die Hersteller mehrere konkrete Anhaltspunkte. Debian hat die Lücke unter CVE-2026-109518 mit korrigierten APT-Versionen adressiert; in den Hinweisen werden dafür auch branch-spezifische Zahlen genannt. So wird berichtet, dass sich die Debian-Testing-Variante am 4. November um 14:58 UTC noch auf der verwundbaren Version 3.3.5 befand. Für Debian 11, dessen Long-Term-Support am 31. August beendet wurde, hat man dennoch eine feste APT-Version veröffentlicht; genannt wird hier APT 2.2.5. Ubuntu stuft die Lücke als „high priority“ ein und nennt einen CVSS-4.0-Wert von 7,7, außerdem werden auch Distributionen genannt, die auf Debian und Ubuntu basieren.
Die Patchlage bei Ubuntu ist ebenfalls zeitlich und versionsbezogen greifbar. Neue APT-Builds wurden laut den Sicherheitsarchiv-Updates am 4. November um 14:25 UTC bereitgestellt, unter anderem für Ubuntu 26.10 (3.3.3ubuntu0.1), Ubuntu 26.04 LTS (3.2.1ubuntu0.1), Ubuntu 24.04 LTS (2.8.4ubuntu0.1) und Ubuntu 22.04 LTS (2.4.15ubuntu0.1). Gleichzeitig taucht in den Hinweisen die zentrale Unterscheidung zwischen Releases und der tatsächlichen Exposition auf: Ubuntu 14.04 mit Ubuntu Pro könne bereits ein Fix-Paket erhalten, während ältere Releases wie Debian 11 und Ubuntu 20.04 nicht standardmäßig betroffen seien. Entscheidend ist jedoch der Hinweis, dass „many user scripts“ das Retry-Flag Acquire: : Retries auch auf jenen älteren Systemen aktivieren könnten; damit verschiebt sich die Angriffsfläche von „nur neuere Releases“ hin zu „alle Systeme mit Retry-Konfiguration, die den Mechanismus triggert“.
Der Angreifer kann laut den Veröffentlichungen im Grunde jede Entität sein, die den HTTP-Verkehr zwischen APT und dem Paketserver beeinflussen kann – beispielsweise durch einen kompromittierten Proxy oder ein bösartiges Mirror-Setup. Der Zeitpunkt des Erfolgs ist dabei nicht der Moment des Mirror-Wechsels, sondern der Moment der Paketinstallation: APT führt die Installation aus, während der manipulierte Download im Hintergrund erfolgt. Wichtig ist zudem, was die Hinweise nicht liefern: In den drei Advisory-Berichten wird laut den Texten keine konkrete Ausnutzung in freier Wildbahn beschrieben und es gibt keinen offiziell beschriebenen Workaround für Systeme, die vorerst nicht patchen können. Ebenso bleibt die Frage nach Exposition über HTTPS unbeantwortet: Die Hinweise erklären, dass der Angriff über HTTP funktioniert und keine Aussage darüber erfolgt, ob Paketquellen über HTTPS betroffen sind.
Für IT-Betrieb und Security-Teams ergibt sich daraus ein zweistufiges Vorgehen. Erstens: die betroffenen APT-Pakete in den genannten Ubuntu- und Debian-Releases zeitnah aktualisieren, wobei man die Fixversionen und die Patchfähigkeit pro Distribution prüfen sollte (Debian 3.3.5 in Testing, Debian 11 mit APT 2.2.5 sowie Ubuntu 3.3.3ubuntu0.1/3.2.1ubuntu0.1/2.8.4ubuntu0.1/2.4.15ubuntu0.1). Zweitens: parallel die lokale Konfiguration auf Acquire: : Retries und angrenzende APT-Optionen untersuchen, weil die tatsächliche Verwundbarkeit nach den Hinweisen auch durch Skripte oder „automatisierende“ Update-Setups entstehen kann. Gerade in Umgebungen, in denen Paketquellen über interne Proxies oder vorgelagerte Gateways laufen, lohnt zudem die Überprüfung der Netzwerkpfade: Ein Angreifer muss nicht das Paket selbst kompromittieren, sondern „nur“ die HTTP-Austauschstelle für die Download-Sitzung kontrollieren.
Wichtig für die weitere Einordnung: Die Lücke ist ein klassisches Beispiel dafür, wie sich Transport- und Client-Logik in Paketmanagement-Systemen gegenseitig verstärken können. Aus Sicht der Plattform-Teams bedeutet das, dass man „TLS überall“ zwar als Zielbild behandeln sollte, die tatsächliche Sicherheitswirkung aber nicht davon entkoppeln darf, wie Clients Fehlerbehandlung und Wiederholungslogik umsetzen. Für Unternehmen mit eigener Software-Lieferkette heißt das schließlich auch: Wenn Update-Prozesse ein zentraler Bestandteil der Betriebsstabilität sind, sollten sie als Sicherheitskritikalität behandelt werden – nicht nur wegen der Pakete, sondern wegen der Pfade, über die sie geladen und erneut versucht werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "APT-Paket-Swap bei Debian und Ubuntu: CVE-2026-109518 im Fix" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "APT-Paket-Swap bei Debian und Ubuntu: CVE-2026-109518 im Fix" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »APT-Paket-Swap bei Debian und Ubuntu: CVE-2026-109518 im Fix« bei Google Deutschland suchen, bei Bing oder Google News!