
SEOUL / LONDON (IT BOLTWISE) – Nordkoreas Cyber-Einheiten setzen offenbar auf eine frühe, systematische Rekrutierung besonders talentierter Schüler und kombinieren sie mit harten Zielvorgaben. Berichten zufolge reichen Incentives bis zu Auslandsreisen, Rang in der Regierungspartei und finanziellen Erfolgsbeteiligungen. Im Schatten dieser Pipeline wird die Gruppe TraderTraitor mit dem Binance-Hack in Verbindung gebracht, während Pyongyang die Verantwortung bestreitet. Für Unternehmen bedeutet das vor allem: KI-gestützte Angriffsarbeit trifft auf schwer abschirmbare, staatlich unterlegte Fähigkeiten.
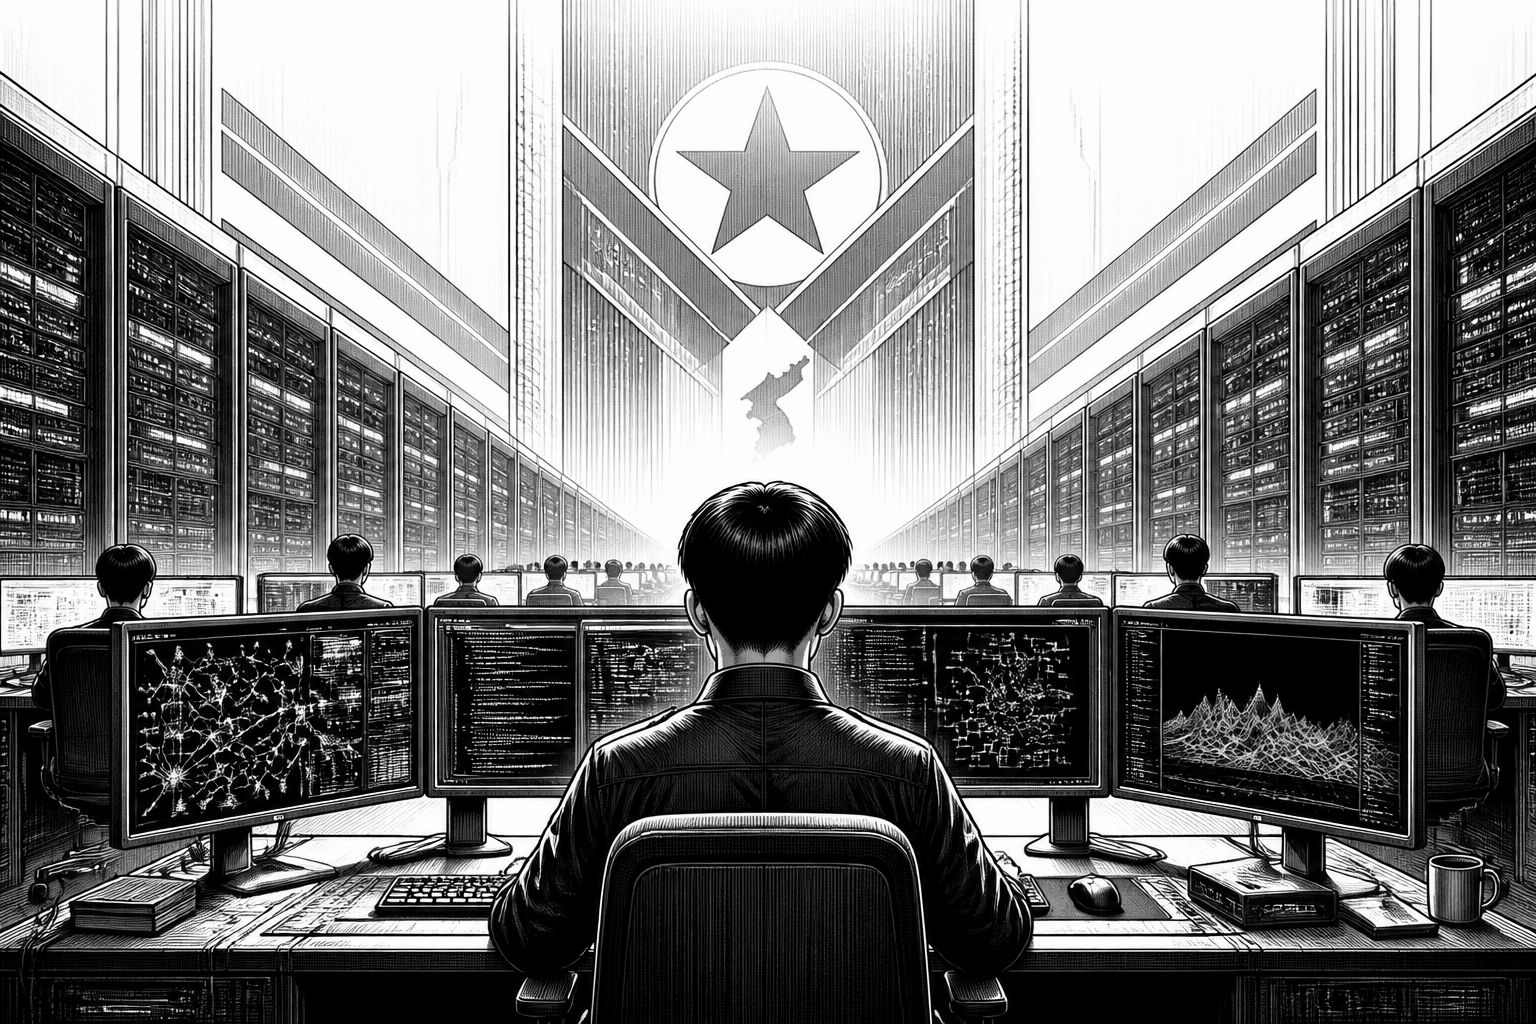
Nordkoreas Cyber-Operationen wirken nicht wie ein loses Sammelbecken einzelner Talente, sondern wie ein auf Langfristigkeit getrimmtes Rekrutierungs- und Ausbildungsprogramm. Im Zentrum steht eine Auswahl bereits im frühen Teenageralter: Laut den Aussagen eines nordkoreanischen Defektors und weiterer IT-naher Gesprächspartner beginnt die Kandidatenauslese teils bei 11 oder 12 Jahren, mit einer jährlichen Größenordnung von etwa 150 bis 200 Kindern, die in Richtung Informatik gedrängt werden. Später wird ein kleinerer Teil in die militärische Laufbahn eingebunden, während andere Wege zur Software- oder App-Entwicklung für westliche Firmen führen. Das erklärt, warum der Fokus nicht nur auf „Hacking“ im engeren Sinn liegt, sondern auch auf Fähigkeiten, die für hochwertige Zugänge, Infrastruktur und Operationen benötigt werden.
Technisch lässt sich das Programm als Kombination aus klassischem Engineering-Training und operativer Spezialisierung beschreiben. Der Quelltext nennt ausdrücklich Bereiche wie fortgeschrittene Mathematik, Fremdsprachen sowie Themen, die in Cyberspionage- und Intrusion-Kontexten besonders wertvoll sind: Kryptowährungsprotokolle und Reverse-Engineering fremder Hardware-Geräte. Diese Mischung ist strategisch, weil sie sowohl das Verständnis für komplexe Systeme (etwa Blockchain-Mechanismen) als auch die Fähigkeit zur praktischen Manipulation von Endgeräten unterstützt. Daneben wird berichtet, dass ein Teil der Rekruten nicht in Hacker-Rollen wechselt, sondern remote Software für westliche Organisationen produziert. Für Angreifer ist das relevant, weil „Legitime Arbeit“ im Betrieb die Erkennung durch Standard-Maßnahmen erschwert und gleichzeitig Zugriffe auf Toolchains und Repositories ermöglicht.
Die konkrete Angriffsdynamik wird im Text an zwei Punkten verdichtet: an der Zuschreibung zu TraderTraitor und an der Rolle staatlicher Unterstützung. Laut den Angaben von FBI und Binance soll Nordkorea für den Binance-Hack verantwortlich gewesen sein; Pyongyang bestreitet diese Darstellung. Blockchain-Analysefirmen ordnen das Ereignis wiederum einer nordkoreanischen Gruppe namens „TraderTraitor“ zu, die zudem als mit Lazarus (APT38) in Verbindung stehend beschrieben wird. Ergänzend heißt es, dass staatliche Rückendeckung Operationen robuster macht, weil Angreifer typischerweise nicht mit den gleichen unmittelbaren Konsequenzen rechnen müssen wie nicht-staatliche Gruppen. Gleichzeitig werden Erfolgsanreize benannt: Für erfolgreiche Ausnutzungen könnten bis zu 30% der Beute in US-Dollar an das militärische Hacker-Setup gehen; im Erfolgsfall werden außerdem Privilegien wie Appartements in Pyongyang und mögliche Parteimitgliedschaften erwähnt. Genau diese Kopplung aus Ausbildung, Durchhaltefähigkeit und Belohnungssystem erzeugt eine Art Produktionslinie für Cyber-Fähigkeiten.
Der Artikel liefert zudem ein Bild der Arbeitsmethodik, die stark auf organisatorische Disziplin setzt. In Berichten wird beschrieben, dass IT-Akteure in sehr geordneten Strukturen arbeiten, mit strikten Zeitregeln und einem militärisch wirkenden Tagesablauf. Gleichzeitig fällt die hohe Relevanz von KI-gestützten Entwicklungs- und Operationalstools auf: Genannt werden etwa bezahlte ChatGPT-Accounts und weitere KI-Umgebungen wie „Claude Code“ und „Cursor“. Besonders brisant ist die Behauptung, dass KI nicht nur beim Schreiben von Code oder beim Entwurf von Lebensläufen eingesetzt wird, sondern auch bei der Erstellung und Anpassung von Identitäten und Dokumenten. Für die Abwehr heißt das, dass sich der Aufwand von „Social Engineering“ und der technischen Phase zunehmend über denselben KI-gestützten Produktivitätsansatz skalieren lässt.
Auch die strategische Einordnung bleibt im Text deutlich: Eine wachsende Qualität und höhere Ambitionen sollen die Ziele größer machen. Analysten werden mit der Einschätzung zitiert, dass nordkoreanische Akteure zunehmend auf „big game hunting“ setzen und damit Organisationen attackieren, die mehr finanzielle Mittel (größere „vaults“) besitzen. Das ist auch deshalb relevant, weil große Ziele oft komplexere IT-Ökosysteme, umfangreichere Zugriffsrechte und größere Angriffsflächen haben. Im Binance-Fall wird zudem betont, dass sich die Auszahlung trotz hohen Aufwandes für die Angreifer lohnen kann. Für Unternehmen entsteht damit ein doppelter Effekt: Erstens steigt die Motivation, zweitens sinkt die Wahrscheinlichkeit, dass die Akteure nach einem Fehlschlag automatisch pausieren, weil sie den Betrieb nicht wie nicht-staatliche Gruppen auf kurzfristige Deckungsbeiträge ausrichten müssen.
Der Alltag der Rekrutierten wird im Text wiederum als belastend geschildert. Genannt werden Arbeit in engen Räumen, häufige Arbeitsschichten von mehr als 10 Stunden pro Tag, ständige Überwachung und harte monatliche Zielvorgaben in Dollar. Als Konsequenz werden psychische Belastungen beschrieben, die gesundheitliche Probleme auslösen können, die zuvor nicht vorhanden waren. Gleichzeitig bleibt offen, in welchem Ausmaß diese Muster je nach Rolle variieren, doch die Grundlogik ist klar: Incentives und Kontrolle funktionieren als zwei Seiten derselben Medaille. Genau daraus folgt für IT-Sicherheitsverantwortliche eine praktische Konsequenz: Die Bedrohung ist weniger „ein einzelnes Tool“ oder „ein bestimmter Exploit“, sondern ein systemischer Ansatz, der Ausbildung, Monetarisierung und KI-gestützte Entwicklung verknüpft.
Schließlich ordnet der Text die Entwicklung historisch ein. Bereits 1998 sei eine Cyber-Einheit geschaffen worden, doch mit dem Regierungsantritt von Kim Jong Un und der Erklärung von 2013, Cyber Warfare werde zusammen mit Nuklearwaffen und Missiles als „all purpose sword“ für die Schlagkraft betrachtet, habe der Stellenwert zugenommen. Parallel dazu werden Hinweise auf eine institutionalisierte Nachwuchsförderung gegeben, etwa mit der Eröffnung „Mirae Scientists Street“ im Jahr 2015. Für die Markt- und Technologiewelt bedeutet das: KI-Tools senken zwar die Schwelle für bessere Skripte, bessere Social-Engineering-Assets und schnellere Iteration – aber wer eine funktionierende Rekrutierungs- und Kontrollkultur dahinter hat, kann diese Vorteile in Takt und Größenordnung in dauerhafte Angriffsfähigkeit übersetzen. Unternehmen sollten daher nicht nur auf klassische Indicators of Compromise setzen, sondern ihre Prozesse für Identity- und Toolchain-Sicherheit, Remote-Arbeitsumgebungen und die Absicherung von Integrationen konsequent weiterdenken.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Nordkoreas Hacker-Elite: Wie Rekrutierung, KI-Tools und Incentives Angriffe ermöglichen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Nordkoreas Hacker-Elite: Wie Rekrutierung, KI-Tools und Incentives Angriffe ermöglichen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Nordkoreas Hacker-Elite: Wie Rekrutierung, KI-Tools und Incentives Angriffe ermöglichen« bei Google Deutschland suchen, bei Bing oder Google News!