
LONDON (IT BOLTWISE) – Bedrohungsakteure scannen offenbar direkt nach dem Patch nach einer kritisch bewerteten Schwachstelle in Oracle E-Business Suite. Betroffen ist CVE-2026-101767 (CVSS 9,8), die in der Oracle Application Object Library über einen nicht authentifizierten SQL-Injection-Angriff in Remote Code Execution übergehen kann. Sicherheitsforschung meldet dazu bereits konkrete Ausprobe-Muster über den Thin-Client-Framework-Endpunkt. Unternehmen sollen die EBS-Systeme zeitnah aktualisieren und bei Bedarf Zugriffe sowie den Web-Tier gezielt absichern.
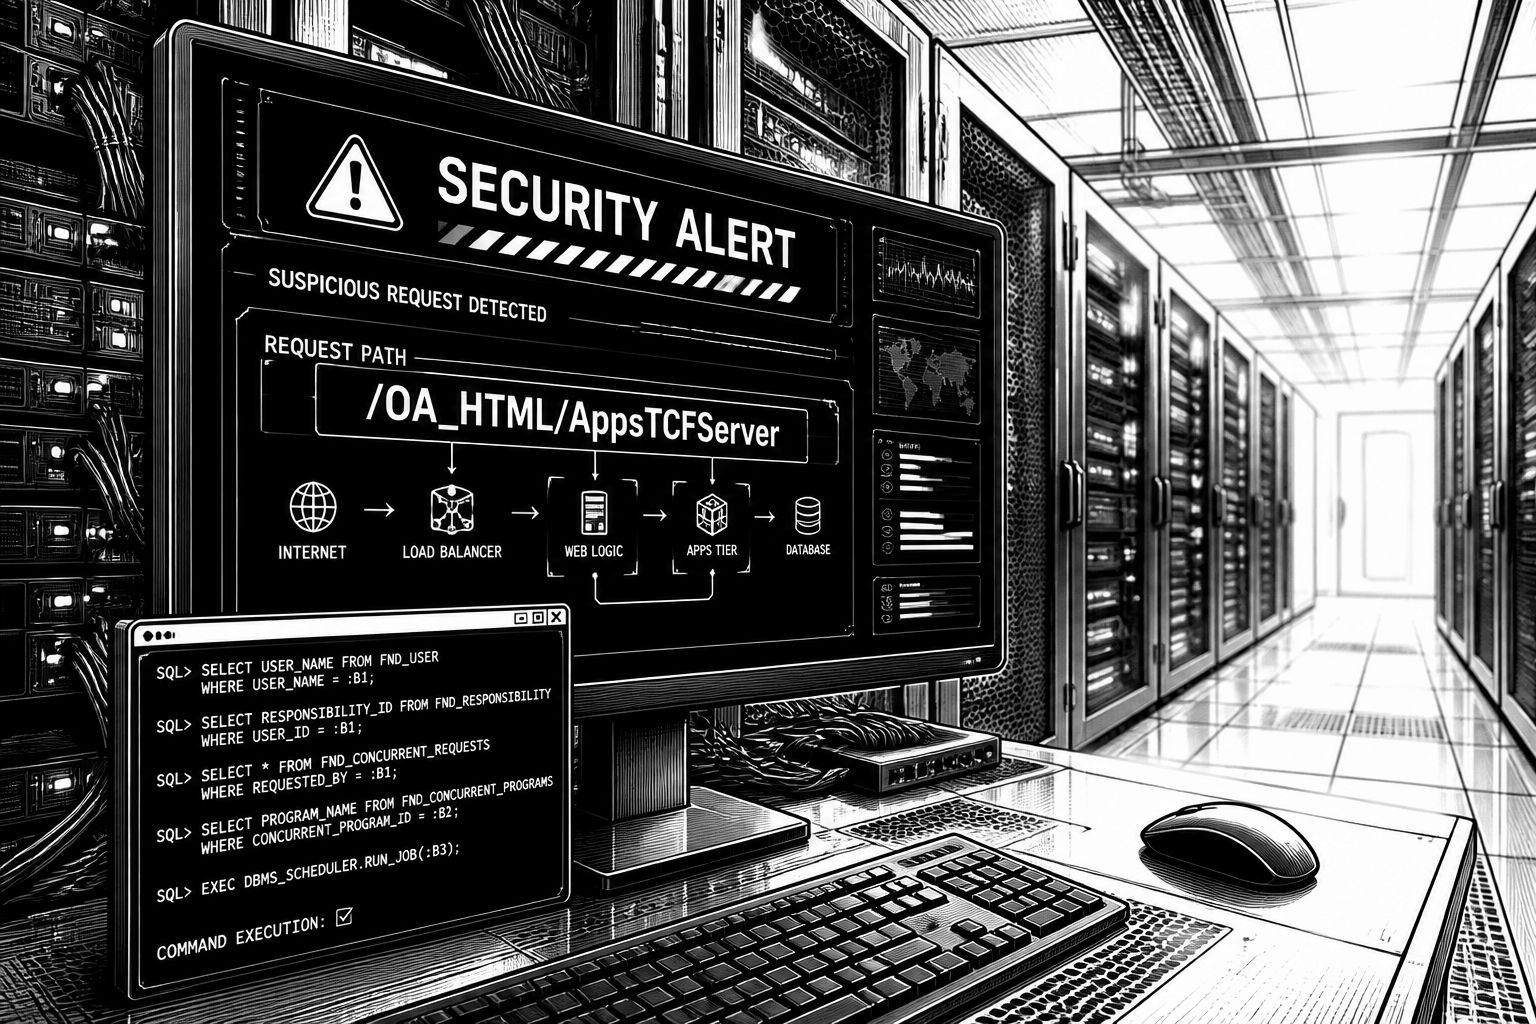
Nach der Veröffentlichung eines Fixes für eine kritische Lücke in Oracle E-Business Suite (EBS) zeigen Angreifer offenbar schon kurz danach erste Aktivitäten. Laut Bedrohungsanalyse des Unternehmens Defused Cyber werden derzeit gezielte Sondierungen nach CVE-2026-101767 durchgeführt. Die Schwachstelle ist in der Oracle Application Object Library der EBS-Umgebung verortet und erhält einen CVSS-Score von 9,8. Damit fällt sie in die Kategorie der Fehler, die Angreifer typischerweise nicht nur für das Auslesen von Daten, sondern auch für direkten Systemzugriff nutzen, sofern die betroffenen Komponenten im Netzwerk erreichbar sind.
Technisch sitzt der Hebel im Thin Client Framework (TCF) der EBS-Webschicht. Horizon3.ai beschreibt CVE-2026-101767 als eine nicht authentifizierte SQL-Injection, die sich zu Remote Code Execution (RCE) fortsetzen lässt. Entscheidend ist dabei, dass ein Angreifer, sofern er Netzwerkzugriff auf den betroffenen Servlet-Endpunkt hat, über eine speziell präparierte Anfrage SQL im Kontext des APPS-Datenbankbenutzers ausführen kann. Von dort aus kann die Ausnutzung so weitergeführt werden, dass Betriebssystemkommandos im Kontext des EBS-Anwendungsaccounts laufen. Übersetzt in die Praxis bedeutet das: Erfolgreiche Ausnutzung kann nicht nur Informationen aus Datenbanken kompromittieren, sondern auch Befehle auf dem Anwendungs-Host anstoßen.
Genauer wird es beim Pfad, den die Angreifer ansteuern: Der kritische Ablauf beginnt mit einer manipulierten Anfrage an den TCF-Servlet unter „/OA_HTML/AppsTCFServer“. Defused Cyber verweist in diesem Zusammenhang auf beobachtete explorative Ausführungen, die über den Thin-Client-Framework-Mechanismus starten. Horizon3.ai warnt zudem vor den typischen Auswirkungen, die sich je nach Deployment-Layout unterscheiden: In vielen Installationen können betroffene Daten finanzielle, Payroll-, HR- und Beschaffungsinformationen umfassen. Der Betriebssystemzugriff richtet sich dabei nach den Berechtigungen des kompromittierten EBS-Accounts – in gut gehärteten Umgebungen sind diese Rechte zwar oft begrenzt, in der Realität aber häufig nicht so strikt, wie es die Sicherheitsarchitektur eigentlich vorsehen sollte.
Für die Risikobewertung ist außerdem der Angriffsweg wichtig: Internet-facing EBS-Deployments gelten als besonders gefährdet, weil der Endpunkt selbst dann direkt erreichbar ist, wenn die Organisation ansonsten strikte interne Segmentierung praktiziert. Gleichzeitig ist der Schutz nicht allein eine Frage der Exponierung nach außen. Auch interne EBS-Systeme können betroffen sein, sofern ein Angreifer aus einem kompromittierten System heraus Zugriff auf die Web-Tier erhält oder lateral über Netzsegmente bis zum Servlet durchdringen kann. Das verschiebt das Thema von „Perimeter-Schutz“ hin zu einer konkreten Betrachtung von Netzwerkpfaden innerhalb des Unternehmens: Welche Systeme dürfen den Web-Tier erreichen, welche Routen sind intern erlaubt, und wie schnell werden Änderungen an Firewall-Regeln im Betrieb umgesetzt?
Oracle hat die Schwachstelle offenbar im Rahmen der Critical Patch Update-Routine bereits letzte Woche geschlossen. Für Betreiber lautet die wichtigste Maßnahme deshalb: so schnell wie möglich auf die aktualisierte EBS-Version gehen. Wenn ein sofortiges Patchen nicht realisierbar ist, nennt Horizon3.ai konkrete Workarounds, die das Risiko bis zur Bereinigung reduzieren sollen. Dazu gehört, „/OA_HTML/AppsTCFServer“ aus der URL-Firewall-Allowlist zu entfernen, die im Betrieb hinterlegt ist – insbesondere in der Zuordnung zu „oracle.apps.fnd.tcf.SocketServer“. Zusätzlich wird empfohlen, den Zugriff auf die EBS-Web-Tier auf vertrauenswürdige Netzwerke zu beschränken und die Umgebungen streng nach „least privilege“ auszurichten. Ergänzend soll das Monitoring auf Anzeichen einer Kompromittierung ausgerichtet werden: auf dem EBS-Anwendungs-Host ebenso wie in der Datenbank.
Für die Detektion liefert Horizon3.ai außerdem konkrete Indikatoren, die aus der Ausnutzungskette ableitbar sind. Dazu zählen nicht authentifizierte POST-Anfragen an „/OA_HTML/AppsTCFServer“, die eine Gantt-Datenkomponente („oracle.apps.jtf.gantt.server.GanttDataServer“) anstoßen, gefolgt von Aktivität auf der Backend-Datenbank. Typisch ist auch SQL-Reconnaissance direkt im zeitlichen Anschluss an die Webanforderungen – etwa Abfragen nach Datenbankversion, aktuellem Nutzer sowie nach Directory-Objekten. Im Anschluss können unerwartete Dateien im Verzeichnis „$APPLPTMP“ auftauchen; besonders auffällig wäre außerdem, wenn der Oracle-Account über den Concurrent Manager „/bin/sh“ startet, um Betriebssystemkommandos auszuführen. Diese Kombination aus Webschicht, Datenbankaktivität und Betriebssystemindikatoren ist ein wichtiges Muster, weil sie nicht nur „irgendeinen Angriff“ signalisiert, sondern den Charakter der RCE-Kette.
Dass EBS-Lücken für Angreifer priorisiert werden, ist kein Einzelfall: Innerhalb des vergangenen Jahres seien zwei weitere kritisch bewertete Schwachstellen in demselben Produkt (CVE-2025-61882 und CVE-2026-46817, jeweils CVSS 9,8) aktiv ausgenutzt worden; bei einer dieser Lücken wurde die Ausnutzung mit Cl0p-Ransomware und Erpressungsaktivitäten in Verbindung gebracht. Für die IT-Sicherheit bedeutet das zweierlei. Erstens reicht die Standardstrategie „Patchen, wenn verfügbar“ oft nicht aus, wenn bereits nach kurzer Zeit wieder Sondierungsmuster auftauchen. Zweitens braucht es eine operativ belastbare Erkennung, die nicht nur auf Signaturen in Logs setzt, sondern die Kette aus Webzugriffen, Datenbankabfragen und Host-Aktionen zusammen betrachtet. Wer jetzt handelt, kann die Angriffsfläche in der kurzen Lücke zwischen Patchverfügbarkeit und vollständiger Aktualisierung deutlich verkürzen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Oracle E-Business Suite: RCE-Lücke CVE-2026-101767 schon nach Patch im Visier" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Oracle E-Business Suite: RCE-Lücke CVE-2026-101767 schon nach Patch im Visier" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Oracle E-Business Suite: RCE-Lücke CVE-2026-101767 schon nach Patch im Visier« bei Google Deutschland suchen, bei Bing oder Google News!