
LONDON (IT BOLTWISE) – Microsoft schließt zum Patch Tuesday im November 1.260 Sicherheitslücken. Eine Spoofing-Schwachstelle in Outlook wird laut Quelle bereits aktiv ausgenutzt. Fünf weitere Lücken erreichen dabei einen CVSS-Wert von 9,8 und zielen auf breit eingesetzte Unternehmenskomponenten. Insgesamt betreffen die Updates unter anderem Windows, Office, Exchange Server, Active Directory und Azure.
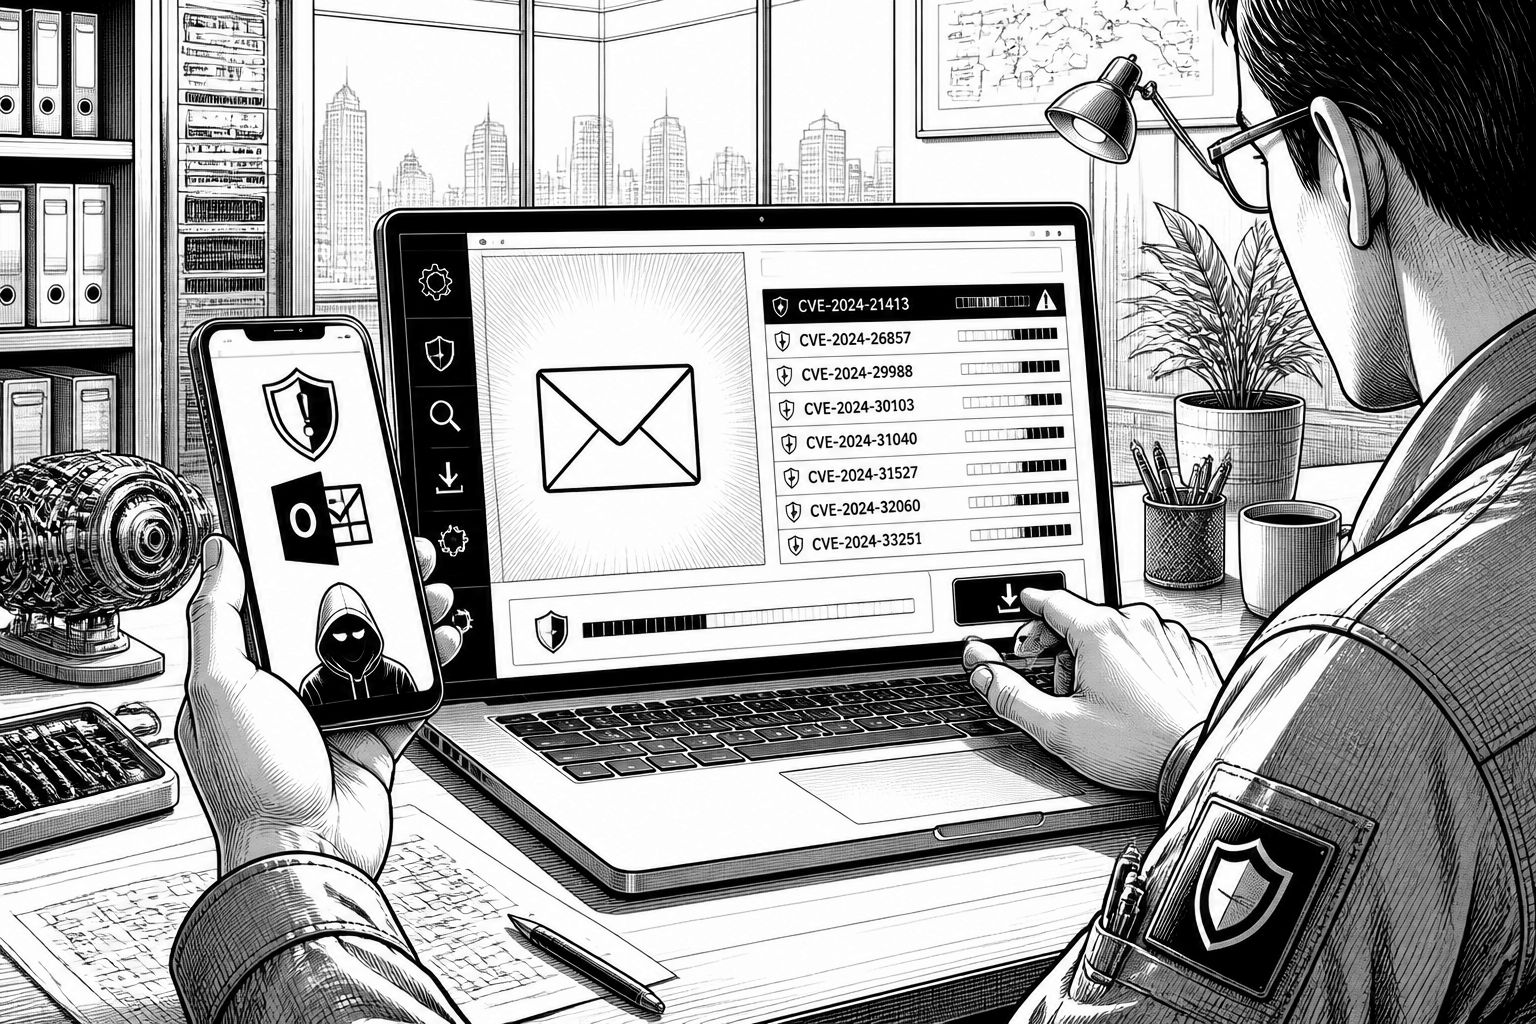
Beim Patch Tuesday im November 2026 fällt vor allem die schiere Menge der Nachbesserungen ins Auge: Microsoft liefert insgesamt 1.260 behobene Sicherheitslücken aus. 68 davon landen im höchsten Schweregrad-Bereich, was für Security-Teams unmittelbar bedeutet, dass das Update-Planungstempo in den nächsten Tagen stark anziehen muss. Außerdem zieht sich eine große Bandbreite über das Microsoft-Ökosystem: Windows, Microsoft Office, Exchange Server, Active Directory und Azure sind ebenso Bestandteil wie Teile des Chromium-Stacks, der für Edge zentral ist.
Technisch betrachtet liegt der Fokus dieses Monats nicht nur auf der Anzahl, sondern auch auf dem Angriffsmuster. Eine Spoofing-Schwachstelle in Microsoft Outlook steht im Mittelpunkt und wird nach Angaben des Artikels bereits aktiv ausgenutzt. Auch wenn Microsoft sie mit einem CVSS-Wert von 6,5 als „moderat“ einstuft, ist der Kontext für Organisationen heikel: Spoofing kann Authentizität vortäuschen und damit in der Praxis den Weg zu weiteren Kompromittierungen ebnen, etwa wenn sensible Windows-Anmeldedaten betroffen sind. Dass eine bereits ausgenutzte Schwachstelle in derselben Veröffentlichung adressiert wird, ist ein klassischer Trigger für priorisiertes Patchen, weil „First in the wild“ die Zeitachse gegenüber rein theoretischen Risiken verschiebt.
Deutlich verschärft wird die Lage zusätzlich durch fünf Schwachstellen, die den CVSS-Wert 9,8 erreichen. Laut Quelle betreffen sie Unternehmensdienste, bei denen die Angriffsfläche durch ihre Verbreitung und ihre Rolle in Daten- und Identitätsflüssen besonders groß ist: CVE-2026-119958 adressiert Windows LDAP und erlaubt Remote-Codeausführung über speziell gestaltete LDAP-Anfragen; wegen der engen Verzahnung mit Active Directory kann in Domänen-Umgebungen sogar der gesamte Domänencontroller-Betrieb in den Blick rücken. CVE-2026-116928 zielt auf Windows Search und beschreibt einen Pfad, bei dem ein manipulierten E-Mail-Anhang automatisch indexiert wird – der Empfänger muss den Anhang dafür nicht öffnen, was das Risiko der klassischen „User-Interaction“-Abhängigkeit reduziert.
Unter den 9,8er-Lücken finden sich auch mehrere Cloud- und Observability-Komponenten, die für moderne Plattformarchitekturen zunehmend zentral sind. CVE-2026-119990 betrifft Azure OpenAI: Eine speziell gestaltete Anfrage könnte Zugriff auf Orchestrierungsinformationen ermöglichen, daneben sind laut Quelle Veränderungen an Workflows oder Dienstunterbrechungen möglich. CVE-2026-114160 betrifft Azure Managed Grafana und zielt auf Rechteausweitungen in einem verwalteten Observability-Dienst. Ergänzt wird das Bild durch CVE-2026-112967 im Windows Xbox Live Networking Service, wieder mit Remote-Codeausführung über einen nicht authentifizierten Angreifer; hier rät die Quelle ausdrücklich, zu prüfen, ob der Dienst in der eigenen Umgebung überhaupt vorhanden ist. Interessant ist außerdem die Einschätzung, dass Microsoft für diese fünf CVE-bezogenen Punkte keine aktive Ausnutzung meldet – bei CVSS 9,8 bleibt die Priorisierung dennoch sachlich begründbar, weil die potenzielle Schadensausbreitung typischerweise hoch ist, selbst wenn der „In-the-wild“-Beleg fehlt.
Neben diesen Hotspots setzt die Veröffentlichung fort mit weiteren Patches auf hoher Schweregradstufe, die sich in der Praxis oft über mehrere Teams und Betriebsbereiche verteilen. Für Office nennt die Quelle mehrere Remote-Codeausführungslücken in Excel, Word, PowerPoint und Outlook, teils mit CVSS-Werten um 8,8. Beim Exchange Server wird CVE-2026-118207 mit CVSS 8,8 adressiert, die für Angreifer mit geringem Zugriff die Ausführung von Schadcode ermöglichen könnte. Weitere Beispiele in der Veröffentlichung sind Windows Message Queuing mit mehreren Remote-Codeausführungspatches sowie Hyper-V mit acht Updates für Rechteausweitungen, besonders relevant für Setups mit mehreren virtuellen Maschinen auf gemeinsam genutzter Infrastruktur. Auch Windows TCP/IP taucht auf, inklusive CVE-2026-113859 mit Remote-Codeausführung, dort allerdings „nur“ mit einem CVSS-Wert von 7,5.
Für die operative Umsetzung bleibt Patch-Priorisierung dennoch eine Herausforderung, weil die Zahl der betroffenen Komponenten steigt und die Folgen je nach Topologie stark variieren. Ein zusätzlicher Realitätscheck kommt von Jack Bicer, Leiter der Schwachstellenforschung bei Action1: Er weist darauf hin, dass manche Lücken besonders Laptops und Desktops in nicht vertrauenswürdigen lokalen Netzwerken treffen können – etwa in Hotel- oder Flughafen-WLANs. Der Punkt ist weniger „Theorie“ als Betriebsrisiko: Wenn ein Angreifer im selben Netzwerk anfällige Dienste ohne gültige Anmeldedaten erreichen kann, reichen oft unzureichend segmentierte Netzwerke als Verstärker für einen späteren Einbruch. Genau deshalb lohnt sich bei großen Patch-Wellen ein zweistufiger Ansatz: Erstens die Relevanz nach Schweregrad und nach „Active Exploitation“, zweitens die konkrete Exponierung anhand der in der eigenen Umgebung tatsächlich betriebenen Services. Als Orientierung nennt die Quelle außerdem eine Übersicht nach Schweregrad, CVE-Nummer und Software, etwa über das SANS Internet Storm Center, während Produkt- und Versionsdetails über den Microsoft Security Update Guide abgedeckt werden.
Für Unternehmen ergibt sich daraus ein klarer Handlungsrahmen, ohne dass man blind „alles sofort“ stempelt: Wer Outlook im Einsatz hat, sollte den ausgenutzten Spoofing-Fall aus Sicherheitsgründen als früheste Priorität behandeln und die entsprechenden Systeme zügig in den Patch-Zyklus aufnehmen. Parallel ist für die Cloud- und Observability-relevanten CVEs entscheidend, nicht nur „Azure steht ja ohnehin im Update-Modus“ anzunehmen, sondern die betroffenen Dienste und Instanzen in der eigenen Architektur zu identifizieren. Und bei Windows-Komponenten mit potenzieller Netzwerk- oder Identitätsnähe (LDAP, Search, Message Queuing, TCP/IP) hilft es, Risiko nicht nur nach CVSS zu bewerten, sondern nach Nutzerrolle, Netzwerksegment und Datenpfaden. So wird aus einer großen Patch-Lieferung eine zielgenaue Abwehrstrategie.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Patch Tuesday November 2026: Microsoft schließt 1.260 Sicherheitslücken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Patch Tuesday November 2026: Microsoft schließt 1.260 Sicherheitslücken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Patch Tuesday November 2026: Microsoft schließt 1.260 Sicherheitslücken« bei Google Deutschland suchen, bei Bing oder Google News!