


EDINBURGH / LONDON (IT BOLTWISE) – Der PCI Security Standards Council (PCI SSC) hat zusätzliche Leitlinien veröffentlicht, die sich explizit der KI-Absicherung in Zahlungsumgebungen widmen. Die Empfehlungen zeigen, wie sich KI-Systeme absichern lassen, ohne bewährte Kontrollmechanismen aus den Augen zu verlieren. Im Fokus stehen dabei auch der Missbrauch durch Social Engineering sowie die Frage nach Verantwortlichkeiten im laufenden Betrieb. Die Themen fließen zudem in das PCI SSC Europe Community Meeting in Edinburgh ein.
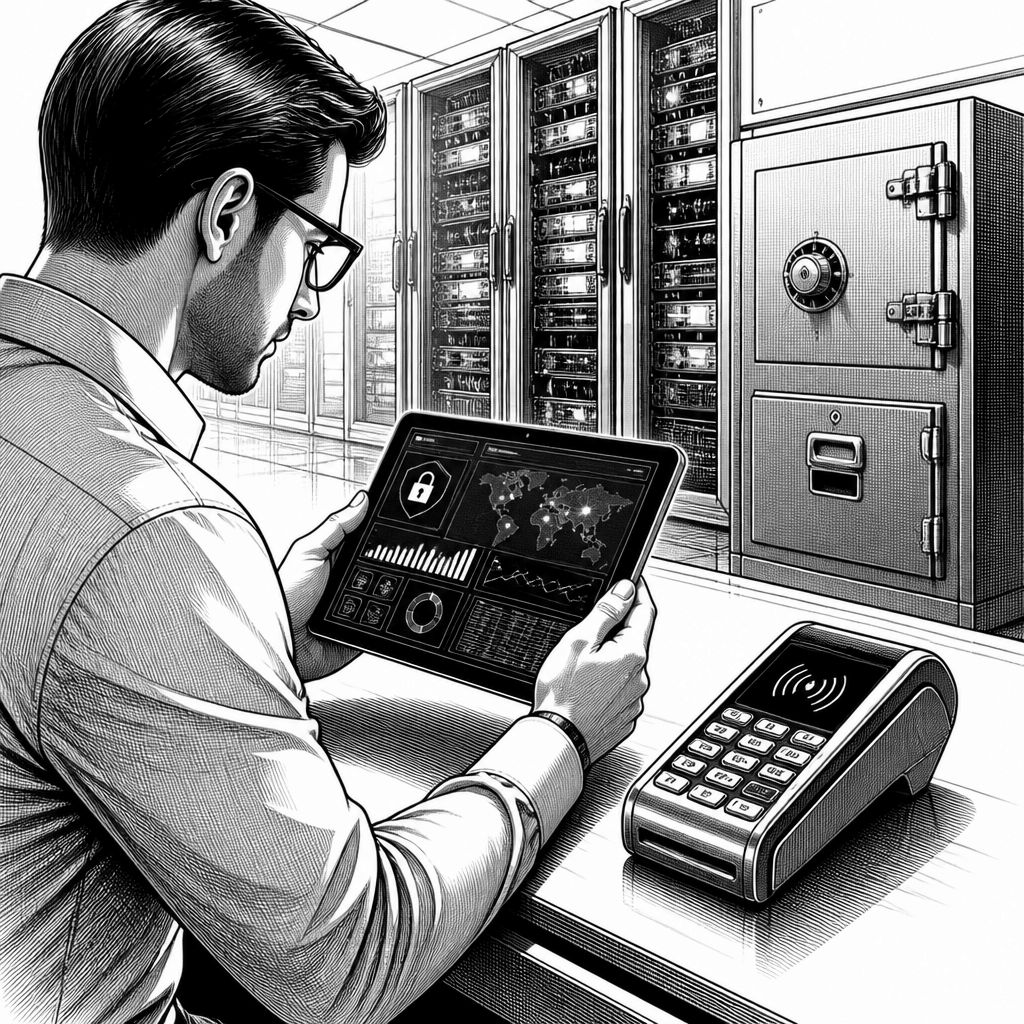
Wer sich bisher vor allem auf die reine Leistungsfähigkeit von Künstlicher Intelligenz in Zahlprozessen konzentriert hat, bekommt jetzt einen klaren Sicherheits- und Governance-Fokus: Der PCI Security Standards Council (PCI SSC) stellt zusätzliche Leitlinien bereit, die Organisationen bei der Absicherung von KI in Zahlungsumgebungen unterstützen sollen. Ausgangspunkt ist die Beobachtung, dass KI nicht nur neue Verteidigungsmechanismen ermöglicht, sondern auch das Angriffspotenzial verschiebt. Betrüger können etwa Phishing-Angriffe überzeugender gestalten und gleichzeitig Schwachstellen in großem Umfang systematisch aufspüren; im Gegenzug müssen Unternehmen aber Wege finden, KI so einzusetzen, dass sie in bestehende Sicherheitskontrollen integrierbar bleibt.
Technisch betrachtet geht es bei solchen Leitlinien selten um eine einzelne „KI-Firewall“, sondern um ein Zusammenspiel aus Modell- und Betriebsrisiken, Prozesskontrollen und den üblichen Zahlungs-Sicherheitszielen. Die neuen Empfehlungen beschreiben, wie Organisationen KI-Systeme sichern können, ohne die bereits vorhandenen PCI-Kontrollen zu unterbrechen oder zu ersetzen. Damit rückt der Alltag in den Mittelpunkt: Welche Daten fließen in das KI-System, wie wird der Zugriff auf relevante Komponenten geregelt, und wie werden Ergebnisse überwacht, bevor KI Entscheidungen in Karten- oder Zahlungsdatenumgebungen beeinflusst? Gerade weil KI mit begrenzter menschlicher Beteiligung agieren kann, werden die bisherigen Annahmen über Verantwortlichkeiten im Betrieb herausgefordert.
Ein zentraler Gedanke lautet dabei „Möglichkeiten und Verantwortung im Gleichgewicht“. Laut einer in der Mitteilung zitierten Aussage der PCI-SSC-Geschäftsführerin Gina Gobeyn müssen Beteiligte sicherstellen, dass Künstliche Intelligenz verantwortungsbewusst genutzt wird. Das klingt zunächst allgemein, wird in den Leitlinien aber greifbar: In der Praxis verlagert sich der Branchenfokus von der Vorbereitungsphase hin zur sicheren Steuerung im laufenden Betrieb, also dorthin, wo Teams mit Deployments, Änderungen an Modellen, Incident-Handling und Re-Validierungen arbeiten. Dazu gehört auch die Risikoreduktion bei Missbrauchs-Szenarien, denn Social-Engineering-Angriffe sind nicht nur ein „Endnutzerproblem“, sondern greifen häufig genau an den Stellen an, an denen Prozesse Vertrauen erfordern.
Markt- und Umsetzungsdruck kommen außerdem von der Zeitachse der Einführung. Die Leitlinien wurden in Zusammenarbeit mit Stakeholdern erarbeitet, darunter der Global Executive Assessor Roundtable (GEAR) und dem Beirat des PCI SSC. Gleichzeitig wird in der Mitteilung betont, dass die Empfehlungen nicht als verbindliche Anforderungen zu verstehen sind: Bei Abweichungen gelten die offiziellen PCI-Standards weiterhin als vorrangig. Genau dieses Spannungsfeld ist für Unternehmen wichtig, weil Leitlinien häufig als Übersetzungshilfe dienen, während Standards den verbindlichen Rahmen setzen. So können Sicherheits- und Compliance-Teams die Lücke zwischen „wir nutzen KI“ und „wir können unseren Betrieb sicher belegen“ mit konkreteren Handlungsansätzen schließen, ohne den regulatorischen Kern zu verändern.
Für die Branche ist zudem relevant, dass die Themen unmittelbar in eine größere Community-Diskussion einfließen. Das PCI SSC Europe Community Meeting 2026 findet in Edinburgh statt (20. bis 22. Oktober) und markiert laut Mitteilung erstmals seit 2016 wieder den Rückkehrort in Edinburgh. In Sessions wie „AI Agents and Emerging Risks in the Cardholder Data Environment“ sowie „Human vs. Machine: Rethinking Security, Compliance and Accountability“ wird genau das adressiert, was in der täglichen Risikoarbeit schwer zu fassen ist: Wie verändert sich der Kontrollgedanke, wenn KI-gestützte Systeme in Umgebungen mit Karteninhaberdaten zunehmend eigenständiger werden, und wie lassen sich Verantwortung, Auditing und Nachvollziehbarkeit so organisieren, dass Vertrauen nicht nur versprochen, sondern operationalisiert wird?
Für Entscheider ergibt sich daraus ein pragmatischer Startpunkt: Unternehmen sollten die neuen Leitlinien als strukturiertes Werkzeug für die Absicherung von KI-Systemen betrachten und sie mit ihren bestehenden PCI-Kontrollen abgleichen. Der Nutzen liegt weniger in „neuen Begriffen“, sondern in einem besseren Abbilden der praktischen Frage, welche Kontrollen auch dann greifen, wenn KI die Kommunikation, Erkennung oder Entscheidungslogik beeinflusst. Wer KI bereits im Betrieb einsetzt, kann damit gezielt prüfen, ob seine Sicherheitsarchitektur weiterhin End-to-End nachvollziehbar bleibt – insbesondere bei Zugriffen, bei der Überwachung von Modellergebnissen und bei der Reaktion auf Missbrauch. Und für Teams, die KI erst einführen, verschiebt sich damit der Schwerpunkt: Nicht nur Machbarkeit, sondern sichere Steuerbarkeit wird zum Kriterium für den nächsten Schritt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PCI SSC: Neue Leitlinien zur Absicherung von KI in Zahlungsumgebungen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PCI SSC: Neue Leitlinien zur Absicherung von KI in Zahlungsumgebungen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PCI SSC: Neue Leitlinien zur Absicherung von KI in Zahlungsumgebungen« bei Google Deutschland suchen, bei Bing oder Google News!