
LONDON (IT BOLTWISE) – Foundation und Keystone melden zwei neue Sicherheitsvorfälle rund um Hardware-Wallets. Bei Foundation führten offenbar kompromittierte Cloudflare-API-Zugänge und eine Schwachstelle in einer selbst gehosteten App dazu, dass Kunden personalisierte Phishing-Mails mit angeblichem Geräte-Recall erhielten. Keystone zerstört fast 19.000 Geräte aus dem Bestand, nachdem Angreifer einen Authentifizierungsschlüssel für die Echtheitsprüfung abgegriffen hatten. Die Fälle zeigen, dass selbst offline gedachte Wallets über Versanddaten, Verifikationsprozesse und Support-Workflows angreifbar bleiben.
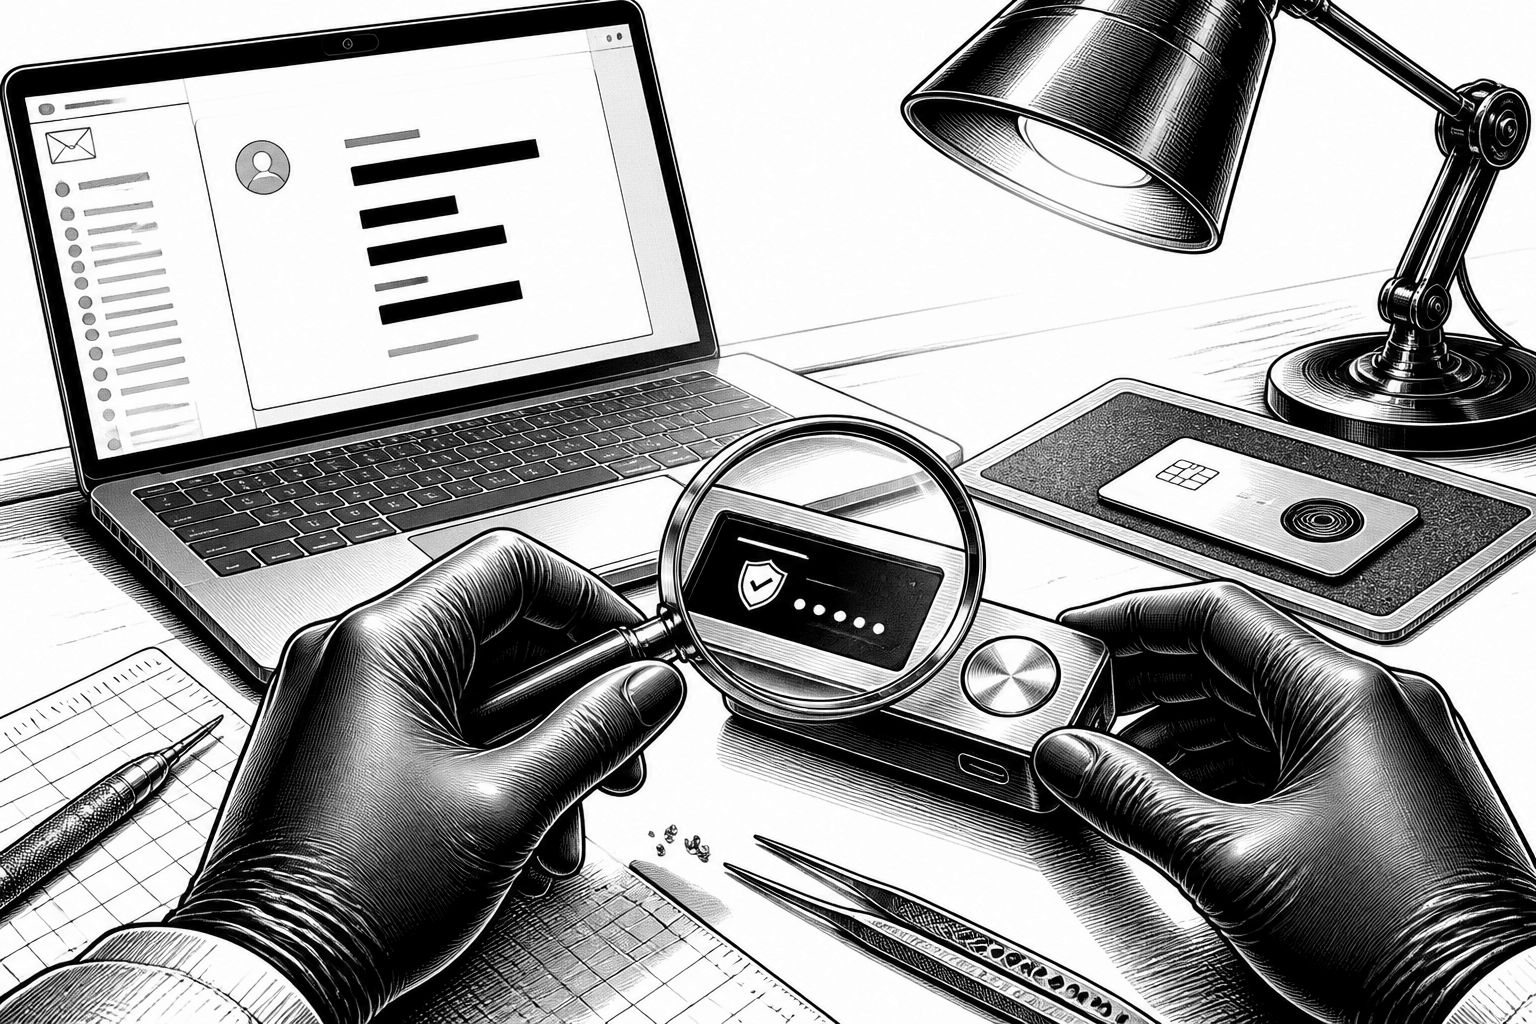
Die Vorstellung klingt bestechend: Hardware-Wallets halten private Schlüssel offline, reduzieren damit viele Fernangriffe auf das eigentliche Seed- und Signaturmaterial und gelten deshalb als wichtige Bausteine in der Krypto-„Cold-Storage“-Praxis. Genau diese Schutzlogik wird aber gerade durch gleich zwei neue Vorfälle bei Herstellern herausgefordert. Foundation und Keystone haben innerhalb weniger Tage Sicherheitsvorfälle öffentlich gemacht, die nicht primär auf die auf den Geräten gespeicherten Geheimnisse zielen, sondern auf Kundeninformationen und betriebliche Systeme, die im Hintergrund laufen. Damit verschiebt sich der Fokus in der Praxis von der Frage „Kann jemand an die Keys kommen?“ hin zu „Welche Systemteile rund um die Wallet werden als Eintrittspunkt missbraucht?“
Bei Foundation begann der Vorfall laut eigener Darstellung mit Phishing-Mails, die nachweislich von echten Unternehmensdomänen ausgingen. Der Hersteller verknüpfte das Problem mit kompromittierten Cloudflare-API-Zugängen und zog diese anschließend zurück. Zudem nahm Foundation die in den Nachrichten verwendete Schad-Domäne vom Netz. Auffällig war dabei weniger die technische Tatsache, dass ein Angreifer Mails versenden kann, sondern das Layout der Kampagnen: Die Nachrichten variierten offenbar im Grad der Personalisierung und warnten vor einem „dringenden Geräte-Recall“, verbunden mit dem Kernelement, dass ein angeblich modifiziertes Displaymodul bei Lieferungen betroffen gewesen sei und Gelder bereits entwendet würden. Solche Szenarien funktionieren besonders gut, weil sie die Nutzer emotional in eine Sofortreaktion drängen und eine technische Plausibilität vortäuschen, ohne dass die eigentliche Manipulation in der Wallet selbst stattgefunden haben muss.
Foundation ordnete das Geschehen außerdem einer Kompromittierung der Backend-Infrastruktur zu: Der Anbieter gab an, dass Angreifer über eine Schwachstelle in einer selbst gehosteten Anwendung in interne Systeme eingedrungen seien. Dadurch habe sich die Unterstützungspostfach-Infrastruktur so nutzen lassen, dass die Angreifer legitime E-Mail-Workflows imitieren konnten. Foundation schrieb, sie habe die Fähigkeit der Angreifer zum Versand beendet und die Angreifer aus den Systemen entfernt, nachdem die ersten Nutzerberichte eingetroffen waren. Besonders relevant ist die Datenfrage: Obwohl die Datenschutzerklärung eine Löschung persönlicher Daten aus Online-Systemen nach 60 Tagen nach Versand vorsieht, meldeten Nutzer weiterhin personalisierte Nachrichten auch zu älteren Käufen. In einem späteren Update führte Foundation das auf eine Migration von einem früheren Store zurück: Datenkopien aus älteren Bestellungen seien in Legacy-Tabellen verblieben, die im Admin-Dashboard nicht als noch personenbezogen erkennbar waren.
Keystone setzt bei seinem Update dagegen ein anderes, technisch deutlich greifbareres Signal: Der Hersteller kündigte an, fast 19.000 Geräte aus dem bestehenden Bestand zu vernichten, weil Angreifer einen Schlüssel erhalten hatten, der die Echtheit eines Geräts verifizieren soll. Keystone erklärte zunächst einen unautorisierten Zugriff auf die eigene Website, bestätigte nach eigenen Prüfungen mit Hilfe von API-Aktivitätsdaten eines Shopsystems schließlich den Zugriff auf Versandinformationen. Später konkretisierte das Unternehmen den technischen Kern: Die Angreifer hätten eine Schwachstelle in einem Drittanbieter-Tool zur Datenüberwachung ausgenutzt, um Privilegien zu erhöhen. Ergebnis war neben Kundendaten auch der Zugriff auf den WebAuth-Key, der bei der Fertigung in die Geräte geschrieben wird und sich nachträglich nicht mehr entfernen oder überschreiben lässt. Das macht den Vorfall strategisch schwerer als „nur“ eine Datenschutzpanne, denn er berührt direkt die Vertrauensbasis der Authentifizierung.
Keystone bezifferte dabei die Datenwirkung und leitete daraus die Betriebsentscheidung ab. Es seien 25.964 Käuferdatensätze betroffen gewesen, die weiterhin personenbezogene Informationen enthielten und Käufe aus den Jahren 2024 bis 2026 abdeckten. Insgesamt habe es mehr als 51.000 Shopify-Kaufdatensätze gegeben; für einen Teil seien personenbezogene Informationen laut Unternehmen bereits vor dem unautorisierten Zugriff gelöscht oder anonymisiert worden. Zusätzlich seien 12.873 unbezahlte Checkout-Datensätze identifiziert worden. Auch bei Keystone verwies der Hersteller auf eine nicht vollständig durchgesetzte 180-Tage-Löschlogik: Eine automatisierte Bulk-Erasure-Komponente soll nicht zuverlässig funktioniert haben, sodass fehlgeschlagene Aufgaben nicht rechtzeitig bemerkt wurden. Konsequenz: Geräte, die nach dem 20. Oktober mit dem alten Schlüssel authentifizieren würden, lassen sich nicht mehr mit letzter Sicherheit verifizieren, selbst wenn die Online-Prüfung „grün“ signalisiert. Für die betroffenen Kunden bedeutet das vor allem zusätzlichen manuellen Support-Aufwand und eine potenziell längere Unsicherheit über die Vertrauenswürdigkeit einzelner Geräte.
Dass diese Vorfälle mehr sind als „nur Phishing“, zeigt der Blick auf die Sicherheitsebenen rund um Hardware-Wallets. In der Praxis können geleakte Versanddaten einem Angreifer einen physischen Bezug verschaffen: Wer weiß, wo ein Kunde ein Gerät bestellt hat, kennt im Extremfall den Standort einer Person oder eines Haushalts, der oder die künftig stärker ins Visier geraten könnte. In der Vergangenheit wurden in der Branche wiederholt solche Risiken thematisiert. Gleichzeitig verschärft sich 2026 aus Herstellersicht: Mehrere Vorfälle aus dem Umfeld von Hardware-Wallets werden in der Quelle als Teil einer durchwachsenen Sicherheitsperiode beschrieben, darunter ein Supply-Chain-Angriff auf Ledger-Geräte und eine Firmware-Schwachstelle bei Coldcard. Vor diesem Hintergrund wirkt die aktuelle Serie von Foundation- und Keystone-Updates wie ein Muster: Nicht nur der Chip und die Firmware sind das Ziel, sondern die gesamte Liefer-, Support- und Verifikationskette.
Für Unternehmen, die Krypto-Assets verwalten oder Hardware-Wallets im Betrieb einsetzen, folgt daraus eine nüchterne Konsequenz: „Offline“ schützt nicht automatisch vor Kompromittierungen in vorgelagerten Prozessen. Der stärkste Hebel liegt oft in der Absicherung von Identitäten und Workflows rund um E-Mail, Kundenkonto- und Versanddaten sowie in der Qualität von Lösch- und Migrationsprozessen, die Daten „eigentlich“ aus dem System entfernen sollen. Außerdem zeigt die Debatte in der Krypto-Sicherheits-Community, dass Hersteller sich mit gegenseitigem Abgrenzen nicht vom Kernproblem lösen: Wenn Authentifizierungsmechanismen, Support-Kanäle und Datenaufbewahrung angreifbar sind, wird jede Sicherheitskommunikation schnell zum Teil der Sicherheitslage. Das aktuelle Zwischenfazit lautet damit: Hardware-Wallets bleiben wertvoll, aber das Sicherheitsmodell muss stärker die Peripherie einbeziehen – von der API-Verfügbarkeit bis zur Echtheitsprüfung im Fertigungsprozess.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Phishing-Angriffe bei Hardware-Wallets: Foundation und Keystone melden Vorfälle" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Phishing-Angriffe bei Hardware-Wallets: Foundation und Keystone melden Vorfälle" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Phishing-Angriffe bei Hardware-Wallets: Foundation und Keystone melden Vorfälle« bei Google Deutschland suchen, bei Bing oder Google News!