


CORK / LONDON (IT BOLTWISE) – Beim Pwn2Own in Cork haben drei Forschungsteams ein bereits gepatchtes Google-Pixel-10-Modell aus der Ferne kompromittiert. Insgesamt gingen drei von vier Remote-Ansätzen erfolgreich durch, darunter Angriffe über Modem- und Funkkomponenten ohne Nutzerinteraktion. Die Organisatoren stellten für die erfolgreichen Vorführungen Preisgelder in Höhe von 562.500 US-Dollar bereit. Entscheidend bleibt jetzt, wie schnell Google die gemeldeten Schwachstellen über Updates schließt.
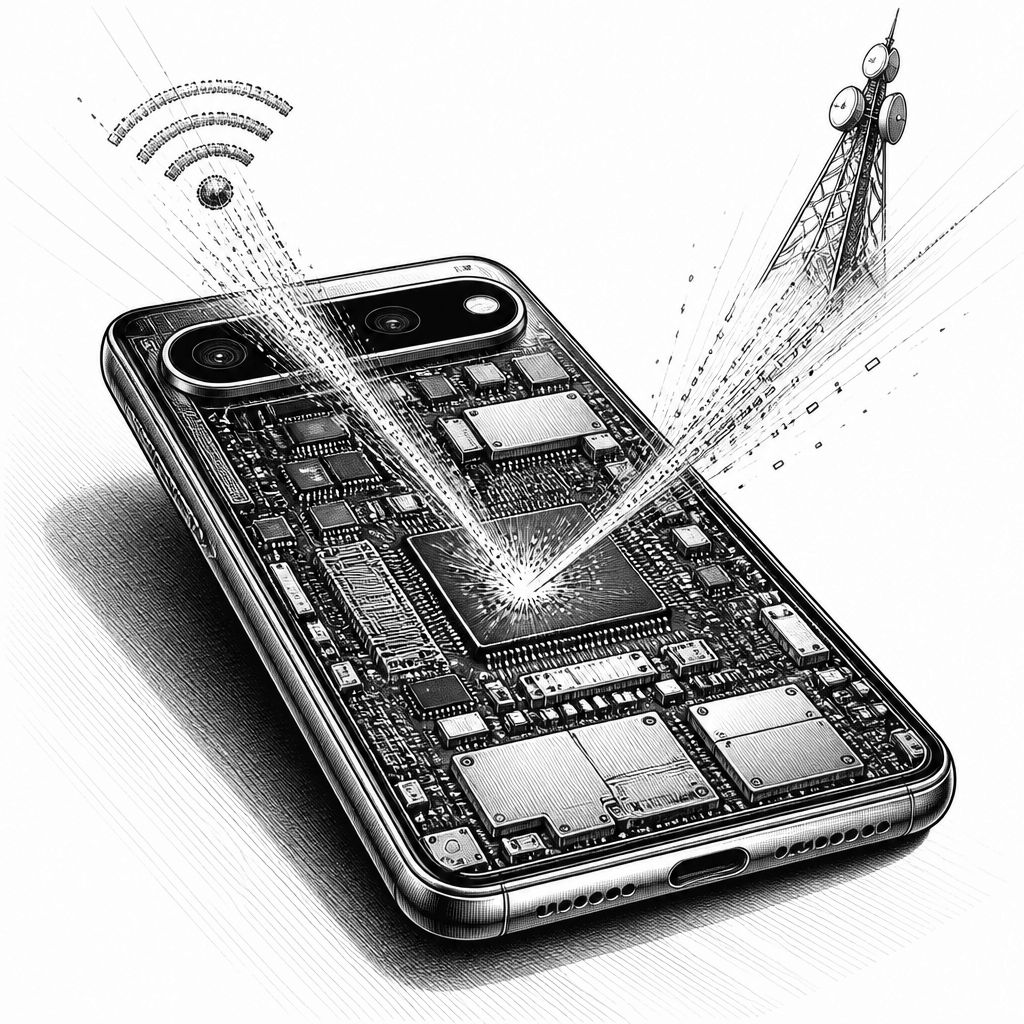
Beim Pwn2Own-Wettbewerb in Cork zeigt sich derzeit ein Muster, das für die Smartphone-Sicherheit strategisch viel bedeutet: Die erfolgreichen Angriffe zielten nicht auf „unfertige“ Geräte oder Laborstände, sondern auf bereits voll gepatchte Exemplare. Beim Pixel-10-Flaggschiff liefen drei von vier Remote-Versuchen durch, nur ein weiterer Anlauf scheiterte am ersten Veranstaltungstag aus Zeitgründen. Für die erfolgreichen Kompromittierungen stellten die Veranstalter insgesamt 562.500 US-Dollar an Prämien in Aussicht, was die Relevanz solcher Remote-Exploits für die Sicherheitsforschung unterstreicht.
Technisch betrachtet lagen die wichtigsten Hebel bei den Teams in der Angriffsoberfläche, die im Alltag oft am wenigsten „sichtbar“ ist: Funk- und Netzwerkpfade. Alle drei registrierten Remote-Exploits ließen sich als vollständig automatisierte Kompromittierungen ohne jede Nutzerinteraktion durchführen, und zwar über das Modem-Subsystem sowie über Wi-Fi. Als mögliche Vektoren wurden dabei unter anderem Browser, NFC, Wi-Fi, Bluetooth und auch das Baseband genannt. Besonders auffällig ist, dass der Baseband-Ansatz den Schadcode ausführte, ohne den Bildschirm zu berühren – also ohne typische Nutzerzeichen wie Dialoge, Berechtigungsabfragen oder sichtbare UI-Einflüsse.
Beim zweiten erfolgreichen Vorführstrang verlagerten die Forschenden den Schwerpunkt auf die Firmware des Netzwerkchips. Der Wi-Fi-Angriff wurde so beschrieben, dass er während des Scan- oder Assoziiervorgangs mit Zugangspunkten ansetzt. Genau in diesen Phasen entstehen in vielen Implementierungen sensible Zustandsübergänge: Geräte müssen Netzwerksignale prüfen, Optionen verarbeiten und Verbindungen initialisieren. Wer dort eine Schwachstelle in der Firmwareausführung oder in der Logik zum Umgang mit Provisioning-Daten trifft, kann ein System unter Umständen weitgehend unabhängig von der „App-Welt“ kompromittieren – ein Risiko, das in mobilen Systemarchitekturen schon länger bekannt ist, aber durch solche Wettbewerbsresultate erneut praktisch greifbar wird.
Der Wettbewerb ordnete die Ergebnisse nicht nur in Preisgeld, sondern auch in Punkte für den „Master of Pwn“ ein. Das Team Ikotas Labs sicherte sich den Maximalpreis von 300.000 US-Dollar und 30 Wertungspunkte mit einer Fehlerkette gegen das Pixel 10. Xint erhielt für zwei benannte Personen – Tim Becker und Yves Bieri – 150.000 US-Dollar und 15 Punkte, nachdem sie eine als „Kollision“ eingestufte Schwachstelle gegen das Gerät demonstrierten. Ein weiteres Team, bestehend aus Dimitrios Valsamaras und Ken Gannon von Djini.ai beziehungsweise dem Mobile Hacking Lab sowie Tenia Valsamara von CENSUS Labs, kombinierte wiederum zwei Schwachstellen, darunter eine Kollision und einen Zero-Day-Fehler, und erreichte dafür 112.500 US-Dollar sowie 22,5 Punkte.
Für die Praxis ist die Koordinierung nach der Demonstration der entscheidende Teil. Die Regeln sehen vor, dass die erfolgreichen Teams ihre Exploit-Details an die Zero Day Initiative (ZDI) übergeben, wobei die im Rahmen der Vorführungen ausgenutzten Schwachstellen den Herstellern zum Zeitpunkt der Demonstration noch unbekannt waren. Damit bleibt den betroffenen Herstellern nach der Übergabe ein Zeitfenster von rund 90 Tagen, in dem Sicherheitsupdates vorbereitet werden, bevor technische Detailberichte veröffentlicht werden dürfen. Genau dieses Zusammenspiel aus kurzfristiger Gefahrenabwehr und späterer Transparenz prägt seit Jahren die Wirksamkeit solcher Formate.
In den veröffentlichten Kontextdaten spielt außerdem Googles Update-Historie eine Rolle: Bereits im Patch-Level 2026-09-05+ hatte Google nach Angaben im Artikel eine Modem-Schwachstelle unter der Kennung CVE-2026-58704 behoben. Gleichzeitig nennt der Text, dass das Pixel-Sicherheitsbulletin vom 6. Oktober, zwei Tage vor den Demonstrationen, noch keine Hinweise auf den Wettbewerb enthielt und zunächst keine Stellungnahme folgte. Das ist ein Hinweis darauf, wie schnell sich Sicherheitslücken zwischen „bekanntem Patch-Stand“ und „neuer Klassen von Exploits“ entwickeln können – und warum Update-Strategien nicht nur in der Häufigkeit, sondern auch in der Pipeline-Automatisierung und Verifikationslogik entscheidend sind.
Über den Pixel-10-Fokus hinaus machte die Veranstaltung in Cork auch das Breitenbild der Sicherheitsprüfungen sichtbar: Über drei Tage schüttete die Organisation insgesamt 1.262.000 US-Dollar für 98 einzigartige Zero-Day-Schwachstellen aus, nachdem 29 Teams in sieben Kategorien angetreten waren. Ikotas Labs holte den Gesamtsieg mit vier Erfolgen und 13 einzigartigen Fehlern, darunter Angriffe auf OpenAI Codex sowie eine autonome Datenbankinfrastruktur von Oracle, was dem Team insgesamt 361.000 US-Dollar und 42,5 Punkte einbrachte. Von 63 Versuchen verliefen 51 erfolgreich; für das iPhone 17 wurden hingegen keine Anmeldungen verzeichnet. Wichtig ist dabei die Einordnung: Die Ergebnisse zeigen gezielte Prüfungen unter Laborbedingungen und belegen keine Angriffe auf Endanwender im regulären Alltag.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Pixel 10 bei Pwn2Own: Drei erfolgreiche Fernangriffe trotz voller Patches" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Pixel 10 bei Pwn2Own: Drei erfolgreiche Fernangriffe trotz voller Patches" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Pixel 10 bei Pwn2Own: Drei erfolgreiche Fernangriffe trotz voller Patches« bei Google Deutschland suchen, bei Bing oder Google News!