
LONDON (IT BOLTWISE) – QNAP meldet unter dem Namen Plex2Shell vier Schwachstellen im Plex Media Server. Laut Plex werden die Lücken bereits aktiv ausgenutzt, um aus der Ferne beliebigen Code mit Plex-Prozessrechten auszuführen. Betroffen sind Plex Media Server 1.43.2 und frühere Versionen; eine korrigierte Fassung ist im QNAP App Center verfügbar. Nutzer sollen zeitnah aktualisieren und bei Internet-Fernzugriff zusätzliche Maßnahmen zur Absicherung prüfen.
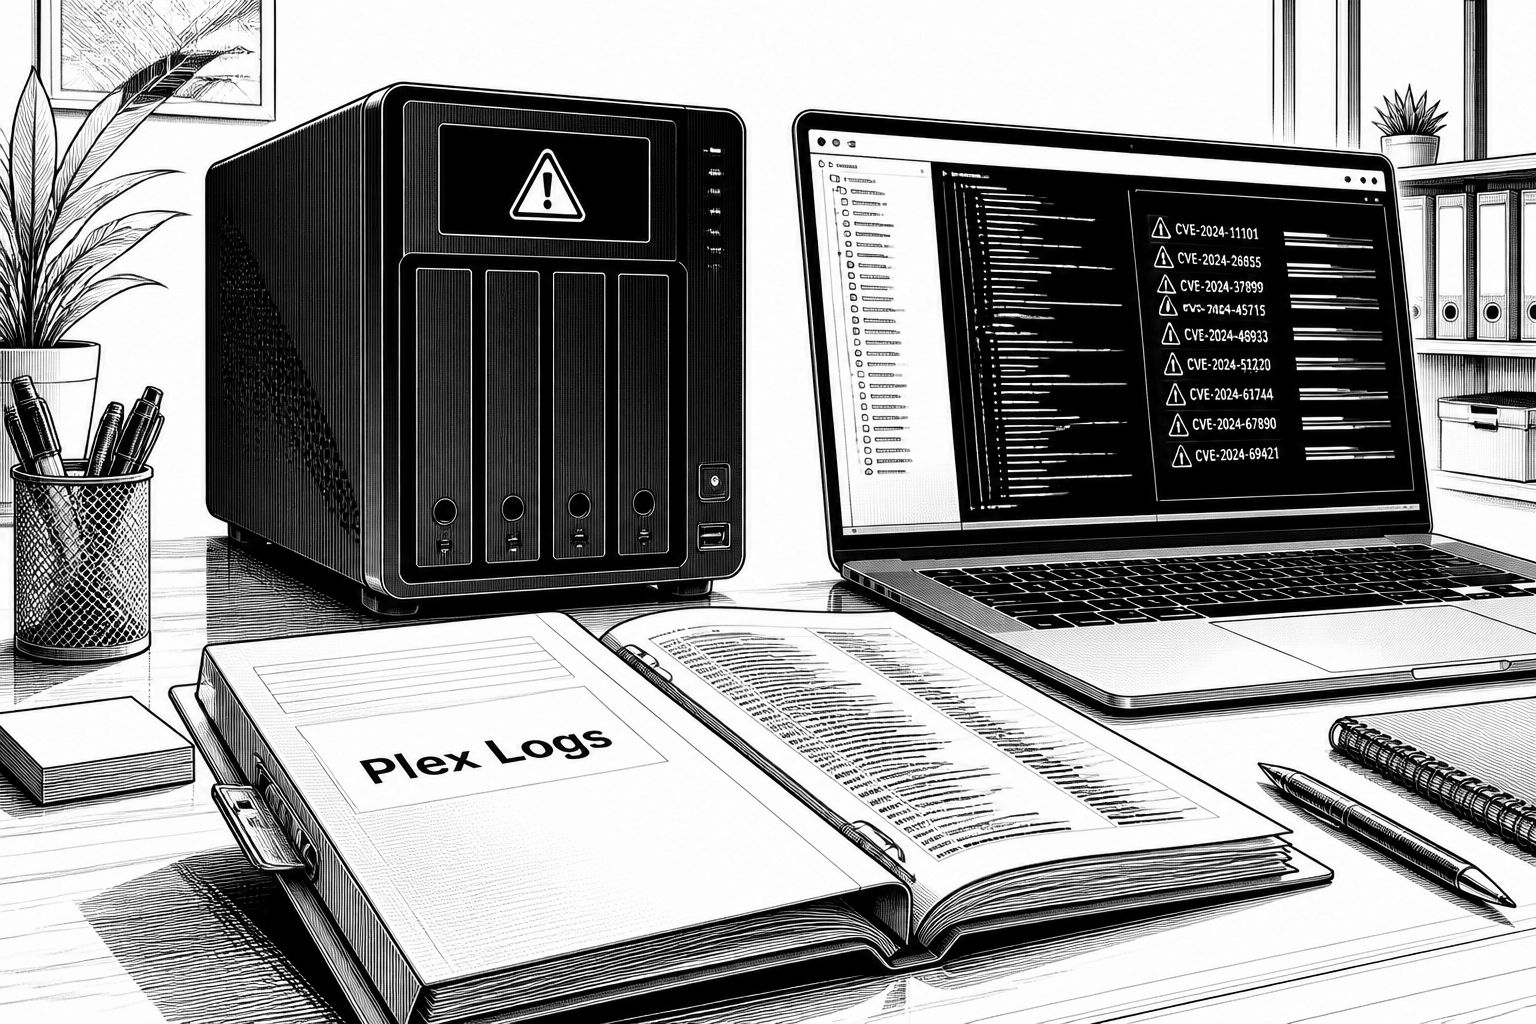
QNAP schaltet bei Plex Media Server unter dem Namen „Plex2Shell“ eine dringende Sicherheitsmeldung frei: Vier Schwachstellen liegen demnach in der Drittanbieter-Software und betreffen konkret Plex Media Server 1.43.2 sowie frühere Versionen. Die Besonderheit bei dieser Meldung ist nicht nur die technische Angriffsfläche, sondern der Umstand, dass die Lücken nach Angaben von Plex bereits aktiv missbraucht werden. Für Admins in Heimumgebungen und kleinen Unternehmen mit NAS von QNAP bedeutet das: Es reicht häufig nicht, „irgendwann“ ein Update nachzuziehen, wenn der Dienst ohnehin ins Internet exponiert war.
Im Kern geht es um die CVE-Nummern CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 und CVE-2026-96656, die QNAP unter einer gemeinsamen Kampagnenbezeichnung zusammenfasst. Einzelbetrachtungen würden laut Einschätzung das Risiko begrenzen, aber in Kombination soll ein nicht authentifizierter Angreifer aus der Ferne beliebigen Code ausführen können. Dieser Code läuft dabei mit den Rechten des Plex-Prozesses, wodurch Angriffe je nach Systemkonfiguration deutlich weiterreichen können als ein reines Denial-of-Service-Szenario. Wichtig ist die Abgrenzung: QNAP betont, dass die Probleme ausschließlich im Plex Media Server liegen und QTS, QuTS hero sowie weitere QNAP-Betriebssysteme nicht betroffen sind.
Die Lage verschärft sich aus Sicht der Incident-Reaktion durch die beobachteten Angriffsmuster. Nach Angaben von Plex wurde am 16. Oktober ein öffentlicher Proof-of-Concept veröffentlicht; seitdem seien nicht aktualisierte, mit dem Internet verbundene Server Ziel von Angriffen. QNAP berichtet außerdem von Fällen, in denen kompromittierte Systeme zum Betrieb von Kryptowährungs-Minern sowie Proxy-Software genutzt wurden. Dass dabei keine Meldungen über Datenverluste vorliegen, ändert zwar nichts an der Dringlichkeit, senkt aber zumindest den unmittelbaren Fokus auf die Integrität gespeicherter Medien. Gleichzeitig gilt: Malware oder zusätzliche Komponenten können sich trotz ausbleibender Datenzerstörung festsetzen, etwa über persistente Mechanismen oder durch neu installierte Dienste.
Praktisch relevant ist daher die Frage, ob Plex auf dem NAS erreichbar war und wie der Zugriff realisiert wurde. QNAP empfiehlt Nutzern, Systeme mit Plex 1.43.2 oder älteren Versionen als potenziell kompromittiert zu behandeln, sobald Plex über das Internet erreichbar war. Das kann bereits dann der Fall sein, wenn Fernzugriff aktiv war, der Port 32400 weitergeleitet wurde oder wenn Portfreigaben über UPnP beziehungsweise eine automatische Routerkonfiguration vorgenommen wurden. Genau hier zeigt sich oft eine Lücke in der Betriebspraxis: Viele Admins sichern zwar das NAS als Gerät ab, lassen aber den Medienserver als „schnell erreichbar“-Dienst offen, weil die Authentifizierung und die Update-Routine bislang als ausreichend eingeschätzt wurden.
Für die unmittelbare Schadensbegrenzung rät QNAP zu einem zügigen Software-Update: Nutzer sollen im QNAP App Center unter „Meine Apps“ den Plex Media Server auf Version 1.43.3 oder höher aktualisieren. Zusätzlich soll man in der Plex-Weboberfläche unter „Einstellungen“ im Bereich „Allgemein“ prüfen, ob mindestens 1.43.3.10861 installiert ist. QNAP legt zudem nahe, nicht auf spätere Plex-Versionen zu warten, sondern das aktuelle Update sofort einzuspielen, weil es bei öffentlich ausgenutzten Lücken entscheidend ist, die Expositionszeit zu verkürzen. Gerade bei zentralen Medieninstallationen, die selten angefasst werden, hilft diese Reihenfolge, typische Verzögerungen zu vermeiden.
Aber ein reines Update entfernt nach QNAP-Logik nicht zwingend alles, was ein Angreifer eventuell bereits nachgeladen hat. Wer eine mögliche Kompromittierung vermutet oder die Historie des Fernzugriffs nicht sicher einordnen kann, sollte daher die von QNAP bereitgestellten Schritte aus der Plex2Shell-FAQ heranziehen: Eine saubere Neuinstallation, die Prüfung auf Anzeichen einer Kompromittierung, das Zurücksetzen der Plex- sowie NAS-Anmeldedaten und damit die dauerhafte Senkung des Risikos. Ergänzend empfiehlt QNAP, Plex-Fernzugriff zu deaktivieren und Port 32400 nicht weiterzuleiten, sofern kein externer Zugriff erforderlich ist; wenn Fernzugriff tatsächlich gebraucht wird, soll stattdessen ein VPN eingesetzt werden. Daneben bleibt ein operativer Grundsatz: QTS bzw. QuTS hero und alle installierten Apps sollten aktuell gehalten werden, damit weitere Angriffsflächen nicht parallel bestehen.
Auch die Vorgehensweise im Verdachtsfall ist klar strukturiert: Wer eine Kompromittierung belegen oder von QNAP gegenprüfen lassen möchte, sollte zunächst den Ordner „Plex Logs“ sichern und erst danach den Plex Media Server entfernen. Danach kann ein Supportfall beim technischen Support von QNAP eröffnet werden, wobei QNAP nach eigenen Angaben weiter in Kontakt mit Plex steht und die Mitteilung bei neuen Erkenntnissen aktualisiert. Für Unternehmen und Technikteams ist das eine relevante Erinnerung, dass NAS-Setups zwar bequem sind, aber als immer stärker genutzte „Always-on“-Plattformen im Angriffsmodell auftauchen. Mit der Kombination aus schneller Patch-Planung, klaren Regeln für Portfreigaben und einer standardisierten Incident-Checkliste lässt sich die Wahrscheinlichkeit deutlich senken, dass aus einem Medienserver unbemerkt ein Bot- oder Proxy-Teilnehmer wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Plex2Shell: QNAP warnt vor laufenden Angriffen auf Plex Media Server" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Plex2Shell: QNAP warnt vor laufenden Angriffen auf Plex Media Server" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Plex2Shell: QNAP warnt vor laufenden Angriffen auf Plex Media Server« bei Google Deutschland suchen, bei Bing oder Google News!