
LONDON (IT BOLTWISE) – Unbekannte Hacker haben offenbar Remote-Verwaltungssysteme von Kühlgeräten übernommen und gezielt Überhitzung ausgelöst. Dadurch sind in mehreren Ländern große Mengen verderblicher Ware unbrauchbar geworden. Sicherheitsunternehmen sehen darin eine Eskalation, weil die Angriffe nicht bei Daten stoppen, sondern physische Infrastruktur treffen. Für den Handel rückt damit die Frage nach segmentierten Netzwerken, geänderten Zugangsdaten und konsequenter Gerätehärtung in den Fokus.
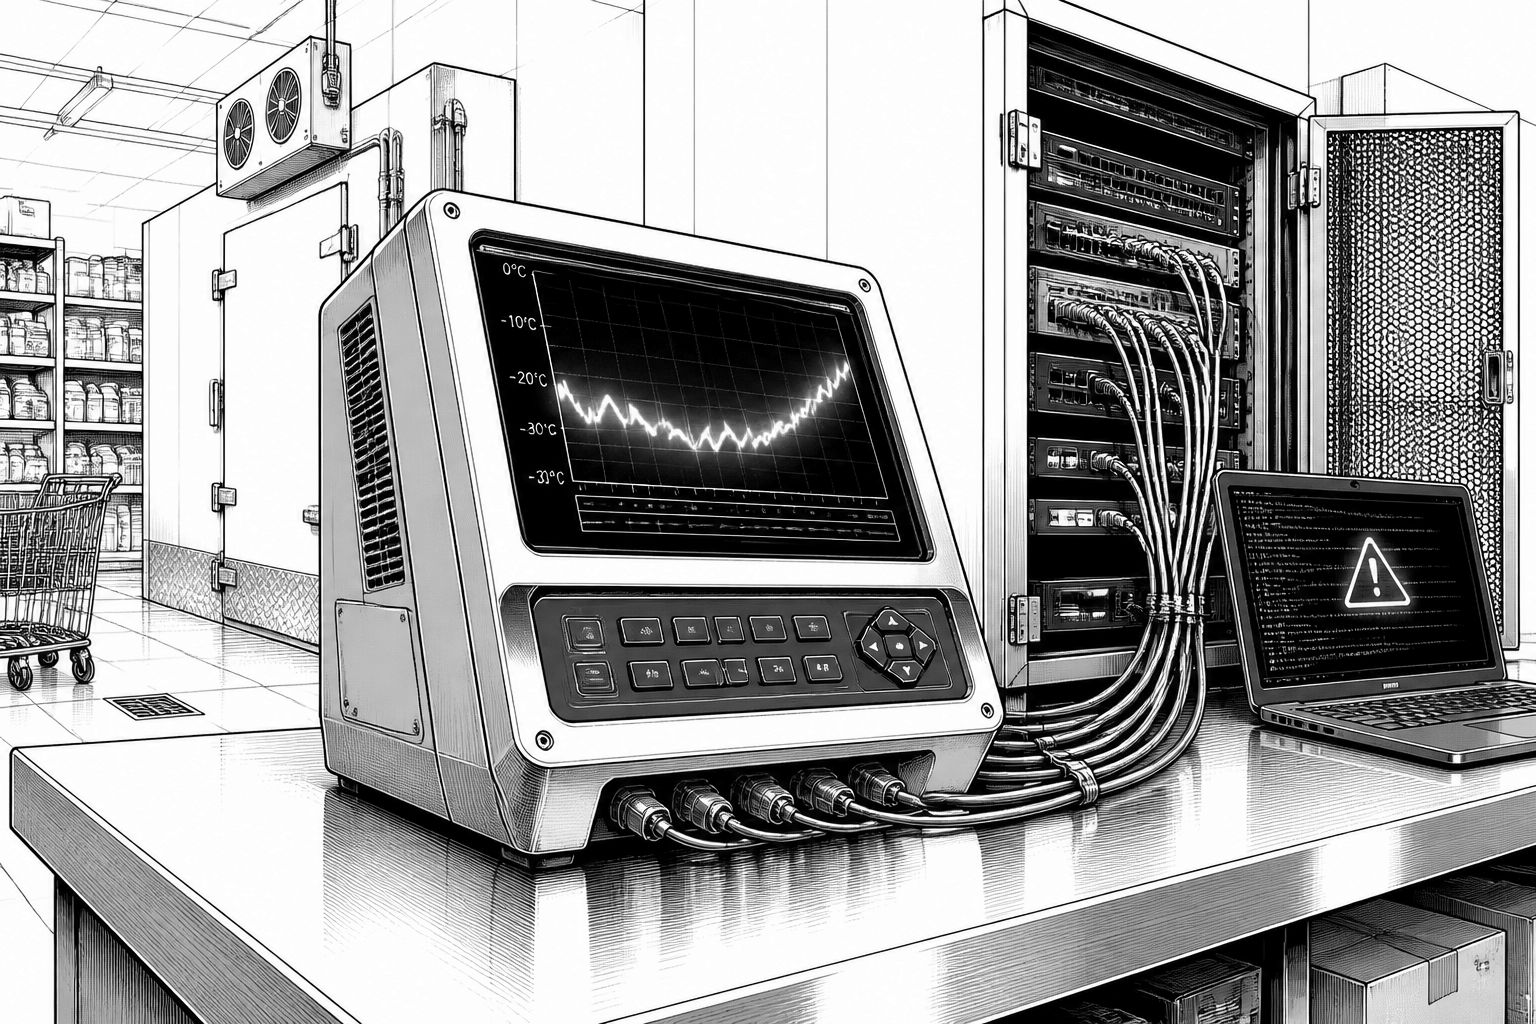
Die nächste Welle der Cyberkriminalität trifft nicht mehr nur Laptops und Server, sondern die Kühlketten selbst. In mehreren europäischen Märkten gelang es Angreifern, sich in Remote-Verwaltungssysteme von Kälteanlagen einzuklinken und die Geräte aus der Ferne so zu steuern, dass sie überhitzen. Für den Handel bedeutet das einen unmittelbaren Warenausfall: Fleisch, Fisch, Milchprodukte und tiefgekühlte Bestände werden nach Stunden zu Verlusten, weil Temperaturabweichungen nicht rückgängig zu machen sind. Damit wird aus einem IT-Thema sehr schnell ein operatives und finanzielles Problem, das sich in Lagerbeständen, Retouren und Neuanschaffungen niederschlägt.
Technisch setzt die Angriffskette nach dem beschriebenen Muster an mehreren Stellen an: verwundbare Fernzugriffsmöglichkeiten, schwache oder unveränderte Passwörter sowie veraltete Firmware in den Kühlsystemen. Viele solcher Geräte werden zwar aus Kostengründen und wegen der Wartungslogik zentral verwaltet, zugleich aber oft so installiert, dass sie im Alltag „funktionieren“, jedoch sicherheitstechnisch nicht dem aktuellen Stand entsprechen. Sobald Angreifer über VPN-Schwachstellen oder gezielte Phishing-Aktionen in das interne Netzwerk gelangen, können sie Befehle zur Temperatursteuerung auslösen. Besonders kritisch ist dabei die Verzögerung zwischen Aktivierung und sichtbaren Schäden: Wenn Temperaturerhöhungen erst nach mehreren Stunden auffallen, haben Angreifer bereits Zeit, parallel viele Standorte oder Geräte anzusprechen.
Dass solche Angriffe zunehmend automatisiert ablaufen, wird auch von Sicherheitsfirmen wie Kaspersky und Palo Alto Networks in der Branche bestätigt. Automatisierung heißt hier vor allem: Bots scannen große Bereiche nach verwundbaren Systemen, identifizieren Geräte mit bekannten Schwachstellen und starten danach zielgerichtete Zugriffe. In der Praxis führt das zu einem Skalierungseffekt, der für Handelsketten besonders unangenehm ist, weil die Kühlgeräteflotte häufig heterogen ist und über viele Filialen verteilt bleibt. Zusätzlich fällt auf, dass die beschriebenen Szenarien keine klassischen Lösegeldforderungen enthalten. Das ist für die Einordnung relevant, weil es auf organisierte Netzwerke oder andere Zielsetzungen hindeuten kann, bei denen nicht der Verkauf von Entschlüsselungsversprechen im Mittelpunkt steht, sondern etwa Störungen oder Druckaufbau.
Die wirtschaftlichen Folgen lassen sich aus mehreren Kostenblöcken zusammensetzen. Neben dem direkten Warenverlust kommen Aufwände für Notfallreparaturen, die Wiederherstellung beschädigter Bestände sowie Entschädigungen gegenüber Lieferanten. In dem geschilderten Kontext berichten einzelne Ketten von Verlusten im zweistelligen Millionenbereich innerhalb dieser Angriffswelle. Auch die Versicherungswelt steht unter Druck, weil Schadensersatzansprüche und Deckungsfragen häufig erst nach einer Schadensbewertung klar werden. Für Discounter und mittelständische Ketten ist das Risiko besonders hoch, wenn sie ihre IT- und Sicherheitsarchitektur weniger stark zentralisiert haben und daher schneller in ungesicherte Fernzugriffe geraten.
Auch für Verbraucher kann sich die Lage in Form von Angebotsengpässen und höheren Preisen zeigen, etwa wenn Frischebestände knapp werden und Händler neu disponieren müssen. Daneben drohen Folgewirkungen an der Börse, weil Gewinne durch kurzfristige Betriebsausfälle und zusätzliche Kosten unter Druck geraten. Goldman Sachs verweist dabei auf mögliche dämpfende Effekte für den europäischen Einzelhandelssektor in der Jahresperformance. Selbst wenn sich die genaue Größenordnung erst nach konkreter Schadensrechnung ergibt, illustriert die Meldung vor allem eine strategische Erkenntnis: Kühltechnik ist inzwischen ein Teil der digitalen Betriebsumgebung, und damit steigen die Kosten eines Sicherheitsvorfalls von der „IT-Ausfallzeit“ auf den „Zeitpunkt bis zur Wiederherstellung der Temperaturkette“.
Gegenmaßnahmen laufen bereits auf mehreren Ebenen an. Auf EU-Ebene wird gefordert, dass Sicherheitsauditoren für alle vernetzten Kühlsysteme eingesetzt werden; parallel wird geprüft, ob staatliche Akteure beteiligt sein könnten. In der Unternehmenspraxis kündigen große Handelsgruppen an, ihre IoT-Infrastruktur zu aktualisieren und zusätzliche Authentifizierungsschichten einzuziehen. Dazu gehört auch der Schritt zurück zu hybriden Konzepten, bei denen kritische Kältegeräte nicht vollständig „always online“ sind, sondern kontrollierter erreichbar bleiben. Ergänzend werden in der Branche Maßnahmen wie Multi-Faktor-Authentifizierung, regelmäßige Passwortwechsel und Netzwerksegmentierung betont, damit ein einmal kompromittierter Zugang nicht automatisch zur flächigen Steuerung vieler Standorte führt.
Die zentrale Lehre ist damit weniger „ein neuer Angriff“ als vielmehr ein Architekturproblem: Wenn Fernwartung, Standardzugänge und zentrale Steuerung zusammenkommen, entsteht eine Angriffsfläche, die sich mit jeder zusätzlichen Filiale vergrößert. Handelsunternehmen sollten daher nicht nur einzelne Geräte patchen, sondern die Sicherheitslogik als durchgängige Kette betrachten – vom Identitätsmanagement über Fernzugriffsprotokolle bis zur Überwachung von Temperaturabweichungen. Das bedeutet auch, dass Alarme nicht nur „zu spät“ auslösen dürfen, sondern so konzipiert werden müssen, dass sie Überhitzungen in einem Zeitfenster erkennen, in dem Gegenmaßnahmen noch möglich sind. Bis diese Standards flächendeckend greifen, bleibt die Lebensmittelkette verwundbar und Sicherheitsverantwortliche müssen die Kühltechnik wie ein sicherheitskritisches System behandeln, nicht wie ein beliebiges IoT-Endgerät.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Hacker greifen europäische Kühlketten an: IoT wird zum Risiko" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Hacker greifen europäische Kühlketten an: IoT wird zum Risiko" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Hacker greifen europäische Kühlketten an: IoT wird zum Risiko« bei Google Deutschland suchen, bei Bing oder Google News!