
LONDON (IT BOLTWISE) – Eine kritische Sicherheitslücke in Ruby on Rails ermöglicht bei bestimmten Upload-Einstellungen das Schreiben beliebiger Dateien auf dem Server. Auslöser ist Active Storage, das in Kombination mit ImageMagick und MiniMagick schädliche Coders per Dateianalyse starten kann. Betroffen sind insbesondere Apps, die hochgeladene Dateien mit dem Disk-Service speichern und dabei ImageMagick-Varianten verarbeiten. Rails stuft das Risiko mit 9,8/10 auf CVSS ein und empfiehlt ein sofortiges Upgrade auf die betroffenen Versionen.
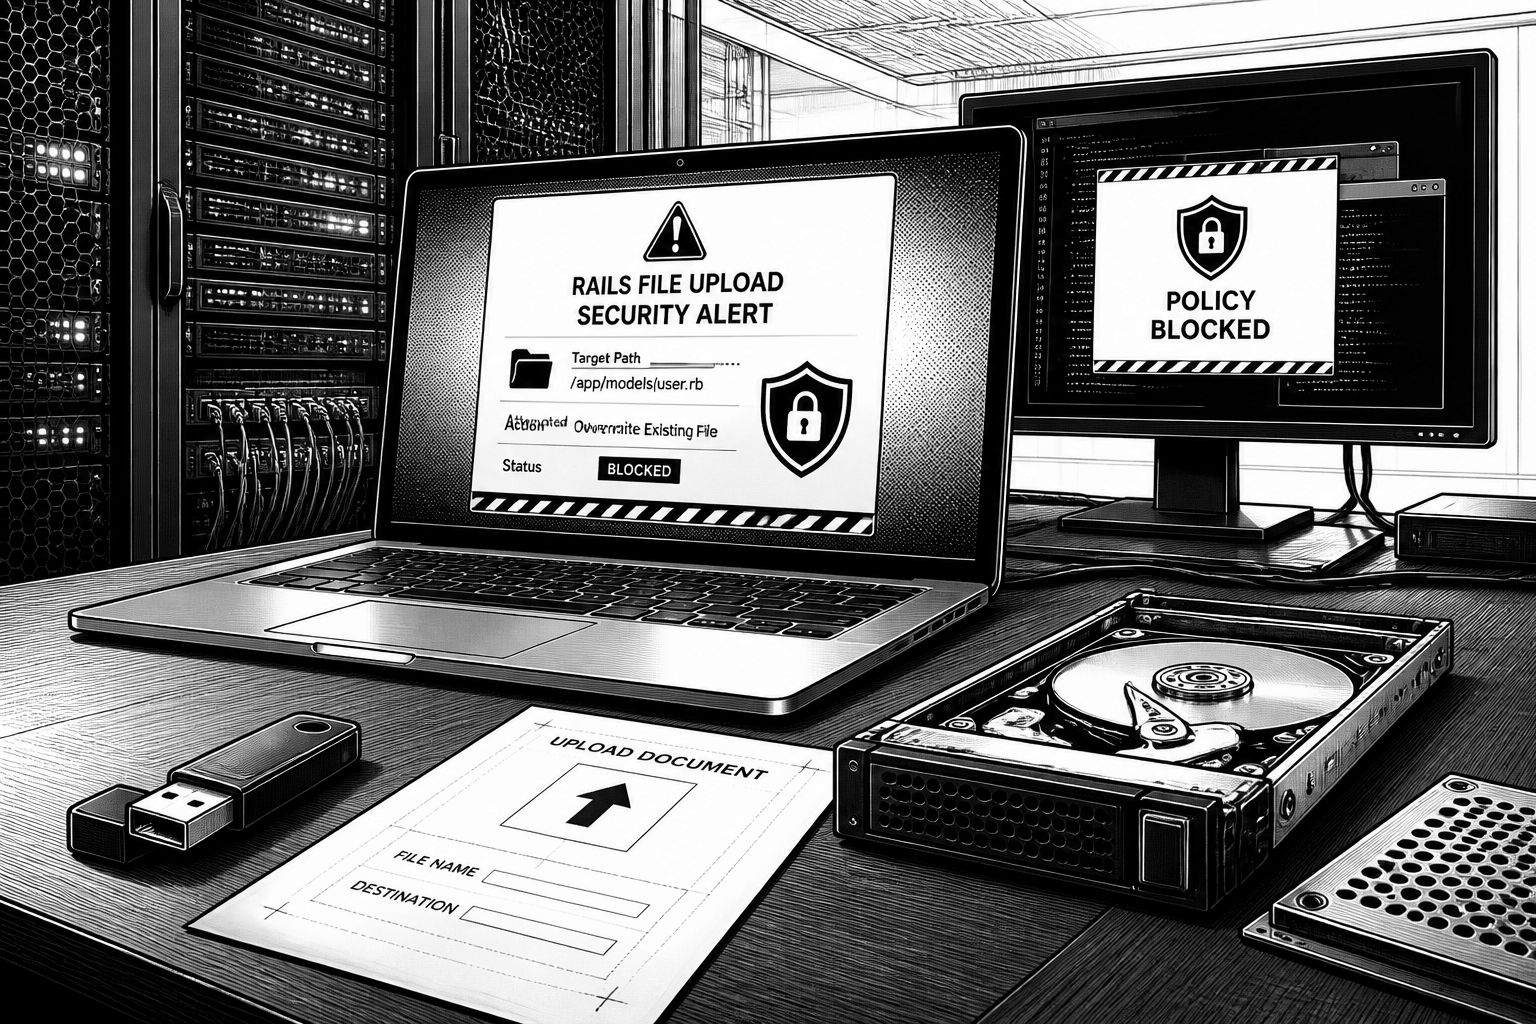
Ruby on Rails hat eine kritische Schwachstelle in Active Storage offengelegt, die unter realistischen Bedingungen zu einem weitreichenden Kompromittieren von Servern führen kann. Konkret kann ein nicht authentifizierter Angreifer in Apps, die Uploads mit ImageMagick verarbeiten, durch ein speziell präpariertes Upload-Dokument beliebige Dateien auf dem System schreiben. Rails hat die Lücke in den Versionen 8.1.4.1 und 8.0.5.2 behoben und ordnet sie in der CVSS-Bewertung mit 9,8 von 10 ein; verfolgt wird sie als GHSA-f3w6-w445-fwh9, ein CVE ist laut Advisory (noch) nicht vergeben.
Technisch sitzt das Problem in der Upload-Pipeline von Active Storage: Beim Anfügen einer Datei wird in der Standardausprägung eine Analysekomponente gestartet, die ImageMagick über einen Format-Handler (Coder) in die Verarbeitung holt. Entscheidend ist dabei, dass ImageMagick Coders anhand des Inhalts auswählt und manche dieser Coders nicht nur mit dem Bild selbst arbeiten, sondern auch mit in der Datei referenzierten oder benannten Zusatzdateien. In Active Storage gibt es dabei keine semantische Einschränkung, welche Coders ein Upload überhaupt auslösen darf; als letzte Sicherheitsgrenze wirken folglich die Bildverarbeitungs-Policies, die das ImageMagick-Setup auf dem Server durchsetzt.
Rails beschreibt in dem Kontext einen konkreten Pfad: Ein hochgeladenes SVG kann durch die Analyzer-Logik in Active Storage den MSL-Coder (ein scripting-fähiger Coder) erreichen. Dieser MSL-Coder liest und schreibt Dateien, deren Namen durch das Skript bestimmt werden. Weil das Hochladen selbst bereits ausreicht, um die Codepfade zu erreichen, ist für den Angriff weder ein Erzeugen von Varianten (transformierte Bildkopien) noch das Rendern von Vorschauen nötig. Darüber hinaus weist Rails darauf hin, dass Apps mit Active Storage und dem Disk-Service besonders gefährdet sind: Wenn der Angreifer Schreibzugriff erhält, kann er typischerweise auch Dateien auslesen, die die Anwendung lesen darf. Zu den im Advisory explizit genannten Zielartefakten zählen dabei unter anderem secret_key_base sowie Credentials für externe Systeme; daraus kann sich wiederum eine Kaskade bis hin zu Remote Code Execution oder lateraler Bewegung in abhängige Systeme ergeben.
Betroffen sind laut Rails jedoch nicht alle Rails-Setups, sondern nur solche, die alle relevanten Bedingungen erfüllen. Erstens muss ImageMagick tatsächlich als Variante-Backend aktiv sein, was über die Einstellung config.active_storage.variant_processor erkennbar ist (für viele Bestandsinstallationen ist das bei load_defaults 6.1 oder früher standardmäßig: mini_magick). Zweitens darf die ImageMagick-Sicherheitsrichtlinie die relevanten Coders nicht bereits abblocken; Rails merkt dabei an, dass die in Debian und Ubuntu mitgelieferten Policies diese Coders nicht grundsätzlich verhindern. Drittens müssen untrusted Benutzer Uploads hochladen können. Für die zweite Bedingung ist außerdem wichtig, dass die Konfiguration, die welche Bibliothek analysiert (nicht nur welche Varianten erzeugt), über dieselbe Variante-Processor-Einstellung gesteuert wird.
In der Versionsmatrix nennt Rails klar, dass alle Active-Storage-Versionen vor 8.0.5.2 betroffen sind, ebenso alle 8.1er Versionen vor 8.1.4.1. Ältere Release-Reihen als 8.0 werden nicht mehr aktiv mit Fixes versehen. Ergänzend ordnet Rails eine zeitliche Nähe zu einem früheren Aktive-Storage-Fix ein: Im Juli wurde bereits eine andere kritische Schwachstelle (CVE-2026-66066) geschlossen, die jedoch primär Systeme betrifft, die statt ImageMagick mit libvips arbeiten. Apps, die ImageMagick einsetzen, waren dort zwar nicht im direkten Pfad, können aber jetzt von dieser neuen Lücke getroffen werden. Neben der ImageMagick-bezogenen Schwachstelle beheben die beiden Releases außerdem eine zweite Active-Storage-Lücke (GHSA-v924-7rp8-4mxh) mit einer von Rails mit 8,8 bewerteten CVSS-Last; insgesamt werden in Summe 21 sicherheitsrelevante Punkte adressiert.
Praktisch lautet die wichtigste Empfehlung: so schnell wie möglich auf Rails 8.1.4.1 oder 8.0.5.2 updaten. Für Apps, die mit: mini_magick laufen, ist dabei zusätzlich mini_magick 5.1 oder höher erforderlich, sonst kann das System bereits beim Boot mit einem Fehler abbrechen. Damit die Schutzmechanismen zuverlässig greifen, müssen Betreiber außerdem verifizieren, dass die neue ImageMagick-Policy tatsächlich zur Laufzeit im Anwendungskontext geladen wird. Rails nennt dafür einen konkreten Prüfaufruf über bin/rails runner und weist zugleich auf Fälle hin, in denen die Policy nicht ankommt, etwa wenn ein Setup nach dem Boot MiniMagick-Umgebungsvariablen überschreibt oder MiniMagick: : Shell eigenständig implementiert. Wer nicht zeitnah upgraden kann, soll die Regeln der gelieferten policy.xml in die System-Policy übernehmen; mindestens soll dort der MSL-Coder blockiert werden, ebenso die Ghostscript-basierten Coders sowie der gs-Delegate. Zusätzlich gilt: Wenn die Anwendung PDF oder PostScript über ImageMagick rendert, müssen genau diese Abhängigkeiten in der Server-Policy gezielt freigeschaltet werden, statt pauschal alles zu blockieren.
Auch für das Incident-Response-Paket ist die Botschaft klar: Sollte eine App den betroffenen Konfigurationsbereich bedienen, sollte secret_key_base und sämtlicher Konfigurations- und Credential-Stack rotiert werden, weil ein Schreib- und damit potenziell auch Lesezugriff den Verlust von Geheimnissen nahelegt. Rails nennt ausdrücklich, dass man ein kompromittiertes Geheimnis nicht als “Falle” weiter offen lassen sollte, sondern die relevanten Secrets inklusive storage- und Datenbankzugriffen sowie Drittanbieter-Tokens neu setzen muss. Ob die Lücke bereits ausgenutzt wurde, sagt das Advisory nicht; berichtet wurde sie laut Rails über HackerOne durch RyotaK von GMO Flatt Security. Für Verantwortliche in der Entwicklung und im Betrieb bedeutet das am Ende: Prüfen Sie die aktive_storage variant_processor-Einstellung, kontrollieren Sie die Server-ImageMagick-Policy und fahren Sie ein zeitnahes Upgrade ein, statt die Schutzwirkung nur “der Theorie nach” zu betrachten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Rails-Active-Storage-Lücke: Angreifer können per ImageMagick Dateien einschleusen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Rails-Active-Storage-Lücke: Angreifer können per ImageMagick Dateien einschleusen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Rails-Active-Storage-Lücke: Angreifer können per ImageMagick Dateien einschleusen« bei Google Deutschland suchen, bei Bing oder Google News!