


LONDON (IT BOLTWISE) – Microsoft hatte CVE-2026-65660 zunächst als Spoofing-Lücke mit moderatem Risiko eingestuft. Die detaillierte Analyse zeigt jedoch, dass ein Angreifer nach der Authentifizierung einen Codepfad zur Remotecode-Ausführung auslösen kann. Betroffen sind SharePoint Server 2016, 2019 und die Subscription Edition. Wer seit dem 11. August gepatcht hat, sollte die gefährliche Funktion standardmäßig deaktiviert haben.
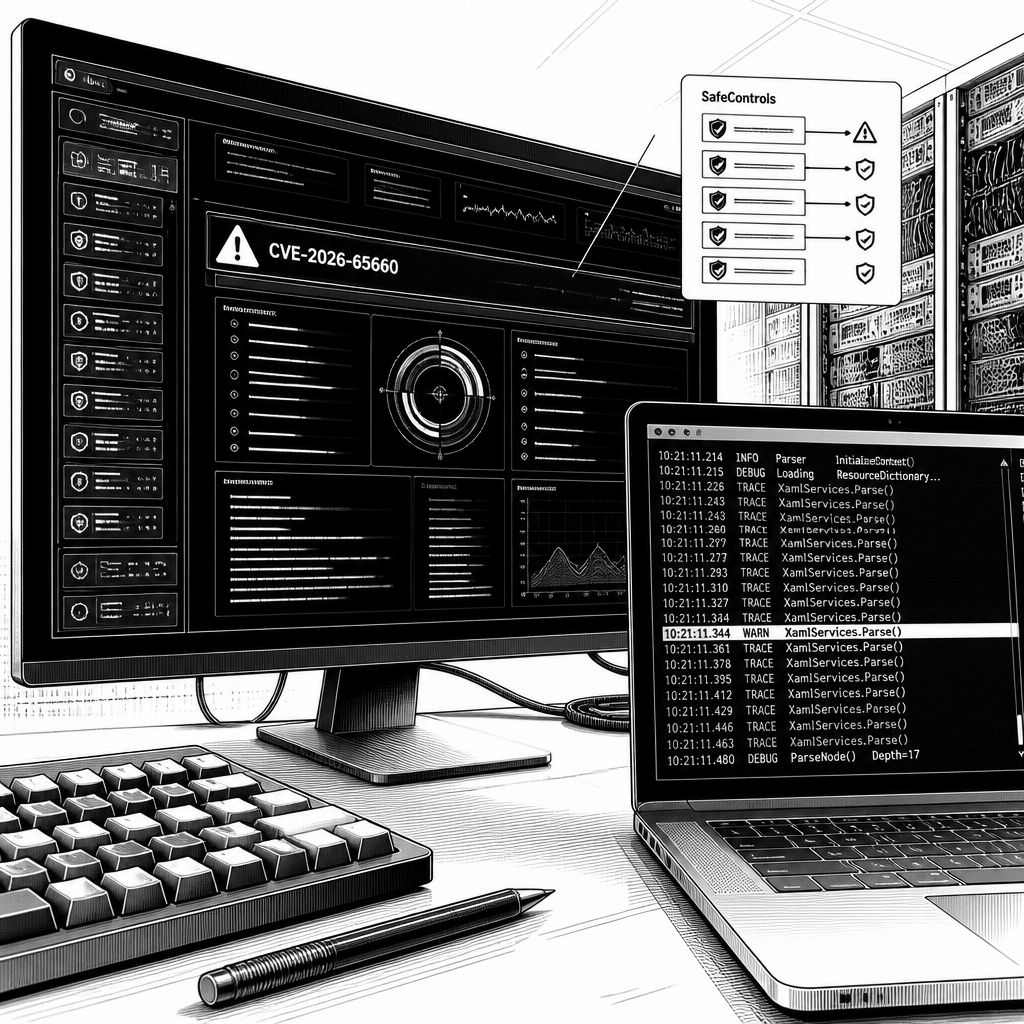
Ein Sicherheitsbefund zu Microsofts SharePoint zeigt, wie trügerisch eine erste Klassifizierung sein kann: Die Lücke CVE-2026-65660 wurde zunächst als „Spoofing“-Problem mit CVSS 6,5 beschrieben. In der technischen Auswertung eines Forschers aus dem Viettel-Umfeld wird die gleiche Schwachstelle jedoch als Weg zu authenticated remote code execution eingeordnet, also zur Remotecode-Ausführung nach erfolgreicher Authentifizierung. Die Diskrepanz betrifft dabei nicht nur die Schwere-Einschätzung, sondern auch die konkrete Angriffslogik: Während das Security Advisory vor allem das Spoofing-Narrativ stützt, bewertet die separate CVE-Auflistung die Wirkung als Codeausführung und weist mit CWE-94 auf eine Code-Injection-Schwäche hin.
Technisch sitzt der Kernfehler in einem Teil der SharePoint-Validierung: SharePoint prüft serverseitige Controls anhand einer SafeControls-Liste, die Klassen als unkritisch oder gefährlich einordnet und damit das dynamische Laden von riskanten Typen verhindern soll. In der Analyse wird beschrieben, dass der ToolPane-Komponentenpfad Web-Part-Markup verarbeitet und dabei „Register“-Direktiven neu konstruiert, indem Attributwerte in doppelten Anführungszeichen geschrieben werden. Entscheidend ist dabei: Zitate innerhalb dieser Attributwerte werden demnach nicht korrekt maskiert. Dadurch kann ein Angreifer zusätzliche Direktiven injizieren und den Typ-Check offenbar so aushebeln, dass danach beliebige.NET-Klassen registriert werden – nach der Überprüfung, aber bevor der eigentliche Control-Ladevorgang greift.
Aus dieser Kontroll-Lücke wird dann der Schritt zur Codeausführung. Die Auswertung beschreibt, dass mit dem injizierten Zugriff auf beliebige Klassen XamlServices.Parse() genutzt wird, um über Deserialisierung einen Ausführungspfad anzustoßen. Auffällig ist, dass im veröffentlichten Write-up auch ein funktionierendes In-Memory-Webshell-Payload gezeigt wird. Damit adressiert der Forscher ein Problem, das bei anderen Deserialisierungsansätzen typischerweise auftritt: Bestimmte Wege scheitern an fehlenden Registry-Berechtigungen. Die Minderung liegt hier weniger im reinen Patch-Text als in der genauen Implementierungsnuance des Angriffs und daran, wie die Laufzeit die Payload innerhalb der SharePoint-Serverumgebung behandelt.
Damit wird auch die zweite Ebene der Risikoabschätzung greifbar: Die Analyse legt nahe, dass CVE-2026-65660 nicht isoliert betrachtet werden sollte. Der Forscher beschreibt eine Chain-Option mit einer separaten Authentifizierungsumgehung, deren Details bereits gepatcht waren. Das Ziel dieses Zusammenspiels: den Angriff von einem Zustand zu einer Stufe weiterzubringen, in der in bestimmten Konfigurationen eine Vorautorisierungs-Route (Pre-Auth) möglich wird, etwa wenn anonyme Seitennutzung zugelassen ist. Laut Darstellung wurde diese Umgehung über einen Patch am 9. Juni korrigiert; Server, die diese Korrektur eingespielt haben, sollen deshalb nicht über den Pre-Auth-Pfad erreichbar sein. In der Praxis heißt das: Selbst wenn eine einzelne Schwachstelle allein „nur“ authentifiziert wirkt, kann die reale Angriffsfläche über mehrere Bugs und Konfigurationsschalter entstehen.
Auch der Kontext zur Einordnung fehlt selten, wenn es um Toolchain-Exploits geht. Der Forscher, der die ursprüngliche Exploit-Kette rund um SharePoint („ToolShell“) bereits im Rahmen von Pwn2Own Berlin gezeigt hatte, verweist darauf, dass ähnliche Angriffe später auch in öffentlich beobachteten Kampagnen missbraucht wurden. In derselben Quelle wird zudem genannt, dass kurz nach Veröffentlichung einer weiteren Schwachstelle CVE-2026-55040 eine Authentifizierungsumgehung in Angriffsdarstellungen auftauchte. Für Sicherheitsverantwortliche ist das vor allem deshalb relevant, weil die Kombination aus „klassischer“ Einstiegsschicht und späterer Ausnutzung über Deserialisierung bei SharePoint-Installationen ein Muster darstellt: Sie erhöht den Druck, nicht nur CVE-Einzelwerte zu priorisieren, sondern die vollständige Patch- und Konfigurationslage zu prüfen.
Gleichzeitig bleibt die Lage für die Bewertung der Dringlichkeit differenziert. Berichte über eine Ausnutzung „in freier Wildbahn“ werden für CVE-2026-65660 in der Analyse nicht genannt. Außerdem taucht die Lücke nach den Angaben nicht in gängigen Listen für bereits aktiv ausgenutzte Schwachstellen auf. Microsofts Advisory stuft die Ausnutzung als unwahrscheinlich ein, auch wenn der vollständige Exploit-Markup mittlerweile öffentlich verfügbar ist. Unabhängig vom realen Missbrauchsstatus gilt für Unternehmen jedoch ein klarer operativer Punkt: Der 11. August brachte Patches, und die Auswertung beschreibt, dass der Patch die verwundbare Funktion standardmäßig abschaltet. Wer also innerhalb dieses Zeitfensters aktualisiert hat und auch wirklich den betroffenen Funktionspfad deaktivieren konnte, reduziert die Wahrscheinlichkeit für den beschriebenen Codeausführungsweg deutlich.
Darüber hinaus lohnt ein Blick auf die Abdeckung: Neben SharePoint Server 2016 und 2019 nennt die Analyse auch die Subscription Edition als betroffen. Der Forscher sagt außerdem, dass auch SharePoint 2013 betroffen sein könne, wobei das Advisory nur neuere Linien nennt. SharePoint 2013 befindet sich seit April 2023 im End-of-Support-Zustand und erhält demnach keine Sicherheitsupdates. Für Organisationen, die 2013 noch betreiben, verschiebt sich die Diskussion damit von „Patchen“ hin zu „Migration und Risikoabbau“: Ohne vendorseitige Fixes bleibt nur der Weg über technisches Hardening, konsequente Segmentierung und das planbare Ablösen der Plattform. Insgesamt zeigt die Episode, dass die Bewertung einer Schwachstelle zwischen Advisory-Text, CVE-Record und tatsächlichem Codepfad auseinanderlaufen kann – und dass belastbare Risikoentscheidungen am Ende immer am technischen Ablauf hängen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "SharePoint-Bug: Aus „Spoofing“ wird bei genauer Prüfung Authentifiziertes RCE" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "SharePoint-Bug: Aus „Spoofing“ wird bei genauer Prüfung Authentifiziertes RCE" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »SharePoint-Bug: Aus „Spoofing“ wird bei genauer Prüfung Authentifiziertes RCE« bei Google Deutschland suchen, bei Bing oder Google News!