


LONDON (IT BOLTWISE) – In einer offiziellen Gebets-App kam es offenbar durch mehrere Sicherheitslücken zu einem ungeschützten Zugriff auf Nutzerdaten von mehr als 700.000 Konten. Die Schwachstellen ermöglichten laut Meldungen unter anderem den Abruf persönlicher Informationen ohne Anmeldung und die Umgehung zentraler Schutzmechanismen bei der Registrierung. Dadurch steigt das Risiko für gezielte Phishing-Angriffe, insbesondere bei weniger technikaffinen Nutzergruppen. Unklar bleibt bislang, ob die Betreiber die Betroffenen ausreichend informiert und die Lücken vollständig behoben haben.
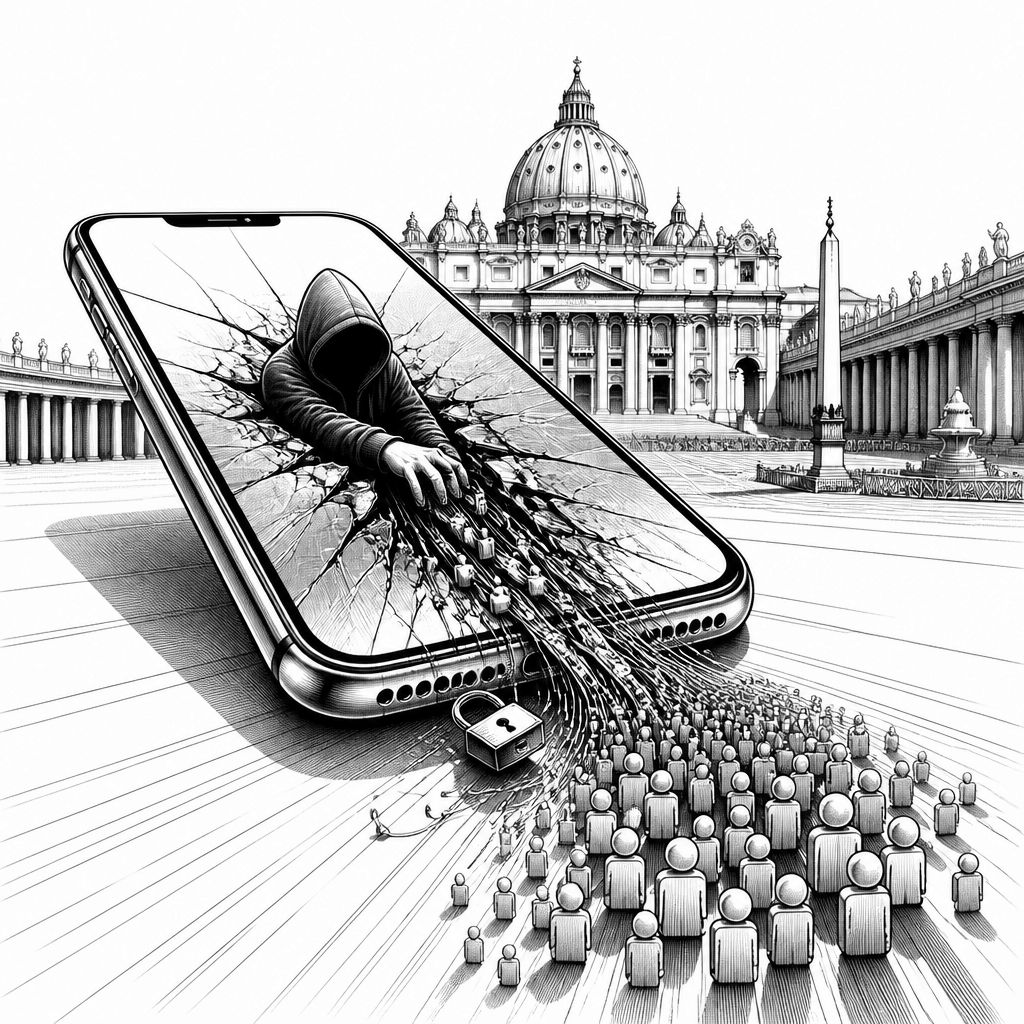
Eigentlich soll die Gebets-App des Papstes Menschen weltweit zusammenbringen – technisch betrachtet ging es dabei jedoch um etwas sehr Konkretes: den Schutz von Identitäten und Kontodaten. Laut einer Sicherheitsmeldung konnten Angreifer über eine ungeschützte Schnittstelle (API) persönliche Informationen auslesen, und zwar ohne dass sich Nutzer zuvor anmelden mussten. Besonders brisant ist dabei die Größenordnung: Betroffen waren mindestens über 700.000 Nutzerkonten, bei denen unter anderem Kontaktdaten und weitere Profilinformationen abgefragt werden konnten.
Der Kern des Problems lag in einer Programmierschnittstelle, die offenbar nicht ausreichend abgesichert war. In der Analyse wird beschrieben, dass für den Zugriff wohl lediglich eine Nutzer-ID übergeben werden musste, ohne zusätzliche Authentifizierungsschritte. Da solche IDs fortlaufend vergeben sein können, hätten Angreifer sie automatisiert durchlaufen und so systematisch Daten mehrerer Konten zusammentragen können. Abgerufen wurden unter anderem Vor- und Nachname, E-Mail-Adresse, Geburtsdatum sowie die Nutzerrolle; zusätzlich sollen sich auch das Land und der Kontostatus einsehen ließen. Für Angriffsstrategien ist das ein echter Hebel, weil daraus sich besonders glaubwürdige Nachrichten ableiten lassen.
Das Risiko endet aber nicht bei der reinen Datenabfrage. In der Meldung heißt es, dass weitere Schwachstellen die Registrierung zusätzlich entwerteten: So habe sich die E-Mail-Verifizierung umgehen lassen, weil der zur Bestätigung benötigte Code beziehungsweise ein entsprechender Hash bereits über die API bereitgestellt worden sein soll. Damit hätten Angreifer Konten mit fremden E-Mail-Adressen registrieren und bestätigen können, ohne Zugriff auf das jeweilige Postfach zu benötigen. Parallel soll auch die Authentifizierung der von der App versendeten E-Mails fehlerhaft gewesen sein, wodurch viele Mail-Clients die Nachrichten als potenziell gefälscht einordneten. Gleichzeitig erschwerten solche Signatur- und Vertrauensprobleme die Unterscheidung zwischen echten und gefälschten E-Mails – ein Muster, das in der Praxis häufig Phishing-Angriffe begünstigt, weil Nutzer stärker misstrauen oder Warnungen übersehen.
Für Sicherheitsverantwortliche zeigt diese Kombination aus unauthentifiziertem Datenzugriff und schwacher Verifikationslogik einen klassischen Failure-Mode im App-Backend: selbst wenn einzelne Endpunkte nicht als „öffentlich“ gedacht sind, reicht eine fehlende Zugriffskontrolle aus, um den gesamten Datenfluss zu kompromittieren. Technisch bedeutet das typischerweise, dass Autorisierungsprüfungen entweder fehlen, an der falschen Stelle sitzen oder durch fehlerhafte Annahmen über die Nutzer-ID überbrückt werden. In solchen Fällen ist auch die Qualität des Schutzes rund um Kontoaktionen entscheidend – etwa ob Verifizierungscodes wirklich nur im Besitz des Empfängers entstehen und ob E-Mail-Versand so signiert wird, dass Clients die Herkunft zuverlässig validieren können. Gerade bei Messaging- und Authentifizierungsstrecken ist ein „Defense-in-Depth“-Ansatz nötig: Zugriffskontrolle, Verifikationskette und E-Mail-Trust müssen gemeinsam funktionieren.
Auch der zeitliche Verlauf legt eine zweite Ebene offen: Die Meldung soll bereits am 3. Januar 2026 erfolgt sein. Dennoch habe es über sechs Monate hinweg zunächst keine Rückmeldung gegeben, während die Schwachstellen später öffentlich gemacht wurden. Erst nachdem darüber berichtet wurde, schlossen die Betreiber die betroffene Lücke offenbar. Eine bestätigte offizielle Stellungnahme zur Behebung oder zur Frage, ob und wie Betroffene informiert wurden, blieb dabei aus – zumindest laut der Sicherheitsmeldung und dem weiteren Kontext. Unklar ist zudem weiterhin, ob die Daten tatsächlich missbräuchlich verwendet wurden und ob es gezielte Angriffe in dieser Zeit gab; bei einer Plattform mit dieser Reichweite ist aber zu erwarten, dass allein der Informationsabfluss die Angriffsfläche dauerhaft vergrößert.
Für Unternehmen und Teams, die Apps mit sensiblen Nutzerprofilen betreiben, lässt sich daraus eine klare Lehre ableiten: Es reicht nicht, „nur“ Authentifizierung einzubauen, wenn Autorisierung und Datenabgrenzung nicht konsequent geprüft werden. Besonders kritisch sind Backends, die mehrere Zugangswege unterstützen – in diesem Fall offenbar Android, iOS und zusätzlich ein Browser-Zugang – denn jede zusätzliche Oberfläche kann neue Pfade für Fehlkonfigurationen eröffnen. Ebenso sollte die E-Mail-Verifikation als sicherheitskritischer Prozess betrachtet werden: Codes dürfen nicht als verwertbare Artefakte über eine ungesicherte API zugänglich sein, und E-Mail-Signaturen müssen so umgesetzt werden, dass Clients die Authentizität verlässlich bewerten können. Im weiteren Sinne ist auch Kommunikation Teil der Security-Strategie: Eine schnelle Reaktion und transparente Updates reduzieren nicht nur das Risiko, sondern stärken auch das Vertrauen bei Nutzergruppen, die gezielt auf Betrug angewiesen sind – etwa weil sie selbst weniger technische Gegenmaßnahmen treffen können.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sicherheitslücken in der Gebets-App des Papstes: Mehr als 700.000 Nutzer potenziell betroffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sicherheitslücken in der Gebets-App des Papstes: Mehr als 700.000 Nutzer potenziell betroffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sicherheitslücken in der Gebets-App des Papstes: Mehr als 700.000 Nutzer potenziell betroffen« bei Google Deutschland suchen, bei Bing oder Google News!