
LONDON (IT BOLTWISE) – Eine neu offengelegte Windows-Null-Tage-Lücke namens „SignDrop“ zeigt, wie eine Microsoft-Sicherheitsmaßnahme in bestimmten Konstellationen missbraucht werden kann. Angreifer mit Standardrechten sollen sich darüber SYSTEM-Befehlszugriff verschaffen können. Der Angriff nutzt dabei den Common Log File System (CLFS)-Treiber und dessen Authentifizierungslogik. Microsoft untersucht den Fall, während unabhängige Forscher die Wirksamkeit unter Bedingungen bereits reproduzierten.
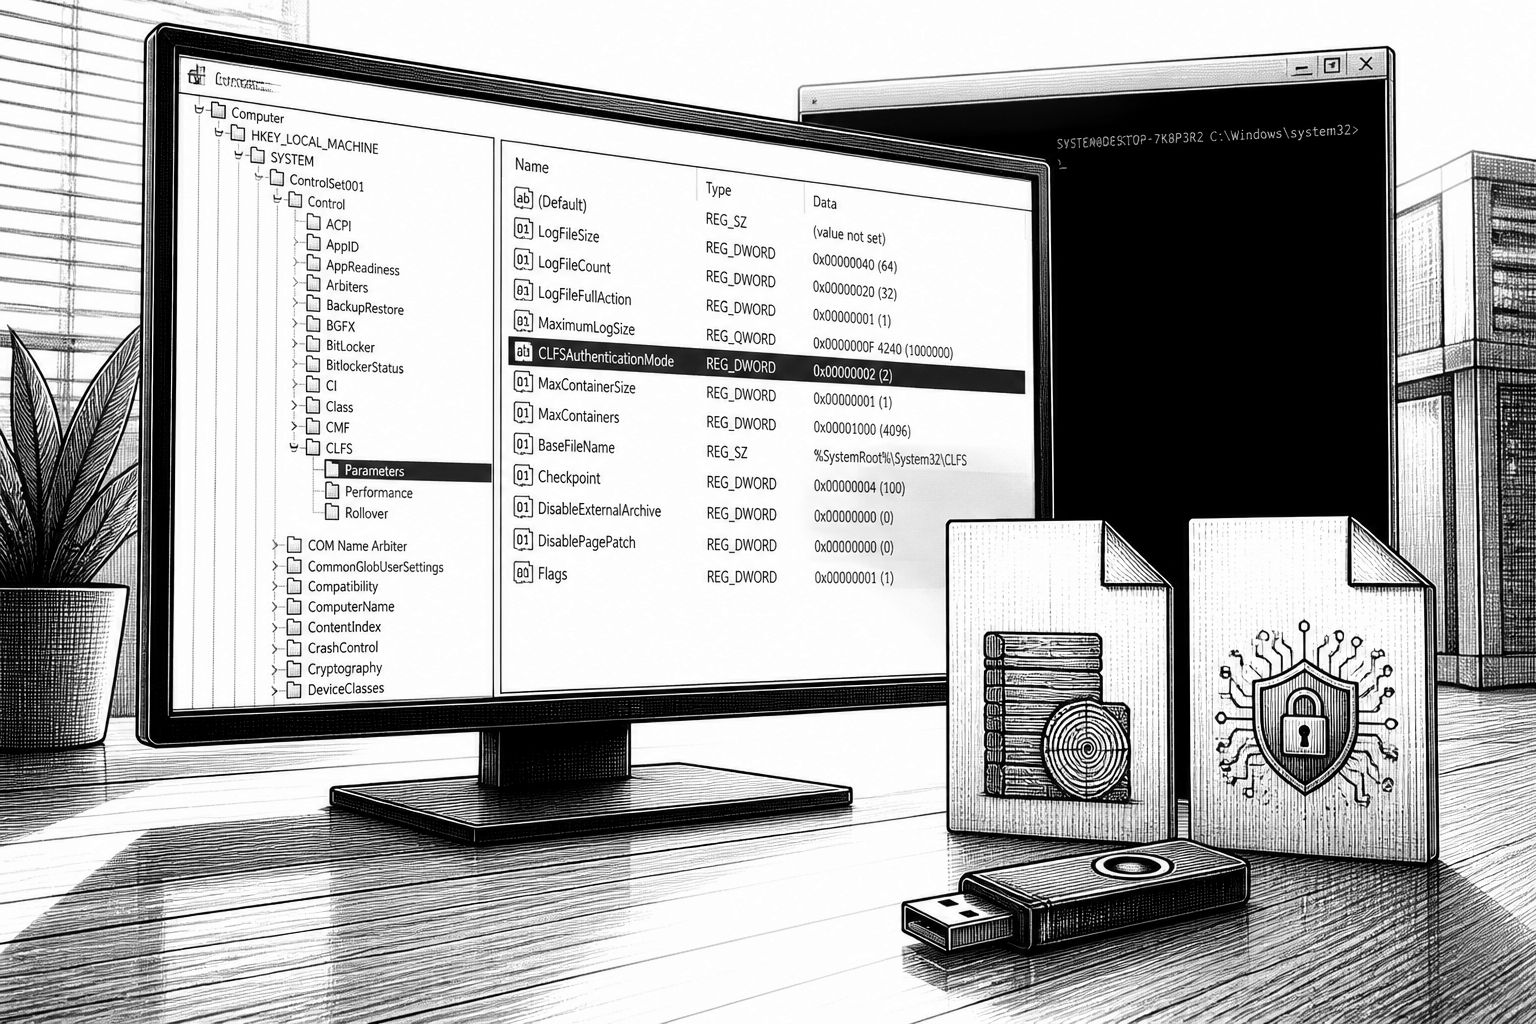
Die Sicherheitslage bei Windows bekommt mit „SignDrop“ erneut ein Beispiel dafür, wie selbst gut gemeinte Schutzmechanismen neue Angriffsflächen eröffnen können. Laut den veröffentlichten technischen Details kann die Lücke es Angreifern mit normalen Benutzerrechten ermöglichen, die Kontrolle bis auf SYSTEM-Niveau zu erweitern. Besonders brisant ist dabei die Motivlage: Der betroffene Bereich wurde zuletzt gerade dafür angepasst, frühere Schwachstellen in Richtung Privilege Escalation abzufangen. Wenn das dann in der Praxis doch mit einem Proof-of-Concept nachstellbar ist, verschiebt sich die Priorität für Patch- und Risikomanagement deutlich – vor allem bei Unternehmen, die stark auf Windows-Standard-Workflows und zentrale Security-Komponenten wie Defender setzen.
Im Zentrum steht Microsofts Common Log File System (CLFS), ein Treiber, der Log- und Ereignisoperationen für Windows-Anwendungen und Systemdienste koordiniert. SignDrop zielt auf den CLFS-Prozess rund um Authentifizierung und Integritätsprüfung. Microsoft hatte im Oktober 2025 eine CLFS-„Authentication hardening“-Maßnahme eingeführt: Dabei sollen kryptografische Authentifizierungscodes sicherstellen, dass ein Logfile vor der weiteren Verarbeitung die erwartete Integrität aufweist. Die Schwachstelle liegt jedoch laut Analyseergebnis nicht nur im „Ob“ der Prüfung, sondern in den Details der Umsetzung: Der Mechanismus zur Erzeugung und Handhabung der zugehörigen CLFS-Authentifizierungsdateien kann so manipuliert werden, dass die Dateierzeugung dabei erhöhte Rechte nutzt.
Konkret wird beschrieben, dass die Lücke die Art beeinflusst, wie der CLFS-Treiber die sogenannten.cnpf-Authentifizierungsdateien in Verbindung mit clfs.sys erstellt. Ein Angreifer soll dabei einen speziell präparierten Logfile-Inhalt vorbereiten und anschließend einen privilegierten Windows-Prozess, etwa Microsoft Defender, dazu bringen, diese Datei zu öffnen. Über diese Interaktion kann CLFS dann offenbar eine Authentifizierungsdatei mit SYSTEM-Rechten generieren, während bestimmte Zugriffseigenschaften weiter aus dem vom Angreifer gesteuerten Dateikonstrukt „mitvererbt“ bleiben. In Kombination mit weiteren Eingriffen lässt sich daraus eine klassische Privilege-Eskalation ableiten, bei der der Sprung von Benutzerrechten zu einem SYSTEM-level Kommandoausführungs-Kontext gelingt.
Dass ein Exploit ausgerechnet für CLFS im Umfeld von Defender beschrieben wird, ist für die Betriebspraxis entscheidend. Ein Teil der Risikoabschätzung bezieht sich darauf, ob solche Rechteeskalationen Erkennungs- und Schutzmechanismen „optisch“ tarnt: Wenn die Dateioperationen so aussehen, als kämen sie aus einem legitimen Sicherheitsprozess, sinkt unter Umständen die Erkennungssicherheit für reaktive Heuristiken. In den veröffentlichten Angaben wird zusätzlich behauptet, dass die Technik potenziell Tamper-Schutzmechanismen im Kontext von Antivirus- und Endpoint-Detection-and-Response-Komponenten umgehen könnte, weil die privilegierten Dateizugriffe wie normale Abläufe wirken. Unabhängige Forschungsteams haben demnach die Vorgehensweise unter bestimmten Voraussetzungen nachgebaut und dabei einen SYSTEM-Level-Command-Shell-Zugriff erreicht, was die reine Theorie bei vielen Unternehmen sofort in die „handlungsrelevante“ Kategorie verschiebt.
Für die technische Einordnung hilft ein Blick auf das betroffene Windows-Release-Spektrum, das in den vorhandenen Tests genannt wird. Der Sicherheitsforscher hat SignDrop demnach gegen Windows 11 26H2, eine Windows 11 26H2 Experimental-Variante sowie Windows Server 2025 Experimental getestet und dabei eine potenziell breite Verwundbarkeit geschätzt. Die Zahl „etwa 80%“ wird dabei ausdrücklich nicht als verifizierter Wert dargestellt, und in der Praxis spielen Kompatibilität und Zuverlässigkeit oft eine Rolle, etwa durch unterschiedliche Konfigurationen, Security-Hardening-Levels oder Varianten in der CLFS-Implementierung. Damit ist die entscheidende Frage für Administratoren weniger „Ist es grundsätzlich möglich?“, sondern „Ist genau meine Systemkonfiguration betroffen und ist die Ausnutzbarkeit in der realen Umgebung gegeben?“
Als praktische Orientierung wird ein Registry-Check genannt, mit dem sich zumindest die aktivierte CLFS-Authentifizierungslogik prüfen lässt: `HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesCLFSAuthenticationMode`. Laut Microsoft-Dokumentation deutet ein Wert von 0 auf Enforcement Mode, ein Wert von 1 auf Learning Mode hin – beides signalisiert eine aktive bzw. potenziell verwundbare Konfiguration. Wichtig ist jedoch die Warnung, nicht einfach als Schnellmaßnahme die CLFS-Authentifizierung pauschal abzuschalten. Die Begründung: Eine solche Deaktivierung könnte das System wieder für ältere Speicherfehler öffnen, die durch die Authentifizierungslogik gerade entschärft werden sollten. Für viele Organisationen bedeutet das: Statt „Feature ausknipsen“ braucht es einen abgestimmten Ansatz aus Patch-Plan, Konfigurationsprüfung und zusätzlicher Beobachtung, bis ein offizieller Fix verfügbar ist.
Microsoft hat die Berichte der verfügbaren Informationen zufolge bestätigt und eine Untersuchung eingeleitet. In der öffentlichen Lagebewertung heißt es außerdem, dass Microsoft Defender Exploit-Versuche erkennen und blockieren könne und derzeit keine Hinweise auf eine aktive Ausnutzung in freier Wildbahn vorliegen. Gleichzeitig ist SignDrop nach den vorliegenden Angaben noch keiner offiziellen CVE-Nummer zugeordnet und es gibt (Stand der Quelle) keinen dedizierten Security-Patch. Für IT-Entscheider ergibt sich daraus eine klare Linie: Sicherheitsupdates für Windows und Defender weiter zeitnah ausrollen, die betroffenen Systeme anhand der CLFS-Authentication-Mode-Konfiguration inventarisieren und bis zur offiziellen Bestätigung oder Gegenmaßnahme erhöhte Aufmerksamkeit in der EDR/Logging-Pipeline halten. Der Fall zeigt zudem, wie wichtig es ist, „Mitigation-Funktion“ nicht isoliert zu betrachten: Wenn Schutzlogik selbst komplexe Dateiprüf- und Rechtepfade umfasst, müssen Security-Teams bei neuen Hardening-Features stets auch die Interaktionsflächen zwischen Treiberlogik, Security-Apps und Dateioperationen im Blick behalten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«



Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "SignDrop-Zero-Day: CLFS-Härtung ermöglicht SYSTEM-Rechte unter Windows 11" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "SignDrop-Zero-Day: CLFS-Härtung ermöglicht SYSTEM-Rechte unter Windows 11" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »SignDrop-Zero-Day: CLFS-Härtung ermöglicht SYSTEM-Rechte unter Windows 11« bei Google Deutschland suchen, bei Bing oder Google News!