
LONDON (IT BOLTWISE) – SonicWall warnt vor zwei ungepatchten Schwachstellen in End-of-Life Global Management System (GMS)-Installationen. Betroffen ist laut Hersteller u. a. GMS 9.5.2 und ältere Versionen: Eine Lücke erlaubt eine nicht authentifizierte Dateilesung, eine zweite nach dem Login gezielte SQL-Injections. Die Firma liefert dafür keine Fixes mehr und rät zum Upgrade auf den SonicWall Network Security Manager (NSM). Zugleich zeigt die jüngste Ausnutzungspraxis nach einem vorherigen Kritikal-Fix, wie schnell solche Fehler im Feld Wirkung entfalten können.
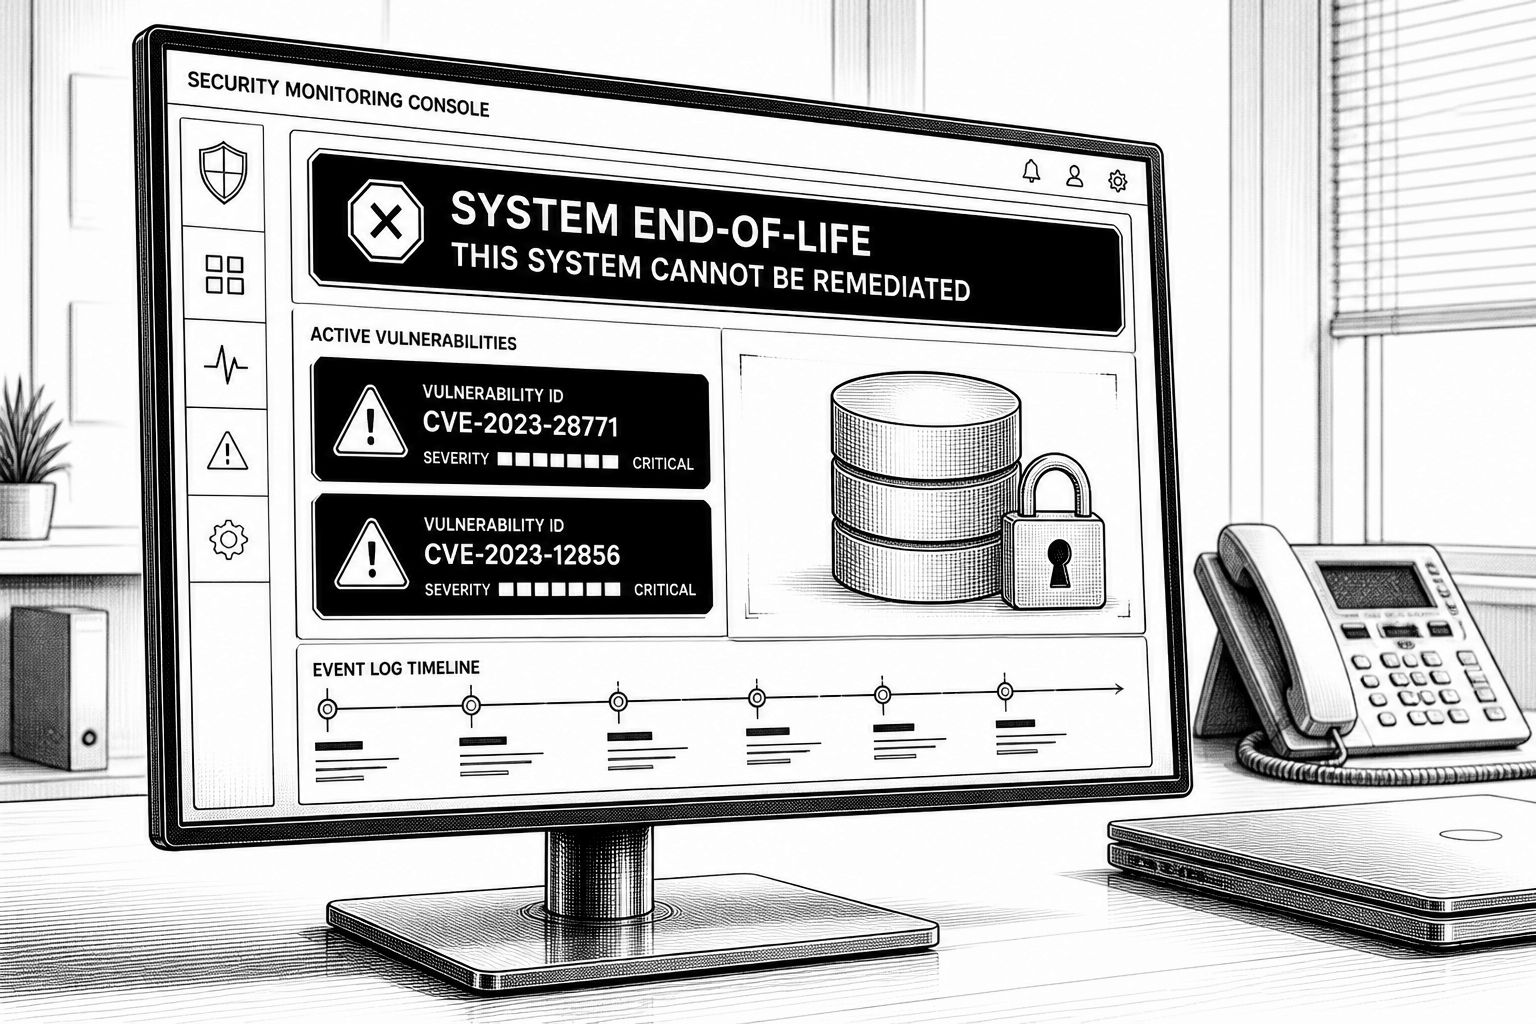
SonicWall zieht die Sicherheits-Notbremse für besonders heikle Alt-Systeme: Für Global Management System (GMS) in End-of-Life-Status kündigt der Hersteller zwei weitere Lücken an, die er ausdrücklich nicht mehr beheben will. Im Zentrum stehen dabei nicht nur abstrakte Risiken, sondern konkrete Angriffsflächen, die bereits für Versionen wie GMS 9.5.2 und darunter gelten. Damit trifft es vor allem Organisationen, die ihre GMS-Instanzen aus Betriebs- oder Integrationsgründen über Jahre hinweg weiterlaufen lassen – genau diese Konstellation wird in Sicherheitskreisen seit Jahren als typischer Pfad für erfolgreiche Intrusionen beschrieben.
Die erste Schwachstelle, CVE-2026-109593, bewertet SonicWall mit einem CVSS-Score von 9,1 und beschreibt sie als nicht authentifizierten File-Read-Angriff. Praktisch bedeutet das: Wer Netzwerkzugriff besitzt, kann unter bestimmten Umständen interne GMS-Dateien auslesen. Schon bei derartigen Dateilesungen reicht das Spektrum häufig von Konfigurationsinformationen bis hin zu Metadaten, die später das Pivotieren in andere Systeme erleichtern. Anders als bei Bugs, die zwingend einen funktionierenden Login voraussetzen, senkt hier der fehlende Authentifizierungszwang die Hürde für potenzielle Angreifer deutlich.
Etwas weniger kritisch, aber weiterhin sicherheitsrelevant ist CVE-2026-109594 mit CVSS 6,8: Hier handelt es sich laut Hersteller um eine SQL-Injection nach erfolgreicher Authentifizierung. SonicWall beschreibt, dass ein authentifizierter Angreifer unter spezifischen Bedingungen Informationen in der GMS-Datenbank abrufen oder verändern könnte. Für die Praxis ist diese Unterscheidung wichtig: Während File-Read häufig Informationen abgreift, kann SQL-Injection – je nach Datenmodell und Abfragepfaden – auch die Integrität von Datensätzen treffen, etwa durch manipulierte Konfigurationen oder inkonsistente Zustände, die im weiteren Verlauf Sicherheitskontrollen aushebeln. Gerade in Management-Umgebungen sind Datenbankinhalte oft die „Single Source of Truth“ für Policies und Statusinformationen.
Die Konsequenz ist klar kommuniziert: „The affected product has reached End-of-life (EoL)“, heißt es in der Herstellerwarnung, verbunden mit der Aussage, dass es „no remediation or security update“ für diese Schwachstellen geben werde. Stattdessen empfiehlt SonicWall ein Upgrade auf den SonicWall Network Security Manager (NSM). Aus IT-Sicht verschiebt sich damit der Fokus weg von punktuellen Workarounds hin zu Migrationsprojekten: Versionen, die außerhalb des Wartungsfensters liegen, werden in der Regel nicht mehr über virtuelle Patches oder Kompensationsmaßnahmen „gerettet“, sondern müssen technisch neu aufgesetzt oder zumindest aus dem exponierten Betrieb herausgenommen werden.
Dass das Thema nicht nur theoretisch ist, unterstreicht der zeitliche Kontext: SonicWall hatte weniger als einen Monat zuvor bereits Fixes für CVE-2026-102255 (CVSS 10,0) veröffentlicht, eine kritische Schwachstelle im Bereich pre-authenticated Server-Side Request Forgery (SSRF). Laut Angaben aus dem Umfeld der Sicherheitsbeobachtung habe diese Lücke inzwischen im Feld gezielt ausgenutzt werden können. Genannt werden dabei 2.541 Angriffversuche von acht unterschiedlichen IP-Adressen – u. a. aus Singapur und den USA – seit dem 9. Oktober 2026, mit bis zu 30 Ausnutzungsversuchen am 3. November 2026. Solche Muster sind ein typischer Hinweis darauf, dass Angriffe nicht „abgeschaltet“ werden, nur weil ein Patch existiert, sondern dass Parallelwelten aus ungepatchten Installationen und automatisierten Scans die Wirkung lange fortsetzen.
Für Betreiber bedeutet das: Das Risiko eines Management-Systems ist nicht auf den eigentlichen Datenzugriff beschränkt, sondern betrifft die gesamte Vertrauenskette. Wenn ein Angreifer intern abgelegte Dateien lesen kann oder nach dem Login Datenbankinhalte manipuliert, kann das anschließend Auswirkungen auf nachgelagerte Prozesse wie Policy-Verteilung, Konfigurationssichtbarkeit oder Audit-Trails haben. Gerade deshalb ist das Upgrade auf NSM laut Hersteller keine reine Empfehlung, sondern eine sicherheitstechnische Grundsatzentscheidung: Entweder man bleibt in einem Wartungsfenster mit aktualisierten Komponenten, oder man akzeptiert, dass neue Schwachstellen mit hoher Wahrscheinlichkeit dauerhaft ausgenutzt werden können.
Unabhängig davon, wie reibungslos eine Migration gelingt, lohnt sich zusätzlich eine nüchterne Bestandsaufnahme: Welche GMS-Instanzen laufen, wie hoch ist ihre Netzwerkexponierung, und welche Authentifizierungswege sind real im Betrieb? In vielen Umgebungen zeigt sich nachträglich, dass der „eigentliche“ Management-Zugriff zwar eingeschränkt wurde, aber die ausgenutzten Pfade noch erreichbar sind – etwa über interne Netze, Jump Hosts oder schlecht segmentierte Verwaltungsbereiche. Wer solche Lücken vor dem Upgrade adressiert, reduziert nicht nur die unmittelbare Angriffsfläche, sondern erleichtert auch die Freigabe für Migrationen, weil Risikoannahmen messbarer werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "SonicWall warnt vor ungepatchten GMS-Altfehlern und empfiehlt Upgrade" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "SonicWall warnt vor ungepatchten GMS-Altfehlern und empfiehlt Upgrade" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »SonicWall warnt vor ungepatchten GMS-Altfehlern und empfiehlt Upgrade« bei Google Deutschland suchen, bei Bing oder Google News!