




Cordyceps: CI/CD-Workflows von 300+ Repos angreifbar
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer neuen CI/CD-Schwäche, die es Unbefugten ermöglicht, Workflow-Logik in Open-Source-Projekten zu kapern. Unter dem Namen „Cordyceps“ wurden in Stichproben über 300 GitHub-Repositories als vollständig ausnutzbar bewertet. Die Lücke entsteht, wenn Pull Requests mehr Rechte bekommen, als für untrusted Code zulässig ist. Besonders kritisch: Angreifer können dabei Code ausführen, […]
Lieferkettenangriff auf npm: Nordkorea kompromittiert 140 Pakete
LONDON (IT BOLTWISE) – Ein mutmaßlich nordkoreanischer Akteur hat über die Open-Source-Lieferkette 140 npm-Pakete kompromittiert. Der Angriff lief über Typosquatting und das Übernehmen von Maintainer-Zugriffen, um Schadcode in die Abhängigkeiten vieler Projekte einzuschleusen. Besonders kritisch ist die Verbindung zu Wallet-Ökosystemen: Die Malware suchte gezielt nach Browser- und App-Erweiterungen. Für Unternehmen bedeutet das, dass KI- und […]
Android Developer Verifier startet: neue Schutz- und ID-freie Accounts
LONDON (IT BOLTWISE) – Google rollt einen neuen Android-Dienst namens Android Developer Verifier aus, der App-Installationen künftig nur noch von registrierten, verifizierten Entwicklern zulässt. Ab dem 30. September gilt der Schutz zuerst in Brasilien, Indonesien, Singapur und Thailand und soll schädliche Installationsketten durch unbekannte Herausgeber eindämmen. Parallel erweitert der Konzern den Zugang für Lernende und […]
IBM watsonx Code Assistant: KI schreibt Enterprise-Code schneller – und sicherheitsrelevant
ARMONK / LONDON (IT BOLTWISE) – IBM erweitert mit dem watsonx Code Assistant die KI-gestützte Softwareentwicklung für Unternehmen und integriert Code-Vorschläge direkt in gängige Toolchains. Der Assistent zielt besonders auf Enterprise-Stacks wie Java, Automatisierung mit Ansible und Modernisierung von Cobol-Altlasten. Für IT-Teams verspricht das weniger Boilerplate und schnellere Patterns – zugleich bleibt das Thema Review, […]
NIS-2-Richtlinie: 30.000 Unternehmen müssen Sicherheitsziele verschärfen
BERLIN / LONDON (IT BOLTWISE) – Die NIS-2-Richtlinie trifft in Deutschland rund 30.000 Unternehmen und zwingt sie zu messbar strengeren Sicherheitsvorgaben. Gleichzeitig zeigt die Lage eine neue Qualität bei Phishing: KI-gestützte Angriffe wachsen stark, oft laufen sie über verschlüsselten Verkehr und bleiben daher länger unentdeckt. Ergänzend eskalieren Patchzyklen und Supply-Chain-Risiken, während der Mensch weiterhin als […]
Google Cloud und GitLab: DevSecOps-Managed-Plattform plus Sonos-Patenterfolg
MOUNTAIN VIEW / LONDON (IT BOLTWISE) – Google Cloud und GitLab bauen eine gemanagte DevSecOps-Plattform direkt auf Google-Infrastruktur aus. Damit rücken Enterprise-Workloads stärker in Richtung „Security by Design“ und automatisierter Betriebsprozesse. Parallel stärkt ein Berufungsentscheid im Patentstreit mit Sonos Googles Position bei Smart-Speaker-Technologien. Für Investoren verdichten sich damit Cloud- und KI-Aktualisierungen zu einem Paket aus […]
BSI warnt: Red Hat Quay kann per Remote-Angriff beliebigen Code ausführen
LONDON (IT BOLTWISE) – Das BSI meldet Sicherheitslücken in Red Hat Quay mit einem CVSS-Base Score von 7,1 und warnt vor Remote-Angriffen durch einen authentisierten Angreifer. Laut Hinweis sind neben UNIX auch die Container-Registry selbst betroffen und können zur Ausführung beliebigen Codes sowie zu serverseitigen Request-Forgery-Angriffen (SSRF) missbraucht werden. Für Unternehmen zählt jetzt vor allem […]
KI-Coding-Tools im Ranking: Claude Code liegt vor Gemini Code Assist
LONDON (IT BOLTWISE) – In der KI-Engineering-Landschaft setzen Unternehmen zunehmend auf Tools, die messbare Produktivität liefern und Kosten transparent machen. Eine Umfrage unter 636 Entwicklern zeigt, dass Claude Code mit 39 Prozent der Nennungen vorn liegt, gefolgt von Gemini Code Assist mit 35 Prozent. Gleichzeitig wächst die Skepsis beim KI-gestützten Management: 54 Prozent der Entwickler […]
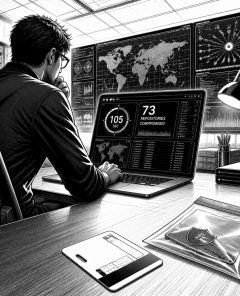
Miasma-Wurm kompromittiert 73 GitHub-Repos in 105 Sekunden
LONDON (IT BOLTWISE) – Ein selbstvermehrender Wurm namens Miasma hat in nur 105 Sekunden 73 Microsoft-relevante GitHub-Repositories stillgelegt und dabei gezielt Zugangstoken von Cloud- und KI-Entwicklern abgegriffen. Auslöser war laut Sicherheitsanalysen ein kompromittiertes Contributor-Konto, das einen schadhaften Commit in ein Azure-Framework einschleuste. Besonders brisant: Der Wurm zielt auf Token- und Geheimnisdaten über mehrere Cloud-Provider und […]
Claude Code: KI-agenten schreiben 80% des Codes und erhöhen Produktivität um 70%
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic hat Claude Code mit einem Update weiter ausgebaut: Das System soll inzwischen rund 80% des firmeneigenen Codes beisteuern und die Produktivität pro Entwickler um fast 70% steigern. Neu ist vor allem der Parallelbetrieb mehrerer KI-Agenten, der komplexe Codebasen effizienter bearbeiten kann. Gleichzeitig rücken neue Angriffsflächen in den […]
KI schreibt großen Teil des Codes: Was „Intent-based Engineering“ für Teams heißt
LONDON (IT BOLTWISE) – Künstliche Intelligenz verschiebt die Softwareentwicklung vom manuellen Codieren hin zu absichtsbasierten Workflows, in denen Teams Aufgaben in natürlicher Sprache steuern. Neue Berichte zeigen Produktivitätsgewinne durch weitgehend autonome Code-Erzeugung, gleichzeitig aber sinkende Integrations-Erfolgsquoten bei steigender Agentenanzahl. Damit rückt die Frage in den Vordergrund, wie man KI-Code sicher in bestehende Pipelines einbettet und […]
Lovable verhandelt Finanzierungsrunde bei 12 Mrd. US-Dollar Bewertung
STOCKHOLM / LONDON (IT BOLTWISE) – Lovable, ein KI-Coding-Startup aus Stockholm, verhandelt laut mehreren Quellen eine neue Finanzierungsrunde bei rund 12 Milliarden US-Dollar Bewertung. Die frische Liquidität könnte die Unternehmensbewertung deutlich anheben und kommt, während der Bedarf an Prompt-gestützter Software-Entwicklung spürbar wächst. Gleichzeitig zeigt das Wachstum von über 400 Millionen US-Dollar Annual Recurring Revenue, wie […]
Wenn Claude 80% Code schreibt: So rüstet sich die Enterprise für KI-Agenten
LONDON (IT BOLTWISE) – Anthropic berichtet, dass über 80% des neu gemergten Produktionscodes inzwischen von seinem Modell Claude stammt. Gleichzeitig steigt die Code-Auslieferung pro Engineer stark an – und damit auch das Risiko, dass Fehler im Stack schneller eskalieren, wenn Prüf- und Sicherheitsprozesse nicht mithalten. Der Artikel ordnet ein, wie sich aus „Developer Assistance“ ein […]
Emphere automatisiert Sicherheits-Patching für Linux-Distributionen und sammelt 2,1 Mio. US-Dollar
SEATTLE / LONDON (IT BOLTWISE) – Die Startup-Company Emphere will den zeitkritischen Teil der IT-Sicherheit automatisieren: das Beheben von bekannten Software-Sicherheitslücken statt nur das Finden. Dafür hat das Unternehmen 2,1 Millionen US-Dollar Pre-Seed von AI2 Incubator und Outsiders Fund erhalten. Im Mittelpunkt stehen Open-Source-Distributionen wie Ubuntu, Debian und Alpine, die Emphere mit Patches für bekannte […]
Miasma-Angriff: Gefälschte npm-Pakete bei Red Hat stehlen Credentials und verbreiten sich
LONDON (IT BOLTWISE) – Eine neue Supply-Chain-Kampagne namens Miasma hat offenbar npm-Pakete kompromittiert, um Installationsskripte als Trojaner zu missbrauchen. Laut Sicherheitsanalysen sammelt die Malware kurz nach dem npm-Installationsprozess GitHub-Aktions-Secrets, Token und Cloud-Zugänge, exfiltriert die Daten verschlüsselt und kann sie über GitHub-Commits in CI/CD-Pipelines weiter pushen. Besonders kritisch: Hinweise deuten darauf, dass ein kompromittierter GitHub-Account als […]
Android 17 und Gemini: Produktivität mit KI, aber neue Nutzungszwänge
LONDON (IT BOLTWISE) – Google startet mit Android 17 eine Funktion, die ablenkende Apps per 10-Sekunden-„Pause Point“ unterbricht, und koppelt das mit einem beschleunigten KI-Rollout Richtung Unternehmen. Parallel erweitern Workday und Google Cloud ihre Gemini-Integration, während weitere Anbieter neue ERP- und Workflow-Agenten ankündigen. Für Unternehmen wird damit Produktivität stärker in Richtung Automatisierung verschoben – verbunden […]
Microsoft Copilot: Ladezeiten halbiert und „agentic AI“ für Excel integriert
REDMOND / LONDON (IT BOLTWISE) – Microsoft liefert ein größeres Copilot-Update für Microsoft 365 aus: Die Ladezeiten sollen sich halbieren, während eine neue „Progressive Disclosure“-Bedienlogik Kontext und Controls effizienter ausspielt. Parallel rückt „agentic AI“ in den Kern von Excel und ermöglicht „Edit with Copilot“ als Weiterentwicklung des früheren Excel Agent Mode. Im gleichen Paket entstehen […]
Maven 3.9.16 und Maven Daemon 1.0.5: schneller bauen, sicherer liefern
LONDON (IT BOLTWISE) – Apache bringt mit Maven 3.9.16 eine produktionsreife Version der 3.9.x-Reihe und ergänzt sie um den optimierten Maven Daemon 1.0.5. Der dauerhaft laufende Hintergrunddienst zielt darauf, Build-Zyklen in großen Projekten spürbar zu verkürzen. Gleichzeitig setzt das Projekt für die kommende Maven-4-Vorschau konsequent auf moderne Java-Umgebungen ab JDK 17 und höher. Für Unternehmen […]
Lohnabrechnungen: Übergangsfrist endet 31. Dezember 2026
BERLIN / LONDON (IT BOLTWISE) – Unternehmen müssen die Weichen für digitale Lohnabrechnungen jetzt stellen: Die Übergangsfrist läuft zum 31. Dezember 2026 aus, ab Januar 2027 sind bestimmte Lohnunterlagen elektronisch zu führen. Gleichzeitig beschleunigen KI-gestützte Dokumentenprozesse die Umstellung, während neue Sicherheits- und Automatisierungsansätze in HR-Workflows und CI/CD-Pipelines an Bedeutung gewinnen. Der Beitrag zeigt, warum „Zero […]
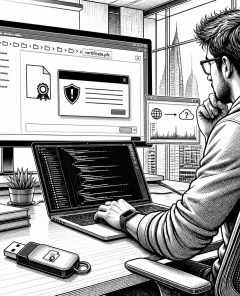
Maliziöses NuGet-SDK stiehlt Sicoob-Zertifikate und ergänzt Angriffe auf npm-Supply-Chain
BRASILIEN / LONDON (IT BOLTWISE) – Eine gefälschte NuGet-Bibliothek tarnt sich als Sicoob-Entwicklungs-SDK und soll PFX-Zertifikate sowie Boleto-Transaktionsdaten exfiltrieren. Damit ließen sich Kunden-Integrationen missbrauchen, um Authentifizierungen zu imitieren und Zahlungsabwicklung zu verfälschen. Parallel zeigen neue npm-Funde, dass Angreifer inzwischen stärker „verpackte Plausibilität“ statt simpler Tippfehler einsetzen, um Entwickler beim Installieren in kompromittierende Pfade zu lenken. […]
Betrügerischer NuGet-Zugang stiehlt Sicoob- Zertifikate und Pix-Integrationen
BRASILIEN / LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine bösartige NuGet-Komponente entdeckt, die als Sicoob-„SDK“ getarnt ist und PFX-Zertifikate sowie Client-IDs exfiltriert. Wer das Paket einbindet, überträgt beim Instanziieren von Objekten automatisch sensible Authentifizierungsdaten an einen fremden Endpoint. Zusätzlich zielt die Schadsoftware auf Boleto-API-Antworten und kann damit Transaktions- und Zahlungsdetails gefährden. Die Supply-Chain-Angriffe setzen sich […]
Cognition sammelt 1 Milliarde US-Dollar: Devin schreibt 89% des Codes autonom
SAN FRANCISCO / LONDON (IT BOLTWISE) – Cognition hat in einer Series D mehr als 1 Milliarde US-Dollar eingesammelt und die Bewertung auf 26 Milliarden US-Dollar angehoben. Entscheidend ist jedoch, dass das KI-System Devin inzwischen 89% des von Cognition eingereichten Codes selbst generiert. Die Wachstumsdaten deuten darauf hin, dass KI-native Softwareentwicklung von Prototypen in produktive […]
JINX-0164: Fake-Recruiter-Lures und macOS-Malware für Kryptodiebstahl
LONDON (IT BOLTWISE) – Eine neue Kampagne unter dem Namen JINX-0164 nutzt recruiter-ähnliche Lockangebote, um Entwickler in gefälschte Videokonferenz-Links zu manövrieren. Dahinter steckt eine passgenaue macOS-Malware-Kette, die sensible Daten aus Endpunkten abgreift und sich anschließend in interne Code-Verteilung und Entwicklungsumgebungen seitlich bewegt. Besonders brisant: In mindestens einem Fall wird auch von einem Supply-Chain-Angriff berichtet, wodurch […]
GlassWorm: Takedown lahmt C2-Kanäle und trifft Entwickler-Supply-Chain
BERLIN / LONDON (IT BOLTWISE) – CrowdStrike lässt die Kommando- und Steuerkanäle (C2) von GlassWorm gleichzeitig neutralisieren, um weitere Anweisungen und Payloads zu stoppen. Die Kampagne richtet sich seit 2025 gezielt gegen Softwareentwickler über manipulierte VS-Code-Erweiterungen sowie kompromittierte npm- und Python-Pakete. Besonders brisant ist die Resilienz-Architektur der Angreifer, die unter anderem Blockchain-, Peer-to-Peer- und Kalenderdaten […]
 #Sophos
 #AmazonPrime
 #Bestseller

