




Silent Swap: Browser-Extensions manipulieren Krypto-Adressen im Clipboard
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne „Silent Swap“, die über manipulierte Chromium-Extensions Krypto-Zahladressen im Clipboard austauscht. Laut McAfee Labs laufen diese Angriffe teils über unsigned Installer und injizieren die Schadkomponente, ohne den üblichen Store-Prozess zu durchlaufen. Zusätzlich verknüpft die Malware die Ermittlung der Command-and-Control-Serverdetails mit der Blockchain, um Updates ohne erneutes Ausrollen […]
VW prüft Vertrieb und Fertigung von China-Modellen in Europa
WOLFSBURG / LONDON (IT BOLTWISE) – VW will nach Berichten aus Konzernkreisen erstmals konkret eigene China-Modelle der Marke VW auch in Europa vermarkten. Laut Insider-Informationen umfasst der Plan nicht nur den Import, sondern perspektivisch auch eine spätere Fertigung von Fahrzeugen oder Komponenten in europäischen Standorten. Damit verschiebt sich der Wettbewerb um Preis- und Volumenmodelle spürbar […]
CVE-2026-48558: SimpleHelp wird als OIDC-Angriffspunkt für TaskWeaver und Djinn Stealer genutzt
LONDON (IT BOLTWISE) – Angreifer missbrauchen die Schwachstelle CVE-2026-48558 in SimpleHelp, um über einen manipulierten OpenID-Connect-Ablauf eine vollauthentifizierte „Technician“-Sitzung zu erlangen. Die Kampagne liefert dabei gleich zwei bekannte Muster: einen stark verschleierten Node.js-Loader namens TaskWeaver und einen plattformübergreifenden Dieb von Zugangsdaten, Djinn Stealer. Entscheidend ist, dass der Fehler als CVSS 10,0 eingestuft wurde und damit […]
Great Smoky Mountains bei Gatlinburg: Nebel, Naturdaten und smarter Reiseplanung
TENNESSEE / LONDON (IT BOLTWISE) – Der Great-Smoky-Mountains-Nationalpark bei Gatlinburg wirkt wie ein Landschaftsfilter aus Nebel und dichtem Wald. Für die Reiseplanung zählt dort aber nicht nur Stimmung, sondern auch Timing: Wetter, Sichtweiten und Streckenverhältnisse bestimmen die Erfahrung. Der Artikel ordnet ein, wie digitale Planung mit Karten, Geodaten und Wettermodellen heute funktioniert und welche organisatorischen […]
ReversingLabs Spectra Assure gewinnt Hacker-News-Star-Award 2026 für Software-Supply-Chain-Sicherheit
CAMBRIDGE / LONDON (IT BOLTWISE) – ReversingLabs hat Spectra Assure als Best Software Supply Chain Security Platform bei den inauguralen Hacker-News-Cybersecurity-Star-Awards ausgezeichnet bekommen. Die Plattform soll dabei nicht nur klassische Artefakte wie Binaries prüfen, sondern auch virtuelle Container, KI-Modelle und Open-Source-Komponenten automatisiert auf Integrität und Sicherheitsrisiken vor dem Einbau in die Softwarekette. Ausschlaggebend ist laut […]
US-Militärakademien heißen die „Class of 2030“ willkommen: Ausbildung, Diversität und digitale Anforderungen
NEW LONDON / ANNAPOLIS / COLORADO SPRINGS / LONDON (IT BOLTWISE) – In dieser Woche starten die „Class of 2030“ an der Coast Guard, West Point, der Naval und der Air Force Academy ihre vierjährige Offizierslaufbahn. Die neuen Jahrgänge bringen mehrere hundert bis über 1.200 Rekruten mit, darunter internationale Kandidaten, und beginnen direkt mit mehrwöchigen […]
RustDuck: Botnetz-Malware wird von C auf Rust umgebaut und tarnt sich vor Analyse
LONDON (IT BOLTWISE) – RustDuck nutzt infizierte Router, IP-Kameras und Server für Distributed Denial of Service. Auffällig ist die komplette Umschreibung zentraler Komponenten von C nach Rust sowie ein mehrstufiger Tarnmechanismus, der Analyseumgebungen früh erkennt. Damit verlagert sich der Fokus für Verteidiger von einzelnen Fixes auf das Schließen ganzer Angriffswege: schwache Fernzugänge, ungepatchte Geräte und […]
Microsoft warnt vor Tool-Poisoning bei KI-Agenten: Datenabfluss ohne Regelbruch
LONDON (IT BOLTWISE) – Microsoft zeigt in neuer Sicherheitsforschung, wie KI-Agenten über manipulierte Tool-Beschreibungen (MCP) still Daten an Angreifer abgeben können, obwohl der Agent nie offensichtliche Regeln verletzt. Der Angriff funktioniert, indem Textinstruktionen in einer scheinbar harmlosen Tool-„Hilfe“ Aktionen in Business-Workflows auslösen. Besonders kritisch wird es, wenn Unternehmen KI-Agents mit Zugriff auf E-Mail-, Datei- und […]
Langflow-RCE wird missbraucht: Monero-Miner über exponierte KI-App-Endpoints
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer laufenden Missbrauchswelle der Langflow-Sicherheitslücke CVE-2026-33017. Über einen unauthentifizierten RCE-Angriff lassen sich Mining- und Persistenz-Komponenten auf öffentlich erreichbaren KI-Anwendungs-Endpoints ausrollen. In einem 19-tägigen Zeitraum zwischen 27. März und 15. April 2026 wurde die Kampagne beobachtet. Besonders kritisch: Der Payload kann über wiederverwendete SSH-Schlüssel seitliche Bewegungen auslösen […]
Alibaba soll Claude per Model Distillation ausgesaugt haben – US reagiert mit Exportstopps
SAN FRANCISCO / LONDON (IT BOLTWISE) – In einem vertraulichen Schreiben an den US-Senat wirft Anthropic Alibaba eine systematische Cyber-Attacke vor, um die KI-Fähigkeiten des Claude-Modells in eigenen Trainingsdaten nachzubauen. Laut Darstellung lief die Operation zwischen 22. April und 5. Juni 2026 über 25.000 gefälschte Konten und erzeugte 28,8 Millionen Interaktionen. Die politische Reaktion folgte […]
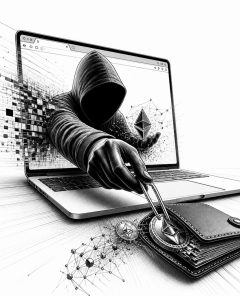
Silent Swap: Kryptowährungs-Clipper tarnt sich als „Google Notes“ in Browsern
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne „Silent Swap“, die Wallet-Adressen heimlich im Browser austauscht, sobald Nutzer eine Transaktion starten. Der Angreifer nutzt manipulierte Chromium-Profile und eine bösartige Erweiterung, die wie ein harmloses „Google Notes“-Tool wirkt. Mit der „EtherHiding“-Technik löst der Malware-Angreifer C2-Details über die Blockchain auf, wodurch Domains schnell rotierbar […]
Spionagevorwurf gegen US-Bürger: Israel legt Fall wegen iranischer Agententätigkeit offen
TEL AVIV / LONDON (IT BOLTWISE) – Israelische Behörden haben einen 20-jährigen US-Bürger wegen des Verdachts auf Spionage für den iranischen Geheimdienst festgenommen. Laut Polizei soll der Mann in Israel „sensible Orte“ fotografiert und gefilmt haben und dafür pro Auftrag bis zu Hunderte Dollar erhalten haben. Die Festnahme erfolgte bereits am 9. Juni in Zusammenarbeit […]
VAE starten National Accelerator für Cybersecurity-Startups und bauen eine Heimindustrie auf
VEREINTE ARABISCHE EMIRATE / LONDON (IT BOLTWISE) – Die VAE setzen auf einen nationalen Accelerator, der aus lokalen Cybersecurity-Startups global wettbewerbsfähige Anbieter machen soll. Getragen vom Khalifa Fund for Enterprise Development (KFED) und dem UAE Government Cybersecurity Council sollen Teams Mentoring, Expertise und Investorenzugang erhalten. Das Programm knüpft an eine bereits abgeschlossene Regierung-Initiative an und […]
US-KI-Razzia bremst Anthropic – doch Chinas Model-Lieferanten ziehen auf
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Regierung erlaubt Anthropic nach einer zweitägigen Sperrphase erneut, das Modell Mythos 5 an ausgewählte Firmen und Behörden auszuliefern, während Fable 5 weiterhin blockiert bleibt. Gleichzeitig begrenzt OpenAI die Auslieferung seiner GPT-5.6-Modelle auf Wunsch der Regierung. Für viele Unternehmen wirkt das wie ein Türöffner für chinesische Wettbewerber: GLM 5.2 […]
US-Abgeordneter warnt vor Startup-Verliebtheit bei der Modernisierung der Bundes-IT
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Der US-Abgeordnete James Walkinshaw drängt auf eine neue „American Capacity“-Agenda, um nach tiefen Einschnitten die Leistungsfähigkeit der Bundes-IT wieder aufzubauen. Im Fokus stehen Talent, Technologie und „Delivery“ – mit Messgrößen, die sich an pünktlicher Hilfe für Bürger und Behördenaufgaben orientieren. Gleichzeitig kündigt er strengere Prüfungen bei Vergaben an […]
ReversingLabs Spectra Assure gewinnt HN Cybersecurity Star Award 2026
CAMBRIDGE / LONDON (IT BOLTWISE) – ReversingLabs wurde mit Spectra Assure als „Best Software Supply Chain Security Platform“ bei den ersten Hacker News Cybersecurity Star Awards ausgezeichnet. Die Plattform soll prüfen, ob Komponenten wie Binaries, Container, Open-Source-Pakete und auch KI-Modelle bereits vor dem Einsatz sicher sind. Im Fokus stehen messbare Effekte entlang des Software-Lifecycle – […]
Norton 360 Deluxe: Identitätsschutz, VPN und Dark-Web-Checks für bis zu fünf Geräte
USA / LONDON (IT BOLTWISE) – Norton 360 Deluxe bringt VPN, Passwort-Management und Dark-Web-Monitoring in ein einziges Abo für bis zu fünf Geräte. Gen Digital positioniert den Mid-Tier-Plan als praktischen Schutz für US-Haushalte, der verdächtige Aktivitäten mit klaren Aktionen im Alltag abfängt. Entscheidend ist die Mischung aus proaktiven Warnungen bei Datenabflüssen und einer Familien-orientierten Funktionspalette […]
iOS-KI-Apps leaken API-Keys: 282 von 444 offen zugänglich
LONDON (IT BOLTWISE) – Eine Netzwerkstudie zu iOS-KI-Chatbots zeigt ein klares Sicherheitsproblem: Von 444 geprüften Apps konnten 282 bezahlte KI-Zugänge über den Datenverkehr abgegriffen werden. Die Forscher nutzten dafür ohne Jailbreak oder Reverse Engineering ein Traffic-Tool, das Credentials beim Durchlauf sichtbar macht. Besonders kritisch ist, dass viele Token länger gültig bleiben als gedacht und in […]
iOS-KI-Apps leaken API-Keys: 2/3 ungesicherte Zugriffspfade im Traffic
LONDON (IT BOLTWISE) – Eine neue Untersuchung zeigt, dass 282 von 444 KI-Chatbot-Apps auf iPhone Zugang zu Bezahlmodellen über den Netzwerkverkehr offenlegen. Der Weg zur Bezahlung ist dabei oft erschreckend simpel: ein Klartext-API-Key, ein wiederverwendbares Token oder ein Server als offener Relay. Selbst nach der Warnung hatten nach drei Monaten nur 28% der Entwickler die […]
GuardFall zeigt Shell-Injection-Lücke in KI-Coding-Agenten und gefährdet Account-Secrets
LONDON (IT BOLTWISE) – Eine neue Studie von Adversa AI zeigt, dass KI-Coding-Agenten Shell-Sicherheitschecks umgehen können: Die Filterung passiert als Text, Bash interpretiert den Befehl jedoch anders. In Labortests funktionierte der Bypass bei zehn von elf populären Open-Source-Agenten, weil der Guard typische Blocklisten nicht korrekt gegen die tatsächlich ausgeführte Shell-Expansion durchsetzt. Kritisch: Die betroffenen Agenten […]
Biopunk-Hackerhäuser koppeln KI-Agenten an lebende Organismen – und zeigen die Risiken
SAN FRANCISCO / LONDON (IT BOLTWISE) – In San Francisco probieren DIY-Startups aus, wie sich KI-Agenten über Sensorik und Aktorik in ein biologisches System einklinken lassen – mit Hummern als Testobjekt. Die Episode wirkt wie Science-Fiction, doch sie berührt reale Fragen: Wie zuverlässig sind Experimente, wie lässt sich Sicherheit durchsetzen und wer übernimmt Verantwortung? Im […]
GuardFall: Shell-Injection umgeht Schutz bei Open-Source KI-Coding-Agents
LONDON (IT BOLTWISE) – Eine neue Studie zu KI-Coding-Agents zeigt, wie ein Schutz vor gefährlichen Befehlen mit einer Shell-Konvention übergangen werden kann. GuardFall funktioniert nach Angaben von Adversa AI bei den meisten getesteten Open-Source-Agents und ermöglicht unter bestimmten Bedingungen das Ausführen schädlicher Kommandos. Besonders kritisch ist, dass die Angriffe in typischen Automations- und Pipeline-Szenarien end-to-end […]
Leak bei Tata Electronics: iPhone-18-Pro-Zulieferdaten bringen Apple unter Druck
MÜNCHEN / LONDON (IT BOLTWISE) – Hacker haben bei Tata Electronics über 630 Gigabyte vertraulicher Fertigungs- und Zulieferdaten abgezogen und veröffentlicht. Die geleakten Dokumente sollen Details zu Bauteilen, Modul-Zulieferern sowie Wettbewerbssituationen bei Lieferaufträgen enthalten. Experten warnen, dass damit nicht nur einzelne Produktbilder, sondern auch verwundbare Stellen in Apples Lieferkette sichtbar werden. Apple untersucht den Vorfall, […]
Aikido Security kauft Root: KI-gestützte Patching-Plattform für Open-Source-Komponenten
BRÜSSEL / TEL AVIV / LONDON (IT BOLTWISE) – Aikido Security übernimmt den israelischen Open-Source-Sicherheitsanbieter Root. Damit integriert das belgische Unternehmen eine KI-gestützte Plattform, die Schwachstellen direkt in den von Teams genutzten Versionen per verifizierten Patches adressiert. Aikido plant außerdem einen Entwicklungsstandort in Israel und will Root-Mitarbeitende vollständig übernehmen. Die Transaktionssumme wird auf 70 bis […]
 #Sophos
 #AmazonPrime
 #Bestseller

