




FIFA 2026 Cyber-Risiko: Zahlen zeigen vorbereitete Phishing- und Betrugsinfrastruktur
ZÜRICH / LONDON (IT BOLTWISE) – Schon vor dem Anpfiff des FIFA World Cup 2026 war laut Check Point Research ein großer Teil der Betrugsinfrastruktur gegen das Turnier aufgebaut und teils bereits live. Der Bericht beschreibt unter anderem gravierende Lücken bei DMARC-Setups von FIFA-Partnern, einen massiven Anstieg gefälschter Wett-App-Veröffentlichungen und früh registrierte Hotel- sowie Reise-Domains. […]
Gezielte Tötung im Gazastreifen: Welche Rolle Datenketten und Aufklärung spielen
TEL AVIV / GAZA / LONDON (IT BOLTWISE) – Die israelische Armee berichtet, sie habe einen ranghohen Funktionär des Islamischen Dschihad im Gazastreifen gezielt getötet. Laut Angaben soll die Person eine Terrorzelle befehligt haben, die beim Überfall am 7. Oktober 2023 nach Israel eindrang und auch Geiseln bewachen sollte. Ein veröffentliches Video eines freigelassenen Geisels […]
AirDrop- und Quick-Share-Lücken erlauben Crash-Angriffe auf iOS/macOS und Windows
SAARBRÜCKEN / LONDON (IT BOLTWISE) – Sicherheitsforscher melden insgesamt sechs Schwachstellen in AirDrop und Quick Share, die sich ohne vorherige Kopplung ausnutzen lassen. Angreifer können auf iPhone und Mac den Dateitransfer-Stack zum Absturz bringen, während ähnliche Probleme bei Quick Share Sessionsprüfungen umgehen. Für Windows wird zudem ein potenziell ausnutzbarer Speicherfehler beschrieben, der bereits behoben wurde. […]
Umfrage: Deutschland sieht Stromnetze zu angreifbar – Bitkom fordert digitale Resilienz
BERLIN / LONDON (IT BOLTWISE) – Fast drei Viertel der Deutschen halten die heimische Stromversorgung für anfällig gegenüber Sabotage, physischen Angriffen oder Cyberangriffen. Gleichzeitig sagt nur ein Viertel, Deutschland sei gut auf einen längeren Stromausfall vorbereitet. Die Mehrheit der Befragten fordert beim Umbau des Energiesystems mehr Sicherheitsfokus – und will technische Prozesse künftig stärker digitalisieren. […]
AirDrop- und Quick-Share-Sicherheitslücken: Lokale Angreifer können Freigaben zum Absturz bringen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten über sechs Schwachstellen in AirDrop und Quick Share, die nahe Angreifer ohne vorherige Kopplung nutzen können. Die Bugs lassen den Übertragungsdienst auf Mac und iPhone gezielt abstürzen und können Sicherheitsprüfungen bei Samsung sowie bei einer Google-Windows-App umgehen. Apple und Google haben bereits Patches bzw. Bountys angestoßen, während […]
HSBC stärkt seine internationale Bankposition: Modell, Risiken und Tech-Roadmap
LONDON (IT BOLTWISE) – HSBC bleibt trotz wechselhafter Makrolage ein zentraler Global-Banking-Wert, weil das Haus auf Trade Finance, Zahlungsflüsse und Wealth-Management entlang Asiens ausgerichtet ist. Der Beitrag ordnet das Modell ohne tagesaktuelle Kursangaben ein und erklärt, wie Risiko- und Regulierungsanforderungen in die Steuerung eingebaut werden. Dazu kommt ein Blick auf Digitalisierung, Cyber-Schutz und datengetriebene Prozesse, […]
Apple schließt mit iOS 26.5.2 und iPadOS 26.5.2 über 30 Sicherheitslücken
KUPERTINO / LONDON (IT BOLTWISE) – Apple veröffentlicht iOS 26.5.2 und iPadOS 26.5.2 mit Security-Fixes für mehr als 30 Schwachstellen. Der Patch adressiert unter anderem Kernel-Probleme, WebKit-Bausteine in Safari sowie mehrere Komponenten rund um WebRTC und Web Storage. Besonders relevant ist, dass einige Fixes bereits aus iOS 26.6 und iPadOS 26.6 Beta-Releases vorweggenommen waren. Damit […]
Gamaredon: Neue Malware und Cloud-Umgehung steigern Cyberangriffe auf Ukraine
UKRAINE / LONDON (IT BOLTWISE) – Gamaredon hat 2025 seine Angriffe auf die Ukraine spürbar intensiviert und dabei neue Schadsoftware sowie Cloud-Dienste als Tarnschicht eingesetzt. Laut ESET zielte die Kampagne vor allem auf das Abgreifen vertraulicher Informationen und kritischer Daten. Besonders auffällig sind Kombinationen aus Phishing mit eingebetteten Archiven, HTA-Downloadern, persistenter Ausführung über Windows-Startup-Mechanismen sowie […]
Developer-Led Growth: Playbook für KI- und Robotics-Vertrieb 2026
NEW YORK / LONDON (IT BOLTWISE) – 5W veröffentlicht ein „Developer-Led Growth Playbook for AI & Robotics 2026“ und beschreibt darin, wie Entwicklervertrauen sechs Monate vor dem RFP zu Enterprise-Verträgen führt. Laut dem Playbook beginnt der Einkauf nicht in klassischen Vergabeanfragen, sondern in X-Threads und GitHub-Issues. Besonders bei KI-APIs entscheidet sich die Business-Reife demnach oft […]
Citizens Financial Group: Dividenden, Zinsmargen und digitale Strategie im Blick
BOSTON / LONDON (IT BOLTWISE) – Citizens Financial Group ordnet sein regionales Bankgeschäft in ein langfristig belastbares Setup ein: Zinsmargen, eine breite Einlagenbasis und eine Dividendenpolitik, die durch Stresstests abgesichert wird. Gleichzeitig treibt die Bank digitale Konto- und Kreditprozesse voran, um Filialkosten zu senken und trotzdem Kundennähe zu halten. Für Anleger im deutschsprachigen Raum bleibt […]
MDA-Hack in Meerut: Behörden schließen Website nach pro-pakistanischer Defacement-Attacke
MEERUT / LONDON (IT BOLTWISE) – Unbekannte Angreifer haben die offizielle Website der Meerut Development Authority (MDA) in Nordindien zeitweise offline geschaltet. Medienberichten zufolge ersetzten die Täter die Startseite durch eine schwarze Anzeige mit pro-pakistanischen Botschaften und Slogans. Die Behörden reagierten mit sofortigen Abschaltungen des öffentlichen Zugangs und einer technischen Untersuchung, um den Umfang der […]
CVE-2026-8037: Progress Kemp LoadMaster liefert per API Root-Command-Execution vor der Authentifizierung
LONDON (IT BOLTWISE) – Für Progress Kemp LoadMaster wird eine kritische Vor-Auth-Schwachstelle (CVE-2026-8037) öffentlich gemacht, die eine unauthentifizierte Root-Command-Execution über die API ermöglicht. Betroffen sind ältere GA- und LTSF-Versionen, solange die API aktiviert ist. Laut ZDI liegt der CVSS-Score bei 9,8, während Progress einen Fix mit zwei gezielten Code-Änderungen bereitstellt. Anwender sollen die Patchstände einspielen […]
Gartner am Kapitalmarkt: Research-Abo, Magic Quadrants und KI-Fokus im Blick
STAMFORD / LONDON (IT BOLTWISE) – Gartner steht im Technologie-Research weiterhin für planbares Abo-Geschäft und marktprägende Einstufungen wie den Magic Quadrants. Für Anleger und Entscheider ist dabei weniger die Schlagzeile als die Mechanik dahinter relevant: wiederkehrende Umsätze, beratungsnahe Projekte und ein globales Netzwerk aus Studien, Daten und Brancheninterviews. Gleichzeitig verschiebt sich der Bedarf in Richtung […]
Progress Kemp LoadMaster: Kritische Vor-Authentifizierungs-Lücke ermöglicht Root-Command-Injection (CVE-2026-8037)
LONDON (IT BOLTWISE) – Progress hat bei Kemp LoadMaster eine Vor-Authentifizierungs-Lücke (CVE-2026-8037) geschlossen, die Angreifer über eine gezielt manipulierte API-Anfrage als Root beliebige Kommandos ausführen lässt. Die Sicherheitsbewertung liegt bei 9,8 (CVSS) und betrifft LoadMaster, sobald die API aktiviert ist. Laut Hersteller-Update vom 4. Juni gab es bislang keine gemeldeten Ausnutzungen, gleichzeitig veröffentlichten Forscher Ende […]
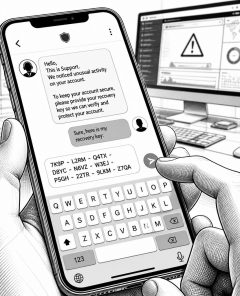
Russische Phishing-Kampagnen zielen auf Signal-Recovery-Keys
LONDON (IT BOLTWISE) – Sicherheitsbehörden warnen vor gezielten Phishing-Angriffen, die bei Signal-Nutzern Recovery-Keys aushebeln. Wer den Schlüssel teilt, ermöglicht Angreifern den Zugriff auf komplette Chatverläufe und kann sogar spätere Backups kompromittieren. Da keine Schwachstelle in der Signal-Verschlüsselung ausgenutzt wird, liegt der Hebel in der sozialen Manipulation. Betroffene können den Schaden begrenzen, indem sie in den […]
BioShocking: Wie indirekte Prompt Injection KI-Browser zur Credential-Weitergabe bringt
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor „BioShocking“, einer Methode, bei der KI-gestützte Browser im Agent-Modus unbemerkt Zugangsdaten kopieren. In Tests gelang es, sechs KI-Browser und Assistenten in das Kopieren von Credentials zu manövrieren und an einen Angreifer zu übermitteln. Betroffen waren unter anderem OpenAIs ChatGPT Atlas, Perplexitys Comet sowie Anthropic-CI-Browserfunktionen um Claude. Die Lücke […]
Apple schließt Sicherheitslücken mit Updates für iOS, iPadOS und macOS
CUPERTINO / LONDON (IT BOLTWISE) – Apple hat Sicherheitsupdates für iPhone, iPad und Mac veröffentlicht, die rund 40 CVE-bewertete Schwachstellen pro Plattform adressieren. Im Fokus stehen dabei Kernel- und WebKit-Fehler, die theoretisch den Zugriff auf Speicherbereiche oder das Auslesen sensibler Daten ermöglicht hätten. Obwohl nach aktuellem Stand keine bereits aktiv ausgenutzten Schwachstellen geschlossen werden, empfiehlt […]
Nato-Ostflanke: Deutsch-niederländisches Korps erhält neues HQ in Valga
VALGA / LONDON (IT BOLTWISE) – Eine Woche vor dem Nato-Gipfel verlagert die Allianz Verantwortung an der Ostflanke: Das deutsch-niederländische Korps übernimmt mit seinem Stab eine neue Führungsrolle für Übungen und im Ernstfall. In Valga an der estnisch-lettischen Grenze entsteht damit ein zweites taktisches Hauptquartier für die Region. Im politischen Kontext setzt die Initiative auch […]
MiCA zwingt Binance zum EU-Aus: Lizenzscheitern erschüttert Kryptomarkt
ATHEN / LONDON (IT BOLTWISE) – Binance muss den Betrieb in Europa einstellen, weil die für den Start nach dem 1. Juli erforderliche Lizenz nicht erteilt wurde. Der MiCA-Rahmen zwingt den Markt künftig zu Governance, Kapitalpuffern, internen Kontrollen und Cybersecurity. Das Unternehmen hatte in Griechenland einen Antrag gestellt, um per „European passport“ EU-weit operieren zu […]
Apple veröffentlicht iOS 26.5.2: Security-Fixes gegen KI-unterstützte Angriffe
LONDON (IT BOLTWISE) – Apple hat iOS 26.5.2, iPadOS 26.5.2 und macOS Tahoe 26.5.2 vorgezogen veröffentlicht, um potenziell KI-gestützte Angriffe schneller zu stoppen. Laut Angaben gegenüber Reuters verkürzt Apple bewusst die Zeit zwischen öffentlicher Bekanntgabe und Auslieferung. Grundlage sind über 25 Sicherheitsfixes, die ursprünglich für spätere iOS-26.6-Betas eingeplant waren. Damit setzt der Hersteller ein Zeichen […]
Telefónica: Solider Ausbau-Plan für 5G und Glasfaser stärkt die Geschäftslogik
MADRID / LONDON (IT BOLTWISE) – Telefónica positioniert sich im laufenden Netzumbau als stabiler Infrastrukturbetreiber: Der Fokus liegt auf 5G- und Glasfaserinvestitionen sowie wachsenden digitalen Diensten. Gleichzeitig bleibt der Kursantrieb stark davon abhängig, wie konsequent der Konzern seine Verschuldung steuert und Margen trotz regulierter Preisstellung schützt. Für Anleger im deutschsprachigen Raum ist relevant, dass die […]
Apple schiebt iOS-, macOS- und Safari-Updates nach: KI offenbar beschleunigt WebKit-CVEs
CUPERTINO / LONDON (IT BOLTWISE) – Apple liefert zeitkritische Sicherheitsupdates für iOS, iPadOS, macOS und Safari aus und stopft dabei mehr als 30 Schwachstellen. Besonders relevant: Vier WebKit-Bugs wurden Berichten zufolge mit Hilfe KI-gestützter Analyse-Tools entdeckt. Apple reagiert damit auf die Sorge, dass Künstliche Intelligenz Exploits schneller vom Fund zur Ausnutzung bringt. Obwohl bislang keine […]
CVE-2026-46817 trifft Oracle E-Business Suite: Aktiv ausgenutzt, CVSS 9,8
LONDON (IT BOLTWISE) – Eine als CVE-2026-46817 (CVSS 9,8) eingestufte Schwachstelle in Oracle Payments innerhalb der E-Business Suite wird aktuell in Honeypots beobachtet. Die Lücke kombiniert unzureichende Privilegverwaltung mit Problemen in der Authentifizierung und kann laut NVD zum Takeover betroffener Instanzen führen. Oracle lieferte die Patches als Teil seines Critical Security Patch Update bereits im […]
Gen Digital: Stabiler Earnings-Rhythmus und was Anleger vom nächsten Termin ableiten
NEW YORK / LONDON (IT BOLTWISE) – Gen Digital richtet die Erwartungen von Anlegern auf einen klaren Quartalsrhythmus aus: Ergebnisberichte, Kennziffern-Updates und Investor-Calls liefern regelmäßig Signale zu Umsatz, Marge und wiederkehrenden Abo-Erlösen. Für Privatanleger ist dabei weniger die reine Datumslage entscheidend, sondern wie sich Visibilität über laufende Verträge in kurzfristige Kursreaktionen übersetzt. Der Beitrag ordnet […]
 #Sophos
 #AmazonPrime
 #Bestseller

