




Windows-10-ESU verlängert: Support läuft bis 12.10.2027
LONDON (IT BOLTWISE) – Microsoft verlängert die Extended Security Updates für Windows 10 um ein weiteres Jahr. Damit können Privatnutzer ihr System bis zum 12. Oktober 2027 weiterhin mit kostenlosen Sicherheits-Updates absichern. Voraussetzung ist die Anmeldung zum ESU-Programm, während es ohne Teilnahme bereits früher vorbei ist. Für Unternehmen gilt dagegen ein eigenes, kostenpflichtiges ESU-Programm. Eigentlich […]
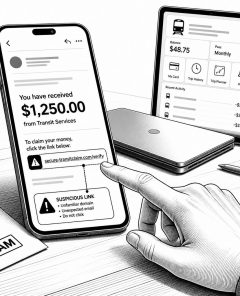
756-Euro-Deutschlandticket-Phishing: So erkennen Sie die Betrugsmasche
BERLIN / LONDON (IT BOLTWISE) – Betrüger versprechen in Phishing-Mails 756 Euro für das Deutschlandticket und locken Betroffene über einen Link zur „Auszahlung“. Auffällige Absenderdomänen und typische Formatfehler entlarven die Kampagne, bevor es zur Dateneingabe kommt. Parallel kursieren weitere Fake-Angebote zu Elster und „DSGVO-Rechnungen“, die auf ähnliche Weise auf Betrug ausgelegt sind. Für Unternehmen und […]
Anthropics Mythos-Modelle bleiben offline: Export-Controls-Stop trifft die US-KI massiv
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Nach zwei Wochen ohne erkennbaren Durchbruch hält Anthropic seine Mythos- und Fable-Modelle nach einem Export-Controls-Befehl weiterhin offline. Der Stillstand trifft nicht nur den Anbieter, sondern destabilisiert laut Branchenbeobachtern den US-KI-Markt kurz vor wichtigen Meilensteinen wie IPOs. Besonders brisant: Unklar ist, nach welchen Kriterien die Verwaltung KI-Risiken bewertet und […]
Smart Gas Meter bei China Resources Gas: Daten-Update für Effizienz und Marge
HONG KONG / LONDON (IT BOLTWISE) – China Resources Gas treibt ein Smart-Gas-Meter-Programm voran, bei dem Verbrauchsdaten aus Haushalten in Echtzeit ins Netz laufen. Damit entfallen manuelle Ablesungen und Schätzwerte, während die Abrechnung genauer und für Kunden transparenter wird. Im Hintergrund soll die Digitalisierung zudem helfen, Kosten an volatile LNG-Preise anzupassen und die Marge zu […]
KI-Phishing in Deutschland: 86% nutzen KI – und die Abwehr hinkt hinterher
POTSDAM / LONDON (IT BOLTWISE) – Auf der Nationalen Cybersicherheits-Konferenz zeichnet das BSI ein deutliches Bild: KI-gestütztes Phishing treibt die Fallzahlen massiv nach oben. Im Juni 2026 stiegen KI-Phishing-Angriffe um 1.380%, während KI-generierte Nachrichten laut Branchenberichten deutlich höhere Klickraten erreichen. Gleichzeitig reagieren Messenger wie WhatsApp mit neuen Schutzmechanismen in der Beta, doch Unternehmen müssen ihre […]
GPT-5.6: US-Regierung plant kontrollierten Modell-Start für OpenAI
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Regierung greift vor einem breiten Launch in die KI-Nutzung ein und lässt GPT-5.6 zunächst nur in einer kontrollierten, kundenweisen Testphase zu. Wie aus internen Informationen hervorgeht, soll die Freigabe durch mehrere Behörden gestaffelt werden, nachdem es bereits vergleichbare Eingriffe bei Anthropic gab. Für OpenAI und die Kunden in […]
SharkLoader setzt auf Cobalt Strike: StrikeShark kompromittiert Systeme über Exchange, Openfire und GeoServer
LONDON / LONDON (IT BOLTWISE) – Eine neue Malware-Familie namens SharkLoader wird im StrikeShark-Kampagnenkontext beobachtet, die Cobalt Strike Beacon auf kompromittierten Rechnern nachlädt. Laut Kaspersky zielt die Aktion breit auf diplomatische Einrichtungen, Behörden und Softwareunternehmen in mehreren Ländern. Entscheidend ist der technische Einstieg: Verwundbarkeiten in Exchange Server, Openfire und GeoServer werden als opportunistische Hebel genutzt. […]
Edison International: „Clean Power Plan“ verknüpft digitale Stromdaten, Tarife und Demand Response
LOS ANGELES / LONDON (IT BOLTWISE) – Edison International bringt mit dem „Clean Power Plan“ digitale Tools, zeitvariable Tarife und Anreize in den Alltag kalifornischer Haushalte. Die Lösung greift auf Verbrauchsdaten zu, macht Lastspitzen sichtbar und empfiehlt, große Verbraucher in netzfreundlichere Zeitfenster zu verschieben. Damit soll die Teilnahme an Demand Response einfacher werden und gleichzeitig […]
OpenAI schränkt GPT-5.6-Zugang für US-Partner ein: Modelle Sol, Terra und Luna
LONDON (IT BOLTWISE) – OpenAI startet die KI-Modellreihe GPT-5.6 zunächst nur für rund 20 von der US-Regierung genehmigte Partner. Dabei greifen die Behörden besonders bei Cyber- und biowissenschaftlichen Anwendungen ein und verlangen eine Sicherheitsstufe „hohes Risiko“. Laut Anbieter umfasst das Portfolio die drei Modelle Sol, Terra und Luna mit klar gestaffelten Tokenpreisen sowie „Ultra-Modus“ und […]
FBI/CISA warnen: Russisches Signal-Phishing zielt auf Backup-Recovery-Keys
WASHINGTON / LONDON (IT BOLTWISE) – Das FBI und CISA aktualisieren ihre Warnung: Angreifer locken Opfer in Signal dazu, den Backup Recovery Key herauszugeben. Wer den Key einmal teilt, kann damit die Kontosicherung wiederherstellen, private Chats sowie Gruppenhistorien auslesen und das Konto übernehmen. Besonders kritisch: Der Recovery Key bleibt auch dann funktionsfähig, wenn das Opfer […]
SharkLoader-Framework liefert Cobalt-Strike über DLL-Hijacking in StrikeShark-Angriffen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Malware-Familie namens SharkLoader, die in der Kampagne StrikeShark auf kompromittierten Systemen Cobalt-Strike Beacon nachlädt. Im Fokus stehen offenbar diplomatische Stellen, Regierungsorganisationen und Softwareentwickler in mehreren Ländern, wobei die initiale Zugriffsstrategie stark auf öffentlich bekannte Schwachstellen setzt. Besonders auffällig ist die technische Kette: Web Shells, Registry-Run-Keys […]
Rahmenabkommen zwischen Israel und Libanon: Was die Waffenruhe technisch und wirtschaftlich verändert
WASHINGTON / LONDON (IT BOLTWISE) – Israel und Libanon haben sich nach US-Vermittlung auf ein Rahmenabkommen verständigt. US-Außenminister Marco Rubio ordnet das Dokument als ersten Schritt zu einem dauerhaften Frieden ein, während Israel den Abzug sowie die Entwaffnung der Hisbollah als Schlüsselbedingungen nennt. Gleichzeitig bleibt die Lage volatil: Die Waffenruhe gilt seit dem 19. Juni, […]
TinyRCT: Neue Backdoor eines APT zielt auf kritische Infrastruktur in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Ein chinesischsprachig operierender APT-Akteur setzt in laufenden Kampagnen auf eine neue, maßgeschneiderte Backdoor namens TinyRCT. Die Malware kann beliebige Befehle ausführen, Dateien auflisten und exfiltrieren, Screenshots erfassen und sich anschließend selbst löschen. Laut Analyse eines Security-Teams wurden dabei auch Web-Shells gegen Regierungsstellen und kritische Infrastrukturen genutzt, um erst zu […]
Amazon Q Developer: MCP-Konfiguration führt zu Codeausführung per Repo
SEATTLE / LONDON (IT BOLTWISE) – Eine Sicherheitslücke in Amazon Q Developer konnte aus einem geklonten Repository heraus MCP-Server starten und dabei Kommandos ausführen, die auf dem Konto des Entwicklers liefen. Entscheidend war nicht ein fehlendes Passwort, sondern ein vertrauenswürdiges Workspace-Setup: Amazon Q las eine MCP-Konfiguration, spawnt lokale Prozesse und erbt dabei die Umgebung inkl. […]
CISA nimmt Windchill-RCE CVE-2026-12569 in KEV auf – PTC warnt vor JSP-Webshells
WASHINGTON / LONDON (IT BOLTWISE) – CISA hat die RCE-Sicherheitslücke CVE-2026-12569 für PTC Windchill in die Known Exploited Vulnerabilities (KEV) aufgenommen, nachdem aktive Ausnutzung nachgewiesen wurde. PTC meldet, dass Angreifer die Schwachstelle nutzen, um JSP-Webshells auf betroffenen Systemen zu platzieren. Trotz verfügbarer Patches aus der Vorwoche steigt damit der Druck, betroffene Windchill-Instanzen zeitnah zu härten […]
Linux „pedit COW“: Kernel-Paket-Editing führt zu Root per Cache-Poisoning
LONDON (IT BOLTWISE) – Ein Kernel-Fehler im Traffic-Control-Subsystem (CVE-2026-46331, „pedit COW“) erlaubt lokalen Angreifern ohne Privilegien Root-Zugriff, indem sie die gemeinsam genutzte Page-Cache-Kopie eines setuid-Binaries manipulieren. Der funktionierende Proof-of-Concept wurde innerhalb eines Tages nach der CVE-Zuweisung öffentlich. Besonders kritisch ist die Kombination aus ladbarem act_pedit und offenen unprivilegierten User-Namespaces, die in vielen Test- und Container-Umgebungen […]
Guardian Agents: Warum Identitäts-Governance für KI-Agenten am Ausführungsort stattfindet
LONDON (IT BOLTWISE) – In Unternehmen wandern KI-Agenten zunehmend durch Systeme und handeln in Maschinen-Tempo – oft ohne dass Identity-Teams ihre Reichweite vollständig sehen. Guardian Agents sollen deshalb nicht nur Zugriffe verwalten, sondern das Verhalten autonomer Identitäten beim Ausführen laufend kontrollieren: mit kontinuierlichem Inventar, Verhaltensbaselines und Runtime-Scoping nach dem Least-Privilege-Prinzip. Der Beitrag erklärt, warum klassische […]
DirtyClone: Linux-Kernel-Fail ermöglicht Root via geklonten Packet-Frag-Transfers
LONDON (IT BOLTWISE) – Neue Details zu DirtyClone zeigen, wie eine einzelne fehlende Sicherheitsmarkierung im Kernel aus geklonten Netzwerkpaketen eine Root-Übernahme macht. Der Exploit nutzt die Kopie von Dateispeicher-Fragmenten in Packet-Pfade, dekryptet über ein kontrolliertes IPsec-Setup und überschreibt Login-Checks im RAM. Wichtig: Der Fix ist bereits upstream gelandet, aber hängt je nach Distribution noch in […]
Miasma-Kampagne kompromittiert npm-Pakete und GitHub Actions, erweitert auch Go-Repositories
LONDON / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer neuen Welle der Miasma-/Hades-Kampagne, die zuvor kompromittierte Kennungen nutzt, um trojanisierte npm-Pakete in sehr kurzen Zeitfenstern zu veröffentlichen. Zusätzlich missbraucht die Malware GitHub Actions, stiehlt CI/CD-Umgebungsdaten und versucht, Backdoors in weitere Repositories zu streuen. Erstmals erscheint die Angriffslogik auch im Umfeld eines Go-Projekts, sodass der […]
Microsoft warnt vor Hotel-Phishing mit Photo-ZIP und Node.js-TonRAT
LONDON (IT BOLTWISE) – Microsoft beobachtet seit April 2026 eine Photo-ZIP-Phishingkampagne, die Hotel- und Hospitality-Organisationen adressiert. Die Angreifer nutzen eine mehrstufige Versand- und Redirect-Kette über Calendly und Google, um SPF-, DKIM- und DMARC-Prüfungen zu bestehen. Dahinter startet ein LNK-Dokument PowerShell, lädt eine legitime Node.js-Runtime und betreibt einen Node-Implant namens TonRAT. Unklar bleibt bislang das Endziel […]
Russland setzt Cellebrite UFED auch nach Verkaufsstopp ein
SILICON VALLEY / LONDON (IT BOLTWISE) – Citizen Lab berichtet, dass russische Behörden Cellebrites UFED-Forensiktools bereits im Juni 2021 zur Auswertung des iPhones eines inhaftierten Oppositionellen nutzten. Das geschieht drei Monate nach dem angekündigten Verkaufs- und Support-Stopp für Russland und Belarus im Frühjahr 2021. Entscheidend sind nachweisbare Spuren auf dem Gerät und ein russisches Dokumentationsblatt […]
Turla nutzt STOCKSTAY: .NET-Backdoor mit WebSocket und IPC-Module in Europa
BERLIN / LONDON (IT BOLTWISE) – Turla setzt mit STOCKSTAY eine bisher unbekannte .NET-Backdoor gegen Regierungs- und Militärziele in der Ukraine ein. Google Threat Intelligence beschreibt eine modular aufgebaute Windows-Implantat-Architektur, die über einen sicheren WebSocket-Kanal mit dem Command-and-Control kommuniziert und interne Komponenten per WM_COPYDATA orchestriert. Auffällig ist zudem, dass die Malware zunächst als „Stock“-Tool getarnt […]
CGI Inc: Digitale Transformation, stabile IT-Services und Börsenfokus
TORONTO / LONDON (IT BOLTWISE) – CGI Inc bleibt als globaler IT-Dienstleister vor allem wegen seines Anteils wiederkehrender Erlöse interessant. Der Konzern kombiniert Beratungs- und Integrationsprojekte mit Managed Services für Cloud, Cybersecurity und Business-Process-Services. Besonders im öffentlichen Sektor zeigt CGI, wie sich Digitalisierung über langfristig angelegte Betriebs- und Anpassungszyklen verstetigen lässt. Für Anleger steht dabei […]
BKA-Operation Endgame: 320 Phishing-Server weltweit offline
BERLIN / LONDON (IT BOLTWISE) – Das Bundeskriminalamt (BKA) schaltet im Rahmen der „Operation Endgame“ 320 Server und 140 Domains ab, die mit den Schadsoftware-Familien SocGholish und StealC verbunden waren. Ermittler sichern dabei Zugangsdaten von rund 385.000 Geschädigten. Parallel verschärft sich der Wettlauf: Während Phishing-as-a-Service-Bundles wie „Bluekit“ auf Browser-in-the-Middle-Techniken setzen, entwickeln Forscher mit „PhishDetect“ deutlich […]
 #Sophos
 #AmazonPrime
 #Bestseller

