




US-Exportkontrollen stoppen Anthropic: Ein 24-Stunden-Drama um Fable 5
WASHINGTON / LONDON (IT BOLTWISE) – In nur 24 Stunden drängt die US-Regierung Anthropic nach Berichten über mögliche Umgehungen der Sicherheitsmechanismen zu einem Rückzug von „Fable 5“. Berichten zufolge eskalieren dabei Telefonate auf höchste Behördenebene, nachdem u.a. Amazon Zweifel an der Robustheit der Guardrails geäußert hat. Kurz darauf verhängt die Regierung Exportkontrollen, die das Modell […]
Vietnam & ASEAN bauen KI-Servicekioske: Bearbeitung in Minuten
HANOI / HO-CHI-MINH-STADT / LONDON (IT BOLTWISE) – Vietnam startet digitale Service-Stationen mit KI und senkt die Bearbeitung öffentlicher Dokumente von rund 10 bis 15 Minuten auf nur wenige Minuten. Parallel treibt Ho-Chi-Minh-Stadt ein „Digital Twin“-Governance-Programm für Landnutzung, Verkehr und Sicherheit voran. Indonesien setzt beim Tourism 5.0 auf einen KI-Assistenten in Echtzeit, während andere Staaten […]
Militärdienst-Auszeichnung für Air-Force-ROTC-Cadet: Cyber-Operations als Ziel
PARSIPPANY / LONDON (IT BOLTWISE) – Eine Preisträgerin aus New Jersey wird für ihren geplanten Weg in den Air Force ROTC ausgezeichnet und strebt später den Dienst als Cyberspace Operations Officer an. Die Ehrung kam aus dem Umfeld ehemaliger Schüler und bündelt mehrere Mitträger mit Bezug zu Marine Corps, Army, Navy sowie US-Militärakademien. Im Artikel […]
NBA-Finals gratis streamen: So siehst du Knicks vs. Spurs legal
LONDON (IT BOLTWISE) – In der Nacht stehen die NBA Finals zwischen Knicks und Spurs an, und viele Fans fragen sich, wie sie das Spiel legal und ohne Qualitätsverlust verfolgen können. Der Artikel ordnet ein, welche Übertragungswege in Deutschland funktionieren – darunter Prime Video und der NBA League Pass. Gleichzeitig zeigt er, was bei Apps […]
Ontinue erhält Auszeichnung für agentisches MXDR und Agentic SOC
ZÜRICH / LONDON (IT BOLTWISE) – Ontinue wird in den 2026 Cybersecurity Stars Awards als „Most Innovative XDR Platform“ ausgezeichnet und stellt mit ION Managed Extended Detection and Response (MXDR) einen agentischen Ansatz für Security Operations in den Mittelpunkt. Im Zeichen der „Autonomous Threat Era“ soll die Kombination aus Multi-Agent-KI und menschlicher Prsgängigkeit Entscheidungen schneller […]
Absurdity gewinnt Cybersecurity-Award für Webflow-Marketing mit End-to-End-Ansatz
USA / LONDON (IT BOLTWISE) – Die Webflow-Designagentur Absurdity wurde als beste Cybersecurity-Marketingagentur bei den Cybersecurity Stars Awards 2026 ausgezeichnet. Im Fokus steht ein End-to-End-Modell, bei dem das Studio Website, Content und Suchpräsenz eng mit den Marketingteams der B2B-Sicherheitsanbieter verzahnt. Laut veröffentlichten Kennzahlen verbesserte ein kompletter Straiker-Launch die Besucherzahlen innerhalb von drei Monaten deutlich. Damit […]
E-Rechnungspflicht 2027 und AI Act: Was Unternehmen jetzt zur Compliance brauchen
BERLIN / LONDON (IT BOLTWISE) – Ab 2027 wird die E-Rechnung für viele Unternehmen Pflicht – gleichzeitig verschärfen EU-KI-Regeln und NIS-2 die Dokumentations-, Qualitäts- und Sicherheitsanforderungen. Während Studien nur von rund 6% vollständiger E-Rechnung-Compliance ausgehen, rückt die Bundesnetzagentur als zentrale Aufsicht und Beschwerdestelle in den Fokus. Bitkom warnt dabei vor uneinheitlicher Umsetzung über Bundesländer hinweg, […]
US-Handelsministerium sperrt Anthropic-Modelle für Nicht-US-Nutzer
LONDON (IT BOLTWISE) – Das US-Handelsministerium ordnet eine KI-Zugangssperre für Anthropic-Modelle an, die sich an Nicht-US-Staatsangehörige richtet. Betroffen sind vor allem die Modellvarianten Mythos 5 und Fable 5, die der Software- und Biotechnologie-Analyse dienen sollen. Aus Sicht der Behörde droht die Umgehung interner Schutzmaßnahmen durch gezieltes Prompting. Anthropic kritisiert derweil fehlende Transparenz und verweist auf […]
CSDDD-Umsetzung bis Juli 2026: Fahrplan für Compliance, Haftung und IT-Risiken
BERLIN / LONDON (IT BOLTWISE) – Deutsche Unternehmen müssen sich bis Juli 2026 organisatorisch und technisch auf die Corporate Sustainability Due Diligence Directive vorbereiten. Die CSDDD trifft dabei nicht isoliert auf die Praxis, sondern verknüpft sich mit CSRD-Omnibus, EUDR, CBAM, NIS-2 und dem EU-KI-Gesetz. Besonders heikel wird es dort, wo fehlende oder unzureichend dokumentierte Sorgfaltspflichten […]
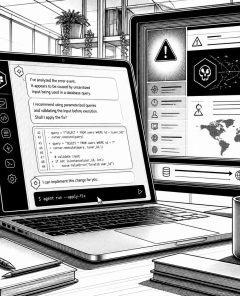
Agentjacking: So kapert ein Sentry-Fehler die KI-Coding-Agenten und führt Code aus
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen eine neue Angriffsform, bei der KI-Programmierassistenten über einen manipulierten Sentry-Fehler zur Code-Ausführung gebracht werden. Der Hebel ist ein öffentlich einsehbares DSN, das Angreifer nur für das Einspeisen gefälschter Fehlerevents nutzen. Weil das ganze Geschehen wie reguläre Fehlerbehebung aussieht, umgehen klassische Abwehrmechanismen die Kontrolle über die Agenten. Unternehmen müssen daher […]
KI im Gesundheitswesen: Wenn Codierung Rechnungen statt Kosten senkt
LONDON (IT BOLTWISE) – Eine aktuelle PwC-Analyse stellt das klassische Effizienzversprechen von KI im Gesundheitswesen infrage: In der Praxis kann KI-gestütztes Notieren die Detailtiefe von Diagnosen so erhöhen, dass Abrechnungspositionen teurer werden. Besonders auffällig sind Fälle, in denen „Coding Intensity“ messbar steigende Summen auslöst, obwohl sich die tatsächliche Behandlung kaum verändert. Gleichzeitig betont PwC, dass […]
KI-Phishing macht Betrug schneller: Klickrate erreicht 54 Prozent
LONDON (IT BOLTWISE) – KI-gestütztes Phishing erreicht laut aktuellen Branchenzahlen eine Klickrate von 54 Prozent und erhöht damit das Risiko für massenhaften Betrug. Besonders QR-Code-Pakete und gefälschte Zustell- oder Zahlungsanfragen verlagern Angriffe in den Alltag. Betroffen sind laut Report vor allem Digital Natives, während Behörden zusätzliche Schutzmaßnahmen für Social-Media-Nutzer empfehlen. Der Beitrag ordnet ein, warum […]
Anthropic stoppt Claude Fable 5 und Mythos 5 wegen US-Sicherheitsbedenken
WASHINGTON / LONDON (IT BOLTWISE) – Anthropic hat den Zugriff auf Claude Fable 5 und Mythos 5 abrupt gestoppt, nachdem US-Behörden Sicherheitsbedenken geäußert haben. Laut Unternehmen wurde eine Vorgehensweise identifiziert, mit der sich Schutzmechanismen gezielt umgehen lassen. Experten warnen zugleich, dass solche Restriktionen das sichere Testen und die internationale Zusammenarbeit bremsen. Der Fall zeigt, wie […]
Google klagt Phishing-as-a-Service an: 1,8 Milliarden Euro Schaden
NEW YORK / LONDON (IT BOLTWISE) – Google geht gegen ein Phishing-Netzwerk mit behauptetem „Phishing-as-a-Service“-Modell vor und beziffert den Schaden auf rund 1,8 Milliarden Euro. In der Klage spielt Künstliche Intelligenz eine zentrale Rolle, weil die Erstellung professioneller Betrugsmaschen deutlich schneller geworden sein soll. Parallel rücken neue technische Gegenmaßnahmen in den Fokus: Google baut Erkennung […]
NIS2 und Passkeys: Warum 30.000 Unternehmen ihr Auth-Setup neu denken müssen
BERLIN / LONDON (IT BOLTWISE) – Die NIS2-Richtlinie verschärft absehbar die Pflichten für IT-Sicherheit, gerade für Unternehmen mit hohen Angriffsflächen. Parallel treibt Microsoft passwortlose Einstellungen im Business-Umfeld voran und verstärkt damit den Druck zur standardisierten Authentifizierung. Doch wer auf Passkeys und Hardware-Security-Keys setzt, stößt in der Praxis schnell auf Integrations- und Governance-Tücken – von Schatten-IT […]
Space-Force-Satellit PTS-G: Viasat startet Produktion für Swarm 1
CARLSBAD / LONDON (IT BOLTWISE) – Die U.S. Space Force bringt das Protected Tactical SATCOM-Global (PTS-G) Programm in die Serienfertigung: Viasat soll als Prime Contractor den Swarm-1-Start für eine agile Mini-GEO-Fleet umsetzen. Im Auftrag geht es nicht nur um Hardware, sondern um ein end-to-end Mission-Delivery-Modell mit Ground-Infrastruktur und fünfjährigem Betrieb. Entscheidend ist die Auslegung auf […]
FBI-Warnung: Hacker geben sich als IT aus und schleusen Remote-Zugriff ein
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor einem Betrug, bei dem Angreifer als IT-Support auftreten und Beschäftigte zu Remote-Zugriff verleiten. Scheitert der Versuch am Telefon, erscheinen Täter offenbar auch persönlich, etwa mit USB-Sticks und externen Datenträgern, um sensible Dateien zu kopieren und anschließend Erpressung vorzubereiten. Für Unternehmen bedeutet das: Das Risiko […]
Verizon meldet steigende Ausnutzung von Schwachstellen – warum Patch-Tempo und Architektur zählen
LONDON (IT BOLTWISE) – Verizon zeigt in seinem Datenmissbrauchs-Report, dass Angreifer nach gestohlenen Zugangsdaten zunehmend Software-Schwachstellen ausnutzen. Der Bericht verknüpft konkrete CVE-Nachweise mit dem Timing rund um einen besonders umfangreichen Patch-Tuesday-Zyklus. Gleichzeitig rücken Zero-Days und KI-gestützte Angriffstechniken in den Fokus, was das Risiko für Unternehmen spürbar erhöht. Hinzu kommen Support-Enddaten und Konfigurationspflichten, die IT-Teams kurzfristig […]
Vorwürfe zu Hackerangriff auf US-Wassersysteme: CalWater bleibt offenbar unberührt
KALIFORNIEN / LONDON (IT BOLTWISE) – Handala, ein Hacker-Kollektiv mit angeblicher iranischer Anbindung, behauptet den Zugriff auf mehrere US-Wassersysteme. CalWater widerspricht und meldet bei einer ersten Prüfung keine Anzeichen einer Kompromittierung in IT-, Produktions- und Auslieferungsumgebungen. Experteneinschätzungen deuten darauf hin, dass betroffene Systeme eher GPS-Korrektur- und Abrechnungsdaten waren, nicht aber die Anlagensteuerung. Für Betreiber von […]
China-nexus-Angreifer manipulieren Linux-Login (PAM/OpenSSH) seit rund zehn Jahren
LONDON (IT BOLTWISE) – Eine China-nexus Threat-Group soll über nahezu ein Jahrzehnt unentdeckt geblieben sein, weil sie nicht primär Malware einsetzte, sondern zentrale Linux-Zugangskomponenten wie PAM und OpenSSH veränderte. Sicherheitsforscher berichten, dass dadurch persistenter Zugriff entstand und Anmeldedaten abflossen, ohne gängige Schutzalarme auszulösen. Für Unternehmen bedeutet das: Die härtesten Kontrollen reichen nicht, wenn vertrauenswürdige Authentifizierungsbausteine […]
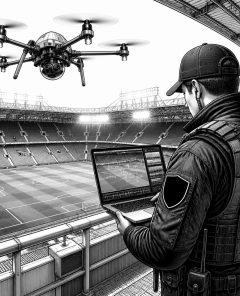
Iran-Link behauptet FBI-Drohnenhack und droht mit Anschlagrisiken beim Weltcup
USA / LONDON (IT BOLTWISE) – Eine dem Iran zugerechnete Hackergruppe behauptet, FBI-Drohnen kompromittiert zu haben und droht, Sicherheitsmaßnahmen rund um den Weltcup gezielt zu unterlaufen. Laut den Angaben sei dabei Zugriff auf FPV-Drohnen (First-Person-View) möglich gewesen, die in den USA für Terrorabwehr eingesetzt werden. Gleichzeitig widersprechen Monitoring-Experten einzelnen Belegen und verweisen auf mögliches Propaganda-Material. […]
Velvet Ant und REF6138: Zehn Jahre Intrusion über Linux-Zugang und Lieferkette
LONDON (IT BOLTWISE) – Zwei unabhängig entdeckte Kampagnen zeigen, wie Angreifer über Linux-Authentifizierung und die Software-Lieferkette über Jahre hinweg Zugriffe ausnutzen können. Die Gruppe Velvet Ant manipulierte PAM- und OpenSSH-Komponenten, um unbemerkt zu protokollieren und Befehle auszuführen – sogar in Luftspalt-Umgebungen. Parallel setzte REF6138 auf kompromittierte Build-Prozesse, um Hintertüren in gängigen Tools wie curl, sudo […]
Ontinue: Agentic SOC bringt MXDR für eine „Autonomous Threat Era“ auf Tempo
ZÜRICH / LONDON (IT BOLTWISE) – Ontinue wurde für seine MXDR-Lösung ION Managed Extended Detection and Response als „Most Innovative XDR Platform“ ausgezeichnet und setzt dabei auf ein Agentic-SOC-Operating-Modell. Der Kernversuch: Entscheidungen schneller treffen, nicht nur mehr Telemetrie sammeln, während KI unter menschlicher Governance agiert. In einer Zeit, in der Angreifer Aufklärung, Identitätsmissbrauch und laterales […]
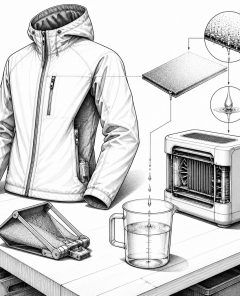
Tragbare Wassergewinnung: UT Austin entwickelt Trinkwasser-Kollektor im Jacket
AUSTIN, TEXAS / LONDON (IT BOLTWISE) – Forschende der University of Texas at Austin haben ein Jacket entwickelt, das Trinkwasser direkt aus der Luftfeuchtigkeit gewinnt. Statt auf große stationäre Anlagen setzen sie auf textile Sammelflächen, die Feuchte aufnehmen, anschließend durch Erhitzen Wasser freisetzen und es kondensierbar machen. Die Ergebnisse erreichen je nach Luftfeuchte täglich bis […]
 #Sophos
 #AmazonPrime
 #Bestseller

