


LONDON (IT BOLTWISE) – Angreifer missbrauchen eine neu gepatchte Citrix-NetScaler-Schwachstelle, um in Zielsysteme Root-Zugriff zu erlangen. Laut Beobachtungen von Mandiant und der Google Threat Intelligence Group (GTIG) startet der Angriff über eine Vorauthentifizierungs-Handshake-Phase im DTLS-Teil des NetScaler Packet Processing Engine (NSPPE). Danach installieren die Täter Webshells, die sich als Dateien wie.deb und.sig tarnen, und nutzen ein PHP-Toolkit sowie einen Python-Tunneler für interne Erkundung. Besonders kritisch: Die Kampagne zielt auf Internet-exponierte Edge-Appliances und damit auf einen oft unterschätzten Einstiegspunkt in Unternehmensnetze.
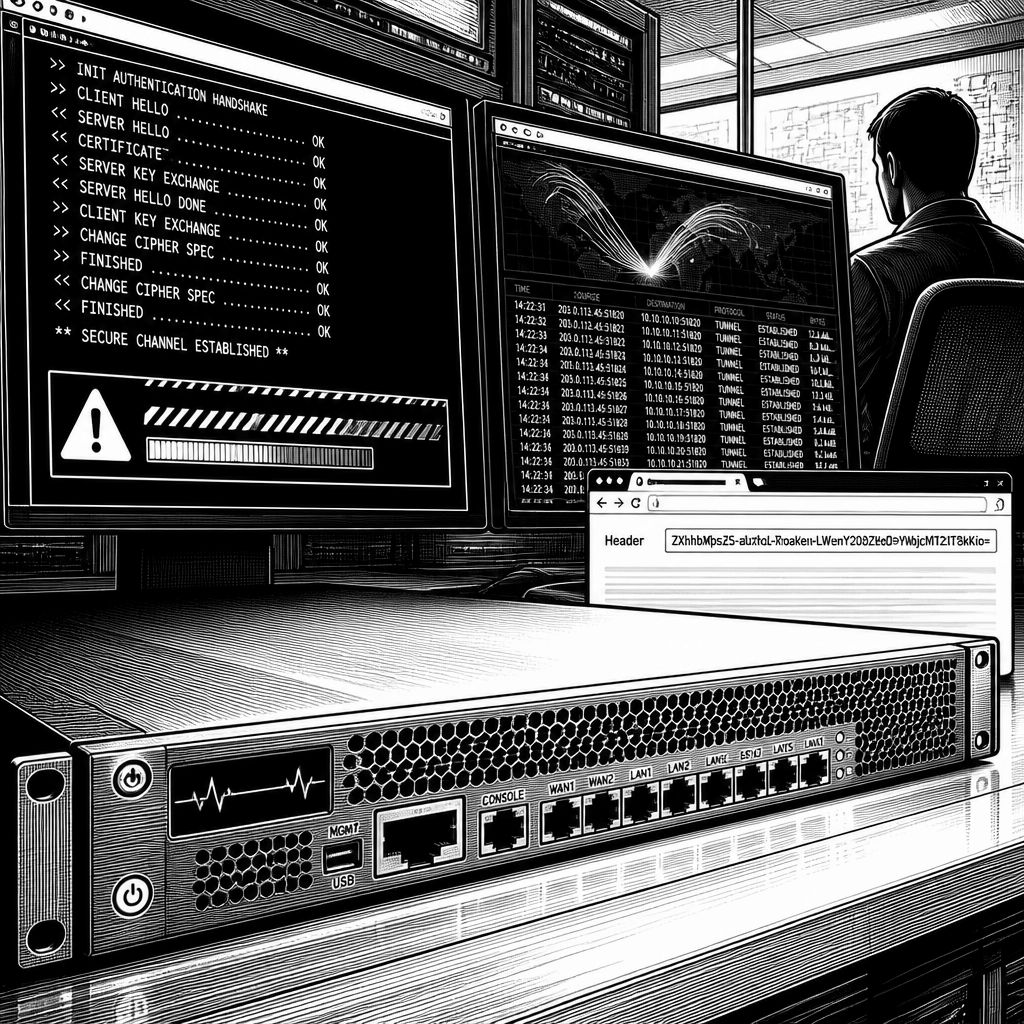
Die aktuelle Sicherheitslage rund um Citrix NetScaler ADC und NetScaler Gateway ist vor allem deshalb brisant, weil die Angriffe nicht beim Datendiebstahl oder bei der reinen Umgehung von Zugriffskontrollen stoppen. Stattdessen gelingt zunächst ein Root-Level-Zugriff über eine frisch geschlossene Schwachstelle, die in der öffentlich beschriebenen Kette direkt in den Packet-Parsing-Flow der NetScaler Packet Processing Engine (NSPPE) eingreift. In den im September 2026 gesichteten Vorfällen wurden insbesondere Organisationen in Nordamerika und Europa aus mehreren Segmenten ins Visier genommen, darunter staatliche Stellen sowie Finanz-, Technologie-, Bildungs- und Rechts- bzw. Beratungsunternehmen. Damit zeigt sich erneut ein Muster, das man in der Praxis gut kennt: Edge-Komponenten, die öffentlich erreichbar sind und außerhalb des typischen EDR-Radius liegen, werden oft als Startpunkt bevorzugt.
Technisch ist der Kernpunkt die als CVE-2026-88772 ausgewiesene Speicherverwundbarkeit mit einem angegebenen CVSS-Wert von 9,5. Sie betrifft die Verarbeitung von Datagram Transport Layer Security (DTLS) in der NSPPE-Komponente. Die Beschreibung der Sicherheitsanalyse setzt an der Vorauthentifizierungs-Handshake-Phase an: Während der kryptografischen Aushandlung, die normalerweise sicherstellt, dass eine sichere Verbindung überhaupt erst zustande kommt, verarbeitet die NSPPE eingehende DTLS-Record-Strukturen. Durch manipulierte, speziell geformte oder fragmentierte Header soll es zu einer Heap-Grenzverletzung kommen, die den Kontrollfluss so umlenkt, dass Shellcode mit Root-Rechten auf dem darunterliegenden FreeBSD-Ökosystem ausgeführt werden kann. Genau dieser Schritt macht den Unterschied zwischen „Angriff nur auf Session-Ebene“ und „Angriff mit Betriebssystem-Privilegien“.
Nach erfolgreicher Ausnutzung folgt die eigentliche Persistenz- und Bedien-Schicht. Laut der Beschreibung installieren Angreifer Webshell-Payloads selbstständig, indem sie Konfigurationsdateien des Webservers so verändern, dass Debian-Paketformate (.deb) als PHP-Skripte behandelt werden. Das klingt auf den ersten Blick wie ein reines Tarnmanöver, ist aber auch praktisch: Wenn die Webserver-Konfiguration die Dateierweiterung nicht mehr als „Bedeutung“ nutzt, kann ein PHP-fähiger Interpreter Code hinter unerwarteten Dateitypen ausführen. Im gleichen Zugriffskontext wird das Nachladen weiterer Komponenten möglich, darunter die in der Beobachtung genannten Werkzeuge WHIPSHOT und SLAPSHOT. WHIPSHOT extrahiert Base64-kodierte Befehle aus HTTP-Headers, führt sie aus und liefert Ergebnisse zurück, was den Betrieb der Shell auch ohne klassischen Upload-Mechanismus erlaubt. SLAPSHOT ist demgegenüber als Python-basierter TCP-Tunneler gedacht: Er überbrückt Verbindungen in interne Netze, um Reconnaissance und späteres Credential-Harvesting zu erleichtern, indem er Befehle aus der Webshell annimmt und beliebige TCP-Streams zu Zielhosts weiterleitet.
Besonders auffällig sind die beschriebenen Tarnmechanismen, weil sie auf typische Filterlogik und manuelle Prüfprozesse zielen. In mindestens einem Fall wird geschildert, dass GET-Anfragen zwar 404-Fehler liefern, gleichzeitig aber erhöhte Verarbeitungsdauern und mehrkilobyte große Antwortgrößen zeigen. Das kann darauf hindeuten, dass der Server zwar „fehlende Dateien“ meldet, im Hintergrund jedoch dennoch Pfade oder Handler triggert, die für die Shell-Nutzung relevant sind. Daneben taucht die Idee auf, Webshell-Ausführung als Bild-Requests zu verschleiern: HTTP-Anfragen, die auf.ico enden, werden unter einem bestimmten Pfad direkt auf eine gleichnamige.sig-Datei abgebildet, die anschließend als PHP ausführbar registriert ist. So soll zum Beispiel der Zugriff auf einen scheinbar harmlosen Pfad wie „e6ee7c85.ico“ zur Auslieferung einer zurückgelagerten PHP-Webshell führen, wobei die eigentliche Logik hinter einer vermeintlichen Signaturdatei versteckt bleibt. Ergänzt wird das Ganze durch einen weiteren Schritt zur Stabilisierung: Die Installation nutzt offenbar einen Installer-Pfad, der anschließend die Rechte von „/bin/sh“ verändert, bevor das NetScaler-Device durch ein vollständiges Reboot in einen Zustand überführt wird, in dem die Shell dauerhaft nutzbar bleibt.
Auf Marktebene unterstreicht die Kampagne, warum gerade Netzkanten-Appliances immer wieder im Fokus stehen. Google fasst den Zusammenhang als fortgesetzte Zielrichtung auf Edge-Geräte zusammen: Solche Systeme sind häufig direkt ins Internet exponiert, sitzen außerhalb der Reichweite vieler Endpoint-Detection-and-Response-Mechanismen und können dennoch Anmelde- und Authentifizierungsinformationen verarbeiten oder speichern. Dadurch entsteht ein zusätzlicher Angriffshebel: Schon nach dem Einstieg kann ein kompromittiertes Gateway nicht nur als „Tür“ dienen, sondern auch als Transportmittel, um weitere Ziele innerhalb des Netzwerks zu erreichen. GreyNoise ergänzt die zeitliche Einordnung, indem dort ab dem 28. September 2026 zusätzliche bösartige Aktivität im Umfeld der Exploits für CVE-2026-88771 und CVE-2026-88772 beobachtet worden sein soll, inklusive eines späteren Peaks am selben Tag. In der Folge wird beschrieben, dass aus breiterem Scanning eine massenhafte Ausnutzung geworden sei, die über mehrere unabhängige Akteure und Kampagnen hinweg Webshells und Malware-Deployments nach sich zieht.
Für Betreiber ergibt sich daraus vor allem eine praktische Priorisierung: Patches allein sind nur der Startpunkt, weil die beschriebenen Mechanismen darauf abzielen, auch noch nach dem Einstieg zuverlässig Befehle auszuführen und sich in die Betriebsumgebung einzubetten. Wer NetScaler ADC oder NetScaler Gateway betreibt, sollte die betroffenen DTLS/NSPPE-Pfade und die HTTP-Handler- bzw. Mod-php-bezogene Konfiguration eng mit den eigenen Änderungsprotokollen abgleichen, insbesondere dort, wo Dateizuordnungen wie.deb oder.sig in ungewöhnliche Ausführungswege münden. Ebenso wichtig ist die forensische Perspektive auf indirekte Indikatoren: Elevated Processing Times bei 404-Antworten, sprunghafte GET-Muster auf scheinbar „statische“ Endpunkte und ungewöhnliche Aktivitäten rund um Installer- und Shell-Persistenzpfade sind typische Signale für die in der Beschreibung genutzte Kette. Insgesamt zeigt der Vorfall, dass die Angreifer nicht nur eine Schwachstelle ausnutzen, sondern die Kompromittierung als vollständigen Betriebsmodus planen – mit Root-Ausführung, modularer Post-Exploitation (WHIPSHOT) und interner Tunnel-Funktion (SLAPSHOT) als Bausteinen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Citrix NetScaler: Angriff nutzt CVE-2026-88772 für Root-Zugriff und Webshells" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Citrix NetScaler: Angriff nutzt CVE-2026-88772 für Root-Zugriff und Webshells" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Citrix NetScaler: Angriff nutzt CVE-2026-88772 für Root-Zugriff und Webshells« bei Google Deutschland suchen, bei Bing oder Google News!