




FCAS gerät unter Druck: Warum Europas Luftkampfsystem jetzt technische Stabilität braucht
PARIS / BERLIN / LONDON (IT BOLTWISE) – In der Debatte um das europäische Luftkampfsystem FCAS wird der zunehmende politische Druck zum Risiko für die technische Planung. Branchenkommentare sehen darin eine vertane Chance, das Projekt bis zur nächsten politischen Weichenstellung auf eine stabile Basis zu stellen. Während Umfragen die Rolle nationaler Interessen betonen, entscheidet sich […]
Reform-Gipfel im Kanzleramt: Warum wirtschaftliche Kooperation auch für die KI-Infrastruktur zählt
BERLIN / LONDON (IT BOLTWISE) – Die Botschaft aus dem Kanzleramt ist klar: In einer Phase multipler Krisen reicht sektorales Denken nicht mehr aus. Branchenstimmen aus dem Umfeld des Reform-Gipfels verknüpfen die Herausforderungen durch Krieg, Zölle und Energierisiken mit der Notwendigkeit, wirtschaftliche und politische Kräfte enger zu koordinieren. Für Unternehmen bedeutet das vor allem: Investitions- […]
Anthropic: Fable 5 setzt auf Performance und Sicherheits-Gates
LONDON (IT BOLTWISE) – Anthropic legt mit Claude Fable 5 ein leistungsstarkes KI-Modell offen, das gleichzeitig deutlich stärker abgesichert ist als die Vorgänger-Preview. Der Release schließt eine monatelange Abstimmung mit Regierungen, großen Tech-Konzernen und Finanzinstituten ab. Für Unternehmen ist besonders relevant, dass bestimmte Anwendungsfälle über ein Routing auf ein weniger restriktives Modell umgeleitet werden. Gleichzeitig […]
Anthropic stellt „Fable 5“ als sichere Claude-Variante öffentlich bereit – mit strikten Nutzungskontrollen
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic macht mit „Fable 5“ erstmals eine neue Version aus seiner Mythos-Modellklasse breiter zugänglich, schränkt sie jedoch gezielt bei sicherheitsrelevanten Themen ein. Das Unternehmen verbindet den öffentlichen Rollout mit einem mehrstufigen Routing-Ansatz: Anfragearten sollen bei Bedarf auf eine schwächere Claude-Variante umgeleitet werden. Zusätzlich verweist Anthropic auf mehrere Monate […]
Abgang von Thomas Lind schwächt White-House-KI-Aufsicht bei der Cyber-Resilienz
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Mit dem geplanten Abgang von Thomas Lind verliert das Weiße Haus eine der technisch versiertesten Figuren aus dem KI- und Cyber-Policy-Umfeld. Die Personalrochade trifft genau in der Phase, in der das Office of the National Cyber Director (ONCD) das KI-Sicherheits-Programm nach der jüngsten Executive Order umsetzen soll. Das […]
NIS-2-Audits ab 30. Juni 2026: Erste EU-Compliance-Kontrollen starten
BRÜSSEL / LONDON (IT BOLTWISE) – Ab dem 30. Juni 2026 startet die EU mit ersten formellen NIS-2-Compliance-Audits. Für viele Organisationen bedeutet das einen harten Übergang von Vorbereitung zu überprüfbarer Umsetzung. Besonders relevant sind die neuen Meldefristen und die Verantwortung auf Managementebene. Gleichzeitig zeigen Studien weiterhin deutliche Lücken bei der operativen Bereitschaft, während betroffene Sektoren […]
KI-Sicherheit: Zwei Drittel der CIOs verlieren die Kontrolle über Agenten
LONDON (IT BOLTWISE) – Während KI-Agenten in Unternehmen schneller wachsen als die IT-Schutzmaßnahmen, steigt das Risiko für ungetestete Änderungen und Sicherheitsvorfälle. Eine IBM-Studie meldet, dass zwei Drittel der CIOs und CTOs KI-Systeme nicht vollständig kontrollieren können. Gleichzeitig zeigen Tests und Vorfälle, wie Angreifer Patch-Zyklen verkürzen und sogar Authentifizierung umgehen. Der Druck auf Governance steigt nicht […]
Resilient@Campus ab Juli: 2,55 Mio. Euro für Toolbox zur psychischen Gesundheit
HANNOVER / BONN / LONDON (IT BOLTWISE) – Ab Juli 2026 startet das Verbundprojekt „Resilient@Campus“ mit 2,55 Millionen Euro Förderung, um Lehrende an Hochschulen mit einer Toolbox für psychische Gesundheit zu unterstützen. Gleichzeitig legt die DFG mit rund 6,5 Millionen Euro den Fokus auf urbane Resilienz und bessere Schutzkonzepte für „blaue Städte“. Der Beitrag ordnet […]
Personalmangel im SOC: 60% der CISOs sehen Qualifikationslücke als Top-Risiko
LONDON (IT BOLTWISE) – Zwei Drittel der CISOs melden eine wachsende Qualifikationslücke im Bereich IT-Sicherheit. Ransomware nimmt zu, Angriffe werden schneller, und neue Aufgaben wie KI-Absicherung verschärfen den Bedarf an spezialisierten Rollen im SOC. Der Beitrag ordnet ein, welche Zertifizierungen, regulatorischen Anforderungen (NIS-2) und Cloud-spezifischen Prozesse jetzt entscheidend werden. Die Lage in den Security Operations […]
Small Mid-Cap-Status: Digitale Bedienungsanleitungen entlasten EU-Mittelstand
BRÜSSEL / LONDON (IT BOLTWISE) – Im Juni 2026 hat die EU eine neue „Small Mid-Cap“-Kategorie vorbereitet, die insbesondere Offenlegungs- und Sorgfaltspflichten für Unternehmen unter 1.000 Beschäftigten reduzieren soll. Gleichzeitig sollen Bedienungsanleitungen für bestimmte Produktgruppen künftig standardmäßig digital bereitgestellt werden, mit optionaler Papierausgabe auf Anfrage. Branchenexperten sehen darin einen Schritt zu effizienteren Compliance-Prozessen, der aber […]
Anthropic entschärft Mythos: Claude Fable 5 mit Sicherheits- und Nutzungsbegrenzungen
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic macht die Technologie hinter dem Modell Mythos breiter verfügbar, aber mit klaren Nutzungsgrenzen. In der unter „Claude Fable 5“ veröffentlichten Version sollen Zugriffe auf besonders riskante Domänen wie Cybersicherheit und Biotechnologie verhindert werden. Gleichzeitig folgt das Unternehmen mit „Glasswing“ dem Ziel, Behörden und ausgewählten Organisationen Hilfe zur […]
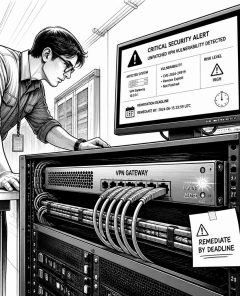
CISA setzt US-Behörden unter Druck: VPN-Fehler bei laufendem Ransomware-Angriff
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Cybersicherheitsbehörde CISA verlangt von zivilen Bundesbehörden, eine aktiv ausgenutzte Schwachstelle in weit verbreiteten VPN- und Remote-Access-Komponenten binnen weniger Tage zu beheben. Der Zeitdruck ist hoch, weil eine Ransomware-Gruppe den Fehler bereits zur Kompromittierung offenbar gezielt eingesetzter Systeme nutzt. Betroffen sind Sicherheitsprodukte, die als digitale Kontrollpunkte den Zugriff auf […]
Anthropic macht Mythos-Absicherung mit Fable 5 breiter zugänglich
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic weitet die Technologie hinter seinem Modell Mythos aus und startet die abgesicherte Weiterentwicklung Fable 5 mit klaren Nutzungseinschränkungen. Damit will der KI-Anbieter sowohl Programmieraufgaben als auch kontrollierte Cybersicherheits- und Biokontexte besser beherrschbar machen. Parallel läuft das Sicherheitsprogramm „Glasswing“ weiter, das Regierungsbehörden und ausgewählte Unternehmen für präventive Tests […]
Google schließt 124 Android-Schwachstellen und stärkt KI-gestützte App-Sicherheit
LONDON (IT BOLTWISE) – Google liefert mit dem Update für Android 14 bis 16 eine Sicherheitskorrektur für 124 Schwachstellen nach und ergänzt den Play Store um mehrere Schutzmechanismen. Besonders relevant: Kritische Lücken erlaubten teils Codeausführung ohne Nutzerinteraktion, während Play Protect stärker auf Apps außerhalb offizieller Kanäle reagiert. Parallel geht Google mit „Ask Play“ und einer […]
Anthropic macht Claude Fable 5 öffentlich – mit strikten Sicherheits- und Datenregeln
LONDON (IT BOLTWISE) – Anthropic öffnet mit „Claude Fable 5“ erstmals einen Mythos-Model-Zweig für die breite Nutzung, koppelt den Zugriff jedoch an harte Sicherheits- und Datenregeln. Das System blockiert Antworten in besonders riskanten Domänen wie Cybersecurity, Biologie, Chemie und Destillation und weicht dort auf eine ältere Modellstufe aus. Gleichzeitig rollt Anthropic den Zugang über gestaffelte […]
Meta erweitert Feed- und KI-Personalisierung um Off-Site-Data
LONDON (IT BOLTWISE) – Meta will künftig Informationen nutzen, die andere Unternehmen über Nutzer-Aktivitäten außerhalb der Plattformen teilen, um sowohl den Feed als auch Antworten aus dem KI-Chatbot stärker zu personalisieren. Das Unternehmen stellt dabei heraus, dass keine neuen Datentypen erhoben werden, sondern bestehende Nutzungsoptionen ausgeweitet werden. Gleichzeitig verschiebt Meta die Kontrolle über diese Daten […]
Iran–USA: Abschuss eines US-Apache verschärft Lage über Hormus – und den Cyber-/Defense-Druck
PERSISCHER GOLF / LONDON (IT BOLTWISE) – Der Iran soll nach US-Angaben einen Apache-Hubschrauber der USA abgeschossen haben, während er offenbar in der Nähe der Straße von Hormus patrouillierte. Laut US-Präsident Donald Trump blieben die Piloten unverletzt, während zugleich Gespräche über eine Konfliktbeendigung in „zwei oder drei Tagen“ in Aussicht gestellt werden. Für Unternehmen und […]
Canary Black im ZDF: Thriller über Datenstick-Erpressung und IT-Sicherheit
MAINZ / LONDON (IT BOLTWISE) – Mit „Canary Black“ bringt das Fernsehen einen Action-Thriller, in dem eine CIA-Agentin wegen einer Erpressung um einen Datenstick unter Druck gerät. Schon die Prämisse macht sichtbar, wie stark Unternehmen heute von der Absicherung physischer Datenträger und von schnellen Reaktionsprozessen abhängen. Die Handlung dreht sich um Entführung, Zeitdruck und die […]
Anthropic veröffentlicht Claude Fable 5 und Mythos 5 sicher und abgestuft
LONDON (IT BOLTWISE) – Anthropic bringt mit Claude Fable 5 und Claude Mythos 5 zwei neue KI-Modelle in den Markt – Fable breit, Mythos vorerst nur für „trusted“ Nutzer. Entscheidend ist dabei nicht nur die Leistungsfähigkeit, sondern ein abgestuftes Sicherheitskonzept: In riskanten Bereichen wird auf ein stärker begrenztes Modell umgeleitet. Zusätzlich führt das Unternehmen eine […]
Israels Risikoabwägung ohne US-Unterstützung: Sicherheits- und Technologieimplikationen
TEL AVIV / BERLIN / LONDON (IT BOLTWISE) – Berichten zufolge prüft Israels Regierungschef Benjamin Netanjahu unter Umständen einen eigenständigen Militäreinsatz gegen den Iran – ohne Rückendeckung der USA. Die Meldung trifft auf klare Warnungen von Experten, die ein solches Vorgehen als strategisch riskant einordnen. In der Debatte geht es dabei nicht nur um Geopolitik, […]
Anthropic setzt Claude Fable 5 mit Sicherheits- und Biotech-Leitplanken ein
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic bringt mit Claude Fable 5 eine neue Modellversion in den Markt, die gezielt Einschränkungen für Cybersicherheit und Biotechnologie setzt. Hintergrund ist die Erkenntnis, dass ähnliche Systeme in der Vergangenheit Schwachstellen in weit verbreiteter Software unentdeckt aufspüren konnten. Gleichzeitig erhalten staatliche Stellen und ausgewählte Unternehmen Zugriff auf ein […]
Meta will Off-Site-Unternehmensdaten für Feed- und KI-Personalisierung nutzen
MENLO PARK / LONDON (IT BOLTWISE) – Meta erweitert die Personalisierung für seinen Feed und Antworten aus dem KI-Chatbot: Künftig sollen Informationen von anderen Unternehmen auch dort einfließen, nicht nur für Werbung. Der Konzern betont, dass dabei keine neuen Datenquellen zusätzlich erschlossen werden und Nutzer über neue Einstellungsmöglichkeiten steuern, wie Off-Site-Aktivitäten verwendet werden. Technisch verknüpft […]
Veeam-Backup-Fix gegen RCE-Lücke (CVE-2026-44963) für Domänennutzer
LONDON (IT BOLTWISE) – Veeam schließt eine kritische Sicherheitslücke in Backup & Replication, die bei erfolgreicher Ausnutzung Remote Code Execution auf dem Backup-Server ermöglichen kann. Die Schwachstelle (CVE-2026-44963) betrifft insbesondere Version 12.3.2.4465 und frühere 12er-Builds, während Version 13.x durch Architekturänderungen nicht betroffen sein soll. Mit dem Release 12.3.2.4854 hat der Hersteller den Fehler behoben, sodass […]
Microsoft holt einige GitHub-Repos nach Prüfung zurück – andere bleiben wegen „Miasma“ offline
REDMOND / LONDON (IT BOLTWISE) – Microsoft bringt nach einer Sicherheitsuntersuchung einen Teil der betroffenen GitHub-Repositorys wieder online, hält jedoch andere vorerst offline. Hintergrund ist ein Supply-Chain-Vorfall, bei dem offenbar mehrere Open-Source-Projekte genutzt wurden, um einen Info-Stealer in fremden Code einzuschleusen. Die Angreifer setzen dabei auf Mechanismen, die erst beim Import oder beim Öffnen in […]
 #Sophos
 #AmazonPrime
 #Bestseller

