


LONDON (IT BOLTWISE) – Kaspersky warnt vor laufenden Phishing-Kampagnen, die offizielle E-Mails von Zoom und DocuSign nachbauen. Laut Sicherheitsunternehmen wurden bis September 2026 bereits über 1.000 solcher Nachrichten identifiziert. Besonders betroffen sind Unternehmenskonten in mehreren Regionen, darunter Westeuropa und Teile von Russland. Die Angriffe reichen von gefälschten Formularen bis zu Links, über die Zugangsdaten und teils auch Kreditkarteninfos abgegriffen werden.
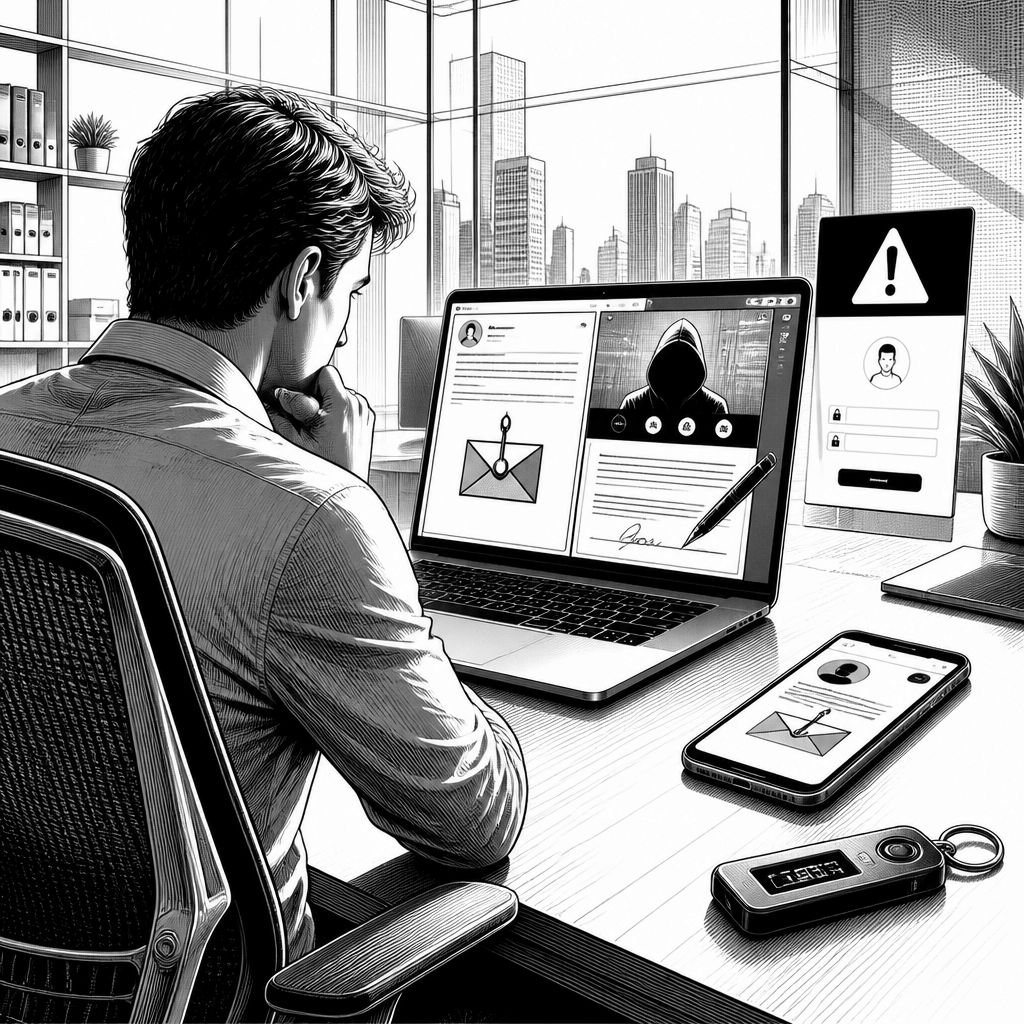
Phishing ist längst mehr als ein „klassischer“ Link im Posteingang. In einer aktuellen Warnung beschreibt Kaspersky, dass Angreifer gezielt offizielle E-Mail-Kommunikation von Zoom und DocuSign imitieren, um Nutzerdaten abzugreifen. Auffällig ist dabei nicht nur die Marken-Nachahmung, sondern die Breite der Ziele: Die Kampagnen richten sich primär gegen Unternehmenskonten in Westeuropa, dem Nahen Osten, Lateinamerika sowie in Russland, Armenien und Aserbaidschan. Nach Angaben des Sicherheitsunternehmens wurden bis September 2026 bereits über 1.000 solcher Phishing-E-Mails im Rahmen dieser Aktivitäten identifiziert.
Technisch setzen die Täter auf mehrere Varianten desselben Grundmusters: Nach der täuschend echt wirkenden Nachricht kommt der Schritt zur Datenerhebung. Bei der Nachahmung von DocuSign steht vor allem der Diebstahl von Zugangsdaten im Vordergrund. Im Fall von Zoom wird der Druck laut Beschreibung zusätzlich über die Drohung einer Kontosperrung erhöht, wodurch Nutzer schneller in eine Eingabe- oder Bestätigungsroutine geraten. Die gefälschten Nachrichten enthalten dafür Links und Formulare; darüber werden nicht nur persönliche Daten angefordert, sondern in einzelnen Fällen auch Kreditkarteninformationen. Für Security-Teams ist das relevant, weil damit nicht nur Account-Takeover droht, sondern im Erfolgsfall auch direkte finanzielle Schäden.
Die Meldung ordnet die aktuellen Angriffe zugleich in eine breitere Phishing-Landschaft ein. Neben Zoom und DocuSign imitieren die Kampagnen auch Dienste wie Adobe, Google Meet, Dropbox und Microsoft 365. In einigen Fällen kommt nach dem Erstzugriff zusätzlich Software für den Remote-Zugriff zum Einsatz, etwa ScreenConnect oder Action1. Damit verschiebt sich die Bedrohung von der reinen Credential-Erfassung hin zu dauerhaft nutzbaren Kontrollmöglichkeiten im Netzwerk. Eine Ergänzung liefern Beobachtungen, die in einer als CSuite-Phishingkampagne beschriebenen Aktivität münden: Dabei sollen 51 % der untersuchten Einsendungen aus den USA und 18 % aus Indien gestammt haben; besonders betroffen seien demnach Firmen aus Technologie, Produktion, Beratung sowie Regierungsstellen und Verwaltungen.
Auch Plattformwechsel bleiben nicht aus: Gerade für macOS-Nutzer steigt in der Praxis das Risiko, weil Infostealer zunehmend so verpackt werden, dass sie wie legitime Installationsroutinen wirken. Jamf Threat Labs berichtet von einem als Zoom-Installationsprogramm getarnten Infostealer namens CloudSyncD, der sowohl auf Intel-Systemen als auch auf Apples M-Serie laufen kann. Verbreitet werde die Schadsoftware über ein Disk-Image, das Nutzer explizit dazu anweist, Sicherheitsmechanismen wie Gatekeeper zu umgehen. Nach der Installation protokolliert die Malware eingegebene Daten und übermittelt alle 8 Sekunden Berichte an die Angreifer; zusätzlich kann sie Befehle aus der Ferne entgegennehmen und ausführen. Für Unternehmen heißt das: selbst wenn die Phishing-E-Mail „nur“ ein Einstieg ist, kann die nachgelagerte Payload den Betrieb über mehrere Prozesse hinweg aushebeln.
Die Lage wird zudem durch weitere Datenerhebungen aus dem Security-Umfeld untermauert. Microsoft habe im Juli 2026 Phishing-Aktivitäten gesehen, bei denen ein digital signierter MSP360-RMM-Installer als Software-Update oder als Einladung in ein Besprechungssetting getarnt wurde; auch hier ziele die Infektion auf dauerhaften Fernzugriff. Push Security hebt außerdem hervor, dass etwa die Hälfte der Phishing-Angriffe mittlerweile nicht mehr primär über klassische E-Mails läuft, sondern über Messenger, soziale Medien oder SMS. Ergänzend nennt der Bericht Zahlen zur operativen Härtung der Angreifer: 89 % der genutzten Phishing-Domains seien weniger als zwei Tage aktiv, wodurch Blockierungs- und Erkennungsmechanismen im laufenden Betrieb stärker gefordert werden. Neben der kurzen Lebensdauer verschärft auch der Web-Zugang das Risiko: unsichere Browser-Erweiterungen gelten als Angriffsfläche, fast 47 % der untersuchten Erweiterungen hätten Berechtigungen, die eine Kontoübernahme ermöglichen könnten.
Für die Abwehr ist deshalb entscheidend, dass Schutz nicht bei einer einzigen Kontrollmaßnahme stehen bleibt. Der Bericht verweist explizit auf Lücken in Basis-Absicherungen: Bei einer Auswertung von einer Million Anmeldungen hätten zwei Fünftel keinen Schutz durch Multi-Faktor-Authentifizierung (MFA), während ein Viertel weiterhin auf einfache Passwörter statt auf Single Sign-On (SSO) setzt. Auf der Prozess-Ebene bedeutet das, dass Self-Service-Zugriffe und Identitätsflüsse stärker abgesichert werden müssen, etwa durch MFA-Rollouts, konsequentes SSO und passwortreduzierende Verfahren wie Passkeys, die im Text als Ansatz genannt werden. Zusätzlich verändern KI-basierte Erkundung und Nachahmung das Angriffsspektrum: Huntress beschreibt bösartige Custom GPTs, die legitime Produkte nachahmen, Nutzer über eine offizielle ChatGPT-Domain auf externe Google-Sites oder gefälschte Sicherheitsabfragen führen und über ClickFix-Aufforderungen zur Ausführung von PowerShell-Befehlen bringen. Das Security Operations Center von Huntress registrierte dabei mindestens 40 Vorfälle im Zusammenhang mit der verwendeten Domain. Gerade weil die technischen Ketten vom Social Engineering bis zur Remote-Access-Payload reichen, wird in der Praxis ein modernes „Stop-and-Contain“-Vorgehen wichtiger als reines Link-Blocking.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Kaspersky warnt: Phishing-Kampagnen imitieren Zoom und DocuSign" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Kaspersky warnt: Phishing-Kampagnen imitieren Zoom und DocuSign" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Kaspersky warnt: Phishing-Kampagnen imitieren Zoom und DocuSign« bei Google Deutschland suchen, bei Bing oder Google News!