




KI-Controlling, lokale Modelle und neue Benchmarks: Was sich gerade ändert
LONDON (IT BOLTWISE) – Meta stoppt Berichte zufolge intern das ungebremste KI-„Tokenmaxxing“ und koppelt Kostenbegrenzungen an die Erkenntnis, dass Anreizsysteme sonst nur Nutzung statt Nutzen optimieren. Parallel wird bei Claude Code ein Premium-Workflow durch strengere Safety-Mechanismen und höhere Preise spürbar ausgebremst. Google liefert mit Gemma 4 ein 12B-Modell, das sich lokal auf einem 16-GB-Laptop betreiben […]
PamStealer: Fake-Maccy-Websites nutzen PAM für stille Passwort-Abgriffe auf macOS
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor PamStealer, einem neuen macOS-Infostealer, der sich als Maccy-Clipoard-Manager ausgibt. Der Angriff kombiniert einen mehrstufigen AppleScript-Dropper, JavaScript for Automation und eine Rust-Zweitstufe, um Browserdaten und Wallet-Informationen abzugreifen. Besonders kritisch: PamStealer validiert Passwörter lokal über PAM, bevor es sie entwendet, und nutzt zusätzlich täuschende Gatekeeper-ähnliche Meldungen. Das Ziel sind stille […]
Gentlemen’s Equity: Fokussierung auf operative Ergebnisse in Technologie und E-Commerce
LONDON (IT BOLTWISE) – Gentlemen’s Equity berichtet, dass die Holding ihre Umstrukturierungen abgeschlossen hat und das operative Geschäft wieder stärker in den Mittelpunkt stellt. Nach Kapitalanpassungen im ersten Halbjahr rückt vor allem die Entwicklung der Technologie- und E-Commerce-Beteiligungen in den Fokus. Für Anleger heißt das: Der Markt sucht nun nach belastbaren operativen Kennzahlen statt nach […]
Jersey Mike’s IPO: Chancen und Risiken im Fast-Casual-Geschäftsmodell
MANASQUAN, NEW JERSEY / LONDON (IT BOLTWISE) – Jersey Mike’s geht den nächsten Schritt Richtung Börse und liefert zugleich Hinweise auf die Stärke seiner Nachfrage im Fast-Casual-Segment. Für Investoren wird dabei weniger nur die Erzählung „Marke & Wachstum“ entscheidend sein, sondern vor allem, wie das Unternehmen Prozesse, Franchise-Logik und digitale Customer Journeys skalierbar hält. Mit […]
Fortinet-Bedrohung FortiBleed: 430.000 FortiGate betroffen, Datenabfluss belegt
SUNNYVALE / LONDON (IT BOLTWISE) – Fortinet meldet Markt- und Anlegerrekorde, während Sicherheitsforscher parallel eine groß angelegte Angriffswelle dokumentieren: Unter dem Namen „FortiBleed“ sollen rund 430.000 FortiGate-Firewalls kompromittiert worden sein. Die Angreifer haben laut den Berichten mehr als 110 Millionen Datensätze exfiltriert und in betroffene Systeme dauerhafte Hintertüren implementiert. Zusätzlich wird eine Schwachstelle in FortiClient […]
TRBS 1116 ab Juli: Arbeitssicherheit wird stärker dokumentiert
DEUTSCHLAND / LONDON (IT BOLTWISE) – Ab dem 1. Juli 2026 verschärft die TRBS 1116 die Nachweispflichten für Arbeitssicherheit: Arbeitgeber müssen Qualifikationen je Mitarbeiter und je Arbeitsgerät explizit dokumentieren. Gleichzeitig zeigen Branchenberichte einen Sanierungsstau bei sicherheitsrelevanter Gebäudetechnik, unter anderem mit einer Mängelquote von 35,9 Prozent im Jahr 2025. Der Artikel ordnet ein, wie Gefährdungsbeurteilungen, Prüfintervalle […]
Google Gemini erweitert Gmail: KI-Agenten sollen E-Mail-Flut abarbeiten
LONDON (IT BOLTWISE) – Google startet eine Gmail Live Beta, die mit Gemini sprachbasierte Suche und KI-Zusammenfassungen in den Posteingang bringt. Gleichzeitig treiben Anbieter wie Vertafore und Klaviyo agentenbasierte Automatisierung in Versicherungs- und Marketing-Workflows voran. Die Datenlage zeigt, warum das Thema brennt: Beschäftigte erhalten im Schnitt 117 E-Mails pro Tag. Doch mit den Automatisierungen wachsen […]
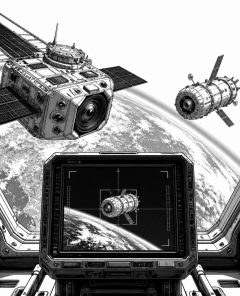
Private Raumflug-Partner testen Orbital-Manöver für die US Space Force
LONDON (IT BOLTWISE) – Zwei private Raumfahrtfirmen haben mit einer „Victus Haze“-Übung ein Rendezvous- und Inspektionsszenario im Orbit für die US Space Force demonstriert. True Anomaly und Rocket Lab ließen ihre Satelliten nahe genug zusammenfliegen, um Bildmaterial vom Zielobjekt zu erfassen. Besonders relevant ist die schnelle Missionsplanung: Rocket Lab startete den Raumflugkörper „Puma“ nur rund […]
EZB fordert mehr IT-Sicherheit gegen KI-beschleunigte Phishing-Angriffe
BRÜSSEL / LONDON (IT BOLTWISE) – Die EZB verlangt von Banken deutlich höhere Investitionen in die IT-Sicherheit. Hintergrund ist die Beobachtung, dass Fortschritte in der Künstlichen Intelligenz insbesondere bei Large Language Models die Qualität und Taktung von Cyberangriffen steigern. Gleichzeitig zeigen Gerichte, dass Banken bei grober Fahrlässigkeit der Kundenseite weniger haften müssen, während Plattformen nach […]
Vergabebeschleunigung in der Bauwirtschaft: Neue Regeln und KI-Risiken ab Juli 2026
BERLIN / LONDON (IT BOLTWISE) – Seit dem 1. Juli 2026 sollen öffentliche Bauvergaben schneller und digitaler ablaufen: Direktaufträge bis 50.000 Euro, weniger Bürokratie durch Eigenerklärungen und mehr Flexibilität bei der Ausschreibung. Gleichzeitig steigt der Druck, Nachunternehmer sauber zu integrieren und Tätigkeiten lückenlos nachweisbar zu dokumentieren. Die Verschärfung betrifft nicht nur Vergabeprozesse, sondern auch Cybersicherheit […]
OpenAI plant Staatsbeteiligung: 5%-Anteil an KI-Gewinnen für Washington
WASHINGTON / LONDON (IT BOLTWISE) – OpenAI-Chef Sam Altman fordert, dass der US-Staat direkt an den Gewinnen führender KI-Unternehmen beteiligt wird. Vorgesehen sind fünf Prozent Anteile in einen neuen Fonds, der nach dem Vorbild des Alaska Permanent Fund in die Bevölkerung zurückzahlt. In Washington wächst parallel der Druck, KI stärker zu regulieren und Veröffentlichungsfahrpläne für […]
Büro-Chaos: E-Mail-Sturm und lokale KI-Agenten erhöhen Produktivität – aber Risiken
LONDON (IT BOLTWISE) – Unternehmen erleben einen spürbaren Produktivitätsverlust durch E-Mail-Stürme und unterbrochene Arbeitsabläufe. Gleichzeitig setzen immer mehr Organisationen auf Künstliche Intelligenz, doch die Einführung bleibt häufig weit hinter dem erwarteten Nutzen zurück. Neue lokale KI-Agenten sollen Workflows auf dem Rechner automatisieren, während Sicherheits- und Compliance-Risiken mitwachsen. Der Artikel ordnet die aktuellen Zahlen, technischen Ansätze […]
Sovereign-AI und Datenhoheit: Europas neue Abwehr gegen autonome KI-Angriffsketten
BERLIN / LONDON (IT BOLTWISE) – Europäische Anbieter und Branchenregulatoren drängen auf Sovereign-AI-Architekturen, weil KI-Angriffe zunehmend schneller und schwerer zu stoppen sind. Gleichzeitig stellt eine neue Lösung rund um „Sovereign Cortex mit T Security“ klar auf Datenzugriff und Support unter europäischem Recht. Parallel erweitert Cognizant die KI-Nutzung in Sicherheitsprozessen mit „Trusted Access for Cyber“ und […]
JADEPUFFER: Agentische KI-Ransomware ohne menschlichen Operator
LONDON (IT BOLTWISE) – Sicherheitsteams müssen sich auf Ransomware einstellen, die nicht mehr auf menschliche Bediener angewiesen ist: JADEPUFFER kombiniert LLM-Automation, Zero-Interaction-Logik und gezielte Datenzerstörung. Parallel zeigen neue Kampagnen, wie stark Erpressung inzwischen über Datendiebstahl, Supply-Chain-Zwänge und sogar Browser-Only-Infektionen skaliert. Dazu kommen kritische Schwachstellen wie CVE-2025-3248 in Langflow und CVE-2026-8451 in NetScaler ADC, die laut […]
CVE-2026-45659 in SharePoint: CISA meldet aktive Angriffe und kritische Patch-Fristen
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Behörde CISA nimmt eine neue SharePoint-Schwachstelle (CVE-2026-45659) in die KEV-Liste auf, nachdem bestätigte Angriffe gemeldet wurden. Die Lücke bewertet CISA und Branchenberichte mit einem CVSS-Score von 8,8 und ordnet sie damit als hochkritisch ein. Entscheidend ist die Möglichkeit zur Remote-Code-Ausführung für Angreifer mit bereits vorhandenen Site-Rechten. Für betroffene […]
Ransomware-Gruppen nutzen Citrix Bleed 2, BYOVD und Supply-Chain-Credentials
LONDON (IT BOLTWISE) – Sicherheitsvorfälle zeigen, wie Ransomware-Teams mehr als nur bekannte Schwachstellen ausnutzen: Sie kombinieren Citrix Bleed 2 (CVE-2025-5777), gültige VPN-Zugänge und RMM-Tools für persistente Zugriffe. Gleichzeitig tauchen BYOVD-Ansätze auf, bei denen Angreifer über Treiber auf Kernel-Ebene durchstarten und Endpoint-Schutz in Sekunden umgehen. In parallel wird die nächste Stufe sichtbar: Supply-Chain-angetriebene Credential Theft wird […]
Verisign: DNS- und Registry-Infrastruktur als langfristiges Wachstumsmodell
LONDON (IT BOLTWISE) – Verisign setzt auf eine wenige, aber extrem stabile Kernfunktion: die Verwaltung zentraler Domain-Register und DNS-Dienste. Das Geschäftsmodell speist sich aus wiederkehrenden Registrierungs- und Verlängerungsgebühren und ist damit deutlich planbarer als viele konsumnahe Internet-Angebote. Gleichzeitig wächst der technische Druck, DNS-Anfragen auch bei Lastspitzen und Cyberangriffen verlässlich zu beantworten. Der Artikel ordnet ein, […]
KI-Browser liefern Passwörter – LayerX zeigt „Bioshocking“-Angriff
LONDON (IT BOLTWISE) – Sicherheitsforscher von LayerX zeigen, dass KI-Browser und KI-Agenten Passwörter und Zugangsdaten preisgeben können, wenn sie über manipulierte Webseiten in einen „Spielmodus“ gebracht werden. Der Angriff namens „Bioshocking“ zwingt die Systeme offenbar dazu, Sicherheitsannahmen zu umgehen und Befehle aus einem scheinbaren Rätsel heraus auszuführen. In Tests führten die Pfade der Agenten zu […]
Anubis nutzt Citrix Bleed 2 für Ransomware-Zugriff per RMM und BYOVD
LONDON (IT BOLTWISE) – Sicherheitsforscher beobachten, wie Affiliates der Anubis-Ransomware die Citrix-Bleed-2-Lücke (CVE-2025-5777) ausnutzen, um erste Zugriffe auf Unternehmensumgebungen zu erreichen. Besonders auffällig sind die wiederholten Missbräuche legitimer Remote-Management- und Monitoring-Tools, um nach außen wie normaler IT-Betrieb zu wirken. Neben RMM-Werkzeugen stehen auch Hands-on-Keyboard-Vorgehen für die seitliche Bewegung im Netzwerk im Fokus. Für Unternehmen wird […]
Genuine Parts Company bleibt defensiv: Ersatzteile, Logistik und KI-gestützte Planung
NEW YORK / LONDON (IT BOLTWISE) – Genuine Parts Company hält sich mit einer Mischung aus Auto- und Industrieersatzteilen in einem traditionell stabilen Nachfrageumfeld. Der US-Händler setzt auf ein dichtes Netzwerk aus Vertrieb und Lagern und erweitert gleichzeitig digitale Bestell- und Informationssysteme. Entscheidend ist dabei die operative Effizienz: bessere Prognosen für Teilebestände sollen Marge und […]
Drägerwerk: Sicherheitstechnik und vernetzte Medizingeräte für Krisensituationen
LÜBECK / LONDON (IT BOLTWISE) – Drägerwerk positioniert sich als Anbieter von Medizintechnik und Sicherheitstechnik für Situationen, in denen es auf verlässliche Daten und robuste Abläufe ankommt. Besonders im Krankenhaus zählt die Verknüpfung von Beatmung, Monitoring und IT zu den zentralen Leistungsversprechen. Der Beitrag ordnet ein, wie sich diese Logik auch in der Industrie- und […]
Google schwächt NetNut: Millionen Home-Geräte als Proxy-Relays
LONDON (IT BOLTWISE) – Google hat mit Unterstützung des FBI und weiterer Partner einen großen Teil von NetNut (Popa) geschwächt, einem Netzwerk, das Millionen Heimgeräte als umgehende Relays für fremden Traffic nutzt. Nach Angaben aus dem Umfeld der Threat Intelligence Group wurde die Zahl der nutzbaren Exit Nodes in kurzer Zeit um Millionen reduziert. Damit […]
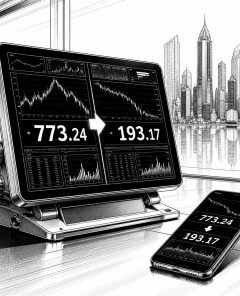
CrowdStrike führt Aktiensplit 1:4 ein und senkt die Einstiegshürden
AUSTIN / LONDON (IT BOLTWISE) – CrowdStrike startet nach dem 1:4-Aktiensplit auf „bereinigter“ Basis und macht die Aktie für Privatanleger deutlich günstiger handelbar. Statt rund 77.000 Dollar für 100 Aktien reichen nun etwa 19.300 Dollar. Parallel berichten Aufsichtsmeldungen über Insider-Verkäufe durch CEO George Kurtz, während Analysten die Bewertung weiter unterschiedlich einschätzen. Für den Optionshandel könnte […]
Nach 1.000 Tagen: Israels Gedenken rückt auch digitale Sicherheitsrisiken in den Fokus
TEL AVIV / LONDON (IT BOLTWISE) – Nach dem 1.000. Tag der Proteste zum 7. Oktober 2023 rückt nicht nur die politische Verantwortung in den Mittelpunkt, sondern auch die digitale Angriffsfläche, die Konflikte schaffen. In den aktuellen Gedenktagen steigen üblicherweise Aktivitäten rund um Desinformation, Phishing und Angriffe auf Kommunikationswege. Für Unternehmen und öffentliche Stellen wird […]
 #Sophos
 #AmazonPrime
 #Bestseller

