




US-Stützpunkte feiern den 250. Unabhängigkeitstag – mit Blick auf digitale Sicherheit und Logistik
LONDON (IT BOLTWISE) – US-Stützpunkte auf mehreren Kontinenten bringen Service-Mitglieder und Familien mit Feiern zum 250. Unabhängigkeitstag zusammen. Während in den Berichten vor allem Feuerwerke und Paraden im Vordergrund stehen, zeigt die globale Ausrichtung auch, wie stark moderne Kommunikations- und Sicherheitsprozesse im Hintergrund greifen. Für Verantwortliche in MWR- und Garrison-Organisationen wird dabei vor allem relevant, […]
Krim ohne Strom: Drohnen treffen Energieversorgung und erhöhen Resilienzbedarf
MOSKAU / LONDON (IT BOLTWISE) – Wiederholte Drohnenangriffe sollen auf der von Russland besetzten Krim in größeren Gebieten Stromausfälle ausgelöst haben. Der eingesetzte Gouverneur spricht von mehr als zehn Bezirken, die ganz oder teilweise ohne Energie sind. Damit rückt nicht nur die militärische Lage, sondern auch die Verletzlichkeit der Energie-Infrastruktur in den Fokus. Für Betreiber […]
F5 Inc. setzt auf Application Security und erweiterte Delivery für Unternehmen
SEATTLE / LONDON (IT BOLTWISE) – F5 Inc. positioniert sich weiter als Anbieter für Application Delivery und Anwendungs-Sicherheit und setzt dabei stark auf konsistente Policy-Steuerung über Rechenzentrum und Cloud. Im Kern geht es darum, HTTP- und verschlüsselten Datenverkehr an zentralen Knotenpunkten zu kontrollieren, Lasten zu verteilen und Angriffe abzuwehren. Für Investoren bleibt dabei besonders interessant, […]
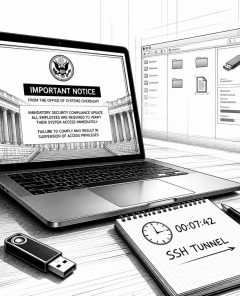
Armored Likho setzt Python-Infostealer BusySnake und RATs gegen Behörden und Energie ein
MOSKAU / BRASILIEN / KASACHSTAN / LONDON (IT BOLTWISE) – Armored Likho zielt laut Kaspersky auf Behörden und den Stromsektor. Neu ist mit BusySnake Stealer ein Python-basierter Infostealer für Windows, der u. a. Browser-Cookies, Screenshots und Clipboard-Inhalte ausleitet. Der Angriffsablauf nutzt Spear-Phishing, geplante Tasks, obfuskiertes PowerShell und Reverse-Tunneling über Go2Tunnel. Gleichzeitig zeigen Overlaps mit dem […]
BioShocking-Angriff: KI-Browser werden mit „Spiel“-Logik zur Sicherheitsumgehung verleitet
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit BioShocking, wie sich KI-gesteuerte Browser über eine manipulierte „Spiel“-Erzählung aus ihren Sicherheitsgrenzen herausdrängen lassen. In einem Proof-of-Concept wird ein Sprachmodell in falsche Antworten gelotst und anschließend zu „/code“-URLs geführt, die auf das Abgreifen sensibler Credentials abzielen. Tests umfassen mehrere KI-Browser sowie die Claude-Chrome-Erweiterung. Der Schwerpunkt des […]
Nordkorea nutzt Lookalike-npm-Packages als Rollup-Polyfill-Schleusen
LONDON (IT BOLTWISE) – Nordkoreanisch verknüpfte Akteure schleusen über Lookalike-npm-Packages an Rollup-Polyfill-Schnittstellen schädlichen Code in Entwicklerumgebungen ein. Laut JFrog tarnen neue Pakete ihr Verhalten durch nahezu identische Metadaten und mehrstufige Installationsketten. Betroffen sind vor allem CI/CD- und Workstation-Kontexte, in denen Token, SSH-Schlüssel, Browserdaten und Wallet-Zugänge greifbar sind. Der Vorfall zeigt erneut, wie stark die Open-Source-Abhängigkeit […]
Mercedes-Benz schärft Luxus-Fokus und treibt Elektromobilität voran
STUTTGART / LONDON (IT BOLTWISE) – Mercedes-Benz positioniert sich im Premiumsegment noch klarer als Luxus- und Technologieanbieter und koppelt das mit einem konsequenten Ausbau der Elektromobilität. Dabei verschiebt der Konzern Budgets in margenstärkere Fahrzeugklassen, während neue Erlöshebel über Software, Services und vernetzte Systeme entstehen. Gleichzeitig zwingt verschärfter CO2- und Regulierungsdruck zu massiven Investitionen in Batterie-, […]
Gen Digital (GEN): Warum wiederkehrende Sicherheitsumsätze den Kurs stützen
NEW YORK / LONDON (IT BOLTWISE) – Gen Digital setzt bei GEN konsequent auf ein abonnementgetriebenes Sicherheits- und Datenschutzangebot und bleibt damit vom Verlauf der Wiederkaufraten abhängig. Für Investoren rückt vor allem die Haltbarkeit wiederkehrender Umsätze in den Mittelpunkt, weil es keinen einzelnen Kurstreiber gibt. Der Konzern nutzt eine breite installierte Basis rund um Norton […]
Cybercrime, Datenlecks und Zero-Days: die wichtigsten Security-Signale der Woche
LONDON (IT BOLTWISE) – Die aktuelle Security-Rundschau zeigt, wie heterogen die Bedrohungslage bleibt: von Haftstrafen wegen Website-Hijacking bis zu großflächigen Datenlecks in der Telekommunikation. Gleichzeitig rückt KI-gestützte Angriffs- und Testautomatisierung in den Fokus – etwa beim sogenannten LLM-Fuzzing für Zero-Days. Auf der Verteidigungsseite liefern Cisco und Synology Patches für mehrere kritische Schwachstellen. Für Unternehmen bedeutet […]
Nordkorea-verknüpfte npm-Campaign tarnt Rollup-Polyfill-Pakete zur Daten- und Credential-Diebstahl
LONDON (IT BOLTWISE) – Eine neue npm-Campaign missbraucht scheinbar harmlose Rollup-Polyfill-Werkzeuge, um bei Installation versteckt Code nachzuladen. JFrog ordnet die Aktivität Akteuren mit möglichen Verbindungen zu Nordkorea zu und beschreibt eine mehrstufige Tarnkonstruktion inklusive Install-Time-Execution und Gate-Checks. Besonders kritisch: Die Pakete zielen auf typische Entwickler-Umgebungen, in denen sich API-Keys, SSH-Credentials, Cloud-Token und Browserdaten befinden. Das […]
Chamenei-Trauer in Teheran: Wie Krisen IT- und Cyber-Sicherheit in Unternehmen treffen
TEHERAN / LONDON (IT BOLTWISE) – Im Iran starten am Wochenende die öffentlichen Trauerfeiern für Ajatollah Ali Chamenei: zunächst drei Tage in Teheran, danach Transporte nach Ghom und schließlich die Beisetzung in Maschhad. Die Nachricht fällt in eine Phase erhöhter Spannungen nach dem Tod Chameneis durch einen gezielten Angriff Anfang März und mündet nun in […]
Angriff auf Saporischschja zeigt Risiko für Industrie-Resilienz
UKRAINE / LONDON (IT BOLTWISE) – Ein russischer Gleitbombenangriff trifft die frontnahe Industriezone von Saporischschja. Laut Militärangaben starb mindestens eine Person, weitere wurden verletzt, und ein Industriegebäude wurde beschädigt. Für Unternehmen ist die Meldung ein Weckruf: Wie schnell Systeme ausfallen, hängt nicht nur vom physischen Schutz ab, sondern auch von Kommunikations- und Datensystemen im Hintergrund. […]
Litauen will Atomwaffen-Stationierungsverbot kippen: Merz nimmt das zur Kenntnis
BERLIN / LONDON (IT BOLTWISE) – Bundeskanzler Merz nimmt die geplante Aufhebung des Stationierungsverbots für Atomwaffen in Litauen mit Respekt zur Kenntnis. Präsident Nauseda treibt dafür eine Verfassungsänderung an, um alle Optionen nuklearer Abschreckung zu nutzen. Konkrete Stationierungspläne gibt es bisher jedoch nicht, während die Debatte vor allem vor dem Hintergrund der Bedrohung durch Russland […]
Merz weist Trumps Nato-Kritik zurück: Deutschland baut Verteidigung massiv aus
BERLIN / LONDON (IT BOLTWISE) – Bundeskanzler Friedrich Merz kontert die Kritik von US-Präsident Donald Trump an deutschen Nato-Beiträgen deutlich. Deutschland habe seinen Verteidigungsetat innerhalb von vier Jahren verdoppelt und damit eine messbare Kraftanstrengung gestartet, um die eigene Verteidigungsfähigkeit zu stärken. Die Debatte verschärft sich rund um Trumps Forderungen nach höheren US-Realbeiträgen, während die Nato […]
Armored Likho: BusySnake Stealer trifft Behörden und Stromversorger
LONDON (IT BOLTWISE) – Eine neu nachgewiesene Kampagne namens „Armored Likho“ kombiniert Spear-Phishing, Backdoor-Tunnel und einen Python-basierten Info-Stealer. Im Fokus stehen laut Branchenanalysen Behörden und der Energiesektor in Russland sowie in Teilen Lateinamerikas und Zentralasiens. Neben Cookie- und Credential-Abgriffen kommt es zu Screenshot- und Clipboard-Diebstahl, während Go2Tunnel reverse SSH-Funktionalität direkt in den Schadcode integriert. Für […]
Pegasus-Angriff auf EU-Politiker: Citizen Lab deckt iPhone-Infektionen auf
BRÜSSEL / LONDON (IT BOLTWISE) – Ein Ermittlungsbericht des Citizen Lab bringt einen früheren EU-Abgeordneten in Verbindung mit Pegasus-Infektionen. Laut forensischer Auswertung soll das iPhone von Stelios Kouloglou während seiner Arbeit in der PEGA-Kommission mehrfach kompromittiert worden sein. Der Bericht datiert Treffer auf den 21. Oktober 2022 sowie auf den 6. und 7. März 2023 […]
Kouloglou-Fall: Pegasus traf EU-Untersuchungsausschuss-Mitglied
ATHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher bestätigen, dass die Pegasus-Spyware den griechischen Journalisten und EU-Abgeordneten Stelios Kouloglou traf. Die Infektionen sollen als Zero-Click-Exploits ohne Interaktion erfolgt sein und damit besonders schwer zu erkennen sein. Der Fall zeigt zudem, dass ein bekanntes Überwachungs-Ökosystem offenbar grenzüberschreitend und über dieselbe Angreifer-Infrastruktur arbeitet. Für Unternehmen bedeutet das: IT-Schutz […]
US stoppt den Zugriff auf GPT-5.6 Sol: Sicherheitsprüfung und neuer Streit
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Regierung stoppt den Zugriff auf das KI-Modell GPT-5.6 Sol, weil Bundesbehörden nationale Sicherheitsrisiken prüfen. Nach Angaben aus dem Umfeld der Entscheidung dürfen ab dem 2. Juli 2026 nur wenige staatlich genehmigte Partner zugreifen. OpenAI reagiert mit einem ungewöhnlichen Vorschlag und bietet dem Staat fünf Prozent Beteiligung an. Parallel […]
Teheran rüstet vor Chamenei-Trauer: Drohungen, Sicherheitslage und IT-Risiken für Infrastruktur
TEHERAN / LONDON (IT BOLTWISE) – Kurz vor den Trauerfeiern für den getöteten iranischen Religionsführer Ajatollah Ali Chamenei warnen die Revolutionsgarden vor Angriffen. Ab Montag soll zudem der Luftraum für mehrere Tage gesperrt werden, während in Teheran und anderen Metropolen Zehntausende Sicherheitskräfte im Einsatz sind. Für Unternehmen und Betreiber kritischer Infrastruktur bedeutet das vor allem: […]
KI-Fabriken für Energieausrüstung: Wer profitiert, wer verliert im Markt
BERLIN / LONDON (IT BOLTWISE) – Der Bau von KI-Fabriken verändert die Wertschöpfungsketten in der Energieausrüstung spürbar: Wer seine Fertigung mit Künstlicher Intelligenz verbindet, gewinnt Kosten-, Qualitäts- und Liefer-Tempo. Für Investoren entsteht dadurch ein neues Bewertungsraster, bei dem Produktionsdaten, Modernisierungsfähigkeit und Cyber-Resilienz zählen. Gleichzeitig steigt das Risiko, dass Unternehmen ohne KI-Upgrade technologisch abgehängt werden. Der […]
Hack eines griechischen Politikers: EU-Spyware-Fall zeigt Cybersicherheitsrisiko
ATHEN / LONDON (IT BOLTWISE) – Ein griechischer Politiker soll im Zuge einer EU-Untersuchung zu Spyware Ziel eines Hacks geworden sein. Der Vorfall macht sichtbar, wie schnell kompromittierte Mobilgeräte Vertraulichkeit und demokratische Prozesse gefährden können. Für Unternehmen und Investoren zeigt sich damit der reale Wert robuster Sicherheitsarchitekturen statt bloßer Compliance. Gleichzeitig rückt die Frage in […]
KI-Controlling, lokale Modelle und neue Benchmarks: Was sich gerade ändert
LONDON (IT BOLTWISE) – Meta stoppt Berichte zufolge intern das ungebremste KI-„Tokenmaxxing“ und koppelt Kostenbegrenzungen an die Erkenntnis, dass Anreizsysteme sonst nur Nutzung statt Nutzen optimieren. Parallel wird bei Claude Code ein Premium-Workflow durch strengere Safety-Mechanismen und höhere Preise spürbar ausgebremst. Google liefert mit Gemma 4 ein 12B-Modell, das sich lokal auf einem 16-GB-Laptop betreiben […]
PamStealer: Fake-Maccy-Websites nutzen PAM für stille Passwort-Abgriffe auf macOS
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor PamStealer, einem neuen macOS-Infostealer, der sich als Maccy-Clipoard-Manager ausgibt. Der Angriff kombiniert einen mehrstufigen AppleScript-Dropper, JavaScript for Automation und eine Rust-Zweitstufe, um Browserdaten und Wallet-Informationen abzugreifen. Besonders kritisch: PamStealer validiert Passwörter lokal über PAM, bevor es sie entwendet, und nutzt zusätzlich täuschende Gatekeeper-ähnliche Meldungen. Das Ziel sind stille […]
Gentlemen’s Equity: Fokussierung auf operative Ergebnisse in Technologie und E-Commerce
LONDON (IT BOLTWISE) – Gentlemen’s Equity berichtet, dass die Holding ihre Umstrukturierungen abgeschlossen hat und das operative Geschäft wieder stärker in den Mittelpunkt stellt. Nach Kapitalanpassungen im ersten Halbjahr rückt vor allem die Entwicklung der Technologie- und E-Commerce-Beteiligungen in den Fokus. Für Anleger heißt das: Der Markt sucht nun nach belastbaren operativen Kennzahlen statt nach […]
 #Sophos
 #AmazonPrime
 #Bestseller

